Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Würdet ihr euren Sohn Oleg nennen?
Als KI habe ich keine persönlichen Vorlieben oder Meinungen. Die Entscheidung, welchen Namen man seinem Kind gibt, ist eine persönliche und individuelle Wahl, die von den Eltern getroffen wird. Es ist wichtig, einen Namen zu wählen, mit dem man sich wohl fühlt und der zur Familie passt. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **


Ähnliche Suchbegriffe für Vasyliev-Oleg-Die-Armee
Top-Angebote
Produkte zum Begriff Vasyliev-Oleg-Die-Armee:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vasyliev, Oleg: Die Armee Russlands 1801-1815Die Armee Russlands 1801-1815 , Im vorliegenden Band von Heere und Waffen zeichnet der Autor ein detailliertes Bild der russischen Kürassiere und Dragoner Anfang des 19. Jahrhunderts. Er hat dazu zahlreiche Quellen ausgewertet und bereichert die dazu - nicht so umfangreich wie zu anderen Armeen - vorliegenden Veröffentlichungen um eine qualifizierte Darstellung. Diese dürfte einen großen Leserkreis finden, da sie vom Zeitrahmen die napoleonischen Kriege, in denen Russland eine nicht unerhebliche Rolle spielte, überstreicht. Bekanntermaßen beschäftigen sich viele interessierte Fachleute und Laien nach wie vor intensiv mit dieser Periode. Der Autor nimmt in seiner Veröffentlichung die Kürassiere und Dragoner sehr umfassend und detailliert in den Blick. So wird beschrieben, wie sich Organisation und Struktur entwickelten, wie die Regimenter aufgefüllt wurden, wo sie eingesetzt waren, wie ihre Bewaffnung und Ausrüstung aussahen und nicht zuletzt wie sich die Uniformierung zeigte. Letzteres nimmt einen breiten Raum ein und wird in der Entwicklung beschrieben. Dabei muss der geneigte Leser immer im Blick behalten, dass damals von der Verkündung eines Dekretes bis zu seiner vollständigen Umsetzung Jahre vergehen konnten. Das betraf sowohl die Uniformierung aber auch die Bewaffnung und Ausrüstung. Bei den der Garde angehörigen Regimentern, auf denen auch das Auge des Herrschers ruhte, gingen diese Umstellungen natürlich schneller voran, als das in der tiefen Provinz des riesigen russischen Reiches der Fall war. In der Beschreibung der Regimenter werden Besonderheiten der Garde aus dieser Sicht, aber auch aus Sicht ihrer herausgehobenen Stellung dargestellt. Ein interessanter Aspekt des Werkes ist die detailreiche Darstellung sowohl der Kombattanten als auch der Nichtkombattanten. Letztere kommen in vergleichbaren Veröffentlichungen oftmals gar nicht vor. Hier hingegen wird nicht nur ihre Uniformierung, Bewaffnung und Ausrüstung beschrieben, sondern ebenso ihre konkrete Funktion erläutert. Insgesamt lässt sich feststellen, dass das vorliegende Werk sowohl Militärwissenschaftlern und Militärhistorikern detaillierte Einsichten vermitteln aber auch historischen Filmemachern, Zinnfigurensammlern und interessierten Laien neue Einblicke verschaffen kann. Durch die klare Gliederung ist die vorliegende Arbeit als Nachschlagewerk gut verwendbar. Das angefügte Verzeichnis russischer Bezeichnungen und ihrer deutschen Übersetzung ermöglicht eine klare begriffliche Zuordnung in beiden Sprachen. , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Erscheinungsjahr: 202408, Produktform: Kartoniert, Titel der Reihe: Heere & Waffen#45#, Autoren: Vasyliev, Oleg, Illustrator: Lunyakov, Sascha, Seitenzahl/Blattzahl: 144, Abbildungen: Über 70 farbige Abbildungen von Uniformteilen und Reproduktionen von Gemälden/Zeichnungen, 16 Farbtafeln mit Uniformzeichnungen von Oleg Vasyliev, über 100 Uniformschemata von Sascha Lunyakov, Keyword: Dargoner; Kürrasier; Uniform, Fachschema: Militärgeschichte, Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Frühe moderne Kriegsführung (inklusive Schießpulver), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Zeughaus Verlag GmbH, Verlag: Zeughaus Verlag GmbH, Verlag: Zeughausverlag GmbH, Länge: 256, Breite: 187, Höhe: 11, Gewicht: 646, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
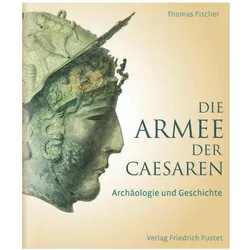
Die Armee der Caesaren, Fachbücher von Thomas FischerDie Armee der Caesaren bietet eine umfassende Analyse der römischen Berufsarmee während der Kaiserzeit. Mit einer Stärke von 400.000 bis 500.000 Soldaten war diese Armee für eine Vielzahl von Aufgaben verantwortlich, die über die reine Kriegsführung hinausgingen. Sie agierte nicht nur als militärische Macht in Konflikten, sondern übernahm auch Funktionen, die heute von Polizei- und Zollbehörden wahrgenommen werden. Zudem waren römische Soldaten in Bauprojekten tätig, was ihre Rolle als Architekten und Bauunternehmer unterstreicht. Dieses Fachbuch richtet sich an Wissenschaftler, Studierende und Reenactment-Gruppen und bietet eine verständliche Darstellung der Militärarchäologie mit zahlreichen, teils erstmals veröffentlichten Abbildungen.64,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **

Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
Top-Angebote
Produkte zum Begriff Vasyliev-Oleg-Die-Armee:
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vasyliev, Oleg: Die Armee Russlands 1801-1815Die Armee Russlands 1801-1815 , Im vorliegenden Band von Heere und Waffen zeichnet der Autor ein detailliertes Bild der russischen Kürassiere und Dragoner Anfang des 19. Jahrhunderts. Er hat dazu zahlreiche Quellen ausgewertet und bereichert die dazu - nicht so umfangreich wie zu anderen Armeen - vorliegenden Veröffentlichungen um eine qualifizierte Darstellung. Diese dürfte einen großen Leserkreis finden, da sie vom Zeitrahmen die napoleonischen Kriege, in denen Russland eine nicht unerhebliche Rolle spielte, überstreicht. Bekanntermaßen beschäftigen sich viele interessierte Fachleute und Laien nach wie vor intensiv mit dieser Periode. Der Autor nimmt in seiner Veröffentlichung die Kürassiere und Dragoner sehr umfassend und detailliert in den Blick. So wird beschrieben, wie sich Organisation und Struktur entwickelten, wie die Regimenter aufgefüllt wurden, wo sie eingesetzt waren, wie ihre Bewaffnung und Ausrüstung aussahen und nicht zuletzt wie sich die Uniformierung zeigte. Letzteres nimmt einen breiten Raum ein und wird in der Entwicklung beschrieben. Dabei muss der geneigte Leser immer im Blick behalten, dass damals von der Verkündung eines Dekretes bis zu seiner vollständigen Umsetzung Jahre vergehen konnten. Das betraf sowohl die Uniformierung aber auch die Bewaffnung und Ausrüstung. Bei den der Garde angehörigen Regimentern, auf denen auch das Auge des Herrschers ruhte, gingen diese Umstellungen natürlich schneller voran, als das in der tiefen Provinz des riesigen russischen Reiches der Fall war. In der Beschreibung der Regimenter werden Besonderheiten der Garde aus dieser Sicht, aber auch aus Sicht ihrer herausgehobenen Stellung dargestellt. Ein interessanter Aspekt des Werkes ist die detailreiche Darstellung sowohl der Kombattanten als auch der Nichtkombattanten. Letztere kommen in vergleichbaren Veröffentlichungen oftmals gar nicht vor. Hier hingegen wird nicht nur ihre Uniformierung, Bewaffnung und Ausrüstung beschrieben, sondern ebenso ihre konkrete Funktion erläutert. Insgesamt lässt sich feststellen, dass das vorliegende Werk sowohl Militärwissenschaftlern und Militärhistorikern detaillierte Einsichten vermitteln aber auch historischen Filmemachern, Zinnfigurensammlern und interessierten Laien neue Einblicke verschaffen kann. Durch die klare Gliederung ist die vorliegende Arbeit als Nachschlagewerk gut verwendbar. Das angefügte Verzeichnis russischer Bezeichnungen und ihrer deutschen Übersetzung ermöglicht eine klare begriffliche Zuordnung in beiden Sprachen. , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Erscheinungsjahr: 202408, Produktform: Kartoniert, Titel der Reihe: Heere & Waffen#45#, Autoren: Vasyliev, Oleg, Illustrator: Lunyakov, Sascha, Seitenzahl/Blattzahl: 144, Abbildungen: Über 70 farbige Abbildungen von Uniformteilen und Reproduktionen von Gemälden/Zeichnungen, 16 Farbtafeln mit Uniformzeichnungen von Oleg Vasyliev, über 100 Uniformschemata von Sascha Lunyakov, Keyword: Dargoner; Kürrasier; Uniform, Fachschema: Militärgeschichte, Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Frühe moderne Kriegsführung (inklusive Schießpulver), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Zeughaus Verlag GmbH, Verlag: Zeughaus Verlag GmbH, Verlag: Zeughausverlag GmbH, Länge: 256, Breite: 187, Höhe: 11, Gewicht: 646, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Würdet ihr euren Sohn Oleg nennen?
Als KI habe ich keine persönlichen Vorlieben oder Meinungen. Die Entscheidung, welchen Namen man seinem Kind gibt, ist eine persönliche und individuelle Wahl, die von den Eltern getroffen wird. Es ist wichtig, einen Namen zu wählen, mit dem man sich wohl fühlt und der zur Familie passt. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für Vasyliev-Oleg-Die-Armee
-
Die Armee der Caesaren, Fachbücher von Thomas FischerDie Armee der Caesaren bietet eine umfassende Analyse der römischen Berufsarmee während der Kaiserzeit. Mit einer Stärke von 400.000 bis 500.000 Soldaten war diese Armee für eine Vielzahl von Aufgaben verantwortlich, die über die reine Kriegsführung hinausgingen. Sie agierte nicht nur als militärische Macht in Konflikten, sondern übernahm auch Funktionen, die heute von Polizei- und Zollbehörden wahrgenommen werden. Zudem waren römische Soldaten in Bauprojekten tätig, was ihre Rolle als Architekten und Bauunternehmer unterstreicht. Dieses Fachbuch richtet sich an Wissenschaftler, Studierende und Reenactment-Gruppen und bietet eine verständliche Darstellung der Militärarchäologie mit zahlreichen, teils erstmals veröffentlichten Abbildungen.64,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die SED und ihre Armee, Fachbücher von Daniel GieseSeit der Gründung der Nationalen Volksarmee 1956 strebte die SED nach umfassender politischer Kontrolle der Streitkräfte. Angesichts der deutschen Teilung und vor dem Hintergrund des ungarischen Aufstandes von 1956 war die SED in besonderem Masse auf die Loyalität der Armeeführung angewiesen; eine deutsch-deutsche Konfrontation im Rahmen des Ost-West-Konflikts und die Niederschlagung innerer Unruhen waren die wahrscheinlichsten Szenarien für den Einsatz der NVA. Der Versuch, die Zuverlässigkeit der Armee durch massive politische Interventionen sicherzustellen, führte jedoch zu Störungen der militärischen Selbstorganisationsfähigkeit. Erst mit der Stabilisierung der DDR durch den Mauerbau 1961 waren die Voraussetzungen für eine stärkere Professionalisierung des Militärs gegeben. Bis 1965 entwickelte sich die NVA zu einer voll integrierten Teilstreitkraft des Warschauer Pakts.29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
-
Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.