Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Was bedeutet "Beziehung 1801"?
"Beziehung 1801" ist keine gängige Redewendung oder ein feststehender Begriff. Es könnte sich um eine individuelle Bezeichnung oder einen Insider-Ausdruck handeln, der für eine bestimmte Situation oder Erfahrung steht. Ohne weitere Informationen ist es schwierig, eine genaue Bedeutung zu geben. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **

Ähnliche Suchbegriffe für Die-Armee-Russlands-1801-1815
Top-Angebote
Produkte zum Begriff Die-Armee-Russlands-1801-1815:
-
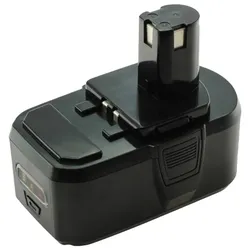
Akku für RYOBI CCD 1801, Akku-Typ BPL-1815, BPL-1820G, 18V, 3Ah, Li-IonWenn die Leistung des alten Akkus nachlässt, bietet dieser Ersatzakku eine zuverlässige Lösung. Mit 18 V und 4000 mAh versorgt er Ihr kompatibles Gerät wieder zuverlässig mit Energie und ermöglicht eine schnelle Wiederinbetriebnahme. Ihre Vorteile Maximale Kapazität für längste Betriebszeiten – sorgt für zuverlässige Leistung.Aufladbar mit dem original Ladegerät – bequem und unkompliziert.Schneller Austausch für eine unkomplizierte Wiederinbetriebnahme. Technische Daten Zusammensetzung (Chemie)Li-Ion - Lithium-IonenSpannung18 VKapazität4000 mAh Kompatibilität: -ABP1801, -ABP1803, -BCP1817/2SM, -BPL-1815, -BPL18151, -BPL1820, -BPL1820G, -BPP-1813, -BPP-1815, -BPP-1817, -BPP-1817/2, -BPP-1817M, -BPP-1820, -P102, -P103, -P104, -P105, -P106, -P107, -P108, -P193, -P194, -RB18, -RB18L13, -RB18L15, -RB18L25, -RB18L40, -RB18L50, P2000, P2002, P2060, P208B, P2100, P2102, P2105, P234G, P2400, P2500, P2600, P2603, P3200, P3300, P3310, P631K, P701G, RLT183225F, ZRP813 Der Artikel ist kein Original.56,15 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Vasyliev, Oleg: Die Armee Russlands 1801-1815Die Armee Russlands 1801-1815 , Im vorliegenden Band von Heere und Waffen zeichnet der Autor ein detailliertes Bild der russischen Kürassiere und Dragoner Anfang des 19. Jahrhunderts. Er hat dazu zahlreiche Quellen ausgewertet und bereichert die dazu - nicht so umfangreich wie zu anderen Armeen - vorliegenden Veröffentlichungen um eine qualifizierte Darstellung. Diese dürfte einen großen Leserkreis finden, da sie vom Zeitrahmen die napoleonischen Kriege, in denen Russland eine nicht unerhebliche Rolle spielte, überstreicht. Bekanntermaßen beschäftigen sich viele interessierte Fachleute und Laien nach wie vor intensiv mit dieser Periode. Der Autor nimmt in seiner Veröffentlichung die Kürassiere und Dragoner sehr umfassend und detailliert in den Blick. So wird beschrieben, wie sich Organisation und Struktur entwickelten, wie die Regimenter aufgefüllt wurden, wo sie eingesetzt waren, wie ihre Bewaffnung und Ausrüstung aussahen und nicht zuletzt wie sich die Uniformierung zeigte. Letzteres nimmt einen breiten Raum ein und wird in der Entwicklung beschrieben. Dabei muss der geneigte Leser immer im Blick behalten, dass damals von der Verkündung eines Dekretes bis zu seiner vollständigen Umsetzung Jahre vergehen konnten. Das betraf sowohl die Uniformierung aber auch die Bewaffnung und Ausrüstung. Bei den der Garde angehörigen Regimentern, auf denen auch das Auge des Herrschers ruhte, gingen diese Umstellungen natürlich schneller voran, als das in der tiefen Provinz des riesigen russischen Reiches der Fall war. In der Beschreibung der Regimenter werden Besonderheiten der Garde aus dieser Sicht, aber auch aus Sicht ihrer herausgehobenen Stellung dargestellt. Ein interessanter Aspekt des Werkes ist die detailreiche Darstellung sowohl der Kombattanten als auch der Nichtkombattanten. Letztere kommen in vergleichbaren Veröffentlichungen oftmals gar nicht vor. Hier hingegen wird nicht nur ihre Uniformierung, Bewaffnung und Ausrüstung beschrieben, sondern ebenso ihre konkrete Funktion erläutert. Insgesamt lässt sich feststellen, dass das vorliegende Werk sowohl Militärwissenschaftlern und Militärhistorikern detaillierte Einsichten vermitteln aber auch historischen Filmemachern, Zinnfigurensammlern und interessierten Laien neue Einblicke verschaffen kann. Durch die klare Gliederung ist die vorliegende Arbeit als Nachschlagewerk gut verwendbar. Das angefügte Verzeichnis russischer Bezeichnungen und ihrer deutschen Übersetzung ermöglicht eine klare begriffliche Zuordnung in beiden Sprachen. , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Erscheinungsjahr: 202408, Produktform: Kartoniert, Titel der Reihe: Heere & Waffen#45#, Autoren: Vasyliev, Oleg, Illustrator: Lunyakov, Sascha, Seitenzahl/Blattzahl: 144, Abbildungen: Über 70 farbige Abbildungen von Uniformteilen und Reproduktionen von Gemälden/Zeichnungen, 16 Farbtafeln mit Uniformzeichnungen von Oleg Vasyliev, über 100 Uniformschemata von Sascha Lunyakov, Keyword: Dargoner; Kürrasier; Uniform, Fachschema: Militärgeschichte, Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Frühe moderne Kriegsführung (inklusive Schießpulver), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Zeughaus Verlag GmbH, Verlag: Zeughaus Verlag GmbH, Verlag: Zeughausverlag GmbH, Länge: 256, Breite: 187, Höhe: 11, Gewicht: 646, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fischer, Thomas: Die Armee der CaesarenDie Armee der Caesaren , Archäologie und Geschichte , Kraftstoffzuteiler > Kraftstoffversorgung , Erscheinungsjahr: 201203, Produktform: Leinen, Autoren: Fischer, Thomas, Seitenzahl/Blattzahl: 416, Abbildungen: ca. 560 z.T. farbige Abbildungen, Keyword: Antike; Militärgeschichte; Römisches Reich, Fachschema: Armee~Antike (griechisch-römisch) / Rom (Staat, Reich)~Römer~Römisches Reich~Rom (Staat, Reich)~Europa / Geschichte, Kulturgeschichte~Mittelalter, Region: Altes Rom, Zeitraum: Christi Geburt bis 1500 nach Chr., Thema: Auseinandersetzen, Warengruppe: HC/Geschichte/Mittelalter, Fachkategorie: Europäische Geschichte: Mittelalter, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Pustet, Friedrich GmbH, Verlag: Pustet, Friedrich GmbH, Verlag: Pustet, F, Länge: 284, Breite: 240, Höhe: 30, Gewicht: 2098, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,64,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Anhänger 1801?
Ein Anhänger 1801 ist ein Fahrzeuganhänger, der eine zulässige Gesamtmasse von 1.801 kg hat. Es handelt sich um einen Anhänger, der für den Transport von Gütern oder anderen Fahrzeugen verwendet werden kann. Die genauen Spezifikationen und Eigenschaften können je nach Hersteller und Modell variieren. **


Was war die irische Flagge vor 1801?
Die irische Flagge vor 1801 war die sogenannte "Saint Patrick's Flag", auch bekannt als die "Gold-Harfe auf blauem Hintergrund". Diese Flagge wurde von der irischen Regierung und den irischen Streitkräften verwendet. Sie zeigte eine goldene Harfe auf einem blauen Hintergrund, was die Verbindung zu Irlands Schutzheiligen, dem heiligen Patrick, symbolisierte. Nach der Vereinigung von Großbritannien und Irland im Jahr 1801 wurde die "Union Flag" eingeführt, die die Flaggen von England, Schottland und Irland kombinierte. Erst später wurde die heutige irische Flagge mit den Farben Grün, Weiß und Orange angenommen. **
Was waren die preußischen Reformen von 1801?
Die preußischen Reformen von 1801 waren eine Reihe von Maßnahmen, die von König Friedrich Wilhelm III. von Preußen eingeleitet wurden, um das Land nach den Niederlagen gegen Napoleon zu modernisieren. Die Reformen umfassten die Einführung einer modernen Verwaltung, die Stärkung des Bildungssystems und die Förderung der wirtschaftlichen Entwicklung. Ziel war es, Preußen zu einer stärkeren und effizienteren Nation zu machen. **
Top-Angebote
Produkte zum Begriff Die-Armee-Russlands-1801-1815:
-
Anastasia, Band 2 - Die klingenden Zedern Russlands (Buch) - Wladimir Megre - Go...<h2><strong>Anastasia, Band 2 - Die klingenden Zedern Russlands (gebunden)</strong></h2> <div> </div> <h3><strong>Band 2 der Anastasia-Reihe (mit Bildanteil)</strong></h3> <p>Autor: Wladimir Megre (Übersetzer: Helmut Kunkel)</p> <p><br /> Govinda-Verlag<br /> <br /> ISBN <span style="color:rgb(102,102,102);font-family:verdana, sans-serif;font-size:11px;"> </span>978-3-905831-19-1</p> <p>8. Auflage, Juli 2020<br /> 227 Seiten<br /> </p> <p><strong>Band 2 der erfolgreichen Anastasia-Reihe:</strong></p> <div>In Band 2 erzählt der Autor, wie sich nach seinem Treffen mit Anastasia sein Leben auf dramatische Weise wandelte und wie es auf Umwegen dazu kam, dass er mit dem Schreiben begann. Die Kette von Ereignissen, die daraufhin ausgelöst wurde, zeigt den überweltlichen, mystischen Einfluss der Taiga-Eremitin und welche Kraft im Traum des Menschen liegt – vor allem dann, wenn er von vi...19,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Akku für RYOBI CCD 1801, Akku-Typ BPL-1815, BPL-1820G, 18V, 3Ah, Li-IonWenn die Leistung des alten Akkus nachlässt, bietet dieser Ersatzakku eine zuverlässige Lösung. Mit 18 V und 4000 mAh versorgt er Ihr kompatibles Gerät wieder zuverlässig mit Energie und ermöglicht eine schnelle Wiederinbetriebnahme. Ihre Vorteile Maximale Kapazität für längste Betriebszeiten – sorgt für zuverlässige Leistung.Aufladbar mit dem original Ladegerät – bequem und unkompliziert.Schneller Austausch für eine unkomplizierte Wiederinbetriebnahme. Technische Daten Zusammensetzung (Chemie)Li-Ion - Lithium-IonenSpannung18 VKapazität4000 mAh Kompatibilität: -ABP1801, -ABP1803, -BCP1817/2SM, -BPL-1815, -BPL18151, -BPL1820, -BPL1820G, -BPP-1813, -BPP-1815, -BPP-1817, -BPP-1817/2, -BPP-1817M, -BPP-1820, -P102, -P103, -P104, -P105, -P106, -P107, -P108, -P193, -P194, -RB18, -RB18L13, -RB18L15, -RB18L25, -RB18L40, -RB18L50, P2000, P2002, P2060, P208B, P2100, P2102, P2105, P234G, P2400, P2500, P2600, P2603, P3200, P3300, P3310, P631K, P701G, RLT183225F, ZRP813 Der Artikel ist kein Original.56,15 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Vasyliev, Oleg: Die Armee Russlands 1801-1815Die Armee Russlands 1801-1815 , Im vorliegenden Band von Heere und Waffen zeichnet der Autor ein detailliertes Bild der russischen Kürassiere und Dragoner Anfang des 19. Jahrhunderts. Er hat dazu zahlreiche Quellen ausgewertet und bereichert die dazu - nicht so umfangreich wie zu anderen Armeen - vorliegenden Veröffentlichungen um eine qualifizierte Darstellung. Diese dürfte einen großen Leserkreis finden, da sie vom Zeitrahmen die napoleonischen Kriege, in denen Russland eine nicht unerhebliche Rolle spielte, überstreicht. Bekanntermaßen beschäftigen sich viele interessierte Fachleute und Laien nach wie vor intensiv mit dieser Periode. Der Autor nimmt in seiner Veröffentlichung die Kürassiere und Dragoner sehr umfassend und detailliert in den Blick. So wird beschrieben, wie sich Organisation und Struktur entwickelten, wie die Regimenter aufgefüllt wurden, wo sie eingesetzt waren, wie ihre Bewaffnung und Ausrüstung aussahen und nicht zuletzt wie sich die Uniformierung zeigte. Letzteres nimmt einen breiten Raum ein und wird in der Entwicklung beschrieben. Dabei muss der geneigte Leser immer im Blick behalten, dass damals von der Verkündung eines Dekretes bis zu seiner vollständigen Umsetzung Jahre vergehen konnten. Das betraf sowohl die Uniformierung aber auch die Bewaffnung und Ausrüstung. Bei den der Garde angehörigen Regimentern, auf denen auch das Auge des Herrschers ruhte, gingen diese Umstellungen natürlich schneller voran, als das in der tiefen Provinz des riesigen russischen Reiches der Fall war. In der Beschreibung der Regimenter werden Besonderheiten der Garde aus dieser Sicht, aber auch aus Sicht ihrer herausgehobenen Stellung dargestellt. Ein interessanter Aspekt des Werkes ist die detailreiche Darstellung sowohl der Kombattanten als auch der Nichtkombattanten. Letztere kommen in vergleichbaren Veröffentlichungen oftmals gar nicht vor. Hier hingegen wird nicht nur ihre Uniformierung, Bewaffnung und Ausrüstung beschrieben, sondern ebenso ihre konkrete Funktion erläutert. Insgesamt lässt sich feststellen, dass das vorliegende Werk sowohl Militärwissenschaftlern und Militärhistorikern detaillierte Einsichten vermitteln aber auch historischen Filmemachern, Zinnfigurensammlern und interessierten Laien neue Einblicke verschaffen kann. Durch die klare Gliederung ist die vorliegende Arbeit als Nachschlagewerk gut verwendbar. Das angefügte Verzeichnis russischer Bezeichnungen und ihrer deutschen Übersetzung ermöglicht eine klare begriffliche Zuordnung in beiden Sprachen. , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Erscheinungsjahr: 202408, Produktform: Kartoniert, Titel der Reihe: Heere & Waffen#45#, Autoren: Vasyliev, Oleg, Illustrator: Lunyakov, Sascha, Seitenzahl/Blattzahl: 144, Abbildungen: Über 70 farbige Abbildungen von Uniformteilen und Reproduktionen von Gemälden/Zeichnungen, 16 Farbtafeln mit Uniformzeichnungen von Oleg Vasyliev, über 100 Uniformschemata von Sascha Lunyakov, Keyword: Dargoner; Kürrasier; Uniform, Fachschema: Militärgeschichte, Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Frühe moderne Kriegsführung (inklusive Schießpulver), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Zeughaus Verlag GmbH, Verlag: Zeughaus Verlag GmbH, Verlag: Zeughausverlag GmbH, Länge: 256, Breite: 187, Höhe: 11, Gewicht: 646, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "Beziehung 1801"?
"Beziehung 1801" ist keine gängige Redewendung oder ein feststehender Begriff. Es könnte sich um eine individuelle Bezeichnung oder einen Insider-Ausdruck handeln, der für eine bestimmte Situation oder Erfahrung steht. Ohne weitere Informationen ist es schwierig, eine genaue Bedeutung zu geben. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für Die-Armee-Russlands-1801-1815
-
Fischer, Thomas: Die Armee der CaesarenDie Armee der Caesaren , Archäologie und Geschichte , Kraftstoffzuteiler > Kraftstoffversorgung , Erscheinungsjahr: 201203, Produktform: Leinen, Autoren: Fischer, Thomas, Seitenzahl/Blattzahl: 416, Abbildungen: ca. 560 z.T. farbige Abbildungen, Keyword: Antike; Militärgeschichte; Römisches Reich, Fachschema: Armee~Antike (griechisch-römisch) / Rom (Staat, Reich)~Römer~Römisches Reich~Rom (Staat, Reich)~Europa / Geschichte, Kulturgeschichte~Mittelalter, Region: Altes Rom, Zeitraum: Christi Geburt bis 1500 nach Chr., Thema: Auseinandersetzen, Warengruppe: HC/Geschichte/Mittelalter, Fachkategorie: Europäische Geschichte: Mittelalter, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Pustet, Friedrich GmbH, Verlag: Pustet, Friedrich GmbH, Verlag: Pustet, F, Länge: 284, Breite: 240, Höhe: 30, Gewicht: 2098, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,64,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Anhänger 1801?
Ein Anhänger 1801 ist ein Fahrzeuganhänger, der eine zulässige Gesamtmasse von 1.801 kg hat. Es handelt sich um einen Anhänger, der für den Transport von Gütern oder anderen Fahrzeugen verwendet werden kann. Die genauen Spezifikationen und Eigenschaften können je nach Hersteller und Modell variieren. **
-
Was war die irische Flagge vor 1801?
Die irische Flagge vor 1801 war die sogenannte "Saint Patrick's Flag", auch bekannt als die "Gold-Harfe auf blauem Hintergrund". Diese Flagge wurde von der irischen Regierung und den irischen Streitkräften verwendet. Sie zeigte eine goldene Harfe auf einem blauen Hintergrund, was die Verbindung zu Irlands Schutzheiligen, dem heiligen Patrick, symbolisierte. Nach der Vereinigung von Großbritannien und Irland im Jahr 1801 wurde die "Union Flag" eingeführt, die die Flaggen von England, Schottland und Irland kombinierte. Erst später wurde die heutige irische Flagge mit den Farben Grün, Weiß und Orange angenommen. **
-
Was waren die preußischen Reformen von 1801?
Die preußischen Reformen von 1801 waren eine Reihe von Maßnahmen, die von König Friedrich Wilhelm III. von Preußen eingeleitet wurden, um das Land nach den Niederlagen gegen Napoleon zu modernisieren. Die Reformen umfassten die Einführung einer modernen Verwaltung, die Stärkung des Bildungssystems und die Förderung der wirtschaftlichen Entwicklung. Ziel war es, Preußen zu einer stärkeren und effizienteren Nation zu machen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.