Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Welche Zeitform ist didn t?
"Which time form is didn't?" ist eine Frage, die nach der Zeitform des Verbs "didn't" fragt. "Didn't" ist die Verkürzung von "did not" und wird im Simple Past verwendet. Es zeigt an, dass etwas in der Vergangenheit nicht getan wurde. Die Zeitform Simple Past wird verwendet, um über abgeschlossene Handlungen oder Ereignisse in der Vergangenheit zu sprechen. In diesem Fall bezieht sich "didn't" auf eine Handlung, die nicht stattgefunden hat oder nicht abgeschlossen wurde. **
Wann nehme ich didn t?
"Wann nehme ich didn t?" ist eine Frage, die sich auf die Verwendung der Verneinung im Simple Past bezieht. "Didn't" ist die Verkürzung von "did not" und wird verwendet, um eine Verneinung in der Vergangenheitsform auszudrücken. Man verwendet "didn't", wenn man über etwas spricht, das in der Vergangenheit nicht geschehen ist oder nicht getan wurde. Zum Beispiel: "I didn't go to the party last night" bedeutet, dass man gestern Abend nicht zur Party gegangen ist. In der Frage "Wann nehme ich didn't?" fragt man also, in welchen Situationen oder bei welchen Handlungen man die Verneinung im Simple Past verwendet. **


Ähnliche Suchbegriffe für Why-Didn-t-They
Top-Angebote
Produkte zum Begriff Why-Didn-t-They:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
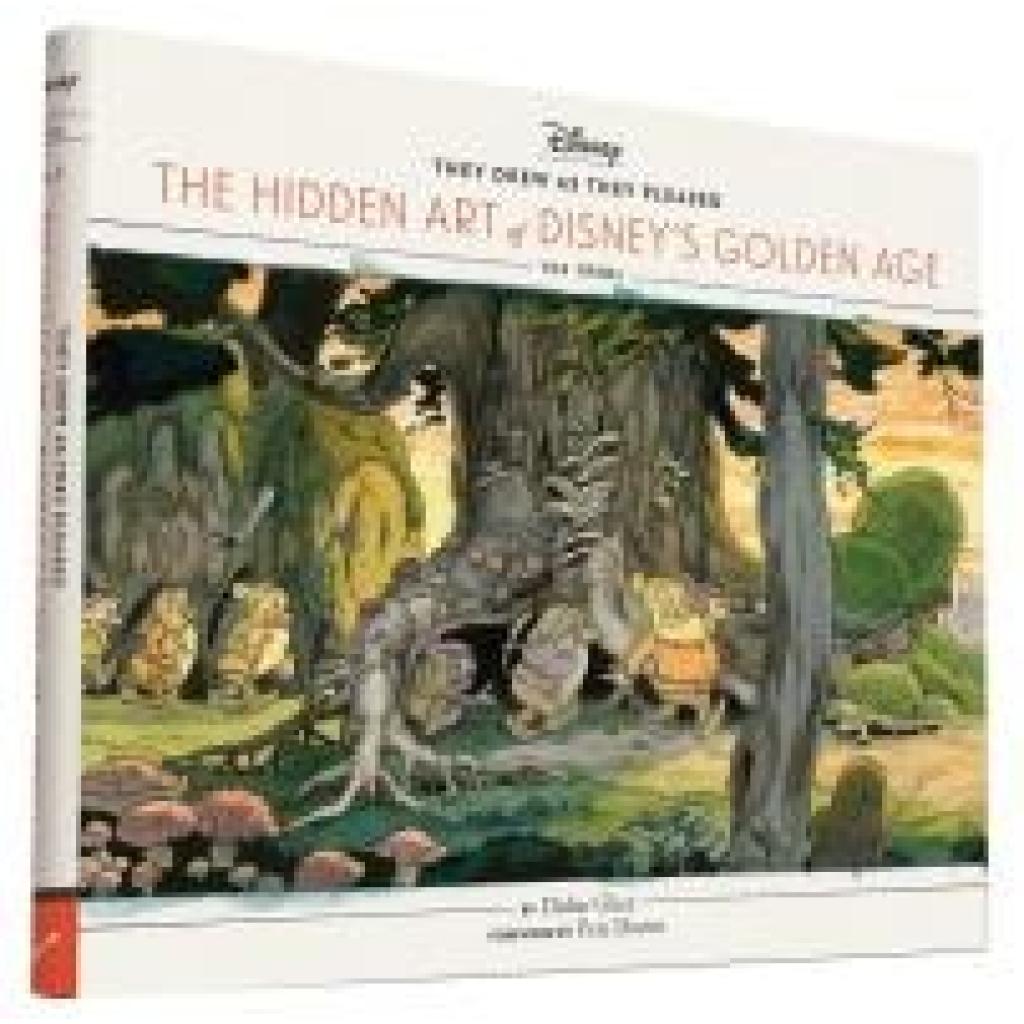
Ghez, Didier: They Drew as They PleasedThey Drew as They Pleased , The Hidden Art of Disney's Golden Age: The 1930s , > , Erscheinungsjahr: 20150908, Produktform: Leinen, Autoren: Ghez, Didier, Seitenzahl/Blattzahl: 207, Abbildungen: 4-colour illustrations throughout, Themenüberschrift: PERFORMING ARTS / Animation, Keyword: disney 100;the art of disney;walt disney world;disney movies;disney book;disney;pixar;movies;artbook;disney art;movie books;disney art book;concept art book;disney coffee table book;disney plus;disney books for adults;pixar book;animation;collectible, Fachschema: Fernsehen - Privatfernsehen~TV~Englische Bücher / Film, Kino, Fernsehen~Disney, Walt~Film / Kritik, Rezeption, Fachkategorie: Fernsehen, TV~Radio~einzelne Regisseure, Filmemacher~Animationsfilme, Zeichentrickfilme~Filmgeschichte, Filmtheorie und Filmkritik, Zeitraum: ca. 1919 bis ca. 1939 (Zwischenkriegszeit), Imprint-Titels: Chronicle Books, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, Fachkategorie: Medienwissenschaften: TV und Gesellschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Abrams & Chronicle Books, Verlag: Abrams & Chronicle Books, Länge: 288, Breite: 236, Höhe: 25, Gewicht: 1396, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,40,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wann setze ich didn t ein?
Du setzt "didn't" ein, wenn du über eine Handlung oder ein Ereignis in der Vergangenheit sprichst, das nicht stattgefunden hat oder nicht abgeschlossen wurde. Zum Beispiel: "I didn't go to the party last night." Es wird auch verwendet, um Verneinungen in der Vergangenheitsform auszudrücken, wie in "She didn't like the movie." "Didn't" ist die Verkürzung von "did not" und wird verwendet, um die Vergangenheitsform von Verben zu bilden. Es wird immer mit dem Infinitiv des Verbs verwendet, ohne die Endung -ed oder -ing. **
-
Wann schreibt man didn t und wann Don t?
Man schreibt "didn't" als Verkürzung für "did not" in der Vergangenheitsform. Es wird verwendet, wenn man ausdrücken möchte, dass etwas nicht getan wurde. Zum Beispiel: "I didn't go to the party last night." "Don't" hingegen wird als Verkürzung für "do not" oder "does not" verwendet. Es wird benutzt, um zu zeigen, dass etwas nicht gemacht wird oder nicht gemacht werden soll. Zum Beispiel: "Don't forget to call me later." Die Entscheidung, ob man "didn't" oder "don't" verwendet, hängt also davon ab, ob man über die Vergangenheit spricht (didn't) oder über die Gegenwart oder Zukunft (don't). Es ist wichtig, die richtige Zeitform zu verwenden, um klar auszudrücken, wann etwas passiert ist oder passieren wird. **
-
Wann nimmt man doesn t und wann didn t?
Man verwendet "doesn't" als Verkürzung für "does not" im Simple Present, um zu zeigen, dass etwas nicht gemacht wird. Zum Beispiel: "He doesn't like coffee." Man verwendet "didn't" als Verkürzung für "did not" im Simple Past, um zu zeigen, dass etwas in der Vergangenheit nicht gemacht wurde. Zum Beispiel: "She didn't go to the party last night." "Doesn't" wird also im Present verwendet, während "didn't" im Past verwendet wird. Beide Verkürzungen zeigen eine Verneinung an. **
-
Wann nimmt man don t und wann didn t?
Wann nimmt man don't und wann didn't? "Don't" wird verwendet, um die Verneinung im Present Simple auszudrücken, während "didn't" die Verneinung im Past Simple darstellt. Zum Beispiel: "I don't like coffee" (Ich mag keinen Kaffee) und "She didn't go to the party" (Sie ist nicht zur Party gegangen). "Don't" wird auch verwendet, um die Verneinung mit den Pronomen I, you, we und they im Present Simple auszudrücken, während "doesn't" mit den Pronomen he, she und it verwendet wird. Zum Beispiel: "I don't have time" (Ich habe keine Zeit) und "He doesn't like seafood" (Er mag keine Meeresfrüchte). "Didn't" wird hingegen verwendet, um die Verneinung im Past Simple mit allen Pronomen auszudrücken. Zum Beispiel: "She didn't study for the exam" (Sie hat nicht für die Prüfung gelernt). In der gesprochenen Sprache wird "don't" oft verkürzt zu "don't" und "didn't" zu "didn't", um den Satz flüssiger klingen zu lassen. **

Wann verwendet man im Englischen didn t?
Im Englischen verwendet man "didn't" als Verkürzung für "did not" in der Vergangenheitsform. Es wird verwendet, um zu zeigen, dass etwas nicht in der Vergangenheit passiert ist oder nicht getan wurde. Man benutzt "didn't" also, wenn man verneinen möchte, dass eine Handlung in der Vergangenheit stattgefunden hat. Zum Beispiel: "I didn't go to the party last night." Es wird auch verwendet, um Fragen in der Vergangenheit zu bilden, wie zum Beispiel: "Didn't you see the movie yesterday?" **
Was ist der Unterschied zwischen Don t und didn t?
Was ist der Unterschied zwischen Don't und didn't? "Don't" ist die Verkürzung von "do not" und wird verwendet, um eine Verneinung im Präsens auszudrücken, während "didn't" die Verkürzung von "did not" ist und eine Verneinung in der Vergangenheitsform darstellt. "Don't" wird verwendet, wenn man über etwas spricht, das gerade passiert oder generell gilt, während "didn't" auf eine Handlung oder Situation in der Vergangenheit verweist. Beide Ausdrücke werden verwendet, um eine Verneinung auszudrücken, aber in unterschiedlichen Zeitformen. **
Top-Angebote
Produkte zum Begriff Why-Didn-t-They:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Zeitform ist didn t?
"Which time form is didn't?" ist eine Frage, die nach der Zeitform des Verbs "didn't" fragt. "Didn't" ist die Verkürzung von "did not" und wird im Simple Past verwendet. Es zeigt an, dass etwas in der Vergangenheit nicht getan wurde. Die Zeitform Simple Past wird verwendet, um über abgeschlossene Handlungen oder Ereignisse in der Vergangenheit zu sprechen. In diesem Fall bezieht sich "didn't" auf eine Handlung, die nicht stattgefunden hat oder nicht abgeschlossen wurde. **
-
Wann nehme ich didn t?
"Wann nehme ich didn t?" ist eine Frage, die sich auf die Verwendung der Verneinung im Simple Past bezieht. "Didn't" ist die Verkürzung von "did not" und wird verwendet, um eine Verneinung in der Vergangenheitsform auszudrücken. Man verwendet "didn't", wenn man über etwas spricht, das in der Vergangenheit nicht geschehen ist oder nicht getan wurde. Zum Beispiel: "I didn't go to the party last night" bedeutet, dass man gestern Abend nicht zur Party gegangen ist. In der Frage "Wann nehme ich didn't?" fragt man also, in welchen Situationen oder bei welchen Handlungen man die Verneinung im Simple Past verwendet. **
-
Wann setze ich didn t ein?
Du setzt "didn't" ein, wenn du über eine Handlung oder ein Ereignis in der Vergangenheit sprichst, das nicht stattgefunden hat oder nicht abgeschlossen wurde. Zum Beispiel: "I didn't go to the party last night." Es wird auch verwendet, um Verneinungen in der Vergangenheitsform auszudrücken, wie in "She didn't like the movie." "Didn't" ist die Verkürzung von "did not" und wird verwendet, um die Vergangenheitsform von Verben zu bilden. Es wird immer mit dem Infinitiv des Verbs verwendet, ohne die Endung -ed oder -ing. **
-
Wann schreibt man didn t und wann Don t?
Man schreibt "didn't" als Verkürzung für "did not" in der Vergangenheitsform. Es wird verwendet, wenn man ausdrücken möchte, dass etwas nicht getan wurde. Zum Beispiel: "I didn't go to the party last night." "Don't" hingegen wird als Verkürzung für "do not" oder "does not" verwendet. Es wird benutzt, um zu zeigen, dass etwas nicht gemacht wird oder nicht gemacht werden soll. Zum Beispiel: "Don't forget to call me later." Die Entscheidung, ob man "didn't" oder "don't" verwendet, hängt also davon ab, ob man über die Vergangenheit spricht (didn't) oder über die Gegenwart oder Zukunft (don't). Es ist wichtig, die richtige Zeitform zu verwenden, um klar auszudrücken, wann etwas passiert ist oder passieren wird. **
Ähnliche Suchbegriffe für Why-Didn-t-They
-
Ghez, Didier: They Drew as They PleasedThey Drew as They Pleased , The Hidden Art of Disney's Golden Age: The 1930s , > , Erscheinungsjahr: 20150908, Produktform: Leinen, Autoren: Ghez, Didier, Seitenzahl/Blattzahl: 207, Abbildungen: 4-colour illustrations throughout, Themenüberschrift: PERFORMING ARTS / Animation, Keyword: disney 100;the art of disney;walt disney world;disney movies;disney book;disney;pixar;movies;artbook;disney art;movie books;disney art book;concept art book;disney coffee table book;disney plus;disney books for adults;pixar book;animation;collectible, Fachschema: Fernsehen - Privatfernsehen~TV~Englische Bücher / Film, Kino, Fernsehen~Disney, Walt~Film / Kritik, Rezeption, Fachkategorie: Fernsehen, TV~Radio~einzelne Regisseure, Filmemacher~Animationsfilme, Zeichentrickfilme~Filmgeschichte, Filmtheorie und Filmkritik, Zeitraum: ca. 1919 bis ca. 1939 (Zwischenkriegszeit), Imprint-Titels: Chronicle Books, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, Fachkategorie: Medienwissenschaften: TV und Gesellschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Abrams & Chronicle Books, Verlag: Abrams & Chronicle Books, Länge: 288, Breite: 236, Höhe: 25, Gewicht: 1396, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,40,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
they would rockthey would rock , 59 Tage Iran , Luftfilter > Luft- & Kraftstoffversorgung , Auflage: Nachdruck, Erscheinungsjahr: 20140410, Produktform: Leinen, Redaktion: Henneken, Helena, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 301, Fachschema: Reisebericht~Reisebericht - Reisebeschreibung~Reisetagebuch, Warengruppe: HC/Reiseberichte/Reiseerzählungen, Fachkategorie: Reiseberichte, Reiseliteratur, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Gudberg Nerger GmbH, Verlag: Gudberg Nerger GmbH, Verlag: GUDBERG NERGER GmbH, Länge: 208, Breite: 159, Höhe: 25, Gewicht: 518, Produktform: Leinen, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann nimmt man doesn t und wann didn t?
Man verwendet "doesn't" als Verkürzung für "does not" im Simple Present, um zu zeigen, dass etwas nicht gemacht wird. Zum Beispiel: "He doesn't like coffee." Man verwendet "didn't" als Verkürzung für "did not" im Simple Past, um zu zeigen, dass etwas in der Vergangenheit nicht gemacht wurde. Zum Beispiel: "She didn't go to the party last night." "Doesn't" wird also im Present verwendet, während "didn't" im Past verwendet wird. Beide Verkürzungen zeigen eine Verneinung an. **
-
Wann nimmt man don t und wann didn t?
Wann nimmt man don't und wann didn't? "Don't" wird verwendet, um die Verneinung im Present Simple auszudrücken, während "didn't" die Verneinung im Past Simple darstellt. Zum Beispiel: "I don't like coffee" (Ich mag keinen Kaffee) und "She didn't go to the party" (Sie ist nicht zur Party gegangen). "Don't" wird auch verwendet, um die Verneinung mit den Pronomen I, you, we und they im Present Simple auszudrücken, während "doesn't" mit den Pronomen he, she und it verwendet wird. Zum Beispiel: "I don't have time" (Ich habe keine Zeit) und "He doesn't like seafood" (Er mag keine Meeresfrüchte). "Didn't" wird hingegen verwendet, um die Verneinung im Past Simple mit allen Pronomen auszudrücken. Zum Beispiel: "She didn't study for the exam" (Sie hat nicht für die Prüfung gelernt). In der gesprochenen Sprache wird "don't" oft verkürzt zu "don't" und "didn't" zu "didn't", um den Satz flüssiger klingen zu lassen. **
-
Wann verwendet man im Englischen didn t?
Im Englischen verwendet man "didn't" als Verkürzung für "did not" in der Vergangenheitsform. Es wird verwendet, um zu zeigen, dass etwas nicht in der Vergangenheit passiert ist oder nicht getan wurde. Man benutzt "didn't" also, wenn man verneinen möchte, dass eine Handlung in der Vergangenheit stattgefunden hat. Zum Beispiel: "I didn't go to the party last night." Es wird auch verwendet, um Fragen in der Vergangenheit zu bilden, wie zum Beispiel: "Didn't you see the movie yesterday?" **
-
Was ist der Unterschied zwischen Don t und didn t?
Was ist der Unterschied zwischen Don't und didn't? "Don't" ist die Verkürzung von "do not" und wird verwendet, um eine Verneinung im Präsens auszudrücken, während "didn't" die Verkürzung von "did not" ist und eine Verneinung in der Vergangenheitsform darstellt. "Don't" wird verwendet, wenn man über etwas spricht, das gerade passiert oder generell gilt, während "didn't" auf eine Handlung oder Situation in der Vergangenheit verweist. Beide Ausdrücke werden verwendet, um eine Verneinung auszudrücken, aber in unterschiedlichen Zeitformen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.