Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Ähnliche Suchbegriffe für Turgenev-Ivan-Aufzeichnungen-eines
Top-Angebote
Produkte zum Begriff Turgenev-Ivan-Aufzeichnungen-eines:
-
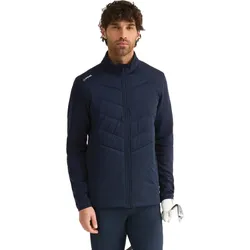
Ping Jacke Ivan, navyPing Jacke Ivan für Herren Geschützt und beweglich: Die Ping Ivan Hybrid-Golfjacke mit SensorWarm®-Technologie und leichter Sorona® Aura-Isolierung bietet zuverlässige Wärme bei voller Bewegungsfreiheit. Wasserabweisend, atmungsaktiv, windabweisend und mit Stretch-Eigenschaften – die perfekte Außenschicht für kühle Runden, ohne Ihren Schwung einzuschränken. SensorWarm-Technologie und Sorona Aura-Isolierung Die SensorWarm®-Technologie kombiniert mit leichter Sorona® Aura-Isolierung liefert zuverlässige Wärme, während die Jacke atmungsaktiv bleibt. Ihr Körperkern bleibt geschützt, ohne dass Sie an Bewegungsfreiheit einbüßen – ideal für wechselnde Wetterbedingungen. Wasserabweisend, atmungsaktiv und windabweisend Die wasserabweisende, atmungsaktive und windabweisende Konstruktion hält Sie trocken und komfortabel, selbst bei Wind und leichtem Regen. Die Stretch-Eigenschaften (97% Polyester, 3% Elasthan) sorgen für uneingeschränkte Bewegungsfreiheit bei jedem Schwung. Full-Zip Hybrid-Design Das Full-Zip Hybrid-Design ermöglicht einfaches An- und Ausziehen sowie flexible Temperaturregulierung. Mit PING-Branding für sportlich-eleganten Look. Die perfekte Außenschicht für kühle Runden – leicht, warm und bewegungsfreundlich. Produktdetails Material: 97% Polyester, 3% Elasthan SensorWarm®-Technologie für zuverlässige Wärme Sorona® Aura-Isolierung: Leicht und atmungsaktiv Wasserabweisend Atmungsaktiv Windabweisend Stretch-Eigenschaften für Bewegungsfreiheit Full-Zip Hybrid-Design PING-Branding Technische Daten Merkmal Angabe Material 97% Polyester, 3% Elasthan Technologie SensorWarm® Isolierung Sorona® Aura (leicht) Wasserabweisend Ja Atmungsaktiv Ja Windabweisend Ja Stretch Ja Verschluss Full-Zip Geschlecht Herren Typ Hybrid-Golfjacke Eigenschaften SensorWarm®: Zuverlässige Wärme Sorona® Aura: Leichte Isolierung Wasserabweisend: Schutz vor Nässe Atmungsaktiv: Komfortables Tragegefühl Windabweisend: Schutz vor Wind Stretch: Uneingeschränkte Bewegungsfreiheit Full-Zip: Flexible Temperaturregulierung Hybrid-Design: Perfekte Außenschicht Fazit Die Ping Ivan Jacke für Herren ist die ideale Wahl für kühle Golfrunden. Mit SensorWarm®-Technologie und leichter Sorona® Aura-Isolierung bietet sie zuverlässige Wärme, während wasserabweisende, atmungsaktive und windabweisende Eigenschaften Sie bei wechselnden Bedingungen schützen. Die Stretch-Eigenschaften (97% Polyester, 3% Elasthan) sorgen für uneingeschränkte Bewegungsfreiheit, und das Full-Zip Hybrid-Design ermöglicht flexible Temperaturregulierung. Ihr Körperkern bleibt geschützt, Ihr Schwung uneingeschränkt – die perfekte Außenschicht für anspruchsvolle Golfer. Angaben zum Hersteller: Ping Golf 2201 W Desert Cove Rd, Phoenix, AZ 85029, USA E-Mail: info@ping.com Verantwortlich in der EU: PING Europe Ltd., Corringham Road, Gainsborough DN21 1XZ, UK139,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Turgenev, Ivan: Aufzeichnungen eines JägersAufzeichnungen eines Jägers , Dieses Jahrhundertbuch der russischen Literatur war künstlerisches Ereignis und Politikum zugleich. In seiner Verbindung stilistischer Virtuosität mit humanistischer Emphase - nämlich zugunsten der Aufhebung der Leibeigenschaft -, machte es den Autor auf einen Schlag weltberühmt. «Dostoevskij ist ein gewaltiger Dichter, aber in Turgenev ist die vollkommenste Magie des Künstlerischen.» (Hugo von Hofmannsthal) Ivan Turgenevs (1818-1883) meisterliche Komposition von fünfundzwanzig Erzählungen rundet sich zu einem subtilen Epochenbild Rußlands zur Mitte des 19. Jahrhunderts. Das Landleben, wie es sich dem umherstreifenden Jäger darbietet, ist alles andere als ein beschauliches Idyll. Elend, Unmenschlichkeit und Gewalt werden schonungslos als Resultat der herrschenden Verhältnisse entlarvt. Der harmlos klingende Titel sollte suggerieren, es gehe in diesem Buch um landläufiges Jägerlatein. Doch die Zensurbehörde des Zaren ließ sich nicht lange hinters Licht führen und verbot das Buch noch im Erscheinungsjahr. Die Schil¬derung menschenverachtender Zustände, die aufklärerisch-realistische Figurenzeichnung vom Leibeigenen bis zum Gutsbesitzer, in ihrer Drastik verschärft durch die ironische Erzählhaltung, wirkten als Sprengstoff in der Diskussion um die Aufhebung der Leibeigenschaft in Rußland. Peter Urban, ausgewiesener Kenner und Vermittler russischer Weltliteratur, erschließt in seiner Neuübersetzung den Bedeutungs- und Nuancenreichtum des Werks. Für diese Ausgabe hat er zudem drei Erzählungen aus dem Umfeld der «Aufzeichnungen» erstmals ins Deutsche übertragen. , Elektromotoren & -teile > Elektro- & Hybridautoteile , Auflage: Nachauflage der Ausgabe von 2004, Erscheinungsjahr: 200807, Produktform: Leinen, Autoren: Turgenev, Ivan, Übersetzung: Urban, Peter, Auflage/Ausgabe: Nachauflage der Ausgabe von 2004, Seitenzahl/Blattzahl: 704, Keyword: 19. jahrhundert; buch; bücher; lesen! empfohlen von elke heidenreich; manesse weltbibliothek; russland; russland / sowjetunion, Fachschema: Neunzehntes Jahrhundert / Roman, Erzählung~Russland / Roman, Erzählung~Neunzehntes Jahrhundert, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Belletristik in Übersetzung, Region: Russland, Zeitraum: 19. Jahrhundert (1800 bis 1899 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: rus, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Manesse Verlag, Verlag: Manesse Verlag, Verlag: Manesse, Länge: 97, Breite: 153, Höhe: 33, Gewicht: 336, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Delisle, Guy: Aufzeichnungen aus JerusalemAufzeichnungen aus Jerusalem , Bereits 2005 begleitete Guy Delisle seine Frau, die für die Hilfsorganisation Ärzte ohne Grenzen arbeitet, nach Birma. Zwei Jahre später folgt ein einjähriger Aufenthalt der inzwischen vierköpfigen Familie in Israel. Zwischen Haushalt, Kinderpflege und dem Versuch, ein neues Projekt in Angriff zu nehmen, erkundet der Zeichner Jerusalem und kommt ganz allmählich hinter die Geheimnisse der Heiligen Stadt. In gewohnt lakonisch-humorvoller Manier beobachtet Guy Delisle den Alltag in Jerusalem und zeichnet so ein sehr persönliches Bild eines Landes, das wie kein zweites von jahrzehntelangen blutigen Konflikten geprägt ist. , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 201203, Produktform: Kartoniert, Autoren: Delisle, Guy, Seitenzahl/Blattzahl: 336, Keyword: Bericht; Guy Delisle; Pjöngjang, Fachschema: Comic / Graphic Novel~Graphic Novel~Comic, Fachkategorie: Graphic Novel / Comic: Memoiren, Tatsachenberichte, Sachliteratur, Thema: Eintauchen, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Europäische Graphic Novels, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Reprodukt, Verlag: Reprodukt, Verlag: Reprodukt, Länge: 244, Breite: 164, Höhe: 44, Gewicht: 1025, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Woher kommt der Name Ivan?
Der Name Ivan stammt aus dem Slawischen und ist eine Variante des Namens Johannes. Er ist in vielen slawischen Ländern, wie zum Beispiel Russland, Bulgarien und Kroatien, verbreitet. Die Bedeutung des Namens Ivan ist "Gott ist gnädig". **
-
Ivan Rakitic oder Luka Modric?
Beide Spieler sind herausragende kroatische Fußballer, die auf ihren Positionen erfolgreich sind. Ivan Rakitic ist ein vielseitiger Mittelfeldspieler mit guter Technik und Torgefahr, während Luka Modric ein eleganter Spielmacher ist, der das Spiel lenkt und präzise Pässe spielt. Es ist schwer zu sagen, wer besser ist, da es auf die individuellen Vorlieben und die Spielweise des Teams ankommt. **


Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
Top-Angebote
Produkte zum Begriff Turgenev-Ivan-Aufzeichnungen-eines:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ping Jacke Ivan, navyPing Jacke Ivan für Herren Geschützt und beweglich: Die Ping Ivan Hybrid-Golfjacke mit SensorWarm®-Technologie und leichter Sorona® Aura-Isolierung bietet zuverlässige Wärme bei voller Bewegungsfreiheit. Wasserabweisend, atmungsaktiv, windabweisend und mit Stretch-Eigenschaften – die perfekte Außenschicht für kühle Runden, ohne Ihren Schwung einzuschränken. SensorWarm-Technologie und Sorona Aura-Isolierung Die SensorWarm®-Technologie kombiniert mit leichter Sorona® Aura-Isolierung liefert zuverlässige Wärme, während die Jacke atmungsaktiv bleibt. Ihr Körperkern bleibt geschützt, ohne dass Sie an Bewegungsfreiheit einbüßen – ideal für wechselnde Wetterbedingungen. Wasserabweisend, atmungsaktiv und windabweisend Die wasserabweisende, atmungsaktive und windabweisende Konstruktion hält Sie trocken und komfortabel, selbst bei Wind und leichtem Regen. Die Stretch-Eigenschaften (97% Polyester, 3% Elasthan) sorgen für uneingeschränkte Bewegungsfreiheit bei jedem Schwung. Full-Zip Hybrid-Design Das Full-Zip Hybrid-Design ermöglicht einfaches An- und Ausziehen sowie flexible Temperaturregulierung. Mit PING-Branding für sportlich-eleganten Look. Die perfekte Außenschicht für kühle Runden – leicht, warm und bewegungsfreundlich. Produktdetails Material: 97% Polyester, 3% Elasthan SensorWarm®-Technologie für zuverlässige Wärme Sorona® Aura-Isolierung: Leicht und atmungsaktiv Wasserabweisend Atmungsaktiv Windabweisend Stretch-Eigenschaften für Bewegungsfreiheit Full-Zip Hybrid-Design PING-Branding Technische Daten Merkmal Angabe Material 97% Polyester, 3% Elasthan Technologie SensorWarm® Isolierung Sorona® Aura (leicht) Wasserabweisend Ja Atmungsaktiv Ja Windabweisend Ja Stretch Ja Verschluss Full-Zip Geschlecht Herren Typ Hybrid-Golfjacke Eigenschaften SensorWarm®: Zuverlässige Wärme Sorona® Aura: Leichte Isolierung Wasserabweisend: Schutz vor Nässe Atmungsaktiv: Komfortables Tragegefühl Windabweisend: Schutz vor Wind Stretch: Uneingeschränkte Bewegungsfreiheit Full-Zip: Flexible Temperaturregulierung Hybrid-Design: Perfekte Außenschicht Fazit Die Ping Ivan Jacke für Herren ist die ideale Wahl für kühle Golfrunden. Mit SensorWarm®-Technologie und leichter Sorona® Aura-Isolierung bietet sie zuverlässige Wärme, während wasserabweisende, atmungsaktive und windabweisende Eigenschaften Sie bei wechselnden Bedingungen schützen. Die Stretch-Eigenschaften (97% Polyester, 3% Elasthan) sorgen für uneingeschränkte Bewegungsfreiheit, und das Full-Zip Hybrid-Design ermöglicht flexible Temperaturregulierung. Ihr Körperkern bleibt geschützt, Ihr Schwung uneingeschränkt – die perfekte Außenschicht für anspruchsvolle Golfer. Angaben zum Hersteller: Ping Golf 2201 W Desert Cove Rd, Phoenix, AZ 85029, USA E-Mail: info@ping.com Verantwortlich in der EU: PING Europe Ltd., Corringham Road, Gainsborough DN21 1XZ, UK139,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Turgenev, Ivan: Aufzeichnungen eines JägersAufzeichnungen eines Jägers , Dieses Jahrhundertbuch der russischen Literatur war künstlerisches Ereignis und Politikum zugleich. In seiner Verbindung stilistischer Virtuosität mit humanistischer Emphase - nämlich zugunsten der Aufhebung der Leibeigenschaft -, machte es den Autor auf einen Schlag weltberühmt. «Dostoevskij ist ein gewaltiger Dichter, aber in Turgenev ist die vollkommenste Magie des Künstlerischen.» (Hugo von Hofmannsthal) Ivan Turgenevs (1818-1883) meisterliche Komposition von fünfundzwanzig Erzählungen rundet sich zu einem subtilen Epochenbild Rußlands zur Mitte des 19. Jahrhunderts. Das Landleben, wie es sich dem umherstreifenden Jäger darbietet, ist alles andere als ein beschauliches Idyll. Elend, Unmenschlichkeit und Gewalt werden schonungslos als Resultat der herrschenden Verhältnisse entlarvt. Der harmlos klingende Titel sollte suggerieren, es gehe in diesem Buch um landläufiges Jägerlatein. Doch die Zensurbehörde des Zaren ließ sich nicht lange hinters Licht führen und verbot das Buch noch im Erscheinungsjahr. Die Schil¬derung menschenverachtender Zustände, die aufklärerisch-realistische Figurenzeichnung vom Leibeigenen bis zum Gutsbesitzer, in ihrer Drastik verschärft durch die ironische Erzählhaltung, wirkten als Sprengstoff in der Diskussion um die Aufhebung der Leibeigenschaft in Rußland. Peter Urban, ausgewiesener Kenner und Vermittler russischer Weltliteratur, erschließt in seiner Neuübersetzung den Bedeutungs- und Nuancenreichtum des Werks. Für diese Ausgabe hat er zudem drei Erzählungen aus dem Umfeld der «Aufzeichnungen» erstmals ins Deutsche übertragen. , Elektromotoren & -teile > Elektro- & Hybridautoteile , Auflage: Nachauflage der Ausgabe von 2004, Erscheinungsjahr: 200807, Produktform: Leinen, Autoren: Turgenev, Ivan, Übersetzung: Urban, Peter, Auflage/Ausgabe: Nachauflage der Ausgabe von 2004, Seitenzahl/Blattzahl: 704, Keyword: 19. jahrhundert; buch; bücher; lesen! empfohlen von elke heidenreich; manesse weltbibliothek; russland; russland / sowjetunion, Fachschema: Neunzehntes Jahrhundert / Roman, Erzählung~Russland / Roman, Erzählung~Neunzehntes Jahrhundert, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Belletristik in Übersetzung, Region: Russland, Zeitraum: 19. Jahrhundert (1800 bis 1899 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: rus, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Manesse Verlag, Verlag: Manesse Verlag, Verlag: Manesse, Länge: 97, Breite: 153, Höhe: 33, Gewicht: 336, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Turgenev-Ivan-Aufzeichnungen-eines
-
Delisle, Guy: Aufzeichnungen aus JerusalemAufzeichnungen aus Jerusalem , Bereits 2005 begleitete Guy Delisle seine Frau, die für die Hilfsorganisation Ärzte ohne Grenzen arbeitet, nach Birma. Zwei Jahre später folgt ein einjähriger Aufenthalt der inzwischen vierköpfigen Familie in Israel. Zwischen Haushalt, Kinderpflege und dem Versuch, ein neues Projekt in Angriff zu nehmen, erkundet der Zeichner Jerusalem und kommt ganz allmählich hinter die Geheimnisse der Heiligen Stadt. In gewohnt lakonisch-humorvoller Manier beobachtet Guy Delisle den Alltag in Jerusalem und zeichnet so ein sehr persönliches Bild eines Landes, das wie kein zweites von jahrzehntelangen blutigen Konflikten geprägt ist. , Differentiallager > Differentiale & Teile , Erscheinungsjahr: 201203, Produktform: Kartoniert, Autoren: Delisle, Guy, Seitenzahl/Blattzahl: 336, Keyword: Bericht; Guy Delisle; Pjöngjang, Fachschema: Comic / Graphic Novel~Graphic Novel~Comic, Fachkategorie: Graphic Novel / Comic: Memoiren, Tatsachenberichte, Sachliteratur, Thema: Eintauchen, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Europäische Graphic Novels, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Reprodukt, Verlag: Reprodukt, Verlag: Reprodukt, Länge: 244, Breite: 164, Höhe: 44, Gewicht: 1025, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Woher kommt der Name Ivan?
Der Name Ivan stammt aus dem Slawischen und ist eine Variante des Namens Johannes. Er ist in vielen slawischen Ländern, wie zum Beispiel Russland, Bulgarien und Kroatien, verbreitet. Die Bedeutung des Namens Ivan ist "Gott ist gnädig". **
-
Ivan Rakitic oder Luka Modric?
Beide Spieler sind herausragende kroatische Fußballer, die auf ihren Positionen erfolgreich sind. Ivan Rakitic ist ein vielseitiger Mittelfeldspieler mit guter Technik und Torgefahr, während Luka Modric ein eleganter Spielmacher ist, der das Spiel lenkt und präzise Pässe spielt. Es ist schwer zu sagen, wer besser ist, da es auf die individuellen Vorlieben und die Spielweise des Teams ankommt. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.