Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie schreibt man einen Letter to the Editor?
Ein Letter to the Editor ist ein kurzer Brief, der an eine Zeitung oder Zeitschrift geschickt wird, um eine Meinung zu einem bestimmten Thema zu äußern. Um einen solchen Brief zu schreiben, sollte man klar und prägnant seine Meinung darlegen, Fakten oder Beispiele zur Unterstützung verwenden und den Brief höflich und respektvoll formulieren. Es ist auch wichtig, den Brief kurz zu halten und sich auf das Thema zu konzentrieren, das in der Zeitung oder Zeitschrift behandelt wurde. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Ähnliche Suchbegriffe für The-Subversive-Copy-Editor
Top-Angebote
Produkte zum Begriff The-Subversive-Copy-Editor:
-
Queering the Subversive Stitch, Sachbücher von Joseph McBrinnDie Geschichte der männlichen Nähkunst wurde lange Zeit als Tabuthema betrachtet. Dies ist das erste Buch, das jemals veröffentlicht wurde, um eine Vielzahl von Näharbeiten von Männern zu dokumentieren und kritisch zu hinterfragen. Es zeigt, dass Männer seit dem Mittelalter ihre eigenen Nadeln einfädelten, nähten und strickten, Spitze webten, handgemachte Kleidung herstellten und sich mit anderen Arten von Textilien beschäftigten, wobei sie sich an den Freuden und Möglichkeiten erfreuten, die alle Arten von Näharbeiten boten. Erst seit der Dämmerung der modernen Zeit, im 18. und 19. Jahrhundert, wurde Nähkunst eng mit neuen Ideologien des Weiblichen verbunden. Seitdem wurde die Nähkunst von Männern nicht nur als feminisierend, sondern auch als queer interpretiert. In dieser bahnbrechenden Studie argumentiert Joseph McBrinn, dass die Nähkunst von männlichen Künstlern sowie von anonymen Schneidern, Seeleuten, Soldaten, Genesenden, Armen, Gefangenen, Hobbyisten und einer Vielzahl anderer Männer und Jungen neu bewertet werden sollte. Er stützt sich auf eine Fülle von Beispielen männlicher Nähkunst sowie auf visuelle Darstellungen des männlichen Nähers in Museumsbeständen, aus Künstlerpapieren und Archiven, in vergessenen Zeitschriften und Fachpublikationen, populären Romanen, Kinderliteratur und sogar in der Geschichte der Fotografie, des Films und des Fernsehens. Er untersucht und analysiert viele Fälle, in denen "Nähmänner" die einschränkenden Ideale der modernen Männlichkeit in Frage gestellt, Widerstand geleistet und untergraben haben. Diese kühne, originelle, sorgfältig recherchierte und oft amüsante Studie zeigt die Bedeutung der Nähkunst von Männern für das Verständnis ihrer Gefühle, ihrer Handlungsfähigkeit, Identität und Geschichte.48,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Editor, Sachbücher von Sara B. FranklinDie legendäre Herausgeberin Judith Jones, die Frau hinter einigen der bedeutendsten Autoren des 20. Jahrhunderts, darunter Julia Child, Anne Frank, Edna Lewis, John Updike und Sylvia Plath, erhält endlich die Anerkennung, die sie verdient, in dieser intimen Biografie. Als die fünfundzwanzigjährige Judith Jones 1949 als Sekretärin im Pariser Büro von Doubleday zu arbeiten begann, verbrachte sie die meiste Zeit damit, durch Manuskripte im Slush-Pile zu waten und Projekte abzulehnen – bis eines Tages ein Buch ihre Aufmerksamkeit erregte. Sie las es in einer Sitzung und bat ihren Chef, es zu veröffentlichen. Ein Jahr später wurde Anne Frank: Das Tagebuch der Anne Frank ein Bestseller. Es war der Beginn einer karriereprägendenden Laufbahn im Verlagswesen. Während ihrer mehr als fünfzig Jahre als Herausgeberin bei Knopf förderte Jones die Karrieren literarischer Ikonen wie Sylvia Plath, Anne Tyler und John Updike und half, neue Genres und Trends in der Literatur zu etablieren. An vorderster Front der Kochbuch-Revolution veröffentlichte sie die Grössen des kulinarischen Schreibens: Edna Lewis, M.F.K. Fisher, Claudia Roden, Madhur Jaffrey, James Beard und, am bekanntesten, Julia Child. Durch ihre stille und beharrliche Arbeit im Hintergrund half Jones, diese Autoren zu bekannten Namen zu machen und veränderte dabei kulturelle Normen und Erwartungen. Judiths Arbeit umspannte Jahrzehnte des dramatischsten kulturellen Wandels in Amerika – vom Ende des Zweiten Weltkriegs über den Kalten Krieg, von der Bürgerrechtsbewegung bis zum Kampf um die Gleichstellung der Frauen – und die Bücher, die sie veröffentlichte, fungierten als Werkzeuge des stillen Widerstands. Nun wird ihre erstaunliche Karriere zum ersten Mal untersucht. Basierend auf exklusiven Interviews, bisher unveröffentlichten persönlichen Unterlagen und jahrelanger Forschung erzählt „The Editor“ die fesselnde Geschichte hinter den Kulissen, wie Geschichten entstehen, und bringt endlich das kühne Leben einer der einflussreichsten Geschmacksbildnerinnen ans Licht.29,02 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
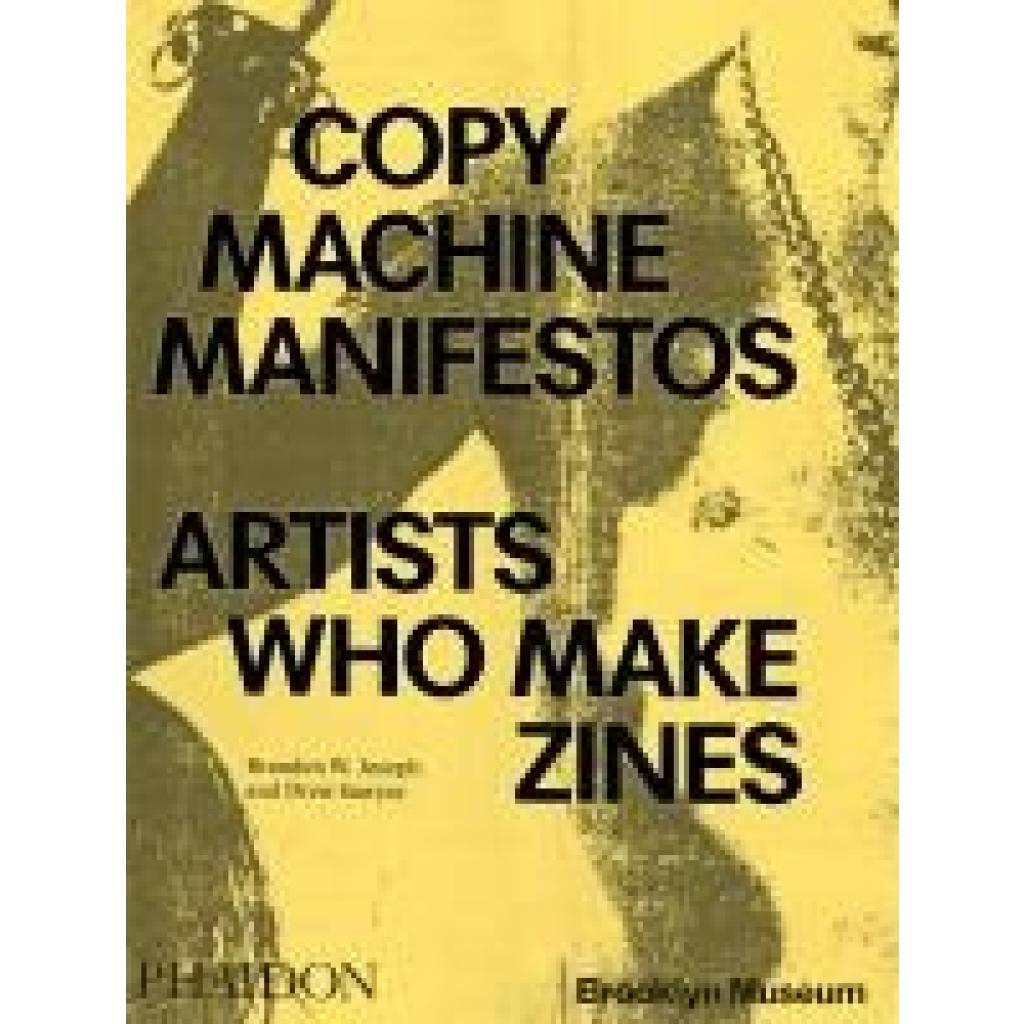
Joseph, Branden W.: Copy Machine ManifestosCopy Machine Manifestos , Artists Who Make Zines , Hitzeschilder & Schutz > Luftversorgung , Auflage: Brooklyn Museum, Erscheinungsjahr: 20240124, Produktform: Kartoniert, Titel der Reihe: Phaidon Press##, Autoren: Joseph, Branden W.~Sawyer, Drew, Auflage/Ausgabe: Brooklyn Museum, Seitenzahl/Blattzahl: 448, Abbildungen: 800 Illustrations, unspecified, Themenüberschrift: ART / History / Contemporary (1945-), Keyword: brooklyn museum;feminism;LGBTQI;punk;photography;artists;post pop-art;queer artists;Zines;protest;north american artists;visual arts;community;diy;grassroots;counter culture, Fachschema: Druckgrafik~Grafik / Druckgrafik~Kunstgeschichte~Ausstellungskatalog, Fachkategorie: Kunst: allgemeine Themen~Kunstgeschichte~Ausstellungskataloge, Museumskataloge und Sammlungen, Warengruppe: HC/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 272, Breite: 201, Höhe: 29, Gewicht: 1306, Produktform: Kartoniert, Genre: Importe,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **

Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
Top-Angebote
Produkte zum Begriff The-Subversive-Copy-Editor:
-
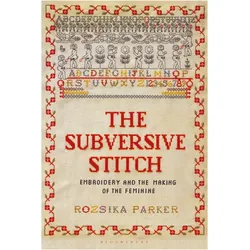
The Subversive Stitch, Fachbücher von Rozsika ParkerVerwendet Haushaltskonten, Frauenzeitschriften, Briefe, Romane und die Kunstwerke selbst, um durch die Geschichte nachzuvollziehen, wie die Trennung des Handwerks der Stickerei von den schönen Künsten zu einer wesentlichen Kraft bei der Marginalisierung der Frauenarbeit wurde. Dieses Buch behandelt auch die widersprüchliche Natur der Erfahrungen von Frauen mit der Stickerei.32,73 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Queering the Subversive Stitch, Sachbücher von Joseph McBrinnDie Geschichte der männlichen Nähkunst wurde lange Zeit als Tabuthema betrachtet. Dies ist das erste Buch, das jemals veröffentlicht wurde, um eine Vielzahl von Näharbeiten von Männern zu dokumentieren und kritisch zu hinterfragen. Es zeigt, dass Männer seit dem Mittelalter ihre eigenen Nadeln einfädelten, nähten und strickten, Spitze webten, handgemachte Kleidung herstellten und sich mit anderen Arten von Textilien beschäftigten, wobei sie sich an den Freuden und Möglichkeiten erfreuten, die alle Arten von Näharbeiten boten. Erst seit der Dämmerung der modernen Zeit, im 18. und 19. Jahrhundert, wurde Nähkunst eng mit neuen Ideologien des Weiblichen verbunden. Seitdem wurde die Nähkunst von Männern nicht nur als feminisierend, sondern auch als queer interpretiert. In dieser bahnbrechenden Studie argumentiert Joseph McBrinn, dass die Nähkunst von männlichen Künstlern sowie von anonymen Schneidern, Seeleuten, Soldaten, Genesenden, Armen, Gefangenen, Hobbyisten und einer Vielzahl anderer Männer und Jungen neu bewertet werden sollte. Er stützt sich auf eine Fülle von Beispielen männlicher Nähkunst sowie auf visuelle Darstellungen des männlichen Nähers in Museumsbeständen, aus Künstlerpapieren und Archiven, in vergessenen Zeitschriften und Fachpublikationen, populären Romanen, Kinderliteratur und sogar in der Geschichte der Fotografie, des Films und des Fernsehens. Er untersucht und analysiert viele Fälle, in denen "Nähmänner" die einschränkenden Ideale der modernen Männlichkeit in Frage gestellt, Widerstand geleistet und untergraben haben. Diese kühne, originelle, sorgfältig recherchierte und oft amüsante Studie zeigt die Bedeutung der Nähkunst von Männern für das Verständnis ihrer Gefühle, ihrer Handlungsfähigkeit, Identität und Geschichte.48,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Editor, Sachbücher von Sara B. FranklinDie legendäre Herausgeberin Judith Jones, die Frau hinter einigen der bedeutendsten Autoren des 20. Jahrhunderts, darunter Julia Child, Anne Frank, Edna Lewis, John Updike und Sylvia Plath, erhält endlich die Anerkennung, die sie verdient, in dieser intimen Biografie. Als die fünfundzwanzigjährige Judith Jones 1949 als Sekretärin im Pariser Büro von Doubleday zu arbeiten begann, verbrachte sie die meiste Zeit damit, durch Manuskripte im Slush-Pile zu waten und Projekte abzulehnen – bis eines Tages ein Buch ihre Aufmerksamkeit erregte. Sie las es in einer Sitzung und bat ihren Chef, es zu veröffentlichen. Ein Jahr später wurde Anne Frank: Das Tagebuch der Anne Frank ein Bestseller. Es war der Beginn einer karriereprägendenden Laufbahn im Verlagswesen. Während ihrer mehr als fünfzig Jahre als Herausgeberin bei Knopf förderte Jones die Karrieren literarischer Ikonen wie Sylvia Plath, Anne Tyler und John Updike und half, neue Genres und Trends in der Literatur zu etablieren. An vorderster Front der Kochbuch-Revolution veröffentlichte sie die Grössen des kulinarischen Schreibens: Edna Lewis, M.F.K. Fisher, Claudia Roden, Madhur Jaffrey, James Beard und, am bekanntesten, Julia Child. Durch ihre stille und beharrliche Arbeit im Hintergrund half Jones, diese Autoren zu bekannten Namen zu machen und veränderte dabei kulturelle Normen und Erwartungen. Judiths Arbeit umspannte Jahrzehnte des dramatischsten kulturellen Wandels in Amerika – vom Ende des Zweiten Weltkriegs über den Kalten Krieg, von der Bürgerrechtsbewegung bis zum Kampf um die Gleichstellung der Frauen – und die Bücher, die sie veröffentlichte, fungierten als Werkzeuge des stillen Widerstands. Nun wird ihre erstaunliche Karriere zum ersten Mal untersucht. Basierend auf exklusiven Interviews, bisher unveröffentlichten persönlichen Unterlagen und jahrelanger Forschung erzählt „The Editor“ die fesselnde Geschichte hinter den Kulissen, wie Geschichten entstehen, und bringt endlich das kühne Leben einer der einflussreichsten Geschmacksbildnerinnen ans Licht.29,02 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie schreibt man einen Letter to the Editor?
Ein Letter to the Editor ist ein kurzer Brief, der an eine Zeitung oder Zeitschrift geschickt wird, um eine Meinung zu einem bestimmten Thema zu äußern. Um einen solchen Brief zu schreiben, sollte man klar und prägnant seine Meinung darlegen, Fakten oder Beispiele zur Unterstützung verwenden und den Brief höflich und respektvoll formulieren. Es ist auch wichtig, den Brief kurz zu halten und sich auf das Thema zu konzentrieren, das in der Zeitung oder Zeitschrift behandelt wurde. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für The-Subversive-Copy-Editor
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Joseph, Branden W.: Copy Machine ManifestosCopy Machine Manifestos , Artists Who Make Zines , Hitzeschilder & Schutz > Luftversorgung , Auflage: Brooklyn Museum, Erscheinungsjahr: 20240124, Produktform: Kartoniert, Titel der Reihe: Phaidon Press##, Autoren: Joseph, Branden W.~Sawyer, Drew, Auflage/Ausgabe: Brooklyn Museum, Seitenzahl/Blattzahl: 448, Abbildungen: 800 Illustrations, unspecified, Themenüberschrift: ART / History / Contemporary (1945-), Keyword: brooklyn museum;feminism;LGBTQI;punk;photography;artists;post pop-art;queer artists;Zines;protest;north american artists;visual arts;community;diy;grassroots;counter culture, Fachschema: Druckgrafik~Grafik / Druckgrafik~Kunstgeschichte~Ausstellungskatalog, Fachkategorie: Kunst: allgemeine Themen~Kunstgeschichte~Ausstellungskataloge, Museumskataloge und Sammlungen, Warengruppe: HC/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 272, Breite: 201, Höhe: 29, Gewicht: 1306, Produktform: Kartoniert, Genre: Importe,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gabaldon, Diana: Outlander 4-Copy Boxed SetOutlander 4-Copy Boxed Set , Outlander, Dragonfly in Amber, Voyager, Drums of Autumn , > , Erscheinungsjahr: 20150428, Produktform: Kartoniert, Beilage: Schuber, Titel der Reihe: Outlander#01#, Autoren: Gabaldon, Diana, Themenüberschrift: FICTION / Historical, Keyword: outlander book series;book set;outlander gifts for women;box set;book sets;book series;outlander;diana gabaldon;gifts for mom;gifts for her;outlander gifts;romance books;romance novels;marriage;saga;paranormal;paranormal romance;historical fiction;Scotland;romance;time travel books;Jamie;time travel;time travel romance;historical romance;fantasy romance;outlander merchandise;fantasy books;outlander books series;romantic books;book sets for adults;outlander books;outlander book;book box set, Fachschema: Amerikanische Belletristik / Roman, Erzählung~Englische Bücher / Belletristik / Roman, Erzählung, Fachkategorie: Belletristik: allgemein und literarisch~Liebesromane: Zeitreise~Historischer Roman, Imprint-Titels: Dell, Warengruppe: TB/Belletristik/Romane/Erzählungen, Fachkategorie: Historische Fantasy, Text Sprache: eng, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Random House LLC US, Verlag: Random House LLC US, Länge: 177, Breite: 177, Höhe: 111, Gewicht: 1985, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: +1, Seitenzahl: getrennt paginiert, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 240534331,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
-
Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.