Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **


Ähnliche Suchbegriffe für TRIXIE-ZeroMOUSE-Smarter-Beute-Stopper
Top-Angebote
Produkte zum Begriff TRIXIE-ZeroMOUSE-Smarter-Beute-Stopper:
-
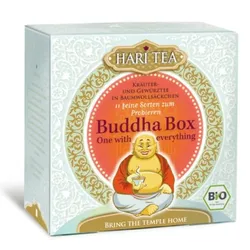
Buddha Box - 11 BeuteDie Buddha Box vereint alle Sorten der Premiumlinie Hari Tea in einer Box. 11 köstliche Teekreationen in Beuteln aus reiner Baumwolle - besser geht es wirklich nicht. Hinweise zur Handhabung und Lagerung Die Buddha Box bietet den passenden Tee für jede Gelegenheit.kühl und trocken lagern. Besonderheiten: Unsere 11 Hari Tees werden nach alten ayurvedischen Prinzipien zusammengestellt und in edlen Teebeuteln aus reiner Baumwolle, frei von Papier, Kleber und Metallklammer angeboten.Bei diesem Premiumtee handelt es sich um praktisch portionierten Grobschnitt, wie der eines losen Tees. Dadurch bleiben die feinen Aromen und Geschmacksnuancen erhalten und entfalten sich erst beim Aufbrühen des Tees. Die Teebeutel sind einzeln, in biologisch abbaubare Folien verpackt. Verarbeitungshinweis: 300ml (2 Tassen) pro Beutel.Ziehzeit: Je nach Sorte 3-6 Minuten. Temperatur: Je nach Sorte 80 - 100 Grad. Siehe Tag Zubereitung: 300ml (2 Tassen) pro Beutel.Ziehzeit: Je nach Sorte 3-6 Minuten. Temperatur: Je nach Sorte 80 - 100 Grad. Siehe Tag5,07 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
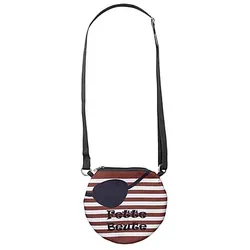
buttinette Tasche Pirat "fette Beute"buttinette Tasche Pirat fette Beute – so sind im Nu Ihre wichtigsten Utensilien für die Piraten-Party verstaut – ahoi, gefürchtete:r Piratenfreund:in!Besonderheiten: aufgedruckte Augenklappe und SchriftzugLieferumfang: TascheGrößenhinweis: 19 x 21 cmDetails: Reißverschluss, zum Umhängen mit längenverstellbarem Träger (72–130 cm)Farbe: schwarz/braun/weißStoffart: FilzMaterial: 100 % PolyesterFertig gekleidet im Pirat:inkostüm drehen und wenden Sie sich vor dem Spiegel, doch irgendein Accessoire fehlt noch zum perfekten Look? Dann sollten Sie es mit dieser Handtasche im räuberischen Piraten-Design probieren! Ein kleiner, aber feiner Begleiter, in dem sich alle wichtigen Utensilien von Pirat:innen verstauen lassen; und am Straßenumzug findet sich in der Umhängetasche genug Platz für die fette Süßigkeitenbeute!7,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
BeuteBeute , Weltgeschichte in Bildern neu erzählt: vom wechselhaften Leben der Objekte zwischen Erwerb, Entwendung und Restitution. Im Zentrum dieses prächtigen Bildatlas steht die Ikonographie von 'Beutenahmen' und 'Entwendungen', 'Beschlagnahmungen', 'Zwangsgaben' oder schlicht und einfach: Raubgütern. Erzählt wird Weltgeschichte hier nicht nur über Objekte im Kontext ihrer Entstehung oder Präsentation, sondern im Spiegel der wechselhaften Eigentumsverhältnisse, in denen sie sich befanden, und der Besitzansprüche, die an sie gestellt werden. Diese den Gegenständen eingeschriebenen Beziehungen sind bis heute geprägt von Macht- und Überlegenheitsansprüchen. Und: Weltgeschichte kann nicht ohne Kolonialismus erzählt werden, die europäische Moderne nicht ohne Rassismus. Dieser verblüffende Bildatlas enthüllt diese Geschichte und zeigt, dass über alle Zeiten hinweg Darstellungen solcher Entwendungen auch Unrecht dokumentiert haben. Die Bilder sind gekonnt inszeniert und immer mit der Absicht verbunden, die eigene Sammlungstätigkeit als Ausweis der eigenen Überlegenheit zu entwerfen. In ihrer Zusammenschau, die einen weiten historischen Bogen spannt - vom neuassyrischen und römisch-antiken Relief über Karikaturen und Gemälde aus Zeiten Napoleons bis hin zu den Kolonialismus dokumentierenden Fotografien und aktueller Kunst -, wird ein System sichtbar, von dem Museumssammlungen und -bestände im Globalen Norden profitiert haben und das dieser Band mutig ins Bewusstsein holt: Es gilt zuweilen nicht nur zurückzublicken, sondern auch zurückzugeben. Immer schon entstand Eigentum auch durch Diebstahl. Und das Sammeln war selten unschuldig. , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Erscheinungsjahr: 20210521, Produktform: Leinen, Redaktion: Savoy, Bénédicte~Lagatz, Merten~Sissis, Philippa, Seitenzahl/Blattzahl: 389, Keyword: Antike; Beutekunst; Kolonialismus; Kulturgutverlagerung; Kunstdiebstahl; Kunstraub; Postkolonialismus; Provenienz; Trophäenwesen; Weltgeschichte; translocation, Fachschema: Beutekunst - Restitution~Kunstraub / Beutekunst~Kunstdiebstahl~Kunstraub~Sozialwissenschaften~Wissenschaft / Sozialwissenschaften, Fachkategorie: Geschichte~Nachschlagewerke, Informationswissenschaften und Interdisziplinäre Themen~Gesellschaft und Sozialwissenschaften, Thema: Auseinandersetzen, Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Kunstfälschung, Kunstdiebstahl, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Berlin, Länge: 235, Breite: 177, Höhe: 33, Gewicht: 1038, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0014, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was bedeutet "smarter Kerl"?
"Smarter Kerl" ist eine umgangssprachliche Bezeichnung für eine intelligente oder clevere Person. Es wird oft verwendet, um jemanden zu loben oder anzuerkennen, dass er schlau oder geschickt ist. Es kann auch eine gewisse Bewunderung oder Respekt für die Fähigkeiten oder das Wissen einer Person ausdrücken. **
-
Sind Trixie Plastiklaufräder giftig?
Trixie Plastiklaufräder sind in der Regel aus ungiftigem Kunststoff hergestellt und sollten daher keine gesundheitlichen Probleme verursachen. Es ist jedoch immer ratsam, die Produktbeschreibung und -bewertungen zu überprüfen oder sich direkt an den Hersteller zu wenden, um sicherzustellen, dass das spezifische Produkt keine giftigen Inhaltsstoffe enthält. **


Ist die Marke Trixie gut?
Die Marke Trixie ist bekannt für ihre qualitativ hochwertigen Produkte im Bereich Haustierzubehör. Sie bietet eine große Auswahl an Produkten für verschiedene Tierarten und zeichnet sich durch eine gute Verarbeitung und Funktionalität aus. Viele Tierbesitzer sind mit den Produkten von Trixie zufrieden. **
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
Top-Angebote
Produkte zum Begriff TRIXIE-ZeroMOUSE-Smarter-Beute-Stopper:
-
TRIXIE ZeroMOUSE – Smarter Beute-Stopper für bestehende Katzenklappen, weißKI-Bilderkennung – erkennt Mäuse, Vögel, Eidechsen u. v. m. zuverlässig und ermöglicht so eine selektive Zugangskontrolle für beliebig viele Katzen volle Funktion bei Tag & Nacht durch IR-Nachtsicht wetter- & spritzwassergeschützt, kratzfest USB-C Stromversorgung Stecker und Kabel sind nicht im Lieferumfang enthalten alle Funktionen lassen sich über die kostenlose App steuern einfache Nachrüstung – schnelle Montage für fast alle bestehenden RFID Katzenklappen stabiles WLAN im Bereich der Katzenklappe erforderlich Die ZeroMOUSE Katzenklappen-Erweiterung nutzt künstliche Intelligenz, um Beutetiere im Maul der Katze zu erkennen und das Öffnen der Katzenklappe zu verweigern. So bleibt das Zuhause frei von ungebetenen Mitbringseln – Tag und Nacht.Kompatibilität● SureFlap Microchip Cat Flap, DualScan, Connect, Pet Door Connect● Cat Mate 360 Microchip Cat Flap● PetSafe Microchip Cat Flap● Nicht kompatibel mit PetSafe PetPorteVoraussetzungen● Vorhandene RFID/Mikrochip-Katzenklappe● Stabiles WLAN-Signal im Bereich der Katzenklappe● USB-Netzteil (≥ 2 A) & für den Außenbereich geeignetes USB-C-Kabel (u.A. ohne Textilummantelung)Der Artikel wird ausschließlich in deutschsprachigen Ländern verkauft. Eigenschaften: Farbe: weiß Maße: 5,75 x 1,65 x 5,91 cm189,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Buddha Box - 11 BeuteDie Buddha Box vereint alle Sorten der Premiumlinie Hari Tea in einer Box. 11 köstliche Teekreationen in Beuteln aus reiner Baumwolle - besser geht es wirklich nicht. Hinweise zur Handhabung und Lagerung Die Buddha Box bietet den passenden Tee für jede Gelegenheit.kühl und trocken lagern. Besonderheiten: Unsere 11 Hari Tees werden nach alten ayurvedischen Prinzipien zusammengestellt und in edlen Teebeuteln aus reiner Baumwolle, frei von Papier, Kleber und Metallklammer angeboten.Bei diesem Premiumtee handelt es sich um praktisch portionierten Grobschnitt, wie der eines losen Tees. Dadurch bleiben die feinen Aromen und Geschmacksnuancen erhalten und entfalten sich erst beim Aufbrühen des Tees. Die Teebeutel sind einzeln, in biologisch abbaubare Folien verpackt. Verarbeitungshinweis: 300ml (2 Tassen) pro Beutel.Ziehzeit: Je nach Sorte 3-6 Minuten. Temperatur: Je nach Sorte 80 - 100 Grad. Siehe Tag Zubereitung: 300ml (2 Tassen) pro Beutel.Ziehzeit: Je nach Sorte 3-6 Minuten. Temperatur: Je nach Sorte 80 - 100 Grad. Siehe Tag5,07 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
buttinette Tasche Pirat "fette Beute"buttinette Tasche Pirat fette Beute – so sind im Nu Ihre wichtigsten Utensilien für die Piraten-Party verstaut – ahoi, gefürchtete:r Piratenfreund:in!Besonderheiten: aufgedruckte Augenklappe und SchriftzugLieferumfang: TascheGrößenhinweis: 19 x 21 cmDetails: Reißverschluss, zum Umhängen mit längenverstellbarem Träger (72–130 cm)Farbe: schwarz/braun/weißStoffart: FilzMaterial: 100 % PolyesterFertig gekleidet im Pirat:inkostüm drehen und wenden Sie sich vor dem Spiegel, doch irgendein Accessoire fehlt noch zum perfekten Look? Dann sollten Sie es mit dieser Handtasche im räuberischen Piraten-Design probieren! Ein kleiner, aber feiner Begleiter, in dem sich alle wichtigen Utensilien von Pirat:innen verstauen lassen; und am Straßenumzug findet sich in der Umhängetasche genug Platz für die fette Süßigkeitenbeute!7,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für TRIXIE-ZeroMOUSE-Smarter-Beute-Stopper
-
BeuteBeute , Weltgeschichte in Bildern neu erzählt: vom wechselhaften Leben der Objekte zwischen Erwerb, Entwendung und Restitution. Im Zentrum dieses prächtigen Bildatlas steht die Ikonographie von 'Beutenahmen' und 'Entwendungen', 'Beschlagnahmungen', 'Zwangsgaben' oder schlicht und einfach: Raubgütern. Erzählt wird Weltgeschichte hier nicht nur über Objekte im Kontext ihrer Entstehung oder Präsentation, sondern im Spiegel der wechselhaften Eigentumsverhältnisse, in denen sie sich befanden, und der Besitzansprüche, die an sie gestellt werden. Diese den Gegenständen eingeschriebenen Beziehungen sind bis heute geprägt von Macht- und Überlegenheitsansprüchen. Und: Weltgeschichte kann nicht ohne Kolonialismus erzählt werden, die europäische Moderne nicht ohne Rassismus. Dieser verblüffende Bildatlas enthüllt diese Geschichte und zeigt, dass über alle Zeiten hinweg Darstellungen solcher Entwendungen auch Unrecht dokumentiert haben. Die Bilder sind gekonnt inszeniert und immer mit der Absicht verbunden, die eigene Sammlungstätigkeit als Ausweis der eigenen Überlegenheit zu entwerfen. In ihrer Zusammenschau, die einen weiten historischen Bogen spannt - vom neuassyrischen und römisch-antiken Relief über Karikaturen und Gemälde aus Zeiten Napoleons bis hin zu den Kolonialismus dokumentierenden Fotografien und aktueller Kunst -, wird ein System sichtbar, von dem Museumssammlungen und -bestände im Globalen Norden profitiert haben und das dieser Band mutig ins Bewusstsein holt: Es gilt zuweilen nicht nur zurückzublicken, sondern auch zurückzugeben. Immer schon entstand Eigentum auch durch Diebstahl. Und das Sammeln war selten unschuldig. , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Erscheinungsjahr: 20210521, Produktform: Leinen, Redaktion: Savoy, Bénédicte~Lagatz, Merten~Sissis, Philippa, Seitenzahl/Blattzahl: 389, Keyword: Antike; Beutekunst; Kolonialismus; Kulturgutverlagerung; Kunstdiebstahl; Kunstraub; Postkolonialismus; Provenienz; Trophäenwesen; Weltgeschichte; translocation, Fachschema: Beutekunst - Restitution~Kunstraub / Beutekunst~Kunstdiebstahl~Kunstraub~Sozialwissenschaften~Wissenschaft / Sozialwissenschaften, Fachkategorie: Geschichte~Nachschlagewerke, Informationswissenschaften und Interdisziplinäre Themen~Gesellschaft und Sozialwissenschaften, Thema: Auseinandersetzen, Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Kunstfälschung, Kunstdiebstahl, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Berlin, Länge: 235, Breite: 177, Höhe: 33, Gewicht: 1038, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0014, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "smarter Kerl"?
"Smarter Kerl" ist eine umgangssprachliche Bezeichnung für eine intelligente oder clevere Person. Es wird oft verwendet, um jemanden zu loben oder anzuerkennen, dass er schlau oder geschickt ist. Es kann auch eine gewisse Bewunderung oder Respekt für die Fähigkeiten oder das Wissen einer Person ausdrücken. **
-
Sind Trixie Plastiklaufräder giftig?
Trixie Plastiklaufräder sind in der Regel aus ungiftigem Kunststoff hergestellt und sollten daher keine gesundheitlichen Probleme verursachen. Es ist jedoch immer ratsam, die Produktbeschreibung und -bewertungen zu überprüfen oder sich direkt an den Hersteller zu wenden, um sicherzustellen, dass das spezifische Produkt keine giftigen Inhaltsstoffe enthält. **
-
Ist die Marke Trixie gut?
Die Marke Trixie ist bekannt für ihre qualitativ hochwertigen Produkte im Bereich Haustierzubehör. Sie bietet eine große Auswahl an Produkten für verschiedene Tierarten und zeichnet sich durch eine gute Verarbeitung und Funktionalität aus. Viele Tierbesitzer sind mit den Produkten von Trixie zufrieden. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.