Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wer entdeckte Stefan Mross?
"Stefan Mross wurde von dem deutschen Musikproduzenten Jack White entdeckt. White war auf der Suche nach neuen Talenten für seine Plattenfirma und stieß dabei auf den jungen Mross, der zu dieser Zeit bereits als begabter Trompeter bekannt war. White erkannte das Potenzial des jungen Musikers und bot ihm die Möglichkeit, als Sänger und Moderator im deutschen Fernsehen durchzustarten. Durch diese Entdeckung gelang Stefan Mross der Durchbruch in der Unterhaltungsbranche und er wurde zu einem bekannten Gesicht im deutschen TV." **
Wer hat Stefan Mross entdeckt?
Stefan Mross wurde von dem bekannten Musikproduzenten Jack White entdeckt. White war auf der Suche nach neuen Talenten für seine Musikproduktionen und stieß dabei auf den jungen Mross. Er erkannte das Potenzial des damals noch unbekannten Musikers und nahm ihn unter Vertrag. Durch die Zusammenarbeit mit Jack White konnte Stefan Mross seine Karriere als Schlagersänger starten und wurde schnell zu einem erfolgreichen Künstler in der deutschen Musikszene. White's Entdeckung und Förderung spielten eine entscheidende Rolle für den Erfolg von Stefan Mross. **


Ähnliche Suchbegriffe für Stefan-Lukschy---Wer
Top-Angebote
Produkte zum Begriff Stefan-Lukschy---Wer:
-
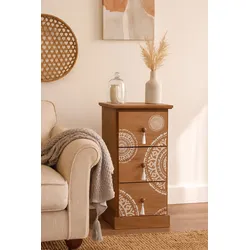
möbel direkt online Schubkastenregal Stefan braunTrendiges Regal teils aus Massivholz Paulownia, teils aus MDF, mit 3 Schubkästen. Korpus braun gebeizt und lackiert. Schubkastenfronten mit cremweißen Motiven bedruckt und an den Knöpfen jeweils eine abnehmbare Quaste. Regal wird montiert geliefert, einfac97,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Goertz, Stefan: Handbuch Äußere SicherheitHandbuch Äußere Sicherheit , Neuer Kompass für Bedrohungen und Krisen in der Welt Das Handbuch stellt die wichtigsten Bedrohungen und Krisen in der Welt sowie deren Akteure und Institutionen in alphabetischer Reihenfolge vor und analysiert sie systematisch. Am Ende jedes Begriffs folgen Verweise auf thematisch verbundene Einträge. Weiterführende Quellenangaben dienen der Vertiefung der Materie. Äußere Sicherheit und internationale Sicherheitspolitik befinden sich in einem historischen Umbruch. Besonders der Krieg in der Ukraine und das dafür verantwortliche Russland Putins belegen diesen bedrohlichen Wandel in der deutschen, europäischen, ja globalen Sicherheitsarchitektur. Nicht nur die deutschen Sicherheitsbehörden, sondern auch die damit zusammenhängenden wissenschaftlichen Institutionen müssen sich mit den gegenwärtigen und zukünftigen Herausforderungen der Sicherheits- und Militärpolitik Deutschlands und der NATO beschäftigen. Diese Herausforderungen bilden den Schwerpunkt des Handbuchs. Schneller Überblick von A bis Z Die prägnanten Erläuterungen der zentralen Begriffe der Äußeren Sicherheit bzw. der Sicherheitspolitik verschaffen den Leserinnen und Lesern einen schnellen Überblick über die Themen. Die kommentierten Schlagwörter reichen von A wie Abschreckung und Afghanistan bis hin zu V wie Völkerrecht und Z wie Zwei-plus-Vier-Vertrag. Der Verfasser beleuchtet auch Aufgaben und Befugnisse der Nachrichten- bzw. Geheimdienste sowie von internationalen Bündnissen und Organisationen. Konzipiert für Studium und Ausbildung Das Nachschlagewerk ist sowohl für Studium und Ausbildung konzipiert als auch für die Nutzung in der Praxis. Es eignet sich für den Einsatz bei den zuständigen Ministerien und Sicherheitsbehörden sowie als Lehrbuch für Studierende an der Bundeswehruniversität und den Hochschulen und Akademien des Bundes. Zwei Ratgeber zur Äußeren und Inneren Sicherheit Zusammen mit dem Werk »Innere Sicherheit von A bis Z« vom selben Autor bildet das Handbuch eine maßgeschneiderte Wissensbasis für die deutschen Sicherheitsbehörden. Die erläuterten Begriffe in alphabetischer Reihenfolge: Abrüstung und Rüstungskontrolle, Abschreckung, Afghanistan, Afrikanische Union, Al Qaida, Äußere Sicherheit/Sicherheitspolitik, Auswärtiges Amt, Bundesamt für Sicherheit in der Informationstechnik, Bundesministerium der Verteidigung, Bundesministerium für wirtschaftliche Zusammenarbeit und Entwicklung, Bundesnachrichtendienst, Bundessicherheitsrat, Bundeswehr, Central Intelligence Agency (CIA), China, Cyber- und Informationsraum/Cybersicherheit, Cyberattacken, Desinformationskampagne(n), deutsche Außen- und Sicherheitspolitik, Drohnen, Dschihad-Rückkehrer (internationale Foreign Fighters), Europäische Union (EU), fragile Staaten/fragile Staatlichkeit/failing states/failed states, Frontex, Gemeinsame Sicherheits- und Verteidigungspolitik der EU (GSVP), »Gruppe Wagner«, hybride Kriegsführung/hybride Akteure, »Islamischer Staat« (IS), Islamistischer Terrorismus und Dschihadismus, Joint/Joint Operations/Joint Operations Area, Kleiner Krieg/Kleine Kriege, Krieg/Kriege, Landeskommandos, Mossad, Nahostkonflikt, National Security Agency (NSA), Nationale Sicherheitsstrategie, Nationales Cyber-Abwehrzentrum, NATO, Nuklearwaffen/Atomwaffen, Organisation für Sicherheit und Zusammenarbeit in Europa (OSZE), Private Military Companies (PMC), Russland, Secret Intelligence Service, Spionage/Spionageabwehr, Taiwan-Konflikt, Ukrainekrieg, United Nations/Vereinte Nationen, USA, humanitäres Völkerrecht, Weißbuch 2016 (Bundesministerium der Verteidigung), Zwei-plus-Vier-Vertrag , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 202405, Autoren: Goertz, Stefan, Auflage: 24000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 273, Keyword: Atomwaffen; Bundesnachrichtendienst; Bundeswehr; China; Cybersicherheit; Desinformation; Handbuch; Islamismus; Nahostkonflikt; Russland; Sicherheitskrisen; Sicherheitspolitik; Spionage; Taiwan; Terrorismus; USA; Ukrainekrieg; Völkerrecht; Äußere Sicherheit, Fachschema: Konflikt (wirtschaftlich, politisch)~Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Öffentliches Recht, Fachkategorie: Friedens- und Konfliktforschung~Politikwissenschaft, Warengruppe: TB/Öffentliches Recht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 143, Höhe: 17, Gewicht: 402, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Goertz, Stefan: Öffentliche Sicherheit in Gefahr?Öffentliche Sicherheit in Gefahr? , Ist unsere Öffentliche Sicherheit in Gefahr? Diese Frage wird politisch und medial kontrovers diskutiert. Die Antwort auf diese Frage kann Menschen verunsichern. Unsere Öffentliche Sicherheit ist so sehr bedroht, wie sie es seit dem Bestehen unserer Bundesrepublik noch nicht war. Es kommen viele, offensichtlich zu viele, Bedrohungen und Akteure zur gleichen Zeit zusammen. Dieses Sachbuch stellt aktuelle und künftige Gefahren für die Öffentliche Sicherheit Deutschlands dar: Extremismus und Terrorismus, aber auch Organisierte Kriminalität (z.B. Rauschgifthandel/ -schmuggel), Cyberattacken und Desinformationskampagnen. Auch die Bundesinnenministerin stellt aktuell eine "Zeitenwende" für die Öffentliche Sicherheit fest und verdeutlicht die Vielfalt der Bedrohungen: Rechtsextremismus, auch andere Extremismusbereiche, Fake News, Organisierte Kriminalität und seit Beginn des Ukrainekrieges verstärkt auch Spionage. Der Autor zeigt, dass das Bedrohungsmaß eine neue Qualität erreicht hat und beleuchtet die Akteure und Phänomene, die unsere Öffentliche Sicherheit massiv bedrohen. Beginnend mit Rechtsextremisten werden sowohl alte als auch neue Akteure behandelt und die & immer schneller werdenden - Übergänge von rechtsextremistischer Sprache zu rechtsextremistischer Gewalt bis hin zu terroristischen Anschlägen aufgezeigt. Auch bei Islamisten, "Reichsbürgern" und "Selbstverwaltern", "Delegitimierern" und Linksextremisten werden aktuelle Akteure - bisweilen medial kaum thematisiert - und die Gefahren, die von ihnen ausgehen, dargestellt. Auch internationale Dimensionen werden beleuchtet, hierbei auch neue Akteurskonstellationen von Antisemitismus in Deutschland. Neben den Extremismusbereichen gehen aber auch von der Organisierten Kriminalität (der weltweite Handel mit Kokain boomt wie nie, der Hamburger Hafen ist ein europäisches Haupteinfalltor), von Cyberattacken, Desinformation und Spionage aktuell auf neuem Niveau Gefahren für die Öffentliche Sicherheit aus. Eine sicherheitspolitisch-realistische Analyse der Öffentlichen Sicherheit bringt naturgemäß mit sich, dass sie schlechte, "unangenehme" Informationen präsentiert. Aber ein realistischer Blick, aktuellste Fakten und eine Expertenanalyse der Probleme und Herausforderungen sind der erste Schritt auf dem Weg zu mehr Schutz für unsere Öffentliche Sicherheit. Es geht hier also auch darum, unrealistische Fehlannahmen aufzudecken. , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202410, Produktform: Kartoniert, Autoren: Goertz, Stefan, Seitenzahl/Blattzahl: 314, Themenüberschrift: LAW / Administrative Law & Regulatory Practice, Keyword: Cyberkriminalität; Extremismus; Terrorismus, Fachschema: Verwaltungsrecht - Verwaltungssachen~Ordnungsrecht~Polizeirecht~Waffenrecht - Waffengesetz, Fachkategorie: Sicherheits-, Polizei-, Ordnungs- und Waffenrecht~Gesellschaft und Kultur, allgemein, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 202, Breite: 140, Höhe: 17, Gewicht: 421, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wer vermisst auch Stefan Raab?
Es gibt sicherlich viele Menschen, die Stefan Raab und seine Showformate vermissen. Raab war ein einzigartiger Entertainer, der mit seiner Kreativität und seinem Humor viele Zuschauer begeistert hat. Seine Abwesenheit im deutschen Fernsehen wird von einigen als Verlust empfunden. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
-
Wer ist älter Damon oder Stefan?
Wer ist älter Damon oder Stefan? Damon ist tatsächlich älter als Stefan. Obwohl sie als Brüder geboren wurden, wurde Damon etwa 30 Jahre vor Stefan geboren. Damon wurde im Jahr 1839 geboren, während Stefan im Jahr 1846 geboren wurde. Aufgrund dieser Zeitdifferenz ist Damon der ältere Bruder von Stefan. Trotz ihres Altersunterschieds haben sie eine komplizierte und tief verwurzelte Beziehung zueinander. **
-
Wer hat Damon und Stefan verwandelt?
Damon und Stefan wurden von Katherine Pierce verwandelt. Katherine war eine Vampirin, die im 19. Jahrhundert in Mystic Falls lebte und eine Beziehung zu beiden Brüdern hatte. Sie verwandelte sie in Vampire, nachdem sie von den Salvatore-Brüdern bei einem Streit um sie getötet wurde. Seitdem sind Damon und Stefan als Vampire unsterblich und müssen mit den Konsequenzen ihres neuen Daseins leben. Katherine's Einfluss auf ihr Leben und ihre Beziehung zueinander hat bis in die Gegenwart Auswirkungen auf die Handlung der Serie. **


Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
Top-Angebote
Produkte zum Begriff Stefan-Lukschy---Wer:
-
Stefan Lukschy - Wer spinnt denn da, Herr Doktor? [Blu-ray] - Preis vom 30.10.2026 04:07:28 hAspectRatio : 1.77 : 1, AudienceRating : Freigegeben ab 16 Jahren, Brand : EuroVideo, Binding : Blu-ray, Label : EuroVideo Medien GmbH, Publisher : EuroVideo Medien GmbH, NumberOfDiscs : 1, PackageQuantity : 1, medium : Blu-ray, publicationDate : 2014-10-09, releaseDate : 2014-10-09, runningTime : 81 minutes, theatricalReleaseDate : 1981-01-01, actors : Otto Sandler, Sunnyi Melles, Vicco von Bülow, directors : Stefan Lukschy4,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
möbel direkt online Schubkastenregal Stefan braunTrendiges Regal teils aus Massivholz Paulownia, teils aus MDF, mit 3 Schubkästen. Korpus braun gebeizt und lackiert. Schubkastenfronten mit cremweißen Motiven bedruckt und an den Knöpfen jeweils eine abnehmbare Quaste. Regal wird montiert geliefert, einfac97,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Goertz, Stefan: Handbuch Äußere SicherheitHandbuch Äußere Sicherheit , Neuer Kompass für Bedrohungen und Krisen in der Welt Das Handbuch stellt die wichtigsten Bedrohungen und Krisen in der Welt sowie deren Akteure und Institutionen in alphabetischer Reihenfolge vor und analysiert sie systematisch. Am Ende jedes Begriffs folgen Verweise auf thematisch verbundene Einträge. Weiterführende Quellenangaben dienen der Vertiefung der Materie. Äußere Sicherheit und internationale Sicherheitspolitik befinden sich in einem historischen Umbruch. Besonders der Krieg in der Ukraine und das dafür verantwortliche Russland Putins belegen diesen bedrohlichen Wandel in der deutschen, europäischen, ja globalen Sicherheitsarchitektur. Nicht nur die deutschen Sicherheitsbehörden, sondern auch die damit zusammenhängenden wissenschaftlichen Institutionen müssen sich mit den gegenwärtigen und zukünftigen Herausforderungen der Sicherheits- und Militärpolitik Deutschlands und der NATO beschäftigen. Diese Herausforderungen bilden den Schwerpunkt des Handbuchs. Schneller Überblick von A bis Z Die prägnanten Erläuterungen der zentralen Begriffe der Äußeren Sicherheit bzw. der Sicherheitspolitik verschaffen den Leserinnen und Lesern einen schnellen Überblick über die Themen. Die kommentierten Schlagwörter reichen von A wie Abschreckung und Afghanistan bis hin zu V wie Völkerrecht und Z wie Zwei-plus-Vier-Vertrag. Der Verfasser beleuchtet auch Aufgaben und Befugnisse der Nachrichten- bzw. Geheimdienste sowie von internationalen Bündnissen und Organisationen. Konzipiert für Studium und Ausbildung Das Nachschlagewerk ist sowohl für Studium und Ausbildung konzipiert als auch für die Nutzung in der Praxis. Es eignet sich für den Einsatz bei den zuständigen Ministerien und Sicherheitsbehörden sowie als Lehrbuch für Studierende an der Bundeswehruniversität und den Hochschulen und Akademien des Bundes. Zwei Ratgeber zur Äußeren und Inneren Sicherheit Zusammen mit dem Werk »Innere Sicherheit von A bis Z« vom selben Autor bildet das Handbuch eine maßgeschneiderte Wissensbasis für die deutschen Sicherheitsbehörden. Die erläuterten Begriffe in alphabetischer Reihenfolge: Abrüstung und Rüstungskontrolle, Abschreckung, Afghanistan, Afrikanische Union, Al Qaida, Äußere Sicherheit/Sicherheitspolitik, Auswärtiges Amt, Bundesamt für Sicherheit in der Informationstechnik, Bundesministerium der Verteidigung, Bundesministerium für wirtschaftliche Zusammenarbeit und Entwicklung, Bundesnachrichtendienst, Bundessicherheitsrat, Bundeswehr, Central Intelligence Agency (CIA), China, Cyber- und Informationsraum/Cybersicherheit, Cyberattacken, Desinformationskampagne(n), deutsche Außen- und Sicherheitspolitik, Drohnen, Dschihad-Rückkehrer (internationale Foreign Fighters), Europäische Union (EU), fragile Staaten/fragile Staatlichkeit/failing states/failed states, Frontex, Gemeinsame Sicherheits- und Verteidigungspolitik der EU (GSVP), »Gruppe Wagner«, hybride Kriegsführung/hybride Akteure, »Islamischer Staat« (IS), Islamistischer Terrorismus und Dschihadismus, Joint/Joint Operations/Joint Operations Area, Kleiner Krieg/Kleine Kriege, Krieg/Kriege, Landeskommandos, Mossad, Nahostkonflikt, National Security Agency (NSA), Nationale Sicherheitsstrategie, Nationales Cyber-Abwehrzentrum, NATO, Nuklearwaffen/Atomwaffen, Organisation für Sicherheit und Zusammenarbeit in Europa (OSZE), Private Military Companies (PMC), Russland, Secret Intelligence Service, Spionage/Spionageabwehr, Taiwan-Konflikt, Ukrainekrieg, United Nations/Vereinte Nationen, USA, humanitäres Völkerrecht, Weißbuch 2016 (Bundesministerium der Verteidigung), Zwei-plus-Vier-Vertrag , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 202405, Autoren: Goertz, Stefan, Auflage: 24000, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 273, Keyword: Atomwaffen; Bundesnachrichtendienst; Bundeswehr; China; Cybersicherheit; Desinformation; Handbuch; Islamismus; Nahostkonflikt; Russland; Sicherheitskrisen; Sicherheitspolitik; Spionage; Taiwan; Terrorismus; USA; Ukrainekrieg; Völkerrecht; Äußere Sicherheit, Fachschema: Konflikt (wirtschaftlich, politisch)~Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Öffentliches Recht, Fachkategorie: Friedens- und Konfliktforschung~Politikwissenschaft, Warengruppe: TB/Öffentliches Recht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 143, Höhe: 17, Gewicht: 402, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer entdeckte Stefan Mross?
"Stefan Mross wurde von dem deutschen Musikproduzenten Jack White entdeckt. White war auf der Suche nach neuen Talenten für seine Plattenfirma und stieß dabei auf den jungen Mross, der zu dieser Zeit bereits als begabter Trompeter bekannt war. White erkannte das Potenzial des jungen Musikers und bot ihm die Möglichkeit, als Sänger und Moderator im deutschen Fernsehen durchzustarten. Durch diese Entdeckung gelang Stefan Mross der Durchbruch in der Unterhaltungsbranche und er wurde zu einem bekannten Gesicht im deutschen TV." **
-
Wer hat Stefan Mross entdeckt?
Stefan Mross wurde von dem bekannten Musikproduzenten Jack White entdeckt. White war auf der Suche nach neuen Talenten für seine Musikproduktionen und stieß dabei auf den jungen Mross. Er erkannte das Potenzial des damals noch unbekannten Musikers und nahm ihn unter Vertrag. Durch die Zusammenarbeit mit Jack White konnte Stefan Mross seine Karriere als Schlagersänger starten und wurde schnell zu einem erfolgreichen Künstler in der deutschen Musikszene. White's Entdeckung und Förderung spielten eine entscheidende Rolle für den Erfolg von Stefan Mross. **
-
Wer vermisst auch Stefan Raab?
Es gibt sicherlich viele Menschen, die Stefan Raab und seine Showformate vermissen. Raab war ein einzigartiger Entertainer, der mit seiner Kreativität und seinem Humor viele Zuschauer begeistert hat. Seine Abwesenheit im deutschen Fernsehen wird von einigen als Verlust empfunden. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Ähnliche Suchbegriffe für Stefan-Lukschy---Wer
-
Goertz, Stefan: Öffentliche Sicherheit in Gefahr?Öffentliche Sicherheit in Gefahr? , Ist unsere Öffentliche Sicherheit in Gefahr? Diese Frage wird politisch und medial kontrovers diskutiert. Die Antwort auf diese Frage kann Menschen verunsichern. Unsere Öffentliche Sicherheit ist so sehr bedroht, wie sie es seit dem Bestehen unserer Bundesrepublik noch nicht war. Es kommen viele, offensichtlich zu viele, Bedrohungen und Akteure zur gleichen Zeit zusammen. Dieses Sachbuch stellt aktuelle und künftige Gefahren für die Öffentliche Sicherheit Deutschlands dar: Extremismus und Terrorismus, aber auch Organisierte Kriminalität (z.B. Rauschgifthandel/ -schmuggel), Cyberattacken und Desinformationskampagnen. Auch die Bundesinnenministerin stellt aktuell eine "Zeitenwende" für die Öffentliche Sicherheit fest und verdeutlicht die Vielfalt der Bedrohungen: Rechtsextremismus, auch andere Extremismusbereiche, Fake News, Organisierte Kriminalität und seit Beginn des Ukrainekrieges verstärkt auch Spionage. Der Autor zeigt, dass das Bedrohungsmaß eine neue Qualität erreicht hat und beleuchtet die Akteure und Phänomene, die unsere Öffentliche Sicherheit massiv bedrohen. Beginnend mit Rechtsextremisten werden sowohl alte als auch neue Akteure behandelt und die & immer schneller werdenden - Übergänge von rechtsextremistischer Sprache zu rechtsextremistischer Gewalt bis hin zu terroristischen Anschlägen aufgezeigt. Auch bei Islamisten, "Reichsbürgern" und "Selbstverwaltern", "Delegitimierern" und Linksextremisten werden aktuelle Akteure - bisweilen medial kaum thematisiert - und die Gefahren, die von ihnen ausgehen, dargestellt. Auch internationale Dimensionen werden beleuchtet, hierbei auch neue Akteurskonstellationen von Antisemitismus in Deutschland. Neben den Extremismusbereichen gehen aber auch von der Organisierten Kriminalität (der weltweite Handel mit Kokain boomt wie nie, der Hamburger Hafen ist ein europäisches Haupteinfalltor), von Cyberattacken, Desinformation und Spionage aktuell auf neuem Niveau Gefahren für die Öffentliche Sicherheit aus. Eine sicherheitspolitisch-realistische Analyse der Öffentlichen Sicherheit bringt naturgemäß mit sich, dass sie schlechte, "unangenehme" Informationen präsentiert. Aber ein realistischer Blick, aktuellste Fakten und eine Expertenanalyse der Probleme und Herausforderungen sind der erste Schritt auf dem Weg zu mehr Schutz für unsere Öffentliche Sicherheit. Es geht hier also auch darum, unrealistische Fehlannahmen aufzudecken. , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202410, Produktform: Kartoniert, Autoren: Goertz, Stefan, Seitenzahl/Blattzahl: 314, Themenüberschrift: LAW / Administrative Law & Regulatory Practice, Keyword: Cyberkriminalität; Extremismus; Terrorismus, Fachschema: Verwaltungsrecht - Verwaltungssachen~Ordnungsrecht~Polizeirecht~Waffenrecht - Waffengesetz, Fachkategorie: Sicherheits-, Polizei-, Ordnungs- und Waffenrecht~Gesellschaft und Kultur, allgemein, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 202, Breite: 140, Höhe: 17, Gewicht: 421, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer ist älter Damon oder Stefan?
Wer ist älter Damon oder Stefan? Damon ist tatsächlich älter als Stefan. Obwohl sie als Brüder geboren wurden, wurde Damon etwa 30 Jahre vor Stefan geboren. Damon wurde im Jahr 1839 geboren, während Stefan im Jahr 1846 geboren wurde. Aufgrund dieser Zeitdifferenz ist Damon der ältere Bruder von Stefan. Trotz ihres Altersunterschieds haben sie eine komplizierte und tief verwurzelte Beziehung zueinander. **
-
Wer hat Damon und Stefan verwandelt?
Damon und Stefan wurden von Katherine Pierce verwandelt. Katherine war eine Vampirin, die im 19. Jahrhundert in Mystic Falls lebte und eine Beziehung zu beiden Brüdern hatte. Sie verwandelte sie in Vampire, nachdem sie von den Salvatore-Brüdern bei einem Streit um sie getötet wurde. Seitdem sind Damon und Stefan als Vampire unsterblich und müssen mit den Konsequenzen ihres neuen Daseins leben. Katherine's Einfluss auf ihr Leben und ihre Beziehung zueinander hat bis in die Gegenwart Auswirkungen auf die Handlung der Serie. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.