Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Warum verwendet man offenes Hashing?
Offenes Hashing wird verwendet, um Kollisionen in der Hash-Tabelle zu behandeln. Im Gegensatz zum geschlossenen Hashing, bei dem Kollisionen durch Verkettung oder Sondieren behandelt werden, verwendet offenes Hashing eine offene Adresse, um den nächsten verfügbaren Speicherplatz zu finden. Dies ermöglicht eine effiziente Suche und Einfügung von Elementen in der Hash-Tabelle. **
Warum funktioniert spatial audio nicht?
Es gibt verschiedene Gründe, warum spatial audio möglicherweise nicht funktioniert. Einer der Hauptgründe könnte sein, dass das Wiedergabegerät oder die Software, die verwendet wird, nicht mit spatial audio kompatibel ist. Ein weiterer Grund könnte sein, dass die Audiodatei selbst nicht richtig codiert ist, um spatial audio zu unterstützen. Schließlich könnte auch die Positionierung der Lautsprecher oder Kopfhörer nicht korrekt sein, was zu einer falschen Wahrnehmung des räumlichen Klangs führen kann. **


Ähnliche Suchbegriffe für Spatial-Hashing-Die-algorithmische
Top-Angebote
Produkte zum Begriff Spatial-Hashing-Die-algorithmische:
-
Die algorithmische Ökonomie der vertrauenslosen Ledger, Fachbücher von Chinnachart PianpholdeesakulDie algorithmische Ökonomie der vertrauenslosen Ledger ist ein Fachbuch, das sich mit den wirtschaftlichen und rechtlichen Aspekten der Blockchain-Technologie und ihrer Anwendung in einer zunehmend digitalisierten Welt beschäftigt. Verfasst von Chinnachart Pianpholdeesakul, bietet das Buch eine umfassende Analyse der Funktionsweise von vertrauenslosen Ledger-Systemen und deren Einfluss auf die Wirtschaft. Es beleuchtet die Herausforderungen und Chancen, die sich aus der Implementierung dieser Technologien ergeben, und diskutiert die rechtlichen Rahmenbedingungen, die für deren Nutzung erforderlich sind. Mit 188 Seiten bietet das Buch eine fundierte Grundlage für Studierende, Fachleute und Interessierte, die sich mit den komplexen Zusammenhängen zwischen Technologie, Wirtschaft und Recht auseinandersetzen möchten. Die klare und prägnante Sprache macht es zu einem wertvollen Nachschlagewerk für alle, die sich in diesem dynamischen Bereich weiterbilden möchten.79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Naiman, Olga: Spatial AlchemySpatial Alchemy , A beautifully illustrated guide to harnessing interior design as a tool for personal transformation. What if your home could change your life? Starting with a radically simple idea-that we are shaped by the spaces we inhabit-Olga Naiman reveals her unique step-by-step road map for personal empowerment and evolution through home design. Like the ancient alchemists, she'll teach you the secrets of shaping the mundane into the magical-so you can begin to uncover and then manifest what you truly want in life. Then you'll begin the process of mindfully designing your space to better serve your personal goals, support your emotional needs, and offer comfort to your body and mind. Along the way, you'll learn to: Harness the power of color, texture, and symbolism to shift the energy in your home Choose an "emotional regulation chair" to invite softness and ease at the end of a challenging day Create an altar to your Future Self Discover how certain objects can have a profound effect on both your psyche and your space And so much more! Through this one-of-a-kind journey, you'll create a home that's beautiful, functional, and deeply personal-to set yourself on a path to a life filled with more meaning and pleasure. , > , Erscheinungsjahr: 20250415, Autoren: Naiman, Olga, Seitenzahl/Blattzahl: 288, Themenüberschrift: HOUSE & HOME / Decorating, Keyword: manifestation;manifesting;home;design;interior;styling;decorating;decor;makeover;self help;Self-help;transformation;coffee table book;feng shui;photography;house;energy;energetic;self-actualization;self improvement;transformative;psychology;therapy;somatic therapy;symbols;patterns;somatics;neuroaesthetics;spiritual;emotional regulation;attachment theory;re-parenting;chakras;balance;entryway;living room;kitchen;dining room;bedroom;bathroom;home office;functional;high vibration;holistic;embodiment;emodied;happiness;calm, Fachschema: Einrichtung (Inneneinrichtung)~Inneneinrichtung~Interieur~Schöner Wohnen (Einrichtungstipps)~Wohnen / Einrichtung~Englische Bücher / Kunst, Architektur, Fotografie, Fachkategorie: Haus: Wartung und Instandhaltung, Imprint-Titels: Artisan, Warengruppe: HC/Innenarchitektur/Design, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 248, Breite: 191, Höhe: 25, Gewicht: 980, Produktform: Gebunden, Genre: Importe,28,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Studie über die Anfälligkeit für die Datenerfassung durch die Phishing-Betrugstechnik, Taschenbuch von Igor do Nascimento S. de Almeida, Verlag UnserStudie Über Die Anfälligkeit Für Die Datenerfassung Durch Die Phishing-betrugstechnik, Taschenbuch Von Igor Do Nascimento S. De Almeida, Verlag Unser Wissen, 978-620-8-61291-7, Seitenanzahl: 5635,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **

Könnten Sie bitte Spatial Audio aktivieren?
Entschuldigung, aber als Textbasierte KI kann ich keine Audiofunktionen aktivieren. **
Wie viele Sondierungsschritte gibt es beim Hashing?
Beim Hashing gibt es in der Regel nur einen Sondierungsschritt. Das bedeutet, dass der Hashwert direkt in der Hashtabelle nachgeschlagen wird, um den gesuchten Wert zu finden. Es kann jedoch auch vorkommen, dass es mehrere Sondierungsschritte gibt, wenn es zu Kollisionen kommt und der Hashwert bereits von einem anderen Element belegt ist. In diesem Fall wird dann eine alternative Position in der Hashtabelle gesucht. **
Top-Angebote
Produkte zum Begriff Spatial-Hashing-Die-algorithmische:
-
Spatial Hashing: Die algorithmische Organisation von gigantischen digitalen Open-World-Strukturen, Taschenbuch von Hans-Josef Scheuermann, Epubli,Spatial Hashing: Die Algorithmische Organisation Von Gigantischen Digitalen Open-world-strukturen, Taschenbuch Von Hans-josef Scheuermann, Epubli, 978-3-565-54649-7, Seitenanzahl: 18423,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die algorithmische Ökonomie der vertrauenslosen Ledger, Fachbücher von Chinnachart PianpholdeesakulDie algorithmische Ökonomie der vertrauenslosen Ledger ist ein Fachbuch, das sich mit den wirtschaftlichen und rechtlichen Aspekten der Blockchain-Technologie und ihrer Anwendung in einer zunehmend digitalisierten Welt beschäftigt. Verfasst von Chinnachart Pianpholdeesakul, bietet das Buch eine umfassende Analyse der Funktionsweise von vertrauenslosen Ledger-Systemen und deren Einfluss auf die Wirtschaft. Es beleuchtet die Herausforderungen und Chancen, die sich aus der Implementierung dieser Technologien ergeben, und diskutiert die rechtlichen Rahmenbedingungen, die für deren Nutzung erforderlich sind. Mit 188 Seiten bietet das Buch eine fundierte Grundlage für Studierende, Fachleute und Interessierte, die sich mit den komplexen Zusammenhängen zwischen Technologie, Wirtschaft und Recht auseinandersetzen möchten. Die klare und prägnante Sprache macht es zu einem wertvollen Nachschlagewerk für alle, die sich in diesem dynamischen Bereich weiterbilden möchten.79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Naiman, Olga: Spatial AlchemySpatial Alchemy , A beautifully illustrated guide to harnessing interior design as a tool for personal transformation. What if your home could change your life? Starting with a radically simple idea-that we are shaped by the spaces we inhabit-Olga Naiman reveals her unique step-by-step road map for personal empowerment and evolution through home design. Like the ancient alchemists, she'll teach you the secrets of shaping the mundane into the magical-so you can begin to uncover and then manifest what you truly want in life. Then you'll begin the process of mindfully designing your space to better serve your personal goals, support your emotional needs, and offer comfort to your body and mind. Along the way, you'll learn to: Harness the power of color, texture, and symbolism to shift the energy in your home Choose an "emotional regulation chair" to invite softness and ease at the end of a challenging day Create an altar to your Future Self Discover how certain objects can have a profound effect on both your psyche and your space And so much more! Through this one-of-a-kind journey, you'll create a home that's beautiful, functional, and deeply personal-to set yourself on a path to a life filled with more meaning and pleasure. , > , Erscheinungsjahr: 20250415, Autoren: Naiman, Olga, Seitenzahl/Blattzahl: 288, Themenüberschrift: HOUSE & HOME / Decorating, Keyword: manifestation;manifesting;home;design;interior;styling;decorating;decor;makeover;self help;Self-help;transformation;coffee table book;feng shui;photography;house;energy;energetic;self-actualization;self improvement;transformative;psychology;therapy;somatic therapy;symbols;patterns;somatics;neuroaesthetics;spiritual;emotional regulation;attachment theory;re-parenting;chakras;balance;entryway;living room;kitchen;dining room;bedroom;bathroom;home office;functional;high vibration;holistic;embodiment;emodied;happiness;calm, Fachschema: Einrichtung (Inneneinrichtung)~Inneneinrichtung~Interieur~Schöner Wohnen (Einrichtungstipps)~Wohnen / Einrichtung~Englische Bücher / Kunst, Architektur, Fotografie, Fachkategorie: Haus: Wartung und Instandhaltung, Imprint-Titels: Artisan, Warengruppe: HC/Innenarchitektur/Design, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 248, Breite: 191, Höhe: 25, Gewicht: 980, Produktform: Gebunden, Genre: Importe,28,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum verwendet man offenes Hashing?
Offenes Hashing wird verwendet, um Kollisionen in der Hash-Tabelle zu behandeln. Im Gegensatz zum geschlossenen Hashing, bei dem Kollisionen durch Verkettung oder Sondieren behandelt werden, verwendet offenes Hashing eine offene Adresse, um den nächsten verfügbaren Speicherplatz zu finden. Dies ermöglicht eine effiziente Suche und Einfügung von Elementen in der Hash-Tabelle. **
-
Warum funktioniert spatial audio nicht?
Es gibt verschiedene Gründe, warum spatial audio möglicherweise nicht funktioniert. Einer der Hauptgründe könnte sein, dass das Wiedergabegerät oder die Software, die verwendet wird, nicht mit spatial audio kompatibel ist. Ein weiterer Grund könnte sein, dass die Audiodatei selbst nicht richtig codiert ist, um spatial audio zu unterstützen. Schließlich könnte auch die Positionierung der Lautsprecher oder Kopfhörer nicht korrekt sein, was zu einer falschen Wahrnehmung des räumlichen Klangs führen kann. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Spatial-Hashing-Die-algorithmische
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Studie über die Anfälligkeit für die Datenerfassung durch die Phishing-Betrugstechnik, Taschenbuch von Igor do Nascimento S. de Almeida, Verlag UnserStudie Über Die Anfälligkeit Für Die Datenerfassung Durch Die Phishing-betrugstechnik, Taschenbuch Von Igor Do Nascimento S. De Almeida, Verlag Unser Wissen, 978-620-8-61291-7, Seitenanzahl: 5635,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
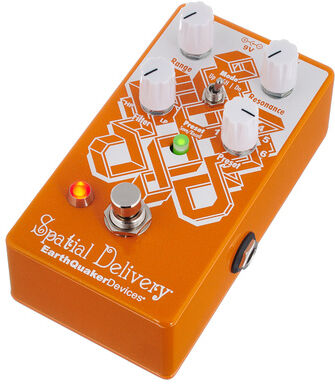
EarthQuaker Devices Spatial Delivery V3EarthQuaker Devices Spatial Delivery V3; Auto-Wah und Voltage Controlled Envelope Filter (VCF) Effekt Pedal, Effekte werden per Anschlagsstärke dynamisch gesteuert oder nach dem Zufallsprinzip (Sample & Hold), 3 Modi Up Sweep, Down Sweep, Sample & Hold, sechs Presets zum Speichern und Abrufen, sowie einer vom Benutzer zuweisbaren Expression-Steuerung, zwei globale Betriebsmodi (Live Mode/Preset Mode), die durch die Farbe des Save/Recall-Schalters angezeigt werden, True Bypass, 3 Regler für Range, Resonance, Filter, Preset, Mode Schalter, Save/Recall Schalter, geräuschlose relais-basierte Soft-Touch Schaltung, Fußschalter funktioniert als Latching und Momentary Schalter, Bypass Fußschalter, 6,3 mm Mono-Klinken Ein/Ausgang, 6,3 mm Stereo-Klinken Eingang für externe Steuerung, Status LED, Metallgehäuse, Stromversorgung via optionalem 9V DC Netzteil 2,1 mm x 5,5 mm Hohlstecker, Polarität (-) innen, Batteriebetrieb nicht unterstützt, Abmessungen (L x B x H) 127 x 67 x 54 mm, Stromverbraucht 75 mA, Gewicht 286 g, Hand-made in USA220,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Könnten Sie bitte Spatial Audio aktivieren?
Entschuldigung, aber als Textbasierte KI kann ich keine Audiofunktionen aktivieren. **
-
Wie viele Sondierungsschritte gibt es beim Hashing?
Beim Hashing gibt es in der Regel nur einen Sondierungsschritt. Das bedeutet, dass der Hashwert direkt in der Hashtabelle nachgeschlagen wird, um den gesuchten Wert zu finden. Es kann jedoch auch vorkommen, dass es mehrere Sondierungsschritte gibt, wenn es zu Kollisionen kommt und der Hashwert bereits von einem anderen Element belegt ist. In diesem Fall wird dann eine alternative Position in der Hashtabelle gesucht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.