Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Warum hat der Trainer Frank Schmidt von Heidenheim immer den Kopf so schräg?
Es gibt keine offizielle Erklärung für die schräge Kopfhaltung von Frank Schmidt. Es könnte sein, dass es sich um eine persönliche Gewohnheit oder eine Art von Ritual handelt. Es ist auch möglich, dass es auf eine körperliche oder gesundheitliche Ursache zurückzuführen ist. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **


Ähnliche Suchbegriffe für Schmidt-Frank-Prostitution-im
Top-Angebote
Produkte zum Begriff Schmidt-Frank-Prostitution-im:
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
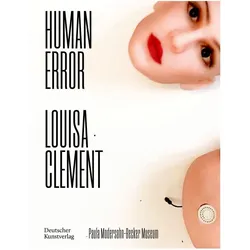
Frank Schmidt für die Museen Böttcherstrasse, Fachbücher von Frank Schmidt, Armin GrunwaldDeutsch-Englische Ausgabe Die Frage nach der Identität beschäftigt Künstler seit jeher. Louisa Clements zentrales Thema ist ebenfalls der Mensch und der Mensch im Digitalen. In ihrer Kunst beginnt sie bei sich selbst, geht jedoch darüber hinaus. Sie stellt die Frage, wie sich Identität in der Zukunft entwickeln wird, und untersucht Formen der Transformation. In der Werkreihe "Represented" schafft sie KI-ausgestattete, adaptive Abbilder von sich selbst, mit denen Besucher sprechen können. In ihren fotografischen Arbeiten setzt die Meisterschülerin von Andreas Gursky diese Erkundung des Körpers und seines Optimierungspotenzials fort und beschäftigt sich auch mit militärischen Erbschaften im Hinblick auf Transformation. Die Publikation erscheint anlässlich einer Ausstellung im Paula Modersohn-Becker Museum, wo beide Künstler in ihrer Suche nach einem Ausdruck ihrer selbst vereint sind, wie das Selbstporträt von Paula Modersohn-Becker aus dem Jahr 1906 zeigt. Louisa Clement (geb. 1987 in Bonn) schloss 2015 an der Kunstakademie Düsseldorf als Meisterschülerin von Andreas Gursky ab. Sie hat bereits in verschiedenen Institutionen und Museen ausgestellt, darunter das Museum Frieder Burda, Baden-Baden (2022), Casino Luxembourg – Forum d'art contemporain (2022), Ludwig Forum Aachen (2019) und Sprengel Museum Hannover (2019). - Eine der angesagtesten jungen Künstlerinnen im Moment - Aktuelle gesellschaftliche Themen wie KI, Fragen zum Körper und Selbstbild sowie digitale Speicherungsmöglichkeiten - Ausstellung: 2. September 2023 bis 21. Januar 2024, Paula Modersohn-Becker Museum Bremen.26,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schmidt, Frank: Prostitution im BildProstitution im Bild , Zur visuellen Konstruktion von Bordelldarstellungen in der Frühen Neuzeit , Seitenbegrenzungsleuchten > Lichter & Leuchten , Erscheinungsjahr: 20250320, Titel der Reihe: Konfession in der Frühen Neuzeit#9#, Autoren: Schmidt, Frank, Seitenzahl/Blattzahl: 384, Keyword: Christliche Kunst; Druckgraphik; Frühe Neuzeit; Genderforschung; Genremalerei; Geschichtswissenschaft; Geschlechterdiskurse; Kulturgeschichte; Kunstgeschichte; Kunstwissenschaft; Malerei; Mittelalter; Prostitution; Sexualität, Fachschema: Sechzehntes Jahrhundert~Malerei (Kunst)~Kunstgeschichte~Gesellschaft / Familie, Frau, Sexualität~Sex~Sexualität, Fachkategorie: Malerei und Gemälde~Kunstgeschichte~Sozial- und Kulturgeschichte, Warengruppe: HC/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 243, Breite: 173, Höhe: 36, Gewicht: 1304, Produktform: Gebunden,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wie kann man sich vor Betrug und Phishing im Online-Zahlungsverkehr schützen?
1. Verwenden Sie starke Passwörter und ändern Sie diese regelmäßig. 2. Seien Sie vorsichtig bei E-Mails oder Nachrichten mit verdächtigen Links oder Anhängen. 3. Überprüfen Sie die Website-Adresse und verwenden Sie sichere Zahlungsmethoden wie PayPal oder Kreditkarten mit Sicherheitsfunktionen. **


Ist Prostitution im Christentum verboten?
Die Haltung zum Thema Prostitution im Christentum ist nicht einheitlich. Einige christliche Strömungen betrachten Prostitution als Sünde, da sie den Körper als Tempel des Heiligen Geistes betrachten. Andere sehen Prostitution als eine Form der Ausbeutung und Ungerechtigkeit an und setzen sich für den Schutz und die Unterstützung von Prostituierten ein. Es gibt jedoch auch Christen, die eine tolerantere Haltung gegenüber Prostitution haben und argumentieren, dass es eine persönliche Entscheidung ist. **
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
Top-Angebote
Produkte zum Begriff Schmidt-Frank-Prostitution-im:
-
Prostitution im Bild, Fachbücher von Frank SchmidtUm 1500 hält das Thema der Prostitution Einzug in die Bildkunst. Darstellungen von Prostituierten und Freiern bei der Anbahnung sexueller Akte etablieren sich in der Folge als beliebte Sujets der frühneuzeitlichen Genremalerei. Ausgehend von dieser Konjunktur vollzieht das Buch die visuelle Entwicklung des Motivkomplexes erstmals umfassend nach und analysiert die vielschichtigen Transformationsprozesse von der sakralen Kunst des Mittelalters bis zur profanen Malerei des 16. Jahrhunderts. Exemplarische Fallstudien verdeutlichen, dass sich Kunstschaffende nicht, wie in der Forschung häufig angenommen, primär an den realen Bedingungen in Bordellen orientierten. Stattdessen handelt es sich bei den Werken um höchst artifizielle Bildschöpfungen. Das gilt insbesondere für die Inszenierung der Handlungsorte sowie die spezifischen Akteurskonstellationen, in denen sich die Genese stereotyper Geschlechterrollen manifestiert. Die Ausrichtung des Buches auf die visuellen Konstruktionsmechanismen legt die hohe Wirksamkeit der Bilder offen, deren Einfluss bis in die Gegenwart reicht.59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Frank Schmidt für die Museen Böttcherstrasse, Fachbücher von Frank Schmidt, Armin GrunwaldDeutsch-Englische Ausgabe Die Frage nach der Identität beschäftigt Künstler seit jeher. Louisa Clements zentrales Thema ist ebenfalls der Mensch und der Mensch im Digitalen. In ihrer Kunst beginnt sie bei sich selbst, geht jedoch darüber hinaus. Sie stellt die Frage, wie sich Identität in der Zukunft entwickeln wird, und untersucht Formen der Transformation. In der Werkreihe "Represented" schafft sie KI-ausgestattete, adaptive Abbilder von sich selbst, mit denen Besucher sprechen können. In ihren fotografischen Arbeiten setzt die Meisterschülerin von Andreas Gursky diese Erkundung des Körpers und seines Optimierungspotenzials fort und beschäftigt sich auch mit militärischen Erbschaften im Hinblick auf Transformation. Die Publikation erscheint anlässlich einer Ausstellung im Paula Modersohn-Becker Museum, wo beide Künstler in ihrer Suche nach einem Ausdruck ihrer selbst vereint sind, wie das Selbstporträt von Paula Modersohn-Becker aus dem Jahr 1906 zeigt. Louisa Clement (geb. 1987 in Bonn) schloss 2015 an der Kunstakademie Düsseldorf als Meisterschülerin von Andreas Gursky ab. Sie hat bereits in verschiedenen Institutionen und Museen ausgestellt, darunter das Museum Frieder Burda, Baden-Baden (2022), Casino Luxembourg – Forum d'art contemporain (2022), Ludwig Forum Aachen (2019) und Sprengel Museum Hannover (2019). - Eine der angesagtesten jungen Künstlerinnen im Moment - Aktuelle gesellschaftliche Themen wie KI, Fragen zum Körper und Selbstbild sowie digitale Speicherungsmöglichkeiten - Ausstellung: 2. September 2023 bis 21. Januar 2024, Paula Modersohn-Becker Museum Bremen.26,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum hat der Trainer Frank Schmidt von Heidenheim immer den Kopf so schräg?
Es gibt keine offizielle Erklärung für die schräge Kopfhaltung von Frank Schmidt. Es könnte sein, dass es sich um eine persönliche Gewohnheit oder eine Art von Ritual handelt. Es ist auch möglich, dass es auf eine körperliche oder gesundheitliche Ursache zurückzuführen ist. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für Schmidt-Frank-Prostitution-im
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schmidt, Frank: Prostitution im BildProstitution im Bild , Zur visuellen Konstruktion von Bordelldarstellungen in der Frühen Neuzeit , Seitenbegrenzungsleuchten > Lichter & Leuchten , Erscheinungsjahr: 20250320, Titel der Reihe: Konfession in der Frühen Neuzeit#9#, Autoren: Schmidt, Frank, Seitenzahl/Blattzahl: 384, Keyword: Christliche Kunst; Druckgraphik; Frühe Neuzeit; Genderforschung; Genremalerei; Geschichtswissenschaft; Geschlechterdiskurse; Kulturgeschichte; Kunstgeschichte; Kunstwissenschaft; Malerei; Mittelalter; Prostitution; Sexualität, Fachschema: Sechzehntes Jahrhundert~Malerei (Kunst)~Kunstgeschichte~Gesellschaft / Familie, Frau, Sexualität~Sex~Sexualität, Fachkategorie: Malerei und Gemälde~Kunstgeschichte~Sozial- und Kulturgeschichte, Warengruppe: HC/Kunstgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 243, Breite: 173, Höhe: 36, Gewicht: 1304, Produktform: Gebunden,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schmidt, Ronald: Im SchwarzwildrevierIm Schwarzwildrevier , Die Bejagung von Schwarzkitteln ist ein vieldiskutiertes Thema. Von Wildschweinen angerichtete Schäden in Feldern und landwirtschaftlichen Kulturen führen zum Bestreben, Schwarzwildbestände möglichst zu reduzieren. Doch Ablenkfütterungen und Kirrungen verfehlen ihre Wirkung, wenn an ihnen regelmäßig gejagt wird; sie vergrämen die Sauen regelrecht aus dem Wald auf die Felder - Wildschäden sind vorprogrammiert. Der Autor beschreitet einen anderen Weg und möchte sein in jahrelanger Praxis erworbenes Wissen an andere Jäger weitergeben. Er achtet auf eine intakte Sozialstruktur in der Wildschweinpopulation, in der reife Keiler genauso wichtig wie alte und erfahrene Leitbachen sind. Rezepte zur Veredelung des Wildbrets zu Würsten, Schinken, Pasteten usw. regen zum Nachmachen an. , Scheiben- & Scheinwerferreinigung > Autoteile & Zubehör , Erscheinungsjahr: 20230831, Produktform: Leinen, Autoren: Schmidt, Ronald, Seitenzahl/Blattzahl: 160, Abbildungen: bebildert, Keyword: Ablenkfütterungen; Bekämpfung Afrikanische Schweinepest; Jagderlebnisse; Jagderzählungen; Jagdgeschichte; Jagdgeschichten; Keiler; Kirrungen; Reviereinrichtungen; Revierpflege; Schwarzkittel; Schwarzkitteljagd; Schwarzwild Bejagung; Schwarzwild Biotop; Schwarzwild Hege; Schwarzwild Jagd; Schwarzwild Reduzierung; Schwarzwild abschwarten; Schwarzwild aufbrechen; Schwarzwild zerwirken; Schäden durch Wildschweine; Schäden durch Wildtiere; Veredelung von Wildbret; Wildbretveredelung; Wildschwein Bejagung; Wildschwein Biotop; Wildschwein Bratwurst; Wildschwein Jagd; Wildschwein Mettwurst; Wildschwein Schinken; Wildschweinjagd; Wildschweinpopulation; Wildschäden; Wildäcker; kapitale Keiler, Fachschema: Jagd - Jäger~Waidwerk~Wild / Jagd, Warengruppe: HC/Tiere/Jagen/Angeln, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 234, Breite: 156, Höhe: 15, Gewicht: 462, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wie kann man sich vor Betrug und Phishing im Online-Zahlungsverkehr schützen?
1. Verwenden Sie starke Passwörter und ändern Sie diese regelmäßig. 2. Seien Sie vorsichtig bei E-Mails oder Nachrichten mit verdächtigen Links oder Anhängen. 3. Überprüfen Sie die Website-Adresse und verwenden Sie sichere Zahlungsmethoden wie PayPal oder Kreditkarten mit Sicherheitsfunktionen. **
-
Ist Prostitution im Christentum verboten?
Die Haltung zum Thema Prostitution im Christentum ist nicht einheitlich. Einige christliche Strömungen betrachten Prostitution als Sünde, da sie den Körper als Tempel des Heiligen Geistes betrachten. Andere sehen Prostitution als eine Form der Ausbeutung und Ungerechtigkeit an und setzen sich für den Schutz und die Unterstützung von Prostituierten ein. Es gibt jedoch auch Christen, die eine tolerantere Haltung gegenüber Prostitution haben und argumentieren, dass es eine persönliche Entscheidung ist. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.