Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Warum ist 0 0 c2 1?
0 ist die Grundzahl, von der aus alle anderen Zahlen abgeleitet werden. 0 steht für die Abwesenheit von etwas, daher wird es als neutrale Zahl betrachtet. In der Binärdarstellung steht 0 für "aus", was bedeutet, dass keine Menge vorhanden ist. Daher wird 0 oft als Ausgangspunkt für mathematische Operationen betrachtet und hat eine besondere Bedeutung in verschiedenen mathematischen Konzepten. **
Warum ist 0 0 c2 1?
0 ist die Basiszahl im Dezimalsystem und stellt die Abwesenheit von etwas dar. In der binären Darstellung entspricht 0 der Abwesenheit von elektrischer Spannung. C2 ist die hexadezimale Darstellung von 194, was wiederum die ASCII-Code-Nummer für das Zeichen 'Ä' ist. Somit kann man sagen, dass 0 0 c2 1 die Darstellung einer bestimmten Information oder eines bestimmten Zeichens in einem bestimmten Zahlensystem ist. **

Ähnliche Suchbegriffe für Revopoint-Range-0-1
Top-Angebote
Produkte zum Begriff Revopoint-Range-0-1:
-
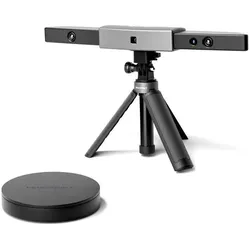
Revopoint Range 3D Scanner - Premium Package (0.1 mm, Infrarot (NIR)), 3D Scanner, MehrfarbigRANGE 3D Scanner - Grosse Scans, grosse Details Willkommen in einer Welt des erschwinglichen und präzisen 3D-Scannens grosser Objekte. Der leistungsstarke Infrarotlichtprojektor des RANGE bietet einen Scabereich von bis zu 800 mm mit einer beeindruckenden Einzelbildgenauigkeit von bis zu 0,1 mm. Dies macht den RANGE zu einem leistungsstarken Werkzeug für das Scannen grosser Objekte wie Autos, Möbel und Industriekomponenten. Es ist sogar möglich, eine Person in nur einem Scan zu erfassen. Grosse Erfassungsfläche Mit einer einzelnen Erfassungsfläche von 360 mm x 650 mm bei 600 mm war das Scannen von Autos, Möbeln, Personen und vielen anderen grossen Objekten noch nie so einfach. Genauige Messungen Ob für Reverse Engineering, Qualitätskontrolle oder Design, die Präzision von 0,1 mm des RANGE liefert zuverlässig genaue Modelle. Schnelles, reibungsloses Scannen Mit einer Scangeschwindigkeit von bis zu 18 Bildern pro Sekunde können Sie den RANGE natürlich und flüssig während des Scannens bewegen. Die Integration eines selbstentwickelten Chips und neuer fortschrittlicher Algorithmen ermöglicht ein noch reibungsloseres Zusammenfügen von Bildern für eine höhere Scaneffizienz. Präzise 3D-Modelle Mit einer Einzelbildgenauigkeit von bis zu 0,1 mm und einem Punktabstand von bis zu 0,3 mm reduzieren die neuen Dual-IR-Kameras des RANGE mit asphärischen Linsen Bildfehler und sorgen dafür, dass das mikrostrukturierte Infrarotlicht gleichmässig auf die Sensoren trifft. Vielseitiges Scannen Geniessen Sie die Freiheit des Handheld-Scannens mit dem Power Bank Handgriff, der den RANGE bis zu 2 Stunden mit Strom versorgt. Mit dem abnehmbaren Stativ kann der RANGE nahtlos zwischen einem Drehteller-Scanner und einem vollständig tragbaren Handheld-Scanner für das Scannen im Freien wechseln. Eine bunte Welt Die RGB-Kamera des RANGE erfasst die Farbe eines Objekts während des Scannens und kann nach dem Messen der Daten mit dem 3D-Modell kombiniert werden, um präzise, vollfarbige Ergebnisse zu erzielen.1179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Revopoint REVOPOINT Mini 2 3D-Scanner - Advanced Edition3D-Scanner REVOPOINT MINI 2 ist ein hochpräziser Scanner für kleine Objekte mit Dual-Kamera blauem strukturiertem Licht, bis zu 0.02 mm Einzelbildpräzision, 2 MP Farbsanning und bis zu 16 fps Scan-Geschwindigkeit. Entwickelt für Schmuck, Qualitätskontrolle, Game-Modelling, Medizin und die Digitalisierung historischer Artefakte, kombiniert er einen Arbeitsbereich von 120-250 mm mit 9-Achsen-IMU-Stabilisierung für reibungsloses Tracking beim manuellen Scannen. Klasse 1 blaues strukturiertes Licht Einzelbildgenauigkeit bis zu 0.05 mm Wi-Fi 6 und USB Type-C Konnektivität Unterstützt die Formate PLY, OBJ, STL, ASC, 3MF, GLTF und FBX Kompatibel mit Windows, macOS, Android und iOS Kompakt, leicht und bereit für detaillierte 3D-Modelle, hilft er, präzise Scan-Workflows über Computer und mobile Geräte hinweg zu optimieren.884,01 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum ist 0 0 gleich 1?
Die Gleichung 0 * 0 = 1 ist mathematisch nicht korrekt. In der Mathematik ist das Produkt von null mit einer beliebigen Zahl immer null. Es gibt keine mathematische Regel oder Eigenschaft, die besagt, dass 0 * 0 gleich 1 ist. Es handelt sich um eine falsche Behauptung, die auf einem Missverständnis oder einer Verwechslung beruht. Es ist wichtig, mathematische Aussagen kritisch zu hinterfragen und auf ihre Richtigkeit zu überprüfen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **


Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Gibt es eine bijektive Abbildung zwischen den Mengen {0, 1} und {0, 1}?
Ja, es gibt eine bijektive Abbildung zwischen den Mengen {0, 1} und {0, 1}. Eine mögliche Abbildung ist die Identitätsabbildung, bei der jedes Element auf sich selbst abgebildet wird. Diese Abbildung ist sowohl injektiv als auch surjektiv, was bedeutet, dass jedes Element der einen Menge genau einem Element der anderen Menge zugeordnet wird. **
Top-Angebote
Produkte zum Begriff Revopoint-Range-0-1:
-
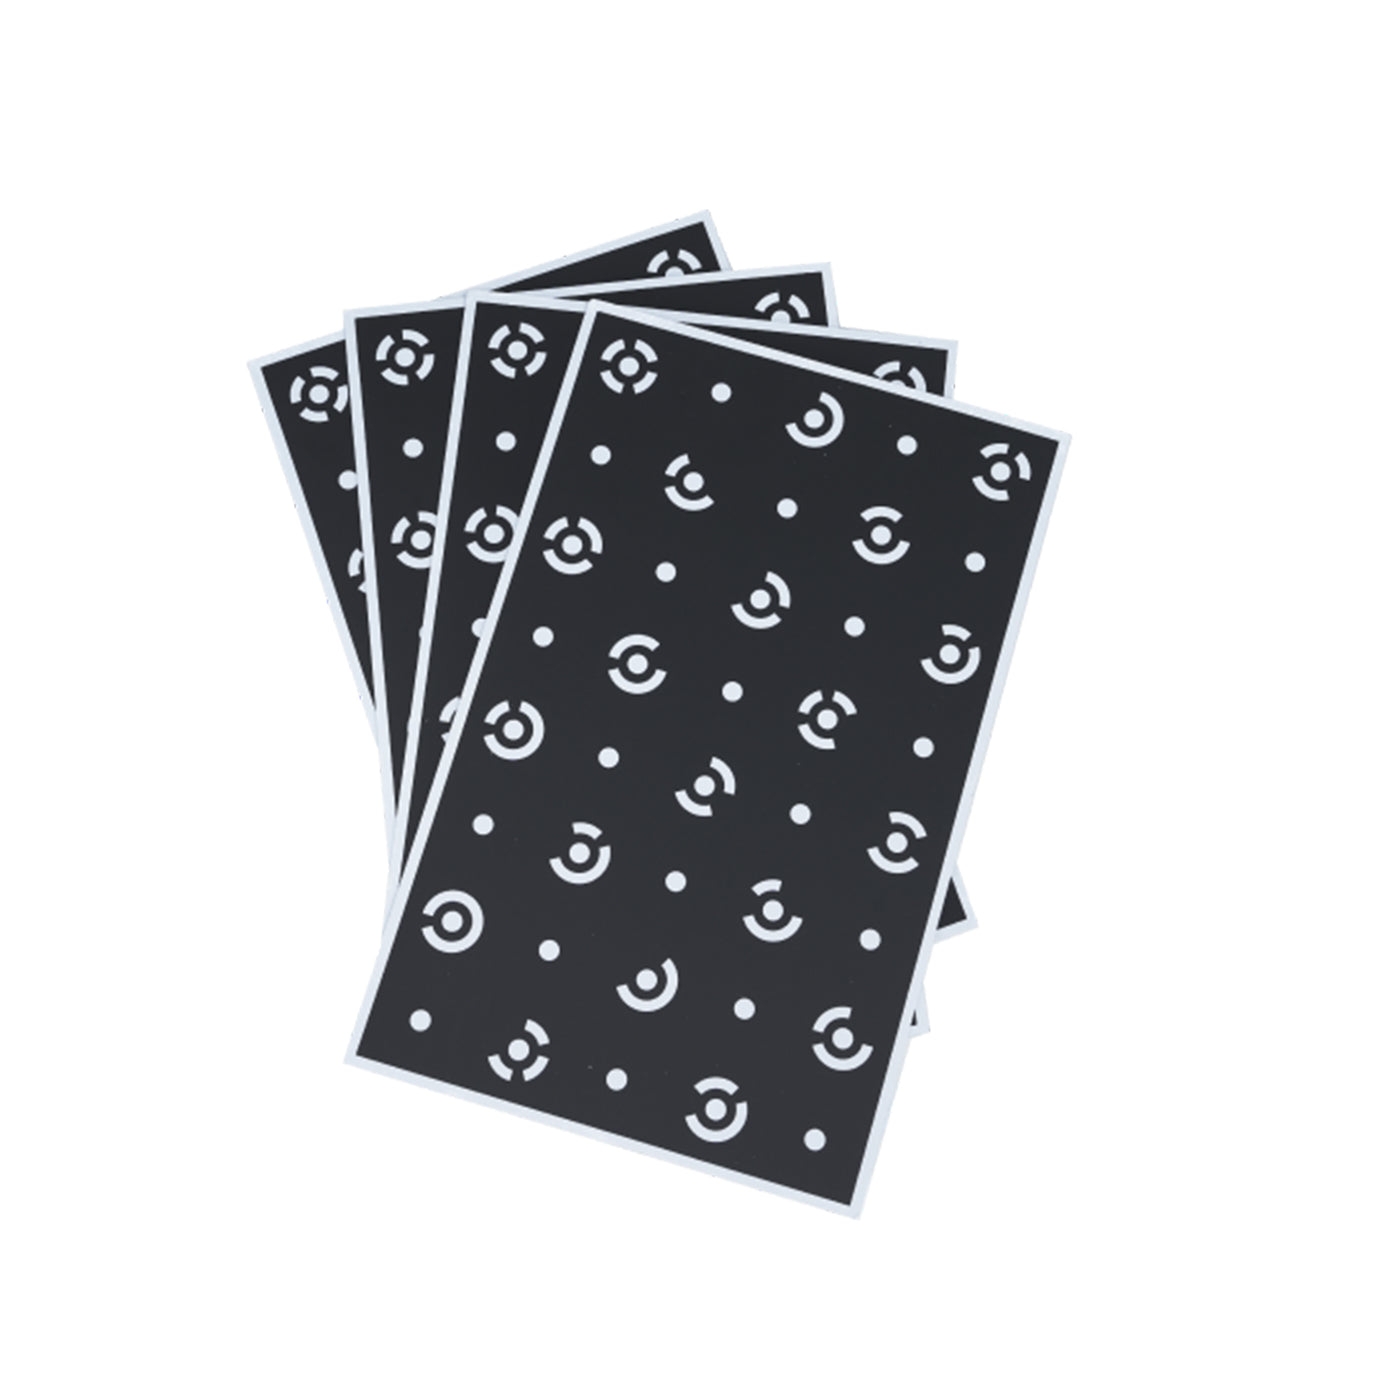
Revopoint Large Calibration-board Kit for Range, Range 2, Miraco Large-Calibration-boardHochpräzises Scannen beibehaltenIm Laufe der Zeit können selbst die fortschrittlichsten 3D-Scanner aufgrund von regelmäßigem Gebrauch und Umgebungsbedingungen an Präzision einbüßen. Das Revopoint Large Calibration Board Kit wurde entwickelt, um dem entgegenzuwirken. Es enthält die wesentlichen Komponenten, die zur Rekalibrierung der Tiefenkameras des Scanners benötigt werden. Durch die Wiederherstellung der Ausrichtung und der internen Referenzpunkte können Benutzer sicherstellen, dass ihr Gerät bei allen Projekten eine optimale Scangenauigkeit beibehält. Was ist im Kit enthalten?Das Paket enthält vier mittelgroße Kalibrierungsplatten mit den Maßen 410 x 260 mm aus haltbarem PVC sowie eine große Kalibrierungsplatte (1000 x 800 mm) aus PE-Material. Diese Werkzeuge sind so konzipiert, dass sie den Revopoints-Kalibrierungsstandards entsprechen und nahtlos mit der offiziellen Revo Scan-Software zusammenarbeiten. Einfacher Software-geführter ProzessDie Kalibrierung mit die50,32 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Revopoint Range (0.1 mm, Infrarot (NIR)), 3D Scanner, SchwarzRANGE 3D-Scanner - Grosse Scans, grosse Details Willkommen in einer Welt des erschwinglichen und präzisen 3D-Scannens grosser Objekte. Der leistungsstarke Infrarot-Lichtprojektor des RANGE bietet einen Scanabstand von bis zu 800 mm bei einer beeindruckenden Einzelbildgenauigkeit von bis zu 0,1 mm. Das macht den RANGE zu einem leistungsstarken Werkzeug für das Scannen grosser Objekte wie Autos, Möbel und Industrieteile. Sogar das Scannen einer Person in nur einem Scan ist möglich. Grosser Erfassungsbereich Mit einem einzelnen Erfassungsbereich von 360 mm x 650 mm bei 600 mm war das Scannen von Autos, Möbeln, Menschen und vielen anderen grossen Objekten noch nie so einfach. Genaue Messungen Ob für Reverse Engineering, Qualitätskontrolle oder Design, die 0,1-mm-Präzision von RANGE liefert zuverlässig genaue Modelle. Schnelles, reibungsloses Scannen Mit einer Scangeschwindigkeit von bis zu 18 Bildern pro Sekunde kannst du den RANGE beim Scannen ganz natürlich und reibungslos bewegen. Die Integration eines selbst entwickelten Chips und neuer fortschrittlicher Algorithmen ermöglicht ein noch flüssigeres Stitching der Bilder für eine höhere Scaneffizienz. Genaue 3D-Modelle Mit einer Einzelbildgenauigkeit von bis zu 0,1 mm und einem Punktabstand von bis zu 0,3 mm reduzieren die neuen Dual-IR-Kameras der RANGE mit asphärischen Linsen Bildfehler und sorgen dafür, dass das mikrostrukturierte Infrarotlicht gleichmässig auf die Sensoren trifft. Vielseitiges Scannen Geniesse die Freiheit des Handscannens mit dem Power Bank Handle, das den RANGE bis zu 2 Stunden lang mit Strom versorgt. Mit dem abnehmbaren Stativ kann der RANGE nahtlos zwischen einem Drehtisch-Scanner und einem vollständig tragbaren Handheld-Scanner für das Scannen im Freien wechseln. Eine farbenfrohe Welt Die RGB-Kamera von RANGE erfasst die Farbe eines Objekts während des Scannens und kann nach dem Meshing der Daten mit dem 3D-Modell zusammengeführt werden, um präzise, vollfarbige Ergebnisse zu erzielen.929,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Revopoint Range 3D Scanner - Premium Package (0.1 mm, Infrarot (NIR)), 3D Scanner, MehrfarbigRANGE 3D Scanner - Grosse Scans, grosse Details Willkommen in einer Welt des erschwinglichen und präzisen 3D-Scannens grosser Objekte. Der leistungsstarke Infrarotlichtprojektor des RANGE bietet einen Scabereich von bis zu 800 mm mit einer beeindruckenden Einzelbildgenauigkeit von bis zu 0,1 mm. Dies macht den RANGE zu einem leistungsstarken Werkzeug für das Scannen grosser Objekte wie Autos, Möbel und Industriekomponenten. Es ist sogar möglich, eine Person in nur einem Scan zu erfassen. Grosse Erfassungsfläche Mit einer einzelnen Erfassungsfläche von 360 mm x 650 mm bei 600 mm war das Scannen von Autos, Möbeln, Personen und vielen anderen grossen Objekten noch nie so einfach. Genauige Messungen Ob für Reverse Engineering, Qualitätskontrolle oder Design, die Präzision von 0,1 mm des RANGE liefert zuverlässig genaue Modelle. Schnelles, reibungsloses Scannen Mit einer Scangeschwindigkeit von bis zu 18 Bildern pro Sekunde können Sie den RANGE natürlich und flüssig während des Scannens bewegen. Die Integration eines selbstentwickelten Chips und neuer fortschrittlicher Algorithmen ermöglicht ein noch reibungsloseres Zusammenfügen von Bildern für eine höhere Scaneffizienz. Präzise 3D-Modelle Mit einer Einzelbildgenauigkeit von bis zu 0,1 mm und einem Punktabstand von bis zu 0,3 mm reduzieren die neuen Dual-IR-Kameras des RANGE mit asphärischen Linsen Bildfehler und sorgen dafür, dass das mikrostrukturierte Infrarotlicht gleichmässig auf die Sensoren trifft. Vielseitiges Scannen Geniessen Sie die Freiheit des Handheld-Scannens mit dem Power Bank Handgriff, der den RANGE bis zu 2 Stunden mit Strom versorgt. Mit dem abnehmbaren Stativ kann der RANGE nahtlos zwischen einem Drehteller-Scanner und einem vollständig tragbaren Handheld-Scanner für das Scannen im Freien wechseln. Eine bunte Welt Die RGB-Kamera des RANGE erfasst die Farbe eines Objekts während des Scannens und kann nach dem Messen der Daten mit dem 3D-Modell kombiniert werden, um präzise, vollfarbige Ergebnisse zu erzielen.1179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum ist 0 0 c2 1?
0 ist die Grundzahl, von der aus alle anderen Zahlen abgeleitet werden. 0 steht für die Abwesenheit von etwas, daher wird es als neutrale Zahl betrachtet. In der Binärdarstellung steht 0 für "aus", was bedeutet, dass keine Menge vorhanden ist. Daher wird 0 oft als Ausgangspunkt für mathematische Operationen betrachtet und hat eine besondere Bedeutung in verschiedenen mathematischen Konzepten. **
-
Warum ist 0 0 c2 1?
0 ist die Basiszahl im Dezimalsystem und stellt die Abwesenheit von etwas dar. In der binären Darstellung entspricht 0 der Abwesenheit von elektrischer Spannung. C2 ist die hexadezimale Darstellung von 194, was wiederum die ASCII-Code-Nummer für das Zeichen 'Ä' ist. Somit kann man sagen, dass 0 0 c2 1 die Darstellung einer bestimmten Information oder eines bestimmten Zeichens in einem bestimmten Zahlensystem ist. **
-
Warum ist 0 0 gleich 1?
Die Gleichung 0 * 0 = 1 ist mathematisch nicht korrekt. In der Mathematik ist das Produkt von null mit einer beliebigen Zahl immer null. Es gibt keine mathematische Regel oder Eigenschaft, die besagt, dass 0 * 0 gleich 1 ist. Es handelt sich um eine falsche Behauptung, die auf einem Missverständnis oder einer Verwechslung beruht. Es ist wichtig, mathematische Aussagen kritisch zu hinterfragen und auf ihre Richtigkeit zu überprüfen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Ähnliche Suchbegriffe für Revopoint-Range-0-1
-
Revopoint REVOPOINT Mini 2 3D-Scanner - Advanced Edition3D-Scanner REVOPOINT MINI 2 ist ein hochpräziser Scanner für kleine Objekte mit Dual-Kamera blauem strukturiertem Licht, bis zu 0.02 mm Einzelbildpräzision, 2 MP Farbsanning und bis zu 16 fps Scan-Geschwindigkeit. Entwickelt für Schmuck, Qualitätskontrolle, Game-Modelling, Medizin und die Digitalisierung historischer Artefakte, kombiniert er einen Arbeitsbereich von 120-250 mm mit 9-Achsen-IMU-Stabilisierung für reibungsloses Tracking beim manuellen Scannen. Klasse 1 blaues strukturiertes Licht Einzelbildgenauigkeit bis zu 0.05 mm Wi-Fi 6 und USB Type-C Konnektivität Unterstützt die Formate PLY, OBJ, STL, ASC, 3MF, GLTF und FBX Kompatibel mit Windows, macOS, Android und iOS Kompakt, leicht und bereit für detaillierte 3D-Modelle, hilft er, präzise Scan-Workflows über Computer und mobile Geräte hinweg zu optimieren.884,01 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wisser, Daniel: 0 1 20 1 2 , Roman - (Null Eins Zwei) , Elektromotoren & -teile > Elektro- & Hybridautoteile , Auflage: Originalausgabe, Erscheinungsjahr: 20230913, Produktform: Leinen, Autoren: Wisser, Daniel, Auflage/Ausgabe: Originalausgabe, Seitenzahl/Blattzahl: 446, Keyword: 2023; buch; bücher; erstes wiener heimorgelorchester; kryonik; königin der berge; neuerscheinung; null eins zwei; reinkarnation; roman; romane; schelmenroman; vishnu; wien; österreich; österreichischer buchpreisträger, Fachschema: Wien / Roman, Erzählung, Mundart, Comic, Humor, Region: Wien, Zeitraum: 2020 bis 2029 n. Chr., Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Luchterhand Literaturvlg., Verlag: Luchterhand Literaturvlg., Verlag: Luchterhand, Länge: 216, Breite: 142, Höhe: 42, Gewicht: 632, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783641294366, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Gibt es eine bijektive Abbildung zwischen den Mengen {0, 1} und {0, 1}?
Ja, es gibt eine bijektive Abbildung zwischen den Mengen {0, 1} und {0, 1}. Eine mögliche Abbildung ist die Identitätsabbildung, bei der jedes Element auf sich selbst abgebildet wird. Diese Abbildung ist sowohl injektiv als auch surjektiv, was bedeutet, dass jedes Element der einen Menge genau einem Element der anderen Menge zugeordnet wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.