Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Was sind T-Stops und F-Stops bei Objektiven?
T-Stops und F-Stops sind Maßeinheiten, die die Lichtdurchlässigkeit von Objektiven angeben. F-Stops sind eine rein mathematische Berechnung, die auf der Blendenöffnung basiert, während T-Stops die tatsächliche Lichtdurchlässigkeit des Objektivs berücksichtigen. T-Stops werden häufig in der Film- und Videoproduktion verwendet, um sicherzustellen, dass die Belichtung korrekt ist, da sie genauer die Lichtmenge messen, die durch das Objektiv gelangt. **
Was genau bedeutet "Volume 1", "Volume 2" usw. bei einer Anime-Box? Wie viele Folgen hat ein Volume?
"Volume 1", "Volume 2" usw. bei einer Anime-Box beziehen sich auf die Veröffentlichung von Episoden in Teilen oder Sets. Jedes Volume enthält normalerweise eine bestimmte Anzahl von Episoden, die je nach Serie variieren können. Die Anzahl der Episoden pro Volume kann von 3 bis 6 oder mehr reichen, abhängig von der Länge und dem Format der Serie. **


Ähnliche Suchbegriffe für Quick-Stops-Volume-2
Top-Angebote
Produkte zum Begriff Quick-Stops-Volume-2:
-
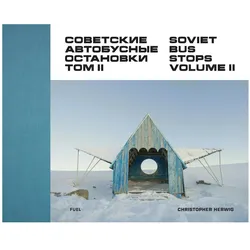
Soviet Bus Stops Volume II, Sachbücher von Christopher Herwig, Damon Murray, Stephen SorrellChristopher Herwig hat einen unstillbaren Appetit auf sowjetische Bushaltestellen. Nach dem populären und kritischen Erfolg seines ersten Buches ist Herwig in die ehemalige Sowjetunion zurückgekehrt, um weitere zu suchen. In diesem zweiten Band entdeckt er neue Haltestellen in den entlegensten Gegenden Georgiens und der Ukraine und richtet seine Kamera auf Russland selbst. Nach umfassender Recherche fuhr er 15.000 km von Küste zu Küste durch das grösste Land der Welt, um neue Beispiele dieser einzigartigen Architekturgattung zu finden. Ein Vorwort des renommierten Architektur- und Kulturkritikers Owen Hatherley enthüllt neue Informationen über die Ursprünge der sowjetischen Bushaltestelle. Er untersucht die Regierungspolitik, die es diesen kleinen architektonischen Formen ermöglichte, zu gedeihen, und erklärt, wie sie sowjetische Werte widerspiegelten und wie sie trotz ihrer unglaublichen Individualität weit entfernte Aussenposten der sowjetischen Ideologie blieben. Die Vielfalt der architektonischen Ansätze ist überwältigend: Neben einer Reihe von gewagten modernen und brutalen Designs gibt es Bushaltestellen, die wie Züge, Vögel, Glühbirnen, Raketen, Schlösser und sogar eine Bushaltestelle in Form einer Statue des heiligen Georg, der den Drachen tötet, gestaltet sind. Dieser unverzichtbare Begleiter zum ersten Band bietet ein wertvolles Dokument dieser wichtigen und zuvor übersehenen Bauwerke.28,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Herwig, Christopher: Soviet Bus StopsSoviet Bus Stops , Photographer Christopher Herwig has covered more than 30,000km by car, bike, bus and taxi in 13 former Soviet countries discovering and documenting these unexpected treasures of modern art. From the shores of the Black Sea to the endless Kazakh steppe, these bus stops show the range of public art from the Soviet era and give a rare glimpse into the creative minds of the time. The book represents the most comprehensive and diverse collection of Soviet bus stop design ever assembled from: Kazakhstan, Turkmenistan, Uzbekistan, Kyrgyzstan, Tajikistan, Ukraine, Moldova, Armenia, Abkhazia, Georgia, Lithuania, Latvia and Estonia. With a foreword by writer, critic and television presenter Jonathan Meades. , > , Erscheinungsjahr: 20150929, Produktform: Leinen, Autoren: Herwig, Christopher, Fotograph: Herwig, Christopher, Seitenzahl/Blattzahl: 192, Abbildungen: 157 colour illustrations, Themenüberschrift: PHOTOGRAPHY / Subjects & Themes / Architectural & Industrial~PHOTOGRAPHY / Individual Photographers / General, Fachschema: Englische Bücher / Kunst, Architektur, Fotografie~Sowjetunion / Kunst, Architektur, Museen~Europa / Osteuropa~Osten / Osteuropa~Osteuropa~Fotograf - Fotografin~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Motiv (Bildende Kunst), Fachkategorie: Architektur~Objekte in der Kunst (Stadtbild, Maschinen usw.)~Spezielle Techniken in der Fotografie, Region: Osteuropa~UdSSR, Sowjetunion, Imprint-Titels: FUEL Publishing, Warengruppe: HC/Architektur, Fachkategorie: einzelne Fotografen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Thames & Hudson, Verlag: Thames & Hudson, Länge: 205, Breite: 167, Höhe: 22, Gewicht: 626, Produktform: Halbleinen, Genre: Importe, Genre: Importe, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 152405726,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie endet Stranger Things 4 Volume 2?
Da Stranger Things 4 Volume 2 noch nicht veröffentlicht wurde, gibt es keine offiziellen Informationen darüber, wie es endet. Die Handlung der Serie ist weiterhin geheim, und die Fans müssen auf die Veröffentlichung warten, um herauszufinden, wie die Geschichte fortgesetzt wird. **
-
Warum ist ausgerechnet Steinsgate Volume 2 überall ausverkauft?
Es gibt verschiedene mögliche Gründe, warum Steinsgate Volume 2 überall ausverkauft sein könnte. Eine Möglichkeit ist, dass die Nachfrage nach dem Produkt sehr hoch ist und die vorhandenen Bestände schnell aufgebraucht wurden. Ein weiterer Grund könnte sein, dass es möglicherweise eine begrenzte Auflage des Produkts gab und diese bereits verkauft wurde. Es ist auch möglich, dass es Lieferprobleme oder Verzögerungen bei der Produktion gibt, die zu einer Knappheit des Produkts führen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Top-Angebote
Produkte zum Begriff Quick-Stops-Volume-2:
-
Quick Stops Volume 2, Belletristik von Kevin SmithKevin Patrick Smith ist ein amerikanischer Filmemacher, Schauspieler, Komiker, Comicbuchautor, Autor, YouTuber und Podcaster. Er erlangte Bekanntheit mit der Low-Budget-Komödie Clerks (1994), die er schrieb, inszenierte, mitproduzierte und in der er die Figur Silent Bob des Stoner-Duos Jay und Silent Bob spielte. Clerks gewann beim Filmfestival von Cannes 1994 den "Award of the Youth" und den "Mercedes-Benz Award", sowie den "Filmmakers Trophy" beim Sundance Film Festival und wurde für drei Independent Spirit Awards nominiert (Bester Erstlingsfilm, Bestes Erstlingsdrehbuch und Jeff Anderson für die Beste Debütleistung). Der Film Jay und Silent Bob trat auch in Smiths späteren Filmen Mallrats, Chasing Amy, Dogma, Jay und Silent Bob Strike Back, Clerks II und Jay und Silent Bob Reboot auf, die hauptsächlich in seinem Heimatstaat New Jersey spielen. Obwohl sie nicht strikt sequenziell sind, haben die Filme übergreifende Handlungsstränge, Charakterreferenzen und ein gemeinsames Kanon, das als "View Askewniverse" bekannt ist, benannt nach Smiths Produktionsfirma View Askew Productions, die er zusammen mit Scott Mosier gegründet hat. Seit 2011 hat Smith hauptsächlich Horrorfilme gemacht, darunter Red State (2011) und die Komödien-Horrorfilme Tusk (2014) und Yoga Hosers (2016), zwei von drei geplanten Filmen, die in Kanada spielen und als True North-Trilogie bezeichnet werden. Im vergangenen Jahr produzierte Smith als Executive Producer Masters of the Universe: Revelation für Netflix, und später in diesem Jahr wird Smith den mit Spannung erwarteten Clerks III über Lionsgate veröffentlichen. Smith besitzt Jay und Silent Bob's Secret Stash in Red Bank, New Jersey, einen Comicbuchladen, der zum Schauplatz der Reality-TV-Show Comic Book Men (2012–2018) wurde. Als Podcaster co-moderiert Smith mehrere Shows in seinem SModcast Podcast Network, darunter SModcast, Fatman Beyond und die Live-Show Hollywood Babble-On. Er ist bekannt dafür, an langen, humorvollen Q&A-Sitzungen teilzunehmen, die oft für die DVD-Veröffentlichung gefilmt werden, beginnend mit An Evening with Kevin Smith.33,58 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Soviet Bus Stops Volume II, Sachbücher von Christopher Herwig, Damon Murray, Stephen SorrellChristopher Herwig hat einen unstillbaren Appetit auf sowjetische Bushaltestellen. Nach dem populären und kritischen Erfolg seines ersten Buches ist Herwig in die ehemalige Sowjetunion zurückgekehrt, um weitere zu suchen. In diesem zweiten Band entdeckt er neue Haltestellen in den entlegensten Gegenden Georgiens und der Ukraine und richtet seine Kamera auf Russland selbst. Nach umfassender Recherche fuhr er 15.000 km von Küste zu Küste durch das grösste Land der Welt, um neue Beispiele dieser einzigartigen Architekturgattung zu finden. Ein Vorwort des renommierten Architektur- und Kulturkritikers Owen Hatherley enthüllt neue Informationen über die Ursprünge der sowjetischen Bushaltestelle. Er untersucht die Regierungspolitik, die es diesen kleinen architektonischen Formen ermöglichte, zu gedeihen, und erklärt, wie sie sowjetische Werte widerspiegelten und wie sie trotz ihrer unglaublichen Individualität weit entfernte Aussenposten der sowjetischen Ideologie blieben. Die Vielfalt der architektonischen Ansätze ist überwältigend: Neben einer Reihe von gewagten modernen und brutalen Designs gibt es Bushaltestellen, die wie Züge, Vögel, Glühbirnen, Raketen, Schlösser und sogar eine Bushaltestelle in Form einer Statue des heiligen Georg, der den Drachen tötet, gestaltet sind. Dieser unverzichtbare Begleiter zum ersten Band bietet ein wertvolles Dokument dieser wichtigen und zuvor übersehenen Bauwerke.28,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Herwig, Christopher: Soviet Bus StopsSoviet Bus Stops , Photographer Christopher Herwig has covered more than 30,000km by car, bike, bus and taxi in 13 former Soviet countries discovering and documenting these unexpected treasures of modern art. From the shores of the Black Sea to the endless Kazakh steppe, these bus stops show the range of public art from the Soviet era and give a rare glimpse into the creative minds of the time. The book represents the most comprehensive and diverse collection of Soviet bus stop design ever assembled from: Kazakhstan, Turkmenistan, Uzbekistan, Kyrgyzstan, Tajikistan, Ukraine, Moldova, Armenia, Abkhazia, Georgia, Lithuania, Latvia and Estonia. With a foreword by writer, critic and television presenter Jonathan Meades. , > , Erscheinungsjahr: 20150929, Produktform: Leinen, Autoren: Herwig, Christopher, Fotograph: Herwig, Christopher, Seitenzahl/Blattzahl: 192, Abbildungen: 157 colour illustrations, Themenüberschrift: PHOTOGRAPHY / Subjects & Themes / Architectural & Industrial~PHOTOGRAPHY / Individual Photographers / General, Fachschema: Englische Bücher / Kunst, Architektur, Fotografie~Sowjetunion / Kunst, Architektur, Museen~Europa / Osteuropa~Osten / Osteuropa~Osteuropa~Fotograf - Fotografin~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Motiv (Bildende Kunst), Fachkategorie: Architektur~Objekte in der Kunst (Stadtbild, Maschinen usw.)~Spezielle Techniken in der Fotografie, Region: Osteuropa~UdSSR, Sowjetunion, Imprint-Titels: FUEL Publishing, Warengruppe: HC/Architektur, Fachkategorie: einzelne Fotografen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Thames & Hudson, Verlag: Thames & Hudson, Länge: 205, Breite: 167, Höhe: 22, Gewicht: 626, Produktform: Halbleinen, Genre: Importe, Genre: Importe, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 152405726,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind T-Stops und F-Stops bei Objektiven?
T-Stops und F-Stops sind Maßeinheiten, die die Lichtdurchlässigkeit von Objektiven angeben. F-Stops sind eine rein mathematische Berechnung, die auf der Blendenöffnung basiert, während T-Stops die tatsächliche Lichtdurchlässigkeit des Objektivs berücksichtigen. T-Stops werden häufig in der Film- und Videoproduktion verwendet, um sicherzustellen, dass die Belichtung korrekt ist, da sie genauer die Lichtmenge messen, die durch das Objektiv gelangt. **
-
Was genau bedeutet "Volume 1", "Volume 2" usw. bei einer Anime-Box? Wie viele Folgen hat ein Volume?
"Volume 1", "Volume 2" usw. bei einer Anime-Box beziehen sich auf die Veröffentlichung von Episoden in Teilen oder Sets. Jedes Volume enthält normalerweise eine bestimmte Anzahl von Episoden, die je nach Serie variieren können. Die Anzahl der Episoden pro Volume kann von 3 bis 6 oder mehr reichen, abhängig von der Länge und dem Format der Serie. **
-
Wie endet Stranger Things 4 Volume 2?
Da Stranger Things 4 Volume 2 noch nicht veröffentlicht wurde, gibt es keine offiziellen Informationen darüber, wie es endet. Die Handlung der Serie ist weiterhin geheim, und die Fans müssen auf die Veröffentlichung warten, um herauszufinden, wie die Geschichte fortgesetzt wird. **
-
Warum ist ausgerechnet Steinsgate Volume 2 überall ausverkauft?
Es gibt verschiedene mögliche Gründe, warum Steinsgate Volume 2 überall ausverkauft sein könnte. Eine Möglichkeit ist, dass die Nachfrage nach dem Produkt sehr hoch ist und die vorhandenen Bestände schnell aufgebraucht wurden. Ein weiterer Grund könnte sein, dass es möglicherweise eine begrenzte Auflage des Produkts gab und diese bereits verkauft wurde. Es ist auch möglich, dass es Lieferprobleme oder Verzögerungen bei der Produktion gibt, die zu einer Knappheit des Produkts führen. **
Ähnliche Suchbegriffe für Quick-Stops-Volume-2
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.