Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie funktioniert QAM?
QAM steht für Quadrature Amplitude Modulation und ist eine Modulationstechnik, die in der digitalen Kommunikation verwendet wird. Bei QAM werden sowohl die Amplitude als auch die Phase eines Trägersignals moduliert, um mehrere Bits pro Symbol zu übertragen. Dies ermöglicht eine effiziente Nutzung des Frequenzspektrums und eine höhere Datenübertragungsrate. QAM funktioniert, indem die digitalen Daten in Symbole umgewandelt werden, die dann auf verschiedene Weise moduliert werden, je nachdem wie viele Bits pro Symbol übertragen werden sollen. Die Empfängerseite demoduliert das Signal, indem es die Amplitude und Phase des empfangenen Signals analysiert und in digitale Daten zurückkonvertiert. **
Was bedeutet QAM 256?
Was bedeutet QAM 256? QAM steht für Quadratur-Amplitudenmodulation und bezieht sich auf eine digitale Modulationstechnik, bei der sowohl die Amplitude als auch die Phase eines Trägersignals moduliert werden. Die Zahl 256 gibt die Anzahl der möglichen Amplituden- und Phasenwerte an, die in einem Signal verwendet werden können. In diesem Fall bedeutet QAM 256, dass 256 verschiedene Kombinationen von Amplituden und Phasen verwendet werden, um Daten zu übertragen. Je höher die Anzahl der QAM-Stufen, desto mehr Daten können übertragen werden, aber auch die Komplexität und Anfälligkeit für Störungen nehmen zu. **

Ähnliche Suchbegriffe für Qam
Top-Angebote
Produkte zum Begriff Qam:
-
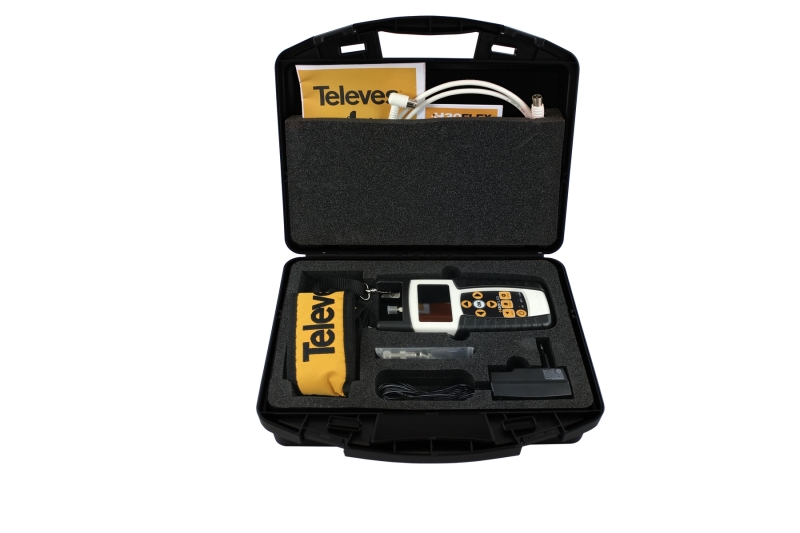
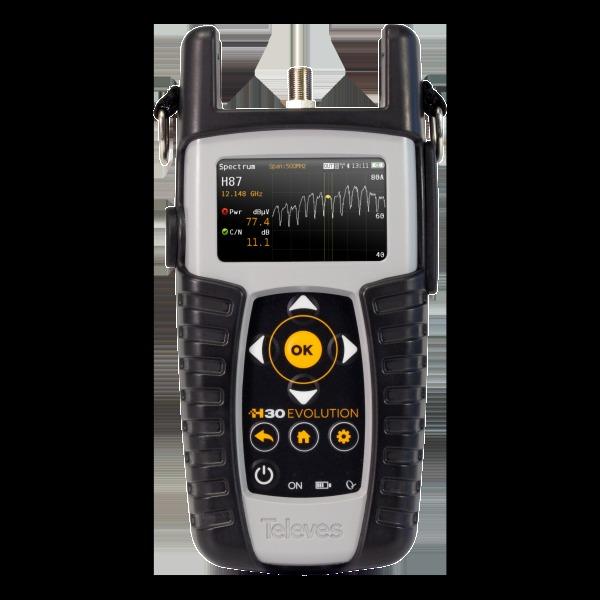
Televes H30Evolution, DVB-C, DVB-S, DVB-S2, 50 - 2400 MHz, 8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSK, 10 dB, F, AkkuTeleves H30Evolution. Digitales Signalformatsystem: DVB-C, DVB-S, DVB-S2, Frequenzbereich: 50 - 2400 MHz, Modulation: 8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSK. RF Verbindungstyp: F. Energiequelle: Akku, Batteriekapazität: 2300 Wh, Eingangsspannung: 100 - 240 V. Display-Typ: TFT, Bildschirmdiagonale: 7,11 cm (2.8"). Breite: 175 mm, Tiefe: 52 mm, Höhe: 100 mmLeistungenDigitales SignalformatsystemDVB-C, DVB-S, DVB-S2Frequenzbereich50 - 2400 MHzModulation8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSKGenauigkeit10 dBAnschlüsse und SchnittstellenRF VerbindungstypFEnergieEnergiequelleAkkuBatteriekapazität2300 WhEingangsspannung100 - 240 VAusgangsspannung12 VStromstärke (maximal)2 ADesignEingebautes DisplayJaDisplay-TypTFTBildschirmdiagonale7,11 cm (2.8")BetriebsbedingungenBetriebstemperatur-5 - 45 °CGewicht und AbmessungenBreite175 mmTiefe52 mmHöhe100 mmGewicht2,18 kgVerpackungsdatenPaketgewicht2,69 kgLieferumfangMitgelieferte KabelKoaxialTragetascheJa Digitales Signalformat1801,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
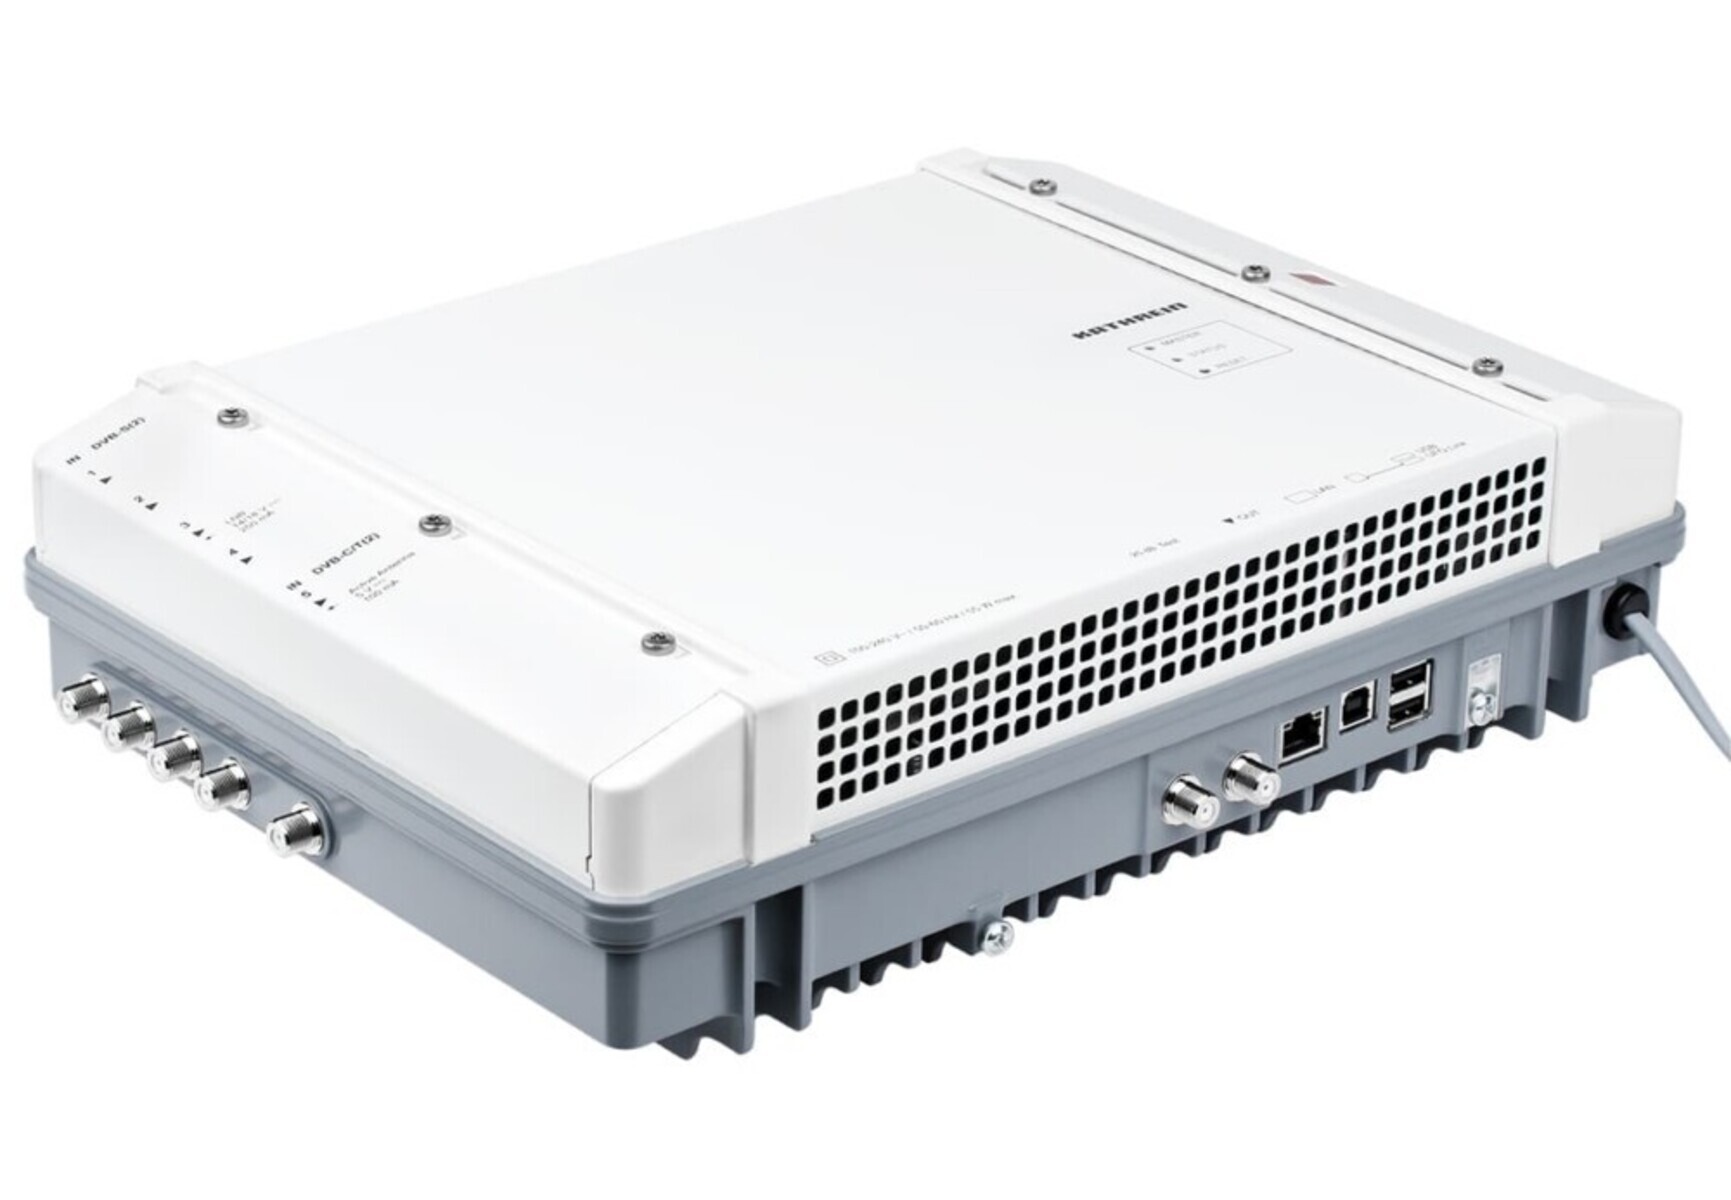
Kathrein UFO 87-10, 16-QAM, 64-QAM, 256-QAM, QPSK, F, Digitale Kopfstelle, Weiß, 432 mm, 355 mmKathrein UFOmini Kopfstelle 10fach UFO 87-10 Hersteller:Kathrein Bezeichnung:UFOmini Kopfstelle 10fach Multi-DVB - DVB-C Typ:UFO 87-10 Erweiterbar:ja Nachbarkanaltauglich:ja Stereo:ja Max. Anzahl aufbereitete Programme/Kanäle:10 Kathrein UFOmini Kopfstelle 10fach UFO 87-10: weitere Details UFOmini Kopfstelle 8fach, Eingang typ. 4 x Sat ZF mit DiSEqC 1.0 und 1 x Multifrontend DVB-T T2, DVB-C, Frontend typ. 8fach-DVB-S S2 S2x, DVB-T T2, DVB-C, Backend typ. 10 x DVB-C, TS-Proz., QAM-Modulator, Prog. ueber USW 800 Geliefert wird: Kathrein UFOmini Kopfstelle 10fach Multi-DVB - DVB-C UFO 87-10, Verpackungseinheit: 1 Stk., EAN: 4063242002917 Modulation:16-QAM, 64-QAM, 256-QAM, QPSKAnzahl Ethernet-LAN-Anschlüsse (RJ-45):1Anzahl USB 2.0 Anschlüsse:2RF-Eingang:4RF Verbindungstyp:FGerätetyp:Digitale KopfstelleProduktfarbe:WeißVerpackungsbreite:432 mmVerpackungstiefe:355 mmVerpackungshöhe:152 mmPaketgewicht:5,02 kgKonformitätsbescheinigungen: UFOmini Kopfstelle, 10-fach Frontend DiSEqC, Transport3096,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **


Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
Top-Angebote
Produkte zum Begriff Qam:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Televes H30FLEX, DVB-C, DVB-S, DVB-S2, 50 - 2400 MHz, 8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSK, 10 dB, F, AkkuTeleves H30FLEX. Digitales Signalformatsystem: DVB-C, DVB-S, DVB-S2, Frequenzbereich: 50 - 2400 MHz, Modulation: 8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSK. RF Verbindungstyp: F. Energiequelle: Akku, Batteriekapazität: 2300 Wh, Eingangsspannung: 100 - 240 V. Display-Typ: TFT, Bildschirmdiagonale: 7,11 cm (2.8"). Breite: 400 mm, Tiefe: 225 mm, Höhe: 300 mmLeistungenDigitales SignalformatsystemDVB-C, DVB-S, DVB-S2Frequenzbereich50 - 2400 MHzModulation8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSKGenauigkeit10 dBAnschlüsse und SchnittstellenRF VerbindungstypFEnergieEnergiequelleAkkuBatteriekapazität2300 WhEingangsspannung100 - 240 VAusgangsspannung12 VStromstärke (maximal)2 ADesignEingebautes DisplayJaDisplay-TypTFTBildschirmdiagonale7,11 cm (2.8")BetriebsbedingungenBetriebstemperatur-5 - 45 °CGewicht und AbmessungenBreite400 mmTiefe225 mmHöhe300 mmGewicht2,18 kgVerpackungsdatenPaketgewicht2,69 kgLieferumfangMitgelieferte KabelKoaxialTragetascheJa Digitales Signalformatsys1698,11 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Televes H30Evolution, DVB-C, DVB-S, DVB-S2, 50 - 2400 MHz, 8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSK, 10 dB, F, AkkuTeleves H30Evolution. Digitales Signalformatsystem: DVB-C, DVB-S, DVB-S2, Frequenzbereich: 50 - 2400 MHz, Modulation: 8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSK. RF Verbindungstyp: F. Energiequelle: Akku, Batteriekapazität: 2300 Wh, Eingangsspannung: 100 - 240 V. Display-Typ: TFT, Bildschirmdiagonale: 7,11 cm (2.8"). Breite: 175 mm, Tiefe: 52 mm, Höhe: 100 mmLeistungenDigitales SignalformatsystemDVB-C, DVB-S, DVB-S2Frequenzbereich50 - 2400 MHzModulation8PSK, 16-QAM, 32-QAM, 64-QAM, 128-QAM, 256-QAM, QPSKGenauigkeit10 dBAnschlüsse und SchnittstellenRF VerbindungstypFEnergieEnergiequelleAkkuBatteriekapazität2300 WhEingangsspannung100 - 240 VAusgangsspannung12 VStromstärke (maximal)2 ADesignEingebautes DisplayJaDisplay-TypTFTBildschirmdiagonale7,11 cm (2.8")BetriebsbedingungenBetriebstemperatur-5 - 45 °CGewicht und AbmessungenBreite175 mmTiefe52 mmHöhe100 mmGewicht2,18 kgVerpackungsdatenPaketgewicht2,69 kgLieferumfangMitgelieferte KabelKoaxialTragetascheJa Digitales Signalformat1801,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kathrein UFO 87-10, 16-QAM, 64-QAM, 256-QAM, QPSK, F, Digitale Kopfstelle, Weiß, 432 mm, 355 mmKathrein UFOmini Kopfstelle 10fach UFO 87-10 Hersteller:Kathrein Bezeichnung:UFOmini Kopfstelle 10fach Multi-DVB - DVB-C Typ:UFO 87-10 Erweiterbar:ja Nachbarkanaltauglich:ja Stereo:ja Max. Anzahl aufbereitete Programme/Kanäle:10 Kathrein UFOmini Kopfstelle 10fach UFO 87-10: weitere Details UFOmini Kopfstelle 8fach, Eingang typ. 4 x Sat ZF mit DiSEqC 1.0 und 1 x Multifrontend DVB-T T2, DVB-C, Frontend typ. 8fach-DVB-S S2 S2x, DVB-T T2, DVB-C, Backend typ. 10 x DVB-C, TS-Proz., QAM-Modulator, Prog. ueber USW 800 Geliefert wird: Kathrein UFOmini Kopfstelle 10fach Multi-DVB - DVB-C UFO 87-10, Verpackungseinheit: 1 Stk., EAN: 4063242002917 Modulation:16-QAM, 64-QAM, 256-QAM, QPSKAnzahl Ethernet-LAN-Anschlüsse (RJ-45):1Anzahl USB 2.0 Anschlüsse:2RF-Eingang:4RF Verbindungstyp:FGerätetyp:Digitale KopfstelleProduktfarbe:WeißVerpackungsbreite:432 mmVerpackungstiefe:355 mmVerpackungshöhe:152 mmPaketgewicht:5,02 kgKonformitätsbescheinigungen: UFOmini Kopfstelle, 10-fach Frontend DiSEqC, Transport3096,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert QAM?
QAM steht für Quadrature Amplitude Modulation und ist eine Modulationstechnik, die in der digitalen Kommunikation verwendet wird. Bei QAM werden sowohl die Amplitude als auch die Phase eines Trägersignals moduliert, um mehrere Bits pro Symbol zu übertragen. Dies ermöglicht eine effiziente Nutzung des Frequenzspektrums und eine höhere Datenübertragungsrate. QAM funktioniert, indem die digitalen Daten in Symbole umgewandelt werden, die dann auf verschiedene Weise moduliert werden, je nachdem wie viele Bits pro Symbol übertragen werden sollen. Die Empfängerseite demoduliert das Signal, indem es die Amplitude und Phase des empfangenen Signals analysiert und in digitale Daten zurückkonvertiert. **
-
Was bedeutet QAM 256?
Was bedeutet QAM 256? QAM steht für Quadratur-Amplitudenmodulation und bezieht sich auf eine digitale Modulationstechnik, bei der sowohl die Amplitude als auch die Phase eines Trägersignals moduliert werden. Die Zahl 256 gibt die Anzahl der möglichen Amplituden- und Phasenwerte an, die in einem Signal verwendet werden können. In diesem Fall bedeutet QAM 256, dass 256 verschiedene Kombinationen von Amplituden und Phasen verwendet werden, um Daten zu übertragen. Je höher die Anzahl der QAM-Stufen, desto mehr Daten können übertragen werden, aber auch die Komplexität und Anfälligkeit für Störungen nehmen zu. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Qam
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Smith, Zadie: BetrugBetrug , Roman | Ausgezeichnet mit dem Christoph-Martin-Wieland-Übersetzerpreis 2025 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231102, Produktform: Leinen, Autoren: Smith, Zadie, Übersetzung: Handels, Tanja, Seitenzahl/Blattzahl: 523, Themenüberschrift: FICTION / Places / Europe, Keyword: Charles Dickens; Gerichtsverfahren; Rassismus; Sklaverei; Tichborne-Case; True Crime; Victorian era; Viktorianisches England; Wahre Begebenheit; William Ainsworth, Fachschema: London / Roman, Erzählung~Jamaica~Jamaika~Karibik / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Historischer Roman~Belletristik: basierend auf wahren Begebenheiten~Belletristik in Übersetzung, Region: London, Greater London~Jamaika, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 218, Breite: 150, Höhe: 44, Gewicht: 724, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783462003604 9783462052831, eBook EAN: 9783462311839, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 1500, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.