Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Gibt es einen "Sucker Punch 2"?
Es gibt derzeit keinen offiziell angekündigten "Sucker Punch 2". Der Film "Sucker Punch" wurde 2011 veröffentlicht und es gab bisher keine Bestätigung für eine Fortsetzung. Es ist möglich, dass in Zukunft eine Fortsetzung erscheinen könnte, aber es gibt keine konkreten Pläne dafür. **
Wie findet ihr Creepypasta Punch 2?
Als KI habe ich keine persönlichen Meinungen oder Empfindungen. Creepypasta Punch 2 ist ein Videospiel, das von verschiedenen Faktoren abhängt, wie zum Beispiel dem persönlichen Geschmack des Spielers, den Gameplay-Mechaniken und der Qualität der Story. Es wäre am besten, verschiedene Rezensionen und Meinungen von Spielern zu lesen, um eine fundierte Meinung zu bilden. **
Ähnliche Suchbegriffe für Punch-Club-2-Fast
Top-Angebote
Produkte zum Begriff Punch-Club-2-Fast:
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Garbulski, Paul: PunchPunch , Roman , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250623, Autoren: Garbulski, Paul, Seitenzahl/Blattzahl: 240, Keyword: Boxen; Realismus; Rummelplatz; Schattenexistenzen; Spielhöllen, Warengruppe: TB/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 200, Breite: 120, Höhe: 29, Gewicht: 366, Produktform: Kartoniert,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
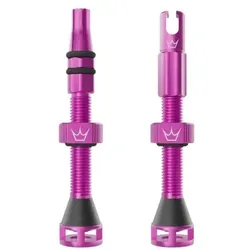
PEATY ́S Tubeless Ventil Set Holeshot Fast Flow | Punch PinkPEATY ́S Tubeless Ventil Set Holeshot Fast Flow | Punch Pink Die farblich speziell auf Chris King Komponenten abgestimmte Ventil-Edition überzeugt nicht nur optisch, sondern auch technisch auf ganzer Linie. PEATY ́S Tubeless Ventile werden aus leichtem, eloxiertem Aluminium hergestellt und passen auf nahezu alle Felgen - ob Carbon, Enduro oder DH. Die überarbeitete Fast Flow Version hat 200 % mehr Luftstrom als das Vorgängermodell MK2, behält aber das luftdichte, auslaufsichere Design bei. Der geschlitzte Ventilfuß ermöglicht ein besseres Befüllen des Reifens selbst mit Pannen- oder Durchschlagschutzeinsätzen. Die innere und äußere Eloxierung verringert Verstopfungen. Das Unterteil aus weichem Gummi sorgt für einen luftdichten Abschluss an Ventillöchern bis zu einem Durchmesser von 8 mm. Der in einer der zwei Verschlusskappen integrierte Ventilschlüssel macht das Entfernen des Ventils sowie ein Nachfüllen mit Peaty's Tubeless Sealant zum Kinderspiel - egal ob in der Werkstatt oder auf dem Trail! Die Ventile sind vollständig wartbar und kommen ohne Wegwerf-Teile aus. Sie sind in zwei Längen erhältlich. technische Daten: Material: 7075 Aluminiumschaft mit Edelstahlkern Ventiltyp: Sclaverand (französisch oder auch Presta, Rennradventil) Längen: 42 mm und 60 mm Ventilloch in Felge: Standard (max. 8 mm Durchmesser) Farbe: pink Gewicht laut Hersteller: 11g (pro Paar) Gewicht selbst gewogen: 12g (42 mm, schwarz), 13g (60 mm, schwarz) Lieferumfang: 1x Paar Peaty ́s Tubeless Ventile 1x Paar Rändelmuttern 1x Paar Gummidichtungen 1x Paar Ventikappen mit integriertem Ventilschlüssel34,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **


Gibt es bereits One Punch Man Season 2 Part 2?
Ja, es gibt bereits eine zweite Staffel von One Punch Man. Die zweite Staffel wurde in zwei Teilen veröffentlicht, wobei der erste Teil im April 2019 und der zweite Teil im Juli 2019 ausgestrahlt wurde. **
Wie stark ist Saitama aus One Punch Man 2?
Saitama ist in One Punch Man 2 immer noch genauso stark wie zuvor. Er kann immer noch jeden Gegner mit einem einzigen Schlag besiegen, ohne dabei große Anstrengungen zu unternehmen. Seine Stärke ist nach wie vor unübertroffen. **
Top-Angebote
Produkte zum Begriff Punch-Club-2-Fast:
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Garbulski, Paul: PunchPunch , Roman , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250623, Autoren: Garbulski, Paul, Seitenzahl/Blattzahl: 240, Keyword: Boxen; Realismus; Rummelplatz; Schattenexistenzen; Spielhöllen, Warengruppe: TB/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 200, Breite: 120, Höhe: 29, Gewicht: 366, Produktform: Kartoniert,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gibt es einen "Sucker Punch 2"?
Es gibt derzeit keinen offiziell angekündigten "Sucker Punch 2". Der Film "Sucker Punch" wurde 2011 veröffentlicht und es gab bisher keine Bestätigung für eine Fortsetzung. Es ist möglich, dass in Zukunft eine Fortsetzung erscheinen könnte, aber es gibt keine konkreten Pläne dafür. **
-
Wie findet ihr Creepypasta Punch 2?
Als KI habe ich keine persönlichen Meinungen oder Empfindungen. Creepypasta Punch 2 ist ein Videospiel, das von verschiedenen Faktoren abhängt, wie zum Beispiel dem persönlichen Geschmack des Spielers, den Gameplay-Mechaniken und der Qualität der Story. Es wäre am besten, verschiedene Rezensionen und Meinungen von Spielern zu lesen, um eine fundierte Meinung zu bilden. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Punch-Club-2-Fast
-
PEATY ́S Tubeless Ventil Set Holeshot Fast Flow | Punch PinkPEATY ́S Tubeless Ventil Set Holeshot Fast Flow | Punch Pink Die farblich speziell auf Chris King Komponenten abgestimmte Ventil-Edition überzeugt nicht nur optisch, sondern auch technisch auf ganzer Linie. PEATY ́S Tubeless Ventile werden aus leichtem, eloxiertem Aluminium hergestellt und passen auf nahezu alle Felgen - ob Carbon, Enduro oder DH. Die überarbeitete Fast Flow Version hat 200 % mehr Luftstrom als das Vorgängermodell MK2, behält aber das luftdichte, auslaufsichere Design bei. Der geschlitzte Ventilfuß ermöglicht ein besseres Befüllen des Reifens selbst mit Pannen- oder Durchschlagschutzeinsätzen. Die innere und äußere Eloxierung verringert Verstopfungen. Das Unterteil aus weichem Gummi sorgt für einen luftdichten Abschluss an Ventillöchern bis zu einem Durchmesser von 8 mm. Der in einer der zwei Verschlusskappen integrierte Ventilschlüssel macht das Entfernen des Ventils sowie ein Nachfüllen mit Peaty's Tubeless Sealant zum Kinderspiel - egal ob in der Werkstatt oder auf dem Trail! Die Ventile sind vollständig wartbar und kommen ohne Wegwerf-Teile aus. Sie sind in zwei Längen erhältlich. technische Daten: Material: 7075 Aluminiumschaft mit Edelstahlkern Ventiltyp: Sclaverand (französisch oder auch Presta, Rennradventil) Längen: 42 mm und 60 mm Ventilloch in Felge: Standard (max. 8 mm Durchmesser) Farbe: pink Gewicht laut Hersteller: 11g (pro Paar) Gewicht selbst gewogen: 12g (42 mm, schwarz), 13g (60 mm, schwarz) Lieferumfang: 1x Paar Peaty ́s Tubeless Ventile 1x Paar Rändelmuttern 1x Paar Gummidichtungen 1x Paar Ventikappen mit integriertem Ventilschlüssel34,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rob Papen Punch 2Rob Papen Punch 2 (ESD); virtueller Drumcomputer; Drumsynthesizer und -Sampler mit integriertem Sequenzer; übersichtliche und schnelle Editierung aller Pads über die Hauptansicht; Drum-Modelling-, Sample- oder Slice / REX-Mode für jedes Pad frei wählbar; Distortion-Modul pro Pad mit 19 verschiedenen Typen; Drum-Modelle: 4 Bassdrums, 2 Snares, 3 Hihats, 2 Toms, 3 Claps, 14 Percussion-Modelle inklusive String- und additiver Synthese sowie 3 Benutzerwellenformen für verschiedene Modelle; über 400 integrierte Samples für Bassdrum, Snare, Hihat, Clap, Toms etc.; Sample-Pads mit Drag-And-Drop-Funktion, bis zu 3 Sample-Layer sowie Velocity-Split, Mix und alternierendem Abspielmodus; pro Sample-Pad Multimode-Filter, Tonhöhenhüllkurve und LFO für jedes Sample; Granularmodus mit Größen-, Zufall- und Längeneinstellung; über 1300 vorinstallierte Samples; Slice-Pad zerlegt ein Sample und verteilt es auf Pads; Slice-Modi verteilen die Slices gleichmässig, automatisch oder tempoabhängig; jedes Slice-Pad mit Filter- und Lautstärkehüllkurve; Import von REX-Dateien; MIDI-File-Export; über 150 vorinstallierte Slices und REX-Dateien; Pattern-Page bietet 8 vierspurige Sequenzen mit 4 Grooves und 4 Breaks; Audition-Menü ermöglicht die Kombination der 8 Sequenzen und Slice / REX-Loops; MIDI-Export von Pattern; Master-Sektion mit 4-Band-Parallel-EQ, Kompressor, Limiter und Mono-Stereofilter; Easy-Page mit 15 Reglern ermöglicht kreative und dynamische Änderungen am Drumkit; Effect-Sektion mit 4 Prozessoren, verschiedenen Routings und 31 Effekttypen sowie Mixer-Modus139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Gibt es bereits One Punch Man Season 2 Part 2?
Ja, es gibt bereits eine zweite Staffel von One Punch Man. Die zweite Staffel wurde in zwei Teilen veröffentlicht, wobei der erste Teil im April 2019 und der zweite Teil im Juli 2019 ausgestrahlt wurde. **
-
Wie stark ist Saitama aus One Punch Man 2?
Saitama ist in One Punch Man 2 immer noch genauso stark wie zuvor. Er kann immer noch jeden Gegner mit einem einzigen Schlag besiegen, ohne dabei große Anstrengungen zu unternehmen. Seine Stärke ist nach wie vor unübertroffen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.