Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Was ist Shadow of War von Gronkh?
Shadow of War ist ein Action-Rollenspiel, das vom deutschen YouTuber Gronkh gespielt und auf seinem Kanal hochgeladen wurde. Gronkh ist bekannt für seine Let's Play-Videos, in denen er verschiedene Videospiele spielt und kommentiert. In Shadow of War übernimmt der Spieler die Rolle des Waldläufers Talion, der gegen das Böse kämpft und eine Armee von Orks aufbaut. Gronkhs Videos zu Shadow of War bieten seinen Zuschauern die Möglichkeit, das Spiel zu erleben und seine Kommentare und Reaktionen dazu zu hören. **
Wie gut ist Shadow of the Tomb Raider?
Shadow of the Tomb Raider wird von vielen Spielern und Kritikern als ein gelungenes Spiel angesehen. Die Grafik ist beeindruckend, die Spielwelt ist detailreich gestaltet und die Atmosphäre ist packend. Die Story bietet spannende Wendungen und die Gameplay-Mechaniken sind vielfältig und unterhaltsam. Insgesamt kann man sagen, dass Shadow of the Tomb Raider ein gelungenes Action-Adventure ist, das Fans der Reihe begeistern wird. **

Ähnliche Suchbegriffe für Persona-Q-Shadow-of
Top-Angebote
Produkte zum Begriff Persona-Q-Shadow-of:
-
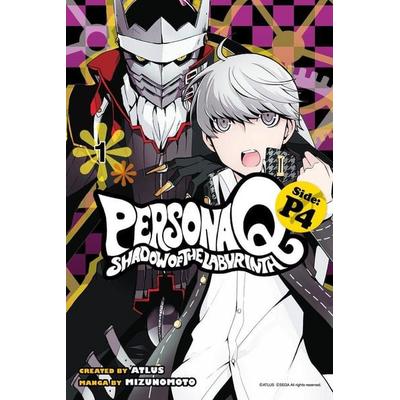
Persona Q: Shadow Of The Labyrinth Side: P4 Volume 1, Taschenbuch von Mizunomoto, Diamond Books, 978-1-63236-182-0Persona Q: Shadow Of The Labyrinth Side: P4 Volume 1, Taschenbuch Von Mizunomoto, Diamond Books, 978-1-63236-182-0, Seitenanzahl: 21614,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bates, Laura: Sisters of Sword and Shadow (Sisters of Sword and Shadow 1)Sisters of Sword and Shadow (Sisters of Sword and Shadow 1) , Ein mutiger Ritterorden der Frauen im Kampf um Macht, Gerechtigkeit und Liebe , Dachhimmel & Teile > Innenausstattung , Erscheinungsjahr: 20241023, Produktform: Leinen, Titel der Reihe: Sisters of Sword and Shadow#1#, Autoren: Bates, Laura, Übersetzung: Schmitz, Birgit, Seitenzahl/Blattzahl: 352, Themenüberschrift: YOUNG ADULT FICTION / Fantasy / Romance, Keyword: Abenteuer Fantasy; Fantasy für Mädchen ab 14; High Fantasy Liebesroman; High Fantasy Ritter; High Fantasy Romance; Jugendbuch Mädchen ab 14; Romantasy ab 14; Romantic Fantasy; Romantische Fantasy; Young Adult Romance, Fachschema: Fantasy / Kinderliteratur, Jugendliteratur, Fachkategorie: Epische Fantasy (High Fantasy)~Fantasy (Romance, Dark Romance)~Kinder/Jugendliche: Fantasy Romance, Interesse Alter: empfohlenes Alter: ab 12 Jahre~empfohlenes Alter: ab 14 Jahre~In Bezug auf das frühe Erwachsenenalter (New Adult), Altersempfehlung / Lesealter: 18, ab Alter: 14, bis Alter: 99, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 148, Höhe: 33, Gewicht: 505, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was waren die Schauplätze in Shadow of Mordor?
Die Handlung von Shadow of Mordor spielt hauptsächlich in der fiktiven Welt von Mittelerde, genauer gesagt in der Region Mordor. Mordor ist eine düstere und gefährliche Landschaft, die von Vulkanen, Schluchten und Festungen geprägt ist. Zusätzlich gibt es auch einige Nebenorte wie Nurnen und Udûn, die ebenfalls in Mordor liegen. **
-
Welches Spiel ist besser: Stalker Call of Pripyat oder Stalker Shadow of Chernobyl?
Das ist eine subjektive Frage, da beide Spiele ihre eigenen Vorzüge haben. "Stalker: Shadow of Chernobyl" bietet eine fesselnde Story und eine düstere Atmosphäre, während "Stalker: Call of Pripyat" verbesserte Grafik und Gameplay-Elemente bietet. Letztendlich hängt es davon ab, welche Aspekte des Spiels einem persönlich wichtiger sind. **
-
Was ist der Wächter in Stalker: Shadow of Chernobyl?
Der Wächter in Stalker: Shadow of Chernobyl ist ein mysteriöses Wesen, das als eine Art Endgegner im Spiel fungiert. Er ist extrem stark und gefährlich und kann den Spieler leicht töten. Der Wächter ist eng mit der Handlung des Spiels verbunden und hat eine wichtige Rolle in der Geschichte. **
-
Benötigst du Hilfe bei Shadow of the Tomb Raider?
Ja, ich benötige Hilfe bei Shadow of the Tomb Raider. Ich habe Schwierigkeiten, bestimmte Rätsel zu lösen und Geheimnisse zu finden. Außerdem habe ich Probleme, in einigen Kampfsituationen zu bestehen. Es wäre toll, Unterstützung und Tipps von erfahrenen Spielern zu bekommen, um weiterzukommen. **


Ja, Stalker: Shadow of Chernobyl funktioniert auf Windows 10.
Ja, Stalker: Shadow of Chernobyl funktioniert auf Windows 10. Es kann jedoch vorkommen, dass einige Spieler Probleme mit der Kompatibilität haben. In den meisten Fällen können diese Probleme jedoch durch das Aktualisieren von Treibern oder das Ausführen des Spiels im Kompatibilitätsmodus behoben werden. Es wird empfohlen, das Spiel auf einer aktuellen Version von Windows 10 zu spielen, um die bestmögliche Leistung zu erzielen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Top-Angebote
Produkte zum Begriff Persona-Q-Shadow-of:
-
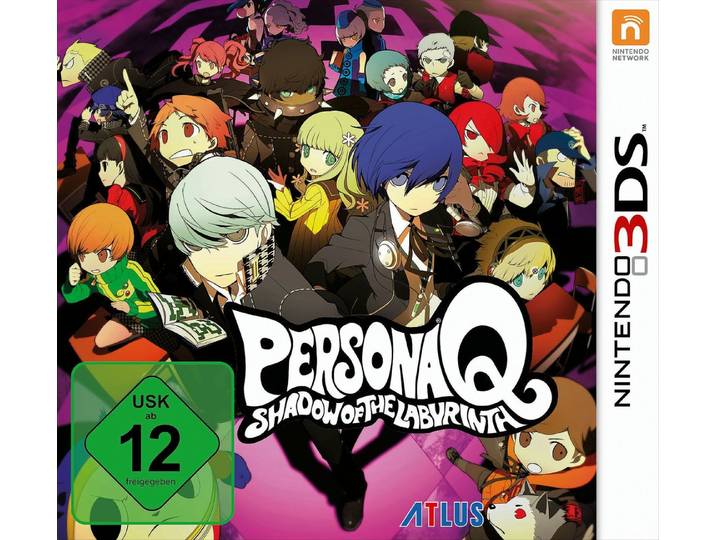
Persona Q - Shadow Of The Labyrinth, Nintendo 3DSPersona Q - Shadow Of The Labyrinth, Nintendo 3DS. Allgemein Plattform , Nintendo 3DS, Kompatibilität , Nintendo 3DS, Produkt-Name , Persona Q - Shadow Of The Labyrinth, Spielbeschreibung Publisher , NIS America, Inc., Spielbeschreibung , ",Persona Q: Shadow of the Labyrinth", lässt die beliebten Charaktere der erfolgreichen Rollenspiel-Titel Persona 3 und Persona 4 in einem völlig neuen Abenteuer aufeinandertreffen.Dabei werden die beliebten Charaktere des Persona-Franchise mit der Spielmechanik von Etrian Odyssey verknüpft und Rollenspiel-Fans müssen ein fünfköpfiges Team durch gefährliche Dungeons manövrieren. Jeder Charakter hat Zugriff auf seine ganz eigene Persona - die physische Form seiner inneren Herzenskraft, die man im Verlauf der Geschichte kontinuierlich stärken kann.Darüber hinaus können neue Sub-Personas gesammelt, verbessert und miteinander kombiniert werden. Neue Charaktere, Gegner und F.O.E-Monster, die die Umgebung verhüllen, sorgen für mehr als 80 Stunden voller spannender Herausforderungen.FEATURES:- Zeitlose Charaktere, neue Story:",Persona Q: Shadow of the Labyrinth", bietet ein völlig neues Abenteuer, das die Charaktere von Persona 3 und Persona 4 miteinander verbindet. Zu Beginn entscheidet man sich für die Protagonisten von Persona 3 oder Persona 4, die mit individuellen Zwischensequenzen und Dialogmöglichkeiten aufwarten. Die Spieldauer für beide Handlungsstränge beträgt dabei zwischen 80 und 100+ Stunden.- Erster Persona-Titel für eine Nintendo-Plattform:Zum allerersten Mal überhaupt wird das Persona-Franchise auf einem System von Nintendo verfügbar sein. Mit dem integrierten Touchscreen des Nintendo 3DS können die Spieler ihre Routen durch die 3D-Labyrinthe aufzeichnen und Gefahren, Schätze sowie geheime Pfade markieren.- Noch mehr für Persona-Fans:Eines der beliebtesten Merkmale der Persona-Spiele sind die vielseitigen Geschichten hinter jedem Charakter. Persona Q: Shadow of the Labyrinth liefert daher tiefe Einblicke in die Hintergrundgeschichten der Charaktere aus den beiden Highlights der Rollenspiel-Serie.Medienanzahl: 1Sprache/Untertitel: Englisch, Spielgenre , Rollenspiel, USK-Freigabe , ab 12 Jahren, Systemanforderungen Betriebssystem (erforderlich) , Nintendo 3DS, Hinweise Artikelhinweis , Dieser Artikel wird in einer versiegelten Verpackung an Sie geliefert. Bitte beachten Sie, dass Ihr Widerrufsrecht erlischt, wenn Sie die Versiegelung nach Erhalt des Artikels entfernen., Technische Daten WEEE-Reg.-Nr. DE , 94886127,99,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Persona Q: Shadow Of The Labyrinth Side: P4 Volume 1, Taschenbuch von Mizunomoto, Diamond Books, 978-1-63236-182-0Persona Q: Shadow Of The Labyrinth Side: P4 Volume 1, Taschenbuch Von Mizunomoto, Diamond Books, 978-1-63236-182-0, Seitenanzahl: 21614,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Shadow of War von Gronkh?
Shadow of War ist ein Action-Rollenspiel, das vom deutschen YouTuber Gronkh gespielt und auf seinem Kanal hochgeladen wurde. Gronkh ist bekannt für seine Let's Play-Videos, in denen er verschiedene Videospiele spielt und kommentiert. In Shadow of War übernimmt der Spieler die Rolle des Waldläufers Talion, der gegen das Böse kämpft und eine Armee von Orks aufbaut. Gronkhs Videos zu Shadow of War bieten seinen Zuschauern die Möglichkeit, das Spiel zu erleben und seine Kommentare und Reaktionen dazu zu hören. **
-
Wie gut ist Shadow of the Tomb Raider?
Shadow of the Tomb Raider wird von vielen Spielern und Kritikern als ein gelungenes Spiel angesehen. Die Grafik ist beeindruckend, die Spielwelt ist detailreich gestaltet und die Atmosphäre ist packend. Die Story bietet spannende Wendungen und die Gameplay-Mechaniken sind vielfältig und unterhaltsam. Insgesamt kann man sagen, dass Shadow of the Tomb Raider ein gelungenes Action-Adventure ist, das Fans der Reihe begeistern wird. **
-
Was waren die Schauplätze in Shadow of Mordor?
Die Handlung von Shadow of Mordor spielt hauptsächlich in der fiktiven Welt von Mittelerde, genauer gesagt in der Region Mordor. Mordor ist eine düstere und gefährliche Landschaft, die von Vulkanen, Schluchten und Festungen geprägt ist. Zusätzlich gibt es auch einige Nebenorte wie Nurnen und Udûn, die ebenfalls in Mordor liegen. **
-
Welches Spiel ist besser: Stalker Call of Pripyat oder Stalker Shadow of Chernobyl?
Das ist eine subjektive Frage, da beide Spiele ihre eigenen Vorzüge haben. "Stalker: Shadow of Chernobyl" bietet eine fesselnde Story und eine düstere Atmosphäre, während "Stalker: Call of Pripyat" verbesserte Grafik und Gameplay-Elemente bietet. Letztendlich hängt es davon ab, welche Aspekte des Spiels einem persönlich wichtiger sind. **
Ähnliche Suchbegriffe für Persona-Q-Shadow-of
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bates, Laura: Sisters of Sword and Shadow (Sisters of Sword and Shadow 1)Sisters of Sword and Shadow (Sisters of Sword and Shadow 1) , Ein mutiger Ritterorden der Frauen im Kampf um Macht, Gerechtigkeit und Liebe , Dachhimmel & Teile > Innenausstattung , Erscheinungsjahr: 20241023, Produktform: Leinen, Titel der Reihe: Sisters of Sword and Shadow#1#, Autoren: Bates, Laura, Übersetzung: Schmitz, Birgit, Seitenzahl/Blattzahl: 352, Themenüberschrift: YOUNG ADULT FICTION / Fantasy / Romance, Keyword: Abenteuer Fantasy; Fantasy für Mädchen ab 14; High Fantasy Liebesroman; High Fantasy Ritter; High Fantasy Romance; Jugendbuch Mädchen ab 14; Romantasy ab 14; Romantic Fantasy; Romantische Fantasy; Young Adult Romance, Fachschema: Fantasy / Kinderliteratur, Jugendliteratur, Fachkategorie: Epische Fantasy (High Fantasy)~Fantasy (Romance, Dark Romance)~Kinder/Jugendliche: Fantasy Romance, Interesse Alter: empfohlenes Alter: ab 12 Jahre~empfohlenes Alter: ab 14 Jahre~In Bezug auf das frühe Erwachsenenalter (New Adult), Altersempfehlung / Lesealter: 18, ab Alter: 14, bis Alter: 99, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 148, Höhe: 33, Gewicht: 505, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ascher, Aurora: Sanctuary of the ShadowSanctuary of the Shadow , LIMITED FIRST PRINT RUN¿featuring spray-painted and stenciled edges, as well as gorgeously detailed map endpapers. This breathtaking first edition is only available for a limited time and while supplies last. Enter at your own risk-and discover the greatest show unearthed in this explosive, darkly imaginative debut fantasy... For humans, the circus is a place filled with wonder and amazement. For Harrow, though, it's a place to hide from those who slaughtered her entire clan. Disguising her abilities as part of her act has kept her true identity safe for years. Until he arrives. A strange new attraction with no name, no memory of who-or even what-he is, let alone an explanation for his odd yet deadly powers. But beneath the layers of anger and isolation, one glimpse into his inky eyes reveals a soul that calls out to the loneliness in her own. And so she chooses him. Harrow is drawn to the darkness, to her insatiable need to soothe the beast who threatens their very existence. But with every secret she unlocks from his past, another from hers whispers free as well-luring enemies who will stop at nothing to get their final revenge on Harrow. And she's afraid she's given them the perfect weapon against her...because he's not what he seems. But maybe it's time they finally learn-neither is she. , > , Erscheinungsjahr: 20240109, Produktform: Leinen, Autoren: Ascher, Aurora, Seitenzahl/Blattzahl: 400, Themenüberschrift: FICTION / Fantasy / Epic~FICTION / Fantasy / Romance~FICTION / Romance / Fantasy, Fachschema: Fiction - Fantasy, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 234, Breite: 156, Höhe: 30, Gewicht: 622, Produktform: Gebunden, Genre: Importe,23,23 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Wächter in Stalker: Shadow of Chernobyl?
Der Wächter in Stalker: Shadow of Chernobyl ist ein mysteriöses Wesen, das als eine Art Endgegner im Spiel fungiert. Er ist extrem stark und gefährlich und kann den Spieler leicht töten. Der Wächter ist eng mit der Handlung des Spiels verbunden und hat eine wichtige Rolle in der Geschichte. **
-
Benötigst du Hilfe bei Shadow of the Tomb Raider?
Ja, ich benötige Hilfe bei Shadow of the Tomb Raider. Ich habe Schwierigkeiten, bestimmte Rätsel zu lösen und Geheimnisse zu finden. Außerdem habe ich Probleme, in einigen Kampfsituationen zu bestehen. Es wäre toll, Unterstützung und Tipps von erfahrenen Spielern zu bekommen, um weiterzukommen. **
-
Ja, Stalker: Shadow of Chernobyl funktioniert auf Windows 10.
Ja, Stalker: Shadow of Chernobyl funktioniert auf Windows 10. Es kann jedoch vorkommen, dass einige Spieler Probleme mit der Kompatibilität haben. In den meisten Fällen können diese Probleme jedoch durch das Aktualisieren von Treibern oder das Ausführen des Spiels im Kompatibilitätsmodus behoben werden. Es wird empfohlen, das Spiel auf einer aktuellen Version von Windows 10 zu spielen, um die bestmögliche Leistung zu erzielen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.