Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Ähnliche Suchbegriffe für NSC-THINGY53---IoT
Top-Angebote
Produkte zum Begriff NSC-THINGY53---IoT:
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chantzis, Fotios: Practical IoT HackingPractical IoT Hacking , The Definitive Guide to Attacking the Internet of Things , > , Erscheinungsjahr: 20210409, Produktform: Kartoniert, Autoren: Chantzis, Fotios~Stais, Ioannis~Calderon, Paulino~Deirmentzoglou, Evangelos~Woods, Beau, Themenüberschrift: COMPUTERS / Internet of Things (IoT), Keyword: pentest;Linux command line;TCP/IP;Proxmark3;UART;RFID;hacking tools;reverse engineering;UPnP;IoT devices;Hacking books;how to hack;IoT security;threat modeling;IoT;security;networking;computers;computer;technology;hacking;privacy;hackers;cybersecurity;tech;network;cyber security;cloud computing;computer networking;penetration testing;computer networks;cyber security books;network security;computer books;hacking books;computer security;penetration test;cyber;programming;engineering, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Englische Bücher / Naturwissenschaften, Fachkategorie: Computersicherheit~Computerprogrammierung und Softwareentwicklung~Vernetzte 'smarte' Technologien, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 183, Höhe: 32, Gewicht: 885, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **

Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
Wie können Nutzer ihre Online-Sicherheit verbessern, um sich vor Phishing-Attacken und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter verwenden und regelmäßig ändern. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Antiviren-Software und regelmäßige Updates für Betriebssysteme und Programme können ebenfalls helfen, die Online-Sicherheit zu verbessern. **
Top-Angebote
Produkte zum Begriff NSC-THINGY53---IoT:
-
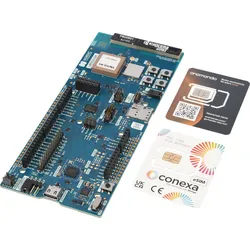
NSC THINGY53 - IoT Sensor Kit, nrf5340 basiertDas Nordic Thingy:53TM ist eine einfach zu bedienende IoT-Prototyping-Plattform. Sie ermöglicht die Erstellung von Prototypen und Proof-of-Concept ohne den Bau von kundenspezifischer Hardware. Das Thingy:53 basiert auf dem nRF5340 SoC, unserem Flaggschiff unter den drahtlosen Dual-Core-SoCs. Die Verarbeitungsleistung und Speichergröße seiner beiden Arm Cortex-M33-Prozessoren ermöglicht es, eingebettete Modelle für maschinelles Lernen (ML) direkt auf dem Gerät auszuführen. Mit der nRF Edge Impulse App können Nutzer ihr Nordic Thingy:53 über ein mobiles Gerät mit ihrem Edge Impulse Studio-Konto verbinden. Sie ermöglicht die drahtlose Übertragung von Sensordaten über Bluetooth LE auf das Mobilgerät und den Upload in die Cloud für das Training sowie den Download von trainierten ML-Modellen auf das Thingy:53 für den Einsatz und das Inferencing. Die App dient auch als GUI für die Anzeige der Inferenzergebnisse eines laufenden ML-Modells. Das Bluetooth Low Energy (LE) Funkgerät ermöglicht die Aktualisierung der Firmware und die Kommunikation über Bluetooth LE, und das Funkgerät unterstützt auch andere Protokolle wie Bluetooth Mesh, Thread, Zigbee und proprietäre 2,4-GHz-Protokolle. Die Kompatibilität mit dem Thread-Protokoll macht das Gerät auch zu einer guten Wahl für die Entwicklung von Produkten für das neue Matter-Ökosystem. Matter ist eine standardisierte Anwendungsschicht für vernetzte Heimanwendungen, die das Internetprotokoll (IP) als Netzwerkschicht verwendet. Das Thingy:53 enthält außerdem viele verschiedene integrierte Sensoren, wie Umwelt-, Farb- und Lichtsensoren, Beschleunigungsmesser und ein Magnetometer, die alle ohne zusätzliche Hardware genutzt werden können. Die Stromversorgung erfolgt über einen wiederaufladbaren Li-Po-Akku, der über USB-C geladen werden kann. Es gibt auch einen externen 4-poligen JST-Anschluss, der mit den Standards Stemma/Qwiic/Grove für Hardware-Zubehör kompatibel ist. Auf jedem Thingy:53 ist die Firmware vorinstalliert, die mit der nRF Edge Impulse App für iOS und Android funktioniert. Mit dem Thingy:53 wird auch die nRF Programmer-App veröffentlicht, mit der die Geräte-Firmware direkt über ein mobiles Gerät aktualisiert werden kann.77,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
NSC NRF9151-DK - LTE-M, NB-IoT, GNSS und DECT NR+ EntwicklungsboardCellular IoT Entwicklungskit für LTE-M, NB-IoT, GNSS und DECT NR+ Das nRF9151 DK ist ein erschwingliches, vorzertifiziertes Single-Board-Entwicklungskit für die Evaluierung und Entwicklung auf dem nRF9151 System-in-Package (SiP) für LTE-M, NB-IoT, GNSS und DECT NR+. Es verfügt über eine dedizierte LTE-M-, NB-IoT- und DECT NR+-Antenne, die eine breite Palette von Bändern für den globalen Betrieb unterstützt. Der nRF9151 DK hat die gleiche Abdeckung wie der nRF9151 SiP. Die LTE-Bänder B1-B5, B8, B12, B13, B17-B20, B25, B26, B28, B65, B66 und B85 werden unterstützt. Eine integrierte Patch-Antenne für GNSS ist ebenfalls auf der Platine enthalten, während SWF-HF-Anschlüsse für die Messung der Leistung der HF-Signale zur Verfügung stehen. Beide Antennenanschlüsse ermöglichen auch die Verwendung externer Antennen. Alle GPIOs und Schnittstellen sind über Steckverbinder verfügbar. Das Kit ist Arduino Uno Rev3-kompatibel, d. h. es kann problemlos mit externen Geräteschilden verbunden werden, wie z. B. dem nRF7002 EK, der für die Wi-Fi-Ortung verwendet werden kann. Benutzerprogrammierbare LEDs und Tasten (jeweils 4) sind für die Ausgabe und Eingabe verfügbar. Der nRF9151 DK verfügt sowohl über einen Nano/4FF-SIM-Kartensteckplatz als auch über einen MFF2-SIM-Footprint, um eingesteckte und gelötete (e)SIMs zu unterstützen. Das Kit wird mit einer SIM-Karte ausgeliefert, die mit kostenlosen Daten vorgeladen ist. Es unterstützt auch die Verwendung von Software-SIM, was den Stromverbrauch weiter reduziert. Programmierung und Debugging werden durch den integrierten SEGGER J-Link ermöglicht, der auch die Programmierung und das Debugging von externen Targets unterstützt. Der nRF9151 DK wird durch ein umfassendes Angebot an Entwicklungssoftware, Tools und Ressourcen unterstützt, darunter der Kurs Cellular IoT Fundamentals der Nordic Developer Academy. Der nRF9151 DK wird mit unserer seriellen LTE-Modem-Applikation für die Ankopplung über AT-Befehle geliefert. Die ersten Schritte mit anderen Firmware-Beispielen sind im Schnellstart-Tool in nRF Connect for Desktop verfügbar. Dokumentation https://docs.nordicsemi.com/bundle/ug_nrf9151_dk/page/UG/nrf91_DK/intro.html123,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chantzis, Fotios: Practical IoT HackingPractical IoT Hacking , The Definitive Guide to Attacking the Internet of Things , > , Erscheinungsjahr: 20210409, Produktform: Kartoniert, Autoren: Chantzis, Fotios~Stais, Ioannis~Calderon, Paulino~Deirmentzoglou, Evangelos~Woods, Beau, Themenüberschrift: COMPUTERS / Internet of Things (IoT), Keyword: pentest;Linux command line;TCP/IP;Proxmark3;UART;RFID;hacking tools;reverse engineering;UPnP;IoT devices;Hacking books;how to hack;IoT security;threat modeling;IoT;security;networking;computers;computer;technology;hacking;privacy;hackers;cybersecurity;tech;network;cyber security;cloud computing;computer networking;penetration testing;computer networks;cyber security books;network security;computer books;hacking books;computer security;penetration test;cyber;programming;engineering, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Englische Bücher / Naturwissenschaften, Fachkategorie: Computersicherheit~Computerprogrammierung und Softwareentwicklung~Vernetzte 'smarte' Technologien, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 183, Höhe: 32, Gewicht: 885, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für NSC-THINGY53---IoT
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
-
Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
-
Wie können Nutzer ihre Online-Sicherheit verbessern, um sich vor Phishing-Attacken und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter verwenden und regelmäßig ändern. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Antiviren-Software und regelmäßige Updates für Betriebssysteme und Programme können ebenfalls helfen, die Online-Sicherheit zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.