Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Was macht Irmgard Möller heute?
Was macht Irmgard Möller heute? Irmgard Möller, ehemaliges Mitglied der RAF, wurde 2004 nach 24 Jahren Haft vorzeitig aus dem Gefängnis entlassen. Seitdem hat sie sich weitestgehend aus der Öffentlichkeit zurückgezogen und lebt ein zurückgezogenes Leben. Es ist wenig über ihre aktuellen Aktivitäten bekannt, da sie sich bewusst aus der Öffentlichkeit heraushält. Möglicherweise engagiert sie sich weiterhin politisch oder setzt sich für soziale Belange ein, jedoch gibt es keine konkreten Informationen darüber. Es bleibt also unklar, was Irmgard Möller heute genau macht. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **

Ähnliche Suchbegriffe für Möller-Jürgen-Flak-im
Top-Angebote
Produkte zum Begriff Möller-Jürgen-Flak-im:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit bei Kranen, Fachbücher von Jürgen KoopDer Band liefert einen umfassenden Überblick über die Unfallverhütung bei Bau und Betrieb von Krananlagen. Die 10. Auflage fasst alles in einem Buch zusammen: die neuen Vorschriften, die sich aus den Europäischen Normen für Krane hinsichtlich der Unfallverhütung ergeben, und die alte Unfallverhütungsvorschrift Kran BGV D6, die für den Altbestand weiterhin gültig ist. Neu sind Abschnitte zum Personenschutz und zu neuen EN-Vorschriften für Kran-Elektrik. Kommentierte Schadensbilder vervollständigen die Erläuterungen.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Duale Reihe Psychiatrie, Psychosomatik und Psychotherapie, Fachbücher von Arno Deister, Hans-Jürgen Möller, Gerd Laux, Peter FalkaiAlle relevanten Inhalte des Fachs Psychiatrie, Psychosomatik und Psychotherapie einschliesslich Kinder- und Jugendpsychiatrie. Zahlreiche Patientensichten, Fallbeispiele und Informationen zur Evidenz lassen dich praxisnah lernen. Ausserdem findest du hier eine übersichtliche tabellarische Gegenüberstellung der Klassifikationssysteme ICD-10 und DSM-5 inklusive wesentlicher Änderungen und Neuerungen in der ICD-11. Duale Reihe: Ausführliche Lehrbücher mit vielen didaktischen Elementen, die dir das vertiefende Lernen leichter machen. Mit der Randspalte hast du gleichzeitig auch ein Kurzlehrbuch: Die Zusammenfassungen eignen sich ideal zum schnellen Nachlesen oder zum Wiederholen vor Prüfungen. Dabei hast du die zugehörigen Abbildungen und Tabellen immer im Blick. Neu in der 7. Auflage: vollständig überarbeitet und aktualisiert, optimierte Gliederung, zahlreiche neue Abbildungen, Einbindung der ICD-11 zu wesentlichen Änderungen. Bestens geeignet für Studierende der Medizin sowie für Studierende der Psychologie mit Schwerpunkt Klinische Psychologie/Psychotherapie, darüber hinaus auch für Ärztinnen und Ärzte in Weiterbildung zum Facharzt/Fachärztin für Psychiatrie und Psychotherapie bzw. Psychosomatische Medizin und Psychotherapie. Gut zu wissen: Der Buchinhalt steht dir ohne weitere Kosten digital in unserem Lernportal via medici und in der Wissensplattform eRef zur Verfügung (Zugangscode im Buch). Mit der kostenlosen eRef App hast du viele Inhalte auch offline immer griffbereit.60,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
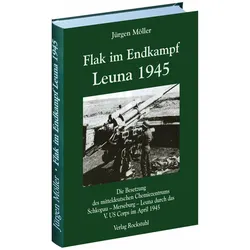
Möller, Jürgen: Flak im Endkampf - Leuna 1945Flak im Endkampf - Leuna 1945 , 224 Seiten mit 170 Abbildungen, darunter 150 s/w und 18 Farbfotos sowie 2 Karten. Autor Jürgen Möller. Reihe: "Kriegsende in Mitteldeutschland 1945" Über das Buch: Das Buch erscheint als überarbeitete Neuauflage der 2005 beim Arps-Verlag Weißenfels erschienenen Dokumentation "Die Besetzung des mitteldeutschen Chemiezentrums Schkopau - Merseburg - Leuna durch das V. US Corps im April 1945" und ergänzt die Reihe der bisher erschienen Bücher zum V. US Corps in Mitteldeutschland. Als die amerikanischen Verbände des V. US Corps der 1st US Army die Saale auf der Linie Schkopau - Merseburg - Leuna - Weißenfels erreichen, treffen sie nach Tagen des schnellen Vormarsches unerwartet auf massiven Widerstand. Niemand hatte sie vor dem Flakgürtel gewarnt, der zum Schutz der mitteldeutschen Industriezentren vor den alliierten Luftangriffen errichtet wurde. Dessen Flakgeschütze nehmen die anrollenden Panzer unter Beschuss und bremsen deren Vormarsch für einige Tage. Neben der Darstellung dieser Kampfhandlungen beschäftigt sich die Dokumentation mit dem verheerenden Zusammenhang zwischen der Existenz diesen Flakstellungen und dem Kriegsgeschehen der letzten Tage in Mitteldeutschland. Beim Vergleich zeigt sich, dass es hauptsächlich im Umfeld dieser Batterien zu Kampfhandlungen mit zum Teil hohen Opferzah-len auf beiden Seiten kam, während andere Regionen fast vollständig verschont blieben. Der Kampf und das Sterben der zumeist blutjungen deutschen Flaksol-daten konnte den amerikanischen Vormarsch zwar kurzzeitig verzögern, aufhalten konnte er ihn aber nicht. Inhaltsverzeichnis: --- Vorwort 8, I. Das mitteldeutsche Chemiezentrum 11, Schkopau Merseburg Leuna, II. Die Entstehung des mitteldeutschen Flakgürtels 16, III. Die militärische Lageentwicklung bis Mitte April 1945 38, IV. Die Besetzung des mitteldeutschen Chemiezentrums 50, V. Schkopau Merseburg Leuna V Der Untergang der letzten Flakstellungen 139, VI. Die amerikanische Besatzungszeit 159, Epilog 168 ------- Anlagen 1. Abkürzungen 170, 2. Quellen Verzeichnis 176, 3. Bildanhang 183, 4. Schema einer Großbatterie mit 8,8 cm Flak 41 199, 5. Die schweren Flugabwehrkanonen der Reichsluftverteidigung 200, 6. Feuerleitgeräte der schweren Flakbatterien 204, 7. Zeitzeugen 205, 8. Karte: Die deutschen Flakstellungen im Raum 216, Schkopau Merseburg Leuna im April 1945 9. Karte: Die amerikanische Besetzung des mitteldeutschen 217, Chemiezentrums Schkopau Merseburg Leuna im April 1945, 10. Die Gliederung der Ist US Army während der 218, Besetzung Mitteldeutschlands April 1945, 11. Die Gliederung der deutschen Flak im Raum 219, Schkopau Merseburg Leuna. Zum Autor --- , Einspritzpumpen > Kraftstoffversorgung , Erscheinungsjahr: 20130901, Produktform: Leinen, Titel der Reihe: Kriegsende in Thüringen 1945#10#, Autoren: Möller, Jürgen, Seitenzahl/Blattzahl: 220, Fachschema: Gefangenschaft - Kriegsgefangenschaft~Krieg - Kriegsopfer~Sachsen~Sachsen-Anhalt~Thüringen / Geschichte, Politik, Gesellschaft, Wirtschaft~Weltkrieg 1939/45 / Luftkrieg, Flugzeuge~Thüringen~Weltkrieg / Zweiter Weltkrieg~Weltkrieg 1939/45~Zweiter Weltkrieg, Fachkategorie: Tatsachenberichte: Kriege und Schlachten~Nachschlagewerke~Kriegsgefangene~Geschichte: Ereignisse und Themen, Region: Sachsen-Anhalt~Sachsen~Thüringen~Vereinigte Staaten von Amerika, USA, Zeitraum: 1940 bis 1949 n. Chr., Warengruppe: HC/Geschichte/Regionalgeschichte, Fachkategorie: Zweiter Weltkrieg, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rockstuhl Verlag, Verlag: Rockstuhl Verlag, Verlag: Verlag Rockstuhl, Länge: 218, Breite: 157, Höhe: 15, Gewicht: 580, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 127733329,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wie kann man sich vor Betrug und Phishing im Online-Zahlungsverkehr schützen?
1. Verwenden Sie starke Passwörter und ändern Sie diese regelmäßig. 2. Seien Sie vorsichtig bei E-Mails oder Nachrichten mit verdächtigen Links oder Anhängen. 3. Überprüfen Sie die Website-Adresse und verwenden Sie sichere Zahlungsmethoden wie PayPal oder Kreditkarten mit Sicherheitsfunktionen. **


Warum heißt die Abkürzung FLAK?
Die Abkürzung FLAK steht für "Flugabwehrkanone". Sie wurde während des Zweiten Weltkriegs verwendet, um auf fliegende Ziele wie Flugzeuge abzuzielen und sie abzuschießen. **
Was ist eine 88cm Flak?
Eine 88cm Flak ist eine Flugabwehrkanone mit einem Kaliber von 88mm. Sie wurde während des Zweiten Weltkriegs von der deutschen Wehrmacht eingesetzt und galt als äußerst effektive Waffe gegen feindliche Flugzeuge und Panzer. Die 88cm Flak wurde auch für ihre Genauigkeit und Reichweite geschätzt. **
Top-Angebote
Produkte zum Begriff Möller-Jürgen-Flak-im:
-
Der Kampf um den Harz April 1945, Fachbücher von Jürgen MöllerVon Jürgen Möller, Festeinband, 352 Seiten mit 92 Abbildungen. Festeinband. 2. Auflage 2013. Reihe: "Kriegsende in Mitteldeutschland 1945". Das Buch erscheint als vierter Band der mehrteiligen Dokumentationsreihe zur amerikanischen Besetzung Mitteldeutschlands 1945. Es schliesst sich inhaltlich an das Buch "Der Kampf um Nordthüringen im April 1945" an und beschäftigt sich mit dem Weg des VII. US Corps der 1st US Army durch Teile Niedersachsens, Thüringens und Sachsen-Anhalts. Das Buch schildert neben der allgemeinen militärischen Lageentwicklung in Mitteldeutschland Ende März/Anfang April 1945 chronologisch den Vormarsch des VII. US Corps der 1st US Army nach dem Abschluss der Einkesselung des Ruhrgebiets über die Flüsse Weser und Leine, durch das nördliche Eichsfeld und den Westharz auf Nordhausen, die Befreiung des Konzentrationslagers "Mittelbau-Dora" und den weiteren Vorstoss.29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit bei Kranen, Fachbücher von Jürgen KoopDer Band liefert einen umfassenden Überblick über die Unfallverhütung bei Bau und Betrieb von Krananlagen. Die 10. Auflage fasst alles in einem Buch zusammen: die neuen Vorschriften, die sich aus den Europäischen Normen für Krane hinsichtlich der Unfallverhütung ergeben, und die alte Unfallverhütungsvorschrift Kran BGV D6, die für den Altbestand weiterhin gültig ist. Neu sind Abschnitte zum Personenschutz und zu neuen EN-Vorschriften für Kran-Elektrik. Kommentierte Schadensbilder vervollständigen die Erläuterungen.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht Irmgard Möller heute?
Was macht Irmgard Möller heute? Irmgard Möller, ehemaliges Mitglied der RAF, wurde 2004 nach 24 Jahren Haft vorzeitig aus dem Gefängnis entlassen. Seitdem hat sie sich weitestgehend aus der Öffentlichkeit zurückgezogen und lebt ein zurückgezogenes Leben. Es ist wenig über ihre aktuellen Aktivitäten bekannt, da sie sich bewusst aus der Öffentlichkeit heraushält. Möglicherweise engagiert sie sich weiterhin politisch oder setzt sich für soziale Belange ein, jedoch gibt es keine konkreten Informationen darüber. Es bleibt also unklar, was Irmgard Möller heute genau macht. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für Möller-Jürgen-Flak-im
-
Duale Reihe Psychiatrie, Psychosomatik und Psychotherapie, Fachbücher von Arno Deister, Hans-Jürgen Möller, Gerd Laux, Peter FalkaiAlle relevanten Inhalte des Fachs Psychiatrie, Psychosomatik und Psychotherapie einschliesslich Kinder- und Jugendpsychiatrie. Zahlreiche Patientensichten, Fallbeispiele und Informationen zur Evidenz lassen dich praxisnah lernen. Ausserdem findest du hier eine übersichtliche tabellarische Gegenüberstellung der Klassifikationssysteme ICD-10 und DSM-5 inklusive wesentlicher Änderungen und Neuerungen in der ICD-11. Duale Reihe: Ausführliche Lehrbücher mit vielen didaktischen Elementen, die dir das vertiefende Lernen leichter machen. Mit der Randspalte hast du gleichzeitig auch ein Kurzlehrbuch: Die Zusammenfassungen eignen sich ideal zum schnellen Nachlesen oder zum Wiederholen vor Prüfungen. Dabei hast du die zugehörigen Abbildungen und Tabellen immer im Blick. Neu in der 7. Auflage: vollständig überarbeitet und aktualisiert, optimierte Gliederung, zahlreiche neue Abbildungen, Einbindung der ICD-11 zu wesentlichen Änderungen. Bestens geeignet für Studierende der Medizin sowie für Studierende der Psychologie mit Schwerpunkt Klinische Psychologie/Psychotherapie, darüber hinaus auch für Ärztinnen und Ärzte in Weiterbildung zum Facharzt/Fachärztin für Psychiatrie und Psychotherapie bzw. Psychosomatische Medizin und Psychotherapie. Gut zu wissen: Der Buchinhalt steht dir ohne weitere Kosten digital in unserem Lernportal via medici und in der Wissensplattform eRef zur Verfügung (Zugangscode im Buch). Mit der kostenlosen eRef App hast du viele Inhalte auch offline immer griffbereit.60,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Möller, Jürgen: Flak im Endkampf - Leuna 1945Flak im Endkampf - Leuna 1945 , 224 Seiten mit 170 Abbildungen, darunter 150 s/w und 18 Farbfotos sowie 2 Karten. Autor Jürgen Möller. Reihe: "Kriegsende in Mitteldeutschland 1945" Über das Buch: Das Buch erscheint als überarbeitete Neuauflage der 2005 beim Arps-Verlag Weißenfels erschienenen Dokumentation "Die Besetzung des mitteldeutschen Chemiezentrums Schkopau - Merseburg - Leuna durch das V. US Corps im April 1945" und ergänzt die Reihe der bisher erschienen Bücher zum V. US Corps in Mitteldeutschland. Als die amerikanischen Verbände des V. US Corps der 1st US Army die Saale auf der Linie Schkopau - Merseburg - Leuna - Weißenfels erreichen, treffen sie nach Tagen des schnellen Vormarsches unerwartet auf massiven Widerstand. Niemand hatte sie vor dem Flakgürtel gewarnt, der zum Schutz der mitteldeutschen Industriezentren vor den alliierten Luftangriffen errichtet wurde. Dessen Flakgeschütze nehmen die anrollenden Panzer unter Beschuss und bremsen deren Vormarsch für einige Tage. Neben der Darstellung dieser Kampfhandlungen beschäftigt sich die Dokumentation mit dem verheerenden Zusammenhang zwischen der Existenz diesen Flakstellungen und dem Kriegsgeschehen der letzten Tage in Mitteldeutschland. Beim Vergleich zeigt sich, dass es hauptsächlich im Umfeld dieser Batterien zu Kampfhandlungen mit zum Teil hohen Opferzah-len auf beiden Seiten kam, während andere Regionen fast vollständig verschont blieben. Der Kampf und das Sterben der zumeist blutjungen deutschen Flaksol-daten konnte den amerikanischen Vormarsch zwar kurzzeitig verzögern, aufhalten konnte er ihn aber nicht. Inhaltsverzeichnis: --- Vorwort 8, I. Das mitteldeutsche Chemiezentrum 11, Schkopau Merseburg Leuna, II. Die Entstehung des mitteldeutschen Flakgürtels 16, III. Die militärische Lageentwicklung bis Mitte April 1945 38, IV. Die Besetzung des mitteldeutschen Chemiezentrums 50, V. Schkopau Merseburg Leuna V Der Untergang der letzten Flakstellungen 139, VI. Die amerikanische Besatzungszeit 159, Epilog 168 ------- Anlagen 1. Abkürzungen 170, 2. Quellen Verzeichnis 176, 3. Bildanhang 183, 4. Schema einer Großbatterie mit 8,8 cm Flak 41 199, 5. Die schweren Flugabwehrkanonen der Reichsluftverteidigung 200, 6. Feuerleitgeräte der schweren Flakbatterien 204, 7. Zeitzeugen 205, 8. Karte: Die deutschen Flakstellungen im Raum 216, Schkopau Merseburg Leuna im April 1945 9. Karte: Die amerikanische Besetzung des mitteldeutschen 217, Chemiezentrums Schkopau Merseburg Leuna im April 1945, 10. Die Gliederung der Ist US Army während der 218, Besetzung Mitteldeutschlands April 1945, 11. Die Gliederung der deutschen Flak im Raum 219, Schkopau Merseburg Leuna. Zum Autor --- , Einspritzpumpen > Kraftstoffversorgung , Erscheinungsjahr: 20130901, Produktform: Leinen, Titel der Reihe: Kriegsende in Thüringen 1945#10#, Autoren: Möller, Jürgen, Seitenzahl/Blattzahl: 220, Fachschema: Gefangenschaft - Kriegsgefangenschaft~Krieg - Kriegsopfer~Sachsen~Sachsen-Anhalt~Thüringen / Geschichte, Politik, Gesellschaft, Wirtschaft~Weltkrieg 1939/45 / Luftkrieg, Flugzeuge~Thüringen~Weltkrieg / Zweiter Weltkrieg~Weltkrieg 1939/45~Zweiter Weltkrieg, Fachkategorie: Tatsachenberichte: Kriege und Schlachten~Nachschlagewerke~Kriegsgefangene~Geschichte: Ereignisse und Themen, Region: Sachsen-Anhalt~Sachsen~Thüringen~Vereinigte Staaten von Amerika, USA, Zeitraum: 1940 bis 1949 n. Chr., Warengruppe: HC/Geschichte/Regionalgeschichte, Fachkategorie: Zweiter Weltkrieg, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rockstuhl Verlag, Verlag: Rockstuhl Verlag, Verlag: Verlag Rockstuhl, Länge: 218, Breite: 157, Höhe: 15, Gewicht: 580, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 127733329,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Möller, Jürgen: Rhetorik. EinFach Deutsch UnterrichtsmodelleRhetorik. EinFach Deutsch Unterrichtsmodelle , Neubearbeitung: Gymnasiale Oberstufe , Zündverteilerteile > Elektrik & Zündungen , Erscheinungsjahr: 201105, Produktform: Kartoniert, Titel der Reihe: EinFach Deutsch Unterrichtsmodelle##, Autoren: Möller, Jürgen, Seitenzahl/Blattzahl: 163, Abbildungen: illustriert, Keyword: Lehrermaterial Schöningh; Deutsch, Fachschema: Deutsch / Lehrermaterial~Deutsch / Lektüren, Interpretationen, Bildungsmedien Fächer: Deutsch/ Kommunikation, Fachkategorie: Schule und Lernen: Erstspracherwerb, Region: Brandenburg~Berlin~Baden-Württemberg~Bayern~Bremen~Hessen~Hamburg~Mecklenburg-Vorpommern~Niedersachsen~Nordrhein-Westfalen~Rheinland-Pfalz~Schleswig-Holstein~Saarland~Sachsen~Sachsen-Anhalt~Thüringen, Sprache: Deutsch, Bildungszweck: für die Berufsbildung~für die Sekundarstufe I~für den Primarbereich~für die Sekundarstufe II~Für die Gemeinschaftsschule~Für die Mittelschule~Für die Mittelstufenschule~Für die Oberschule~Für die Realschule~Für die Realschule plus~Für die Regelschule~Für die Regionale Schule / Regionalschule~Für die Sekundarschule~Für die Stadtteilschule~Für das Gymnasium~Für die Hauptschule~Für die Integrierte Gesamtschule~Für das berufliche Gymnasium~Für die Fachoberschule~10.Lernjahr~11.Lernjahr~12.Lernjahr~13.Lernjahr, Altersempfehlung / Lesealter: 23, Genaues Alter: ABI, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: ABI BVZ GRS GYM HAS RES SEK, Bundesländer: BB BE BW BY HB HE HH MV NI NW RP SH SL SN ST TH, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schoeningh Verlag, Verlag: Schoeningh Verlag, Verlag: Schöningh Verlag in Westermann Bildungsmedien, Länge: 297, Breite: 212, Höhe: 13, Gewicht: 435, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: -1, Schulform: Sekundarstufe II, Berufliche Vollzeitschule, Grundschule, Gymnasium, Hauptschule, Realschule, Sekundarschule (alle kombinierten Haupt- und Realschularten), Bundesländer: Brandenburg, Berlin, Baden-Württemberg, Bayern, Bremen, Hessen, Hamburg, Mecklenburg-Vorpommern, Niedersachsen, Nordrhein-Westfalen, Rheinland-Pfalz, Schleswig-Holstein, Saarland, Sachsen, Sachsen-Anhalt, Thüringen, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wie kann man sich vor Betrug und Phishing im Online-Zahlungsverkehr schützen?
1. Verwenden Sie starke Passwörter und ändern Sie diese regelmäßig. 2. Seien Sie vorsichtig bei E-Mails oder Nachrichten mit verdächtigen Links oder Anhängen. 3. Überprüfen Sie die Website-Adresse und verwenden Sie sichere Zahlungsmethoden wie PayPal oder Kreditkarten mit Sicherheitsfunktionen. **
-
Warum heißt die Abkürzung FLAK?
Die Abkürzung FLAK steht für "Flugabwehrkanone". Sie wurde während des Zweiten Weltkriegs verwendet, um auf fliegende Ziele wie Flugzeuge abzuzielen und sie abzuschießen. **
-
Was ist eine 88cm Flak?
Eine 88cm Flak ist eine Flugabwehrkanone mit einem Kaliber von 88mm. Sie wurde während des Zweiten Weltkriegs von der deutschen Wehrmacht eingesetzt und galt als äußerst effektive Waffe gegen feindliche Flugzeuge und Panzer. Die 88cm Flak wurde auch für ihre Genauigkeit und Reichweite geschätzt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.