Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Ähnliche Suchbegriffe für Modal
Top-Angebote
Produkte zum Begriff Modal:
-
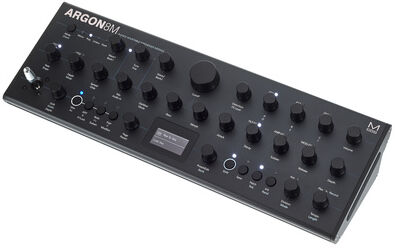
Modal Argon8MModal Argon8M; Desktop Wavetable Synthesizer; 8-stimmig Polyphon; 120 Wavetables aufgeteilt in 24 Bänken von 5 morphbaren Wellenform Sets; 28 statische Wavetable Prozessoren; 32 Wavetable Oszillatoren, 4 pro Stimme mit 8 Typen wie z.B. Phase Mod (FM), Ring Mod, Amp Mod, Hard Sync; 3 Stereo Effekt-Prozessoren für Delay, Reverb, Flanger, Phaser und Chorus; Mod Matrix mit 8 zuweisbaren Slots, 4 festen Routings, 11 Mod-Quellen und 52 Zielen; programmierbarer Arpeggiator mit 32 Steps; Sequenzer mit 512 Steps (real time); 300 Werkspresets + 200 Speicherplätze für User Presets; Keyboard Modi: Mono, Poly, Unison 2, Unison 4, Unison 8, Stack 2 und Stack 4; OLED-Display; 4-Achsen Joystick; kostenlose App (Download) für Mac, PC, iOS, Android, VST3 und AU; Anschlüsse: 2x Line-Ausgang 6.3 mm Klinke, Line-Eingang 3.5 mm Miniklinke, Stereo Kopfhörerausgang 6.3 mm Klinke, Sync Ein- und Ausgang 3.5 mm Miniklinke, MIDI Ein- und Ausgang, USB (class compliant USB MIDI), Eingänge für Sustain- und Expression-Pedal, Eingang für Externes Netzteil 9V 1.5A; Gehäuseform: Desktop inkl. 19" Rackwinkel; Abmessungen: 384 x 127 mm (BxHxT) / 19” 3HE499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
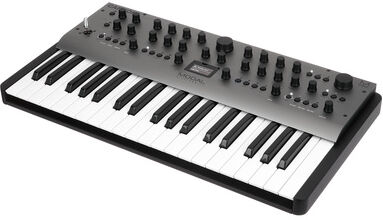
Modal Carbon8Modal Carbon8; Digital-Synthesizer; 8-stimmig polyphon; FATAR Tastatur anschlagdynamisch mit 37 Tasten und Kanal-Aftertouch; zwei unabhängige digitale Oszillatoren mit 56 komplexen Digital-Core-Wellenformen pro Oszillator, inkl. 18 digitale Algorithmen und 38 Wavetables; erweiterte XCore-Modifikatoren, inkl. Wave Shape, Wave Fold, Phasenverzerrung; erweiterter Oszillator Drift; Vintage-Parameter; 34 resonante Filtertypen, inklusive morphbarer und statischer Filter; Cutoff-Skalierung mit zwei unterschiedlichen Modi; drei dedizierte Hüllkurvengeneratoren für AMP, MOD und FILTER; drei Audio-Rate-LFOs mit Tempo-Synchronisation (zwei Poly, einer global) mit über 15 verschiedenen Formen; acht zuweisbare Modulationsslots und vier zusätzliche feste Modulationsroutings für häufige Zuweisungen mit 12 Modulationsquellen und 55 Modulationszielen; Polyphoner Echtzeit-Sequencer mit 512 Noten und 4 aufnehmbare/editierbare Parameter-Animationen; Polyphoner Step-Sequencer mit 64 Schritte, 8 Noten je Schritt und 4 Spuren für Parameterautomationen; interner programmierbarer Arpeggiator mit 32 Schritten mit Pausenmöglichkeit; drei unabhängige und konfigurierbare Stereo-Effekt-Prozessoren mit insgesamt 26 Effekten; 500 Sounds, umfassend editierbar, 300 Werks-Sounds; 100 Sequencer-Presets, die mit jedem beliebigen Sound verknüpft werden können; 100 Effekt-Presets; 8 Quick Recall-Speicher; 29 Endlos-Regler; 24 Taster; 4-Achsen-Joystick für unzählige Modulationsziele, virtuell verriegelbar; Tastaturmodi: Mono, Poly, Unison 2, Unison 4, Unison 8, Stack 2 und Stack 4; Glide/Portamento mit Legato- und Staccato-Modus; Chord Invert-Regler, steuerbar via MODALapp; Anschlüsse: 2x Line Ausgang 6.3 mm Klinke, Stereo Kopfhörerausgang 6.3 mm Klinke, Stereo Line Eingang 3.5 mm Miniklinke, MIDI Ein- und Ausgang, Analog Sync Ein- und Ausgang (3.5 mm Miniklinke), USB MIDI, Eingang für Expression Pedal 6.3 mm Klinke, Eingang für Sustain Pedal 6.3 mm Klinke; Abmessungen: 555 x 300 x 100 mm (BxTxH); Gewicht: 5.6 kg799,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Ist Modal nachhaltig?
Ist Modal nachhaltig? Modal ist eine Faser, die aus natürlichen Zellulosefasern hergestellt wird, die hauptsächlich aus Buchenholz gewonnen werden. Im Vergleich zu Baumwolle benötigt Modal weniger Wasser und Energie für die Herstellung. Zudem ist Modal biologisch abbaubar und kann recycelt werden. Allerdings ist es wichtig zu beachten, dass die Umweltauswirkungen von Modal auch von der Art und Weise abhängen, wie es hergestellt wird. Es ist daher ratsam, nach Modalprodukten zu suchen, die nachhaltig und umweltfreundlich hergestellt wurden. **
-
Ist Modal elastisch?
Ist Modal elastisch? Modal ist eine Art von Zellulosefaser, die aus natürlichen Rohstoffen wie Buchenholz gewonnen wird. Im Vergleich zu anderen Fasern wie Baumwolle oder Polyester ist Modal sehr elastisch und behält auch nach mehrmaligem Waschen seine Form bei. Aufgrund seiner Elastizität und Weichheit wird Modal häufig für Kleidungsstücke wie Unterwäsche, T-Shirts und Leggings verwendet. Es ist auch bekannt für seine Atmungsaktivität und Feuchtigkeitsabsorption, was es zu einer beliebten Wahl für bequeme und langlebige Kleidung macht. Insgesamt kann man sagen, dass Modal aufgrund seiner elastischen Eigenschaften als eine sehr flexible und komfortable Faser angesehen werden kann. **


Ist Modal wie Baumwolle?
Nein, Modal ist nicht wie Baumwolle. Modal ist eine Art von Zellulosefaser, die aus natürlichen Holzfasern hergestellt wird, während Baumwolle aus den Samenhaaren der Baumwollpflanze gewonnen wird. Modal hat eine glattere Oberfläche und fühlt sich weicher und seidiger an als Baumwolle. Zudem ist Modal in der Regel weniger anfällig für Knitterfalten und behält seine Form und Farbe besser. Trotzdem sind sowohl Modal als auch Baumwolle natürliche Materialien, die für ihre Atmungsaktivität und angenehme Trageeigenschaften geschätzt werden. **
Wie wird Modal hergestellt?
Wie wird Modal hergestellt? **
Top-Angebote
Produkte zum Begriff Modal:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
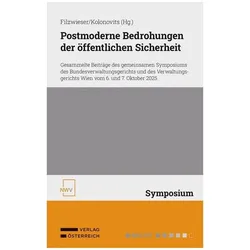
Postmoderne Bedrohungen der öffentlichen Sicherheit, Fachbücher von Christian Filzwieser, Dieter KolonovitsDas Fachbuch "Postmoderne Bedrohungen der öffentlichen Sicherheit" bietet eine umfassende Analyse der aktuellen Herausforderungen, die die öffentliche Sicherheit in der modernen Gesellschaft betreffen. Herausgegeben von Dieter Kolonovits und Christian Filzwieser, versammelt es die gesammelten Beiträge eines Symposiums, das vom Bundesverwaltungsgericht und dem Verwaltungsgericht Wien organisiert wurde. Die Diskussionen und Analysen in diesem Buch beleuchten verschiedene Aspekte der öffentlichen Sicherheit und deren Bedrohungen im Kontext der Postmoderne. Mit einem klaren Fokus auf die rechtlichen, sozialen und politischen Dimensionen dieser Themen richtet sich das Buch an Fachleute, Studierende und Interessierte, die ein tieferes Verständnis für die komplexen Zusammenhänge zwischen Recht und Sicherheit entwickeln möchten. Die Beiträge sind in deutscher Sprache verfasst und bieten wertvolle Einblicke in die Herausforderungen, die sich aus der sich wandelnden gesellschaftlichen Landschaft ergeben.66,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Modal Argon8MModal Argon8M; Desktop Wavetable Synthesizer; 8-stimmig Polyphon; 120 Wavetables aufgeteilt in 24 Bänken von 5 morphbaren Wellenform Sets; 28 statische Wavetable Prozessoren; 32 Wavetable Oszillatoren, 4 pro Stimme mit 8 Typen wie z.B. Phase Mod (FM), Ring Mod, Amp Mod, Hard Sync; 3 Stereo Effekt-Prozessoren für Delay, Reverb, Flanger, Phaser und Chorus; Mod Matrix mit 8 zuweisbaren Slots, 4 festen Routings, 11 Mod-Quellen und 52 Zielen; programmierbarer Arpeggiator mit 32 Steps; Sequenzer mit 512 Steps (real time); 300 Werkspresets + 200 Speicherplätze für User Presets; Keyboard Modi: Mono, Poly, Unison 2, Unison 4, Unison 8, Stack 2 und Stack 4; OLED-Display; 4-Achsen Joystick; kostenlose App (Download) für Mac, PC, iOS, Android, VST3 und AU; Anschlüsse: 2x Line-Ausgang 6.3 mm Klinke, Line-Eingang 3.5 mm Miniklinke, Stereo Kopfhörerausgang 6.3 mm Klinke, Sync Ein- und Ausgang 3.5 mm Miniklinke, MIDI Ein- und Ausgang, USB (class compliant USB MIDI), Eingänge für Sustain- und Expression-Pedal, Eingang für Externes Netzteil 9V 1.5A; Gehäuseform: Desktop inkl. 19" Rackwinkel; Abmessungen: 384 x 127 mm (BxHxT) / 19” 3HE499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Modal
-
Modal Carbon8Modal Carbon8; Digital-Synthesizer; 8-stimmig polyphon; FATAR Tastatur anschlagdynamisch mit 37 Tasten und Kanal-Aftertouch; zwei unabhängige digitale Oszillatoren mit 56 komplexen Digital-Core-Wellenformen pro Oszillator, inkl. 18 digitale Algorithmen und 38 Wavetables; erweiterte XCore-Modifikatoren, inkl. Wave Shape, Wave Fold, Phasenverzerrung; erweiterter Oszillator Drift; Vintage-Parameter; 34 resonante Filtertypen, inklusive morphbarer und statischer Filter; Cutoff-Skalierung mit zwei unterschiedlichen Modi; drei dedizierte Hüllkurvengeneratoren für AMP, MOD und FILTER; drei Audio-Rate-LFOs mit Tempo-Synchronisation (zwei Poly, einer global) mit über 15 verschiedenen Formen; acht zuweisbare Modulationsslots und vier zusätzliche feste Modulationsroutings für häufige Zuweisungen mit 12 Modulationsquellen und 55 Modulationszielen; Polyphoner Echtzeit-Sequencer mit 512 Noten und 4 aufnehmbare/editierbare Parameter-Animationen; Polyphoner Step-Sequencer mit 64 Schritte, 8 Noten je Schritt und 4 Spuren für Parameterautomationen; interner programmierbarer Arpeggiator mit 32 Schritten mit Pausenmöglichkeit; drei unabhängige und konfigurierbare Stereo-Effekt-Prozessoren mit insgesamt 26 Effekten; 500 Sounds, umfassend editierbar, 300 Werks-Sounds; 100 Sequencer-Presets, die mit jedem beliebigen Sound verknüpft werden können; 100 Effekt-Presets; 8 Quick Recall-Speicher; 29 Endlos-Regler; 24 Taster; 4-Achsen-Joystick für unzählige Modulationsziele, virtuell verriegelbar; Tastaturmodi: Mono, Poly, Unison 2, Unison 4, Unison 8, Stack 2 und Stack 4; Glide/Portamento mit Legato- und Staccato-Modus; Chord Invert-Regler, steuerbar via MODALapp; Anschlüsse: 2x Line Ausgang 6.3 mm Klinke, Stereo Kopfhörerausgang 6.3 mm Klinke, Stereo Line Eingang 3.5 mm Miniklinke, MIDI Ein- und Ausgang, Analog Sync Ein- und Ausgang (3.5 mm Miniklinke), USB MIDI, Eingang für Expression Pedal 6.3 mm Klinke, Eingang für Sustain Pedal 6.3 mm Klinke; Abmessungen: 555 x 300 x 100 mm (BxTxH); Gewicht: 5.6 kg799,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Smith, Zadie: BetrugBetrug , Roman | Ausgezeichnet mit dem Christoph-Martin-Wieland-Übersetzerpreis 2025 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231102, Produktform: Leinen, Autoren: Smith, Zadie, Übersetzung: Handels, Tanja, Seitenzahl/Blattzahl: 523, Themenüberschrift: FICTION / Places / Europe, Keyword: Charles Dickens; Gerichtsverfahren; Rassismus; Sklaverei; Tichborne-Case; True Crime; Victorian era; Viktorianisches England; Wahre Begebenheit; William Ainsworth, Fachschema: London / Roman, Erzählung~Jamaica~Jamaika~Karibik / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Historischer Roman~Belletristik: basierend auf wahren Begebenheiten~Belletristik in Übersetzung, Region: London, Greater London~Jamaika, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 218, Breite: 150, Höhe: 44, Gewicht: 724, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783462003604 9783462052831, eBook EAN: 9783462311839, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 1500, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Modal nachhaltig?
Ist Modal nachhaltig? Modal ist eine Faser, die aus natürlichen Zellulosefasern hergestellt wird, die hauptsächlich aus Buchenholz gewonnen werden. Im Vergleich zu Baumwolle benötigt Modal weniger Wasser und Energie für die Herstellung. Zudem ist Modal biologisch abbaubar und kann recycelt werden. Allerdings ist es wichtig zu beachten, dass die Umweltauswirkungen von Modal auch von der Art und Weise abhängen, wie es hergestellt wird. Es ist daher ratsam, nach Modalprodukten zu suchen, die nachhaltig und umweltfreundlich hergestellt wurden. **
-
Ist Modal elastisch?
Ist Modal elastisch? Modal ist eine Art von Zellulosefaser, die aus natürlichen Rohstoffen wie Buchenholz gewonnen wird. Im Vergleich zu anderen Fasern wie Baumwolle oder Polyester ist Modal sehr elastisch und behält auch nach mehrmaligem Waschen seine Form bei. Aufgrund seiner Elastizität und Weichheit wird Modal häufig für Kleidungsstücke wie Unterwäsche, T-Shirts und Leggings verwendet. Es ist auch bekannt für seine Atmungsaktivität und Feuchtigkeitsabsorption, was es zu einer beliebten Wahl für bequeme und langlebige Kleidung macht. Insgesamt kann man sagen, dass Modal aufgrund seiner elastischen Eigenschaften als eine sehr flexible und komfortable Faser angesehen werden kann. **
-
Ist Modal wie Baumwolle?
Nein, Modal ist nicht wie Baumwolle. Modal ist eine Art von Zellulosefaser, die aus natürlichen Holzfasern hergestellt wird, während Baumwolle aus den Samenhaaren der Baumwollpflanze gewonnen wird. Modal hat eine glattere Oberfläche und fühlt sich weicher und seidiger an als Baumwolle. Zudem ist Modal in der Regel weniger anfällig für Knitterfalten und behält seine Form und Farbe besser. Trotzdem sind sowohl Modal als auch Baumwolle natürliche Materialien, die für ihre Atmungsaktivität und angenehme Trageeigenschaften geschätzt werden. **
-
Wie wird Modal hergestellt?
Wie wird Modal hergestellt? **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.