Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Was ist Power over Ethernet (PoE)?
Power over Ethernet (PoE) ist eine Technologie, die es ermöglicht, Strom und Daten über ein einziges Ethernet-Kabel zu übertragen. Das bedeutet, dass Geräte wie IP-Kameras, VoIP-Telefone oder WLAN-Zugangspunkte direkt über das Netzwerkkabel mit Strom versorgt werden können, ohne dass separate Stromkabel benötigt werden. PoE bietet eine einfache und kostengünstige Lösung für die Stromversorgung von Netzwerkgeräten, insbesondere in Umgebungen, in denen die Installation zusätzlicher Stromleitungen schwierig oder teuer wäre. Es gibt verschiedene Standards für PoE, die unterschiedliche Leistungsniveaus und Kompatibilitäten bieten. **
Können Power-over-Ethernet (PoE)-Geräte beschädigt werden?
Ja, Power-over-Ethernet (PoE)-Geräte können beschädigt werden, wenn sie nicht korrekt installiert oder verwendet werden. Zum Beispiel kann eine zu hohe Spannung oder ein falscher Anschluss die Geräte beschädigen. Es ist wichtig, die Herstelleranweisungen zu befolgen und sicherzustellen, dass die PoE-Geräte mit den richtigen Spezifikationen verwendet werden. **

Ähnliche Suchbegriffe für Mobotix-MxSwitch-Power-over
Top-Angebote
Produkte zum Begriff Mobotix-MxSwitch-Power-over:
-
Grandstream Networks Grandstream SIP GRP-2613W Power over Ethernet WLAN Aut. Erkennung (GRP2613W)Produktbeschreibung: Grandstream GRP2613W - VoIP-Telefon mit Rufnummernanzeige/Anklopffunktion - fünfwegig Anruffunktion, Produkttyp: VoIP-Telefon mit Rufnummernanzeige/Anklopffunktion, Norm für schnurlose Telefone: IEEE 802.11a/b/g/n/ac/ax (Wi-Fi), Hauptmerkmale: Unterstützung zahlreicher VoIP-Protokolle, VoIP-Protokolle: SIP, RTCP, RTP, SRTP, Voice Codecs: G.722, G.723, G.729ab, G.726, iLBC, Opus, G.711µ/a, Unterstützte Leitungen: 6 Leitungen, Freisprecheinrichtung: Ja, Anrufservices: Voice Mail, Caller-ID, Anklopfen, Rufumleitung, Rufweiterleitung, Halten, Anzeige: LCD-Anzeige - Farbe - Ja, Anz. Netzwerkanschlüsse: 2 x Ethernet 10Base-T/100Base-TX/1000Base-T96,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Over, Nathanael: Die WohnwendeDie Wohnwende , Wie ein Zuhause für uns alle bezahlbar, nachhaltig und gerecht wird , Vergaser > Ansaug- & Kraftstoffsysteme , Auflage: 1. Auflage, Erscheinungsjahr: 20250408, Autoren: Over, Nathanael, Auflage: 25001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 192, Keyword: Nachhaltiges Bauen; Wohnungsnot; Wohnungspolitik Deutschland; Zukunft des Wohnens; bezahlbarer Wohnraum, Fachkategorie: Regional-/Stadtökonomie~Baugewerbe und Schwerindustrie, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 135, Höhe: 14, Gewicht: 268, Produktform: Kartoniert,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Auswirkungen hat Power over Ethernet (PoE) auf die Datenraten?
Power over Ethernet (PoE) hat keine direkten Auswirkungen auf die Datenraten. PoE ermöglicht es jedoch, Strom und Daten über dasselbe Ethernet-Kabel zu übertragen, was die Installation von Netzwerkgeräten vereinfacht und die Flexibilität erhöht. Die tatsächliche Datenrate hängt von anderen Faktoren wie der Netzwerkinfrastruktur, den verwendeten Geräten und der Bandbreite ab. **
-
Gibt es Geräte, die Power over Ethernet (PoE) herausfiltern können?
Ja, es gibt Geräte, die Power over Ethernet (PoE) herausfiltern können. Diese Geräte werden als PoE-Splitter bezeichnet und ermöglichen es, das Netzwerksignal von der Stromversorgung zu trennen. Sie werden häufig verwendet, um nicht-PoE-fähige Geräte mit Strom zu versorgen, ohne dass eine separate Stromquelle erforderlich ist. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Top-Angebote
Produkte zum Begriff Mobotix-MxSwitch-Power-over:
-
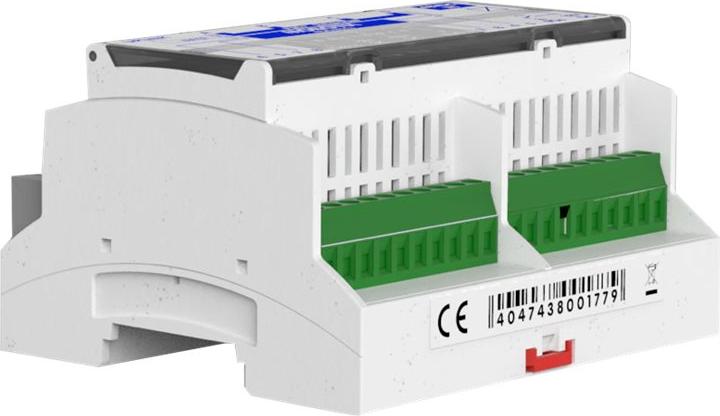
Mobotix MxSwitch, Power over Ethernet (PoE)Anzahl der basisschaltenden RJ-45 Ethernet Ports:5Routing-/Switching-Kapazität:0,1 Gbit/sProduktfarbe:GrauLED-Anzeigen:JaPower over Ethernet (PoE):JaAnzahl Power over Ethernet (PoE) Anschlüsse:4Power over Ethernet (PoE) Leistung pro Anschluss:25,5 WGesamtleistung Power over Ethernet (PoE):75 WBetriebstemperatur:0 - 40 °CBreite:108 mmTiefe:90 mmHöhe:61 mmGewicht:200 gWarentarifnummer (HS):85176990 PoE+ Switch für die Hutschiene5x RJ45-Port mit 100 MBit/s (1x Uplink, 4x PoE+ mit max. 75 W)Versorgung: 48 V DC, max. 75 WVereinfachte Verkabelung insbesondere für Türstationen, da Anschlussmöglichkeiten für Diebstahlschutz, Türöffner und MxBus vorhandenMxBus, Diebstahlschutz, Tür- und Riegelkontakt können über freie Adern der Netzwerkleitung geführt werden Mobotix MX-SWITCH1 - Switch - 4 x 10/100 (PoE+) + 1 x 10/100 (Uplink) - an DIN-Schiene montierbar - PoE+ (75 W) MX-SWITCH1327,56 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grandstream Networks Grandstream SIP GRP-2613W Power over Ethernet WLAN Aut. Erkennung (GRP2613W)Produktbeschreibung: Grandstream GRP2613W - VoIP-Telefon mit Rufnummernanzeige/Anklopffunktion - fünfwegig Anruffunktion, Produkttyp: VoIP-Telefon mit Rufnummernanzeige/Anklopffunktion, Norm für schnurlose Telefone: IEEE 802.11a/b/g/n/ac/ax (Wi-Fi), Hauptmerkmale: Unterstützung zahlreicher VoIP-Protokolle, VoIP-Protokolle: SIP, RTCP, RTP, SRTP, Voice Codecs: G.722, G.723, G.729ab, G.726, iLBC, Opus, G.711µ/a, Unterstützte Leitungen: 6 Leitungen, Freisprecheinrichtung: Ja, Anrufservices: Voice Mail, Caller-ID, Anklopfen, Rufumleitung, Rufweiterleitung, Halten, Anzeige: LCD-Anzeige - Farbe - Ja, Anz. Netzwerkanschlüsse: 2 x Ethernet 10Base-T/100Base-TX/1000Base-T96,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Over, Nathanael: Die WohnwendeDie Wohnwende , Wie ein Zuhause für uns alle bezahlbar, nachhaltig und gerecht wird , Vergaser > Ansaug- & Kraftstoffsysteme , Auflage: 1. Auflage, Erscheinungsjahr: 20250408, Autoren: Over, Nathanael, Auflage: 25001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 192, Keyword: Nachhaltiges Bauen; Wohnungsnot; Wohnungspolitik Deutschland; Zukunft des Wohnens; bezahlbarer Wohnraum, Fachkategorie: Regional-/Stadtökonomie~Baugewerbe und Schwerindustrie, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 135, Höhe: 14, Gewicht: 268, Produktform: Kartoniert,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Power over Ethernet (PoE)?
Power over Ethernet (PoE) ist eine Technologie, die es ermöglicht, Strom und Daten über ein einziges Ethernet-Kabel zu übertragen. Das bedeutet, dass Geräte wie IP-Kameras, VoIP-Telefone oder WLAN-Zugangspunkte direkt über das Netzwerkkabel mit Strom versorgt werden können, ohne dass separate Stromkabel benötigt werden. PoE bietet eine einfache und kostengünstige Lösung für die Stromversorgung von Netzwerkgeräten, insbesondere in Umgebungen, in denen die Installation zusätzlicher Stromleitungen schwierig oder teuer wäre. Es gibt verschiedene Standards für PoE, die unterschiedliche Leistungsniveaus und Kompatibilitäten bieten. **
-
Können Power-over-Ethernet (PoE)-Geräte beschädigt werden?
Ja, Power-over-Ethernet (PoE)-Geräte können beschädigt werden, wenn sie nicht korrekt installiert oder verwendet werden. Zum Beispiel kann eine zu hohe Spannung oder ein falscher Anschluss die Geräte beschädigen. Es ist wichtig, die Herstelleranweisungen zu befolgen und sicherzustellen, dass die PoE-Geräte mit den richtigen Spezifikationen verwendet werden. **
-
Welche Auswirkungen hat Power over Ethernet (PoE) auf die Datenraten?
Power over Ethernet (PoE) hat keine direkten Auswirkungen auf die Datenraten. PoE ermöglicht es jedoch, Strom und Daten über dasselbe Ethernet-Kabel zu übertragen, was die Installation von Netzwerkgeräten vereinfacht und die Flexibilität erhöht. Die tatsächliche Datenrate hängt von anderen Faktoren wie der Netzwerkinfrastruktur, den verwendeten Geräten und der Bandbreite ab. **
-
Gibt es Geräte, die Power over Ethernet (PoE) herausfiltern können?
Ja, es gibt Geräte, die Power over Ethernet (PoE) herausfiltern können. Diese Geräte werden als PoE-Splitter bezeichnet und ermöglichen es, das Netzwerksignal von der Stromversorgung zu trennen. Sie werden häufig verwendet, um nicht-PoE-fähige Geräte mit Strom zu versorgen, ohne dass eine separate Stromquelle erforderlich ist. **
Ähnliche Suchbegriffe für Mobotix-MxSwitch-Power-over
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Power-over-Ethernet PoE Injector Multi-Gigabit 802.3at Power over Ethernet (02-SSC-0004)Produktbeschreibung: SonicWall SonicWave - Power Injector - Global Multi-Gigabit, Gerätetyp: Power Injector - extern, Power Over Ethernet (PoE): PoE+, Ausgabeanschlussstellen: 1 x RJ-4568,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.