Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie funktionieren Analysatoren und welche Arten von Analysatoren gibt es?
Analysatoren sind Geräte, die chemische oder physikalische Eigenschaften von Substanzen messen. Es gibt verschiedene Arten von Analysatoren, darunter Gaschromatographen, Massenspektrometer und Spektrophotometer. Diese Geräte arbeiten durch Trennung, Detektion und Analyse von Substanzen in Proben, um Informationen über deren Zusammensetzung und Konzentration zu liefern. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Ähnliche Suchbegriffe für LINDY-Protokoll-Analysatoren-32675
Top-Angebote
Produkte zum Begriff LINDY-Protokoll-Analysatoren-32675:
-
Protokoll Analysatoren ND-232 Teledyne LeCroy 2014-19100-001 NetzwerkWenn etwas mit Ihrem industriellen Netzwerk schief geht, verschwenden Sie Zeit und Ressourcen damit das Problem zu diagnostizieren und zu lösen. Mit NetDecoder können Sie sich über bevorstehende Probleme informieren, bevor sie auftreten. Es handelt sich um einen intuitiven, passiven Netzwerkmonitor und ein Fehlerbehebungs-Tool, das Ihnen einen Überblick über Ihre Netzwerkaktivitäten auf hoher Ebene bietet und hilft Ihnen, Ihren Kommunikationsverkehr zu verstehen.3505,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
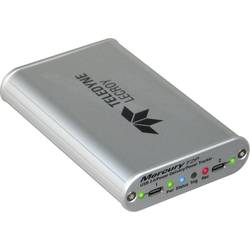
Protokoll Analysatoren USB-TMAP2-M03-X Teledyne LeCroy USB-TMAP2-M03-X NetzwerkDer Mercury T2C erweitert den kleinsten und preiswertesten hardwarebasierten USB 2.0 Protokollanalysator der Branche um USB-C® und Power Delivery 2.0 & 3.0 Unterstützung. Der Mercury T2C kombiniert die de-facto Standard CATC Trace Anzeige, USB Class Decodierung und Power Delivery 2.0 & 3.0 Unterstützung in einem Analysator, der in eine Hemdtasche passt. Der Mercury T2C im Taschenformat unterstützt die Standards USB-C® und Power Delivery 2.0 & 3.0, einschließlich der Erfassung und Dekodierung aller Pakete über den neuen USB-C® Configuration Channel (CC). Der Mercury T2C ist der kleinste und preiswerteste hardwarebasierte USB-Protokollanalysator der Branche. Der Mercury T2C Analyzer im Taschenformat enthält neue Adapter, die es dem Anwender ermöglichen, den Mercury T2C mit seinen vorhandenen Geräten und Hosts zu nutzen, wodurch ein Analysator entsteht, der sowohl abwärtskompatibel als auch zukunftssicher ist. Dank Teledyne LeCroys umfassender USB-Erfahrung profitieren Anwender von dem vertrauten und einfach zu bedienenden CATC Trace.6402,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
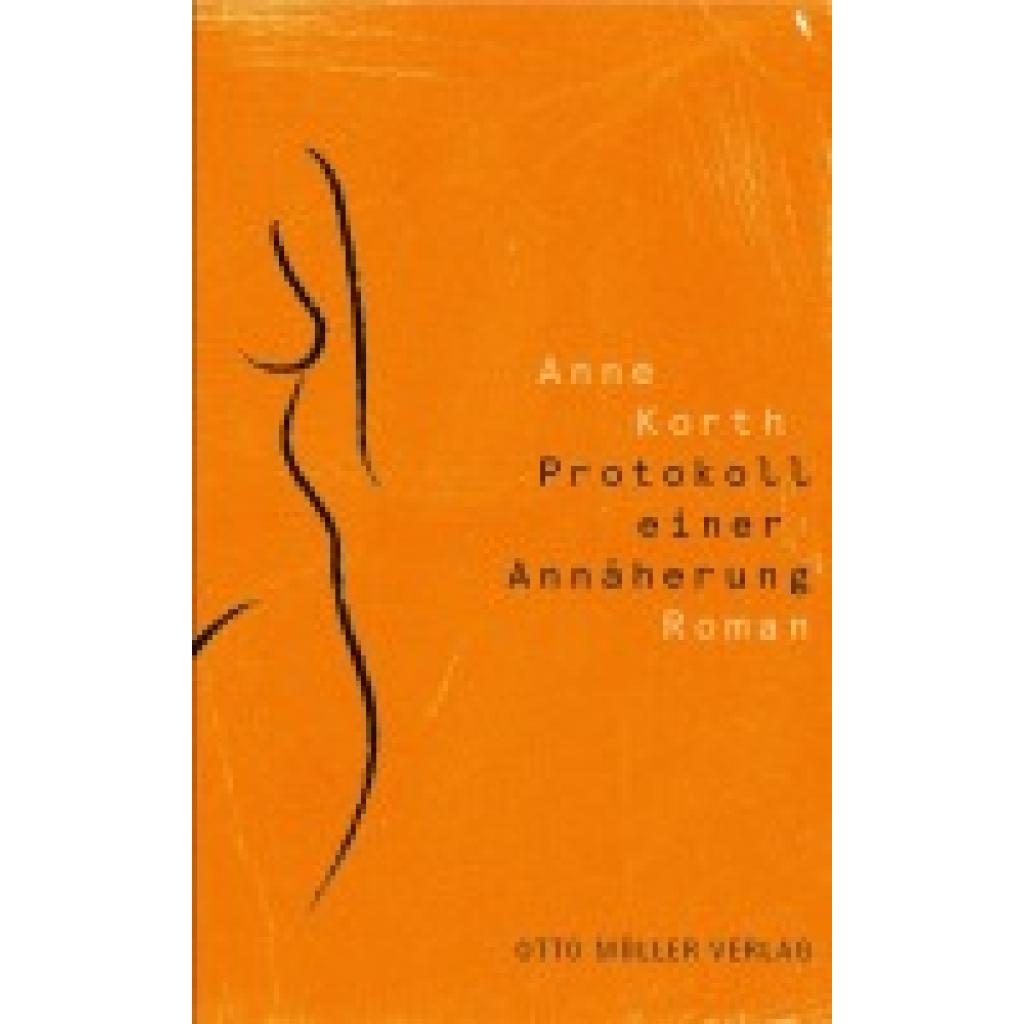
Korth, Anne: Protokoll einer AnnäherungProtokoll einer Annäherung , Marie verbringt die Semesterferien mit ihrer besten Freundin Sara am See, in Cafés oder in der Bibliothek. Dort trifft sie auf Robert, den sie über einige Tage hinweg beobachtet, bevor sie ihm ihre Handynummer in den Fahrradkorb legt. Robert meldet sich, doch über der sich entwickelnden Liebe liegt ein Schatten, der Marie durch die Straßen verfolgt, vorbeihuscht am See, von Baum zu Baum pirscht, kommt, um sie zu holen. Marie erzählt Robert von der vorangegangenen Beziehung zu K. und dem Übergriff. Wenn sie Robert küsst, kommt ihr K. in den Sinn. Und dann ist da noch jemand anwesend, anfangs geisterhaft, körperlos: ein Ich, das sich selbst als Erzählerin der Geschichte von Marie bekannt macht und den Verlauf der Liebesgeschichte des jungen Paares in protokollartigen Episoden schildert. Sie begleitet sie durch ihren Alltag, der zwischen spielerischer Leichtigkeit und destruktiver Unnahbarkeit schwankt, bis sie selbst ein Teil der Geschichte wird. In ihrem herausragenden Debütroman geht Anne Korth der Frage nach, ob ihre Protagonistin nach einer erlebten Gewalterfahrung wieder in die Gegenwart zurückfinden kann, in der die Liebe nicht mehr ein Ort der möglichen Bedrohung ist und ein Schatten eben nur dieser dunkle Bereich neben dem eigenen Körper, wenn er im Licht steht. , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20240924, Produktform: Leinen, Autoren: Korth, Anne, Seitenzahl/Blattzahl: 141, Keyword: Annäherung; Gegenwart; Gewalt; Kaleidoskop; Körper; Protokoll; Schatten; Schönheit, Fachschema: Deutsche Belletristik / Roman, Erzählung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 131, Höhe: 17, Gewicht: 264, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **

Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
Top-Angebote
Produkte zum Begriff LINDY-Protokoll-Analysatoren-32675:
-
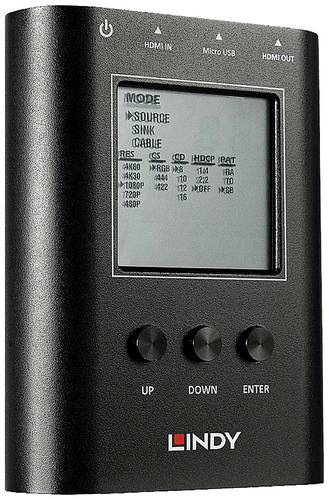
LINDY Protokoll Analysatoren 32675 Audio/VideoDer Lindy HDMI 2.0 18G Signal Analyser und Generator ist ein zuverlässiges Tool zum Testen aller Stufen des HDMI-Signalwegs. Das Gerät sorgt für eine einfache und sichere Installation von HDMI-AV-Geräten und garantiert gewerblichen und privaten Anwendern eine qualitativ hochwertige HDMI-Erfahrung. Der Pattern Generator stellt drei HDMI-Videopatterns bis 4K 60 Hz mit zusätzlicher HDR-Unterstützung und der Möglichkeit zur Anpassung der Farbtiefe bereit, so dass die maximale Auflösung angeschlossener Displays getestet werden kann und Probleme auf Displayseite gelöst werden können. Im Sink-Modus erkennt der Tester das Signal des Quellgeräts und liefert wertvolle Informationen wie Auflösung und Bildwiederholraten zum Identifizieren und Lösen jeglicher Kompatibilitätsprobleme. Der Kabelmodus ermöglicht das Prüfen der Leistungsfähigkeit und des Zustands des Kabels, eine wichtige Eigenschaft zum eindeutigen Identifizieren von HDMI 2.0-Kabeln mit 18 Gbit/s Datenraten in einem Markt, in dem es zahlreiche Kabel gibt, die nicht in vollem Umfang kompatibel sind. Die entsprechenden Informationen werden auf einem gut lesbaren LCD-Display angezeigt. Als multifunktionale Lösung kann der Tester auch bei Installationen verwendet werden, die aus zahlreichen AV-Geräten bestehen, inklusive 18G Cat.6 HDMI Extendern und HDMI 2.0 Matrizen. Durch sein kompaktes, portables Design kann dieses Gerät mühelos ein AV-Installationskit ergänzen ohne viel Platz in Anspruch zu nehmen - perf424,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren ETHERTEST-CP Teledyne LeCroy 2014-21000-000 NetzwerkDieser funktionsreiche Protokollanalysator bietet eine Reihe von Protokolldecodierungen und eine umfassende Reihe von Netzwerkstatistiken, die heute von Kommunikations- und Netzwerkprofis gefragt sind. In Anwendungen, die vom Finanzwesen bis zur Fertigung reichen, verdrängen Hochgeschwindigkeits-Ethernet-Netzwerke serielle Datenkommunikationsnetzwerke mit geringerer Geschwindigkeit, um Geräte wie Zähler, Messgeräte, Sensoren, Transaktionsendgeräte, Betriebsanlagen und andere Netzwerkgeräte miteinander zu verbinden.2419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren ND-232 Teledyne LeCroy 2014-19100-001 NetzwerkWenn etwas mit Ihrem industriellen Netzwerk schief geht, verschwenden Sie Zeit und Ressourcen damit das Problem zu diagnostizieren und zu lösen. Mit NetDecoder können Sie sich über bevorstehende Probleme informieren, bevor sie auftreten. Es handelt sich um einen intuitiven, passiven Netzwerkmonitor und ein Fehlerbehebungs-Tool, das Ihnen einen Überblick über Ihre Netzwerkaktivitäten auf hoher Ebene bietet und hilft Ihnen, Ihren Kommunikationsverkehr zu verstehen.3505,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren USB-TMAP2-M03-X Teledyne LeCroy USB-TMAP2-M03-X NetzwerkDer Mercury T2C erweitert den kleinsten und preiswertesten hardwarebasierten USB 2.0 Protokollanalysator der Branche um USB-C® und Power Delivery 2.0 & 3.0 Unterstützung. Der Mercury T2C kombiniert die de-facto Standard CATC Trace Anzeige, USB Class Decodierung und Power Delivery 2.0 & 3.0 Unterstützung in einem Analysator, der in eine Hemdtasche passt. Der Mercury T2C im Taschenformat unterstützt die Standards USB-C® und Power Delivery 2.0 & 3.0, einschließlich der Erfassung und Dekodierung aller Pakete über den neuen USB-C® Configuration Channel (CC). Der Mercury T2C ist der kleinste und preiswerteste hardwarebasierte USB-Protokollanalysator der Branche. Der Mercury T2C Analyzer im Taschenformat enthält neue Adapter, die es dem Anwender ermöglichen, den Mercury T2C mit seinen vorhandenen Geräten und Hosts zu nutzen, wodurch ein Analysator entsteht, der sowohl abwärtskompatibel als auch zukunftssicher ist. Dank Teledyne LeCroys umfassender USB-Erfahrung profitieren Anwender von dem vertrauten und einfach zu bedienenden CATC Trace.6402,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktionieren Analysatoren und welche Arten von Analysatoren gibt es?
Analysatoren sind Geräte, die chemische oder physikalische Eigenschaften von Substanzen messen. Es gibt verschiedene Arten von Analysatoren, darunter Gaschromatographen, Massenspektrometer und Spektrophotometer. Diese Geräte arbeiten durch Trennung, Detektion und Analyse von Substanzen in Proben, um Informationen über deren Zusammensetzung und Konzentration zu liefern. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für LINDY-Protokoll-Analysatoren-32675
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Korth, Anne: Protokoll einer AnnäherungProtokoll einer Annäherung , Marie verbringt die Semesterferien mit ihrer besten Freundin Sara am See, in Cafés oder in der Bibliothek. Dort trifft sie auf Robert, den sie über einige Tage hinweg beobachtet, bevor sie ihm ihre Handynummer in den Fahrradkorb legt. Robert meldet sich, doch über der sich entwickelnden Liebe liegt ein Schatten, der Marie durch die Straßen verfolgt, vorbeihuscht am See, von Baum zu Baum pirscht, kommt, um sie zu holen. Marie erzählt Robert von der vorangegangenen Beziehung zu K. und dem Übergriff. Wenn sie Robert küsst, kommt ihr K. in den Sinn. Und dann ist da noch jemand anwesend, anfangs geisterhaft, körperlos: ein Ich, das sich selbst als Erzählerin der Geschichte von Marie bekannt macht und den Verlauf der Liebesgeschichte des jungen Paares in protokollartigen Episoden schildert. Sie begleitet sie durch ihren Alltag, der zwischen spielerischer Leichtigkeit und destruktiver Unnahbarkeit schwankt, bis sie selbst ein Teil der Geschichte wird. In ihrem herausragenden Debütroman geht Anne Korth der Frage nach, ob ihre Protagonistin nach einer erlebten Gewalterfahrung wieder in die Gegenwart zurückfinden kann, in der die Liebe nicht mehr ein Ort der möglichen Bedrohung ist und ein Schatten eben nur dieser dunkle Bereich neben dem eigenen Körper, wenn er im Licht steht. , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20240924, Produktform: Leinen, Autoren: Korth, Anne, Seitenzahl/Blattzahl: 141, Keyword: Annäherung; Gegenwart; Gewalt; Kaleidoskop; Körper; Protokoll; Schatten; Schönheit, Fachschema: Deutsche Belletristik / Roman, Erzählung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 131, Höhe: 17, Gewicht: 264, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Smith, Zadie: BetrugBetrug , Roman | Ausgezeichnet mit dem Christoph-Martin-Wieland-Übersetzerpreis 2025 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231102, Produktform: Leinen, Autoren: Smith, Zadie, Übersetzung: Handels, Tanja, Seitenzahl/Blattzahl: 523, Themenüberschrift: FICTION / Places / Europe, Keyword: Charles Dickens; Gerichtsverfahren; Rassismus; Sklaverei; Tichborne-Case; True Crime; Victorian era; Viktorianisches England; Wahre Begebenheit; William Ainsworth, Fachschema: London / Roman, Erzählung~Jamaica~Jamaika~Karibik / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Historischer Roman~Belletristik: basierend auf wahren Begebenheiten~Belletristik in Übersetzung, Region: London, Greater London~Jamaika, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 218, Breite: 150, Höhe: 44, Gewicht: 724, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783462003604 9783462052831, eBook EAN: 9783462311839, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 1500, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren ND-422/485 Teledyne LeCroy 2014-20100-001 NetzwerkWenn etwas mit Ihrem industriellen Netzwerk schief geht, verschwenden Sie Zeit und Ressourcen damit das Problem zu diagnostizieren und zu lösen. Mit NetDecoder können Sie sich über bevorstehende Probleme informieren, bevor sie auftreten. Es handelt sich um einen intuitiven, passiven Netzwerkmonitor und ein Fehlerbehebungs-Tool, das Ihnen einen Überblick über Ihre Netzwerkaktivitäten auf hoher Ebene bietet und hilft Ihnen, Ihren Kommunikationsverkehr zu verstehen.4885,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
-
Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.