Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Was bedeutet "dist mall lateralis sin"?
"Dist mall lateralis sin" ist eine medizinische Abkürzung, die auf Lateinisch für "Entfernung der lateralen Nebenniere links" steht. Es bedeutet, dass die linke Nebenniere chirurgisch entfernt wurde. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **


Ähnliche Suchbegriffe für Kong-Dist-Urber-Distortion
Top-Angebote
Produkte zum Begriff Kong-Dist-Urber-Distortion:
-
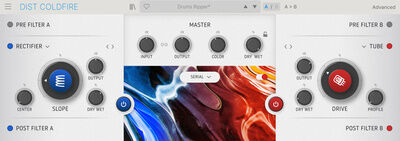
Arturia Dist ColdfireArturia Dist Coldfire (ESD); Distortion-Plugin; Dual-Engine-Verzerrungsprozessor für kreatives Sounddesign; verfügt über 2 unabhängige Verzerrungseinheiten mit 11 auswählbaren Algorithmen, jeweils mit eigenen Bedienelementen; verfügbare Algorithmen: Tape, Tube, Transistor, Transformer, Rectifier, Germanium, Force, Bit Crusher, Bit Inverter, Wavefolder, Waveshaper; 6-stufiges Pre-Filter pro Engine; 2-Band-Post-Filter pro Engine; fünf Routing-Optionen: Seriell, Parallel, Stereo, Mid/Side und Band-Split; Routing-Balance-Regler zum Mischen von Distortion A und B mit Echtzeit-Visualisierung; Dynamikmodul mit wählbarem Kompressor, Multiband-Kompressor oder Limiter; Feedback-Modul für zusätzliche Intensität und Kontrolle; 6 zuweisbare Modulations-Slots mit je 4 Modulationstypen: LFO, Funktionsgenerator, Hüllkurvenfolger, 16-Step-Sequenzer; erweiterter Modus für tiefgreifende Klanggestaltung und kreatives Experimentieren; A/B-Vergleichsfunktion; Oversampling für verbesserte Audioqualität; entwickelt mit Arturias TAE-Technologie (True Analog Emulation); skalierbare Benutzeroberfläche mit integrierten Tutorials; enthält über 150 Presets75,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arturia Dist Opamp-21Arturia Dist Opamp-21 (ESD); Distortion-Plugin; Verzerrungs- und Sättigungseffekt mit emulierter Op-Amp-Schaltung, inspiriert von einem kultigen Gitarrenpedal-Klassiker; liefert authentischen, verstärkerähnlichen Klang für Mixe und Sounddesign; 4 Preamp-Modi: Modern, Normal (inspiriert von Mesa Boogie), Lead (inspiriert von Marshall), Bass (inspiriert von Fender); bis zu 8 kombinierbare Character-Schalter für flexible Klanggestaltung: Mid Boost 1, Mid Boost 2, Low Drive, Clean Amp, Bright Switch, Vintage Tubes, Speaker Edge, Close Miking; Regler für Drive, Presence und High zur Feinanpassung der Verzerrung; Stereo-Modus wählbar: L-R, Mid oder Side; Dry/Wet-Regler für parallele Signalverarbeitung; Pre-Drive-Filter (Highpass und Lowpass) mit zusätzlicher Curve-Betonung im Bassbereich; 3-Band-EQ im Ausgang mit visueller Darstellung; zwei Oversampling-Modi: für höchste Audioqualität oder minimale Latenz; A/B-Vergleichsfunktion; entwickelt mit Arturias TAE-Technologie (True Analog Emulation); skalierbare Benutzeroberfläche mit integrierten Tutorials45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wong, Christine: Vibrant Hong Kong TableVibrant Hong Kong Table , 2025 James Beard Award Nominee for Vegetable-Focused Cooking A visual and sumptuous ode to Hong Kong that reimagines 88 classic and iconic dishes as colorful and beautiful plant-based meals. A common Chinese greeting is 食咗飯未呀? “Have you eaten (rice) yet?” which is how Christine Wong’s paternal grandmother would welcome her home during her childhood in Hong Kong. Food was the language of love, with birthdays and special events always celebrated with family meals, from nine-course banquet-style restaurant feasts to simple home-cooked dinners. After leaving Hong Kong and adopting a vegan lifestyle for health and sustainability reasons, Christine yearned to recreate the flavors and textures of her family’s food at home without animal by-products. The Vibrant Hong Kong Table celebrates many of Hong Kong’s most iconic dishes with a vegan twist. Organized by a day of eating through the city and paying homage to its culinary heritage, these fresh, bright, vegetable-based recipes include: Breakfast and Dim Sum 點心: Sampan Congee, Lotus Leaf Rice, “Egg” Tarts Cha Chaan Teng 茶餐廳 and Lunchbox Favorites: Baked Tempeh Chop Rice, Black-Pink Pepper Cabbage Steak, Jackfruit Brisket Noodles Family-Style Dinners, from Festival Foods to Dai Pai Dongs 大牌檔: “Fish Fragrant” Eggplant, Sweet & Sour Cauliflower, Snow Skin Mooncakes Siu Yeh 宵夜 (Late-Night Snacks) and Sweets: Curry “Fishballs,” Three Treasures, Hong Kong Sweet Buns "Hong Kong Highlights," included throughout, showcase cultural customs such as balancing yin and yang and sharing food family-style. And Mama Wong’s tips for using ingredients like lotus root, taro, and salted oranges, offer an immersive experience of Hong Kong’s culinary and societal traditions. With beautiful imagery, intimate storytelling, and easy-to-follow instructions, The Vibrant Hong Kong Table is a treasury of fresh and inspiring vegan meals straight from the heart of this magnificent city to your home. , > , Erscheinungsjahr: 20240912, Produktform: Leinen, Autoren: Wong, Christine, Seitenzahl/Blattzahl: 288, Themenüberschrift: COOKING / Regional & Cultural / Chinese, Keyword: hong kong cookbook;chinese cookbook;chinese vegan cookbook;vegetarian cookbooks;vegetable cookbook;plant based cookbook;asian cookbook;asian cooking;hong kong cooking;sustainable gifts;healthy cooking;east asian cookbook;hong kong photo;vegan food, Fachschema: Englische Bücher / Kochbuch~China / Küche~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost~Kochen / vegetarisch, vegan~Veganismus - vegan, Fachkategorie: Kochen: Gesundheit und Vollwertkost~Nationale und regionale Küche, Region: China, Imprint-Titels: Chronicle Books, Warengruppe: HC/Länderküchen, Fachkategorie: Vegane Küche, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Abrams & Chronicle Books, Verlag: Abrams & Chronicle Books, Länge: 256, Breite: 188, Höhe: 24, Gewicht: 1090, Produktform: Gebunden, Genre: Importe, Genre: Importe,26,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **


Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
Hat "dist" in HTML und JS eine besondere Bedeutung?
In HTML hat "dist" keine spezielle Bedeutung. Es könnte jedoch als Abkürzung für "distribution" verwendet werden, um auf den Ordner oder das Verzeichnis zu verweisen, in dem die fertig kompilierten oder gebündelten Dateien für eine Webanwendung oder ein Projekt gespeichert sind. In JavaScript hat "dist" ebenfalls keine festgelegte Bedeutung. Es könnte jedoch als Konvention verwendet werden, um auf den "distribution" oder den Produktionscode einer JavaScript-Bibliothek oder eines Frameworks zu verweisen, der für den Einsatz in Produktionsumgebungen optimiert ist. **
Top-Angebote
Produkte zum Begriff Kong-Dist-Urber-Distortion:
-
Kong Dist-Urber Distortion - Effektgerät E-GitarreDas Kong Dist-Urber ist ein klassisches Distortion-Bodeneffektpedal und arbeitet mit einer rein analogen Schaltung. Die Modus-Umschaltung erlaubt zusammen mit dem großen Regelbereich des Tone- & Distortion-Potis eine Unmenge an verschiedenen Zerr-Texturen. Diese reichen vom klassischen Overdrive bis zur industriellen Distortion. Der große Dynamikumfang und die saubere Akzentuierung bleiben dabei in allen möglichen Einstellungen erhalten. Das Kong Dist-Urber: stört niemanden; solange es eingeschaltet bleibt! Distortion-Effektpedal für E-Gitarre klassische Distortion-Sounds einfache Handhabung mit Level; Tone; Dist.-Reglern große Effektbandbreite von leichtem Overdrive bis Distortion exzellentes Dynamikverhalten analoges Schaltungsdesign True Bypass Schaltung Ganzmetallgehäuse Stromversorgung durch sep. optionales Netzteil 9V DC; Zentrum (-); 10 mA Mikro-Abmessungen 46 x 94 x 50 mm (B x T x35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kong Mett-Ler Distortion - Effektgerät E-GitarreDer Kong Mett-Ler ist das ultimative Pedal für die Götter des Gemetzels; würzig wie ein frisches Mettbrötchen; wobei man hier die Menge an Zwiebeln und sogar den Fleischanteil selbst bestimmen kann. Von beinahe Vegan bis zum vollen Mett-Brett ist hier alles erlaubt. Klassische Schaltung mit aggressiverem Verzerrer-Sound für E-Gitarre Liefert den enormen Sound eines Amp-Stacks und klassische bis moderne Metal-Verzerrung Herausstechende Lead-Sounds und volle; satte Rhythmus-Sounds einfache Handhabung mit Meat (Gain); Taste (Tone) und Onions-Reglern (Volume) exzellentes Dynamikverhalten True Bypass Schaltung Ganzmetallgehäuse Stromversorgung durch sep. optionales Netzteil 9V DC; Zentrum (-); 10 mA Mikro-Abmessungen 46 x 94 x 50 mm (B x T x H)35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arturia Dist ColdfireArturia Dist Coldfire (ESD); Distortion-Plugin; Dual-Engine-Verzerrungsprozessor für kreatives Sounddesign; verfügt über 2 unabhängige Verzerrungseinheiten mit 11 auswählbaren Algorithmen, jeweils mit eigenen Bedienelementen; verfügbare Algorithmen: Tape, Tube, Transistor, Transformer, Rectifier, Germanium, Force, Bit Crusher, Bit Inverter, Wavefolder, Waveshaper; 6-stufiges Pre-Filter pro Engine; 2-Band-Post-Filter pro Engine; fünf Routing-Optionen: Seriell, Parallel, Stereo, Mid/Side und Band-Split; Routing-Balance-Regler zum Mischen von Distortion A und B mit Echtzeit-Visualisierung; Dynamikmodul mit wählbarem Kompressor, Multiband-Kompressor oder Limiter; Feedback-Modul für zusätzliche Intensität und Kontrolle; 6 zuweisbare Modulations-Slots mit je 4 Modulationstypen: LFO, Funktionsgenerator, Hüllkurvenfolger, 16-Step-Sequenzer; erweiterter Modus für tiefgreifende Klanggestaltung und kreatives Experimentieren; A/B-Vergleichsfunktion; Oversampling für verbesserte Audioqualität; entwickelt mit Arturias TAE-Technologie (True Analog Emulation); skalierbare Benutzeroberfläche mit integrierten Tutorials; enthält über 150 Presets75,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "dist mall lateralis sin"?
"Dist mall lateralis sin" ist eine medizinische Abkürzung, die auf Lateinisch für "Entfernung der lateralen Nebenniere links" steht. Es bedeutet, dass die linke Nebenniere chirurgisch entfernt wurde. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für Kong-Dist-Urber-Distortion
-
Arturia Dist Opamp-21Arturia Dist Opamp-21 (ESD); Distortion-Plugin; Verzerrungs- und Sättigungseffekt mit emulierter Op-Amp-Schaltung, inspiriert von einem kultigen Gitarrenpedal-Klassiker; liefert authentischen, verstärkerähnlichen Klang für Mixe und Sounddesign; 4 Preamp-Modi: Modern, Normal (inspiriert von Mesa Boogie), Lead (inspiriert von Marshall), Bass (inspiriert von Fender); bis zu 8 kombinierbare Character-Schalter für flexible Klanggestaltung: Mid Boost 1, Mid Boost 2, Low Drive, Clean Amp, Bright Switch, Vintage Tubes, Speaker Edge, Close Miking; Regler für Drive, Presence und High zur Feinanpassung der Verzerrung; Stereo-Modus wählbar: L-R, Mid oder Side; Dry/Wet-Regler für parallele Signalverarbeitung; Pre-Drive-Filter (Highpass und Lowpass) mit zusätzlicher Curve-Betonung im Bassbereich; 3-Band-EQ im Ausgang mit visueller Darstellung; zwei Oversampling-Modi: für höchste Audioqualität oder minimale Latenz; A/B-Vergleichsfunktion; entwickelt mit Arturias TAE-Technologie (True Analog Emulation); skalierbare Benutzeroberfläche mit integrierten Tutorials45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wong, Christine: Vibrant Hong Kong TableVibrant Hong Kong Table , 2025 James Beard Award Nominee for Vegetable-Focused Cooking A visual and sumptuous ode to Hong Kong that reimagines 88 classic and iconic dishes as colorful and beautiful plant-based meals. A common Chinese greeting is 食咗飯未呀? “Have you eaten (rice) yet?” which is how Christine Wong’s paternal grandmother would welcome her home during her childhood in Hong Kong. Food was the language of love, with birthdays and special events always celebrated with family meals, from nine-course banquet-style restaurant feasts to simple home-cooked dinners. After leaving Hong Kong and adopting a vegan lifestyle for health and sustainability reasons, Christine yearned to recreate the flavors and textures of her family’s food at home without animal by-products. The Vibrant Hong Kong Table celebrates many of Hong Kong’s most iconic dishes with a vegan twist. Organized by a day of eating through the city and paying homage to its culinary heritage, these fresh, bright, vegetable-based recipes include: Breakfast and Dim Sum 點心: Sampan Congee, Lotus Leaf Rice, “Egg” Tarts Cha Chaan Teng 茶餐廳 and Lunchbox Favorites: Baked Tempeh Chop Rice, Black-Pink Pepper Cabbage Steak, Jackfruit Brisket Noodles Family-Style Dinners, from Festival Foods to Dai Pai Dongs 大牌檔: “Fish Fragrant” Eggplant, Sweet & Sour Cauliflower, Snow Skin Mooncakes Siu Yeh 宵夜 (Late-Night Snacks) and Sweets: Curry “Fishballs,” Three Treasures, Hong Kong Sweet Buns "Hong Kong Highlights," included throughout, showcase cultural customs such as balancing yin and yang and sharing food family-style. And Mama Wong’s tips for using ingredients like lotus root, taro, and salted oranges, offer an immersive experience of Hong Kong’s culinary and societal traditions. With beautiful imagery, intimate storytelling, and easy-to-follow instructions, The Vibrant Hong Kong Table is a treasury of fresh and inspiring vegan meals straight from the heart of this magnificent city to your home. , > , Erscheinungsjahr: 20240912, Produktform: Leinen, Autoren: Wong, Christine, Seitenzahl/Blattzahl: 288, Themenüberschrift: COOKING / Regional & Cultural / Chinese, Keyword: hong kong cookbook;chinese cookbook;chinese vegan cookbook;vegetarian cookbooks;vegetable cookbook;plant based cookbook;asian cookbook;asian cooking;hong kong cooking;sustainable gifts;healthy cooking;east asian cookbook;hong kong photo;vegan food, Fachschema: Englische Bücher / Kochbuch~China / Küche~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost~Kochen / vegetarisch, vegan~Veganismus - vegan, Fachkategorie: Kochen: Gesundheit und Vollwertkost~Nationale und regionale Küche, Region: China, Imprint-Titels: Chronicle Books, Warengruppe: HC/Länderküchen, Fachkategorie: Vegane Küche, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Abrams & Chronicle Books, Verlag: Abrams & Chronicle Books, Länge: 256, Breite: 188, Höhe: 24, Gewicht: 1090, Produktform: Gebunden, Genre: Importe, Genre: Importe,26,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Osborne, Lawrence: Java Road Hong KongJava Road Hong Kong , Auf der Liste der besten Bücher des Jahres von Washington Post und CrimeReads Adrian Gyle, Engländer und seit zwei Jahrzehnten Journalist in Hongkong, steckt fest: Die große berufliche Karriere ist ausgeblieben, und die Tage plätschern für ihn oft im Fung Shing, dem Restaurant gleich um die Ecke, vor sich hin. Doch als er schon Pläne schmiedet, die einst so ausgelassene, optimistische Stadt zu verlassen, erhebt sich die Bevölkerung zu prodemokratischen Protesten, denen die chinesischen Behörden mit roher Gewalt begegnen und die dieganze Welt in Atem halten. Inmitten des Aufruhrs macht Gyle Bekanntschaft mit der mysteriösen Rebecca, der neuesten Affäre seines alten Freundes Jimmy Tang, Spross einer der reichsten Familien Hongkongs. Dann verschwindet Rebecca spurlos, und Jimmy taucht ab. Gyle ist bei seiner Journalistenehre gepackt und macht sich in einem undurchsichtigen Dickicht aus Freundschaft und Verrat, alter Welt und neuen Regeln auf die Suche nach Rebecca… Sprachen: Deutsch, Englisch , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20231031, Produktform: Leinen, Autoren: Osborne, Lawrence, Übersetzung: Röckelein, Gottfried, Seitenzahl/Blattzahl: 232, Abbildungen: Hardcover mit Schutzumschlag, Themenüberschrift: FICTION / Thrillers / Crime, Keyword: ausschreitungen; china; demonstrationen; englische krimis; graham greene; hong kong proteste; hongkong; intrigen; krimi; oberschicht; patricia highsmith; reichtum; soziale ungleichheit; spannende bücher; unruhe in hongkong; verrat, Fachschema: China / Roman, Erzählung~Hongkong / Roman, Erzählung, Fachkategorie: Kriminalromane und Mystery~Thriller / Spannung, Region: Hongkong, Thema: Entspannen, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Belletristik: allgemein und literarisch, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ars Vivendi, Verlag: Ars Vivendi, Verlag: ars vivendi, Produktverfügbarkeit: 02, Länge: 216, Breite: 140, Höhe: 27, Gewicht: 422, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0250, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
-
Hat "dist" in HTML und JS eine besondere Bedeutung?
In HTML hat "dist" keine spezielle Bedeutung. Es könnte jedoch als Abkürzung für "distribution" verwendet werden, um auf den Ordner oder das Verzeichnis zu verweisen, in dem die fertig kompilierten oder gebündelten Dateien für eine Webanwendung oder ein Projekt gespeichert sind. In JavaScript hat "dist" ebenfalls keine festgelegte Bedeutung. Es könnte jedoch als Konvention verwendet werden, um auf den "distribution" oder den Produktionscode einer JavaScript-Bibliothek oder eines Frameworks zu verweisen, der für den Einsatz in Produktionsumgebungen optimiert ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.