Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wann benutze ich don t und doesn t?
Du benutzt 'don't' und 'doesn't', um Verneinungen im Present Simple zu bilden. 'Don't' wird für die Personalpronomen 'I', 'you', 'we' und 'they' verwendet, während 'doesn't' für 'he', 'she' und 'it' benutzt wird. Zum Beispiel: "I don't like coffee" oder "She doesn't eat meat". Es ist wichtig, die richtige Form zu verwenden, um die Verneinung korrekt auszudrücken. **
Wann nimmt man doesn t und wann didn t?
Man verwendet "doesn't" als Verkürzung für "does not" im Simple Present, um zu zeigen, dass etwas nicht gemacht wird. Zum Beispiel: "He doesn't like coffee." Man verwendet "didn't" als Verkürzung für "did not" im Simple Past, um zu zeigen, dass etwas in der Vergangenheit nicht gemacht wurde. Zum Beispiel: "She didn't go to the party last night." "Doesn't" wird also im Present verwendet, während "didn't" im Past verwendet wird. Beide Verkürzungen zeigen eine Verneinung an. **

Ähnliche Suchbegriffe für If-Tomorrow-Doesn-t
Top-Angebote
Produkte zum Begriff If-Tomorrow-Doesn-t:
-
Ronan Keating - If Tomorrow Never Comes (Cdm1) - Preis vom 19.10.2026 19:33:35 hBinding : Audio CD, Label : Polydor (Universal), Publisher : Polydor (Universal), NumberOfDiscs : 1, Format : Single, medium : Audio CD, publicationDate : 2002-01-01, releaseDate : 2002-04-22, artists : Ronan Keating1,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
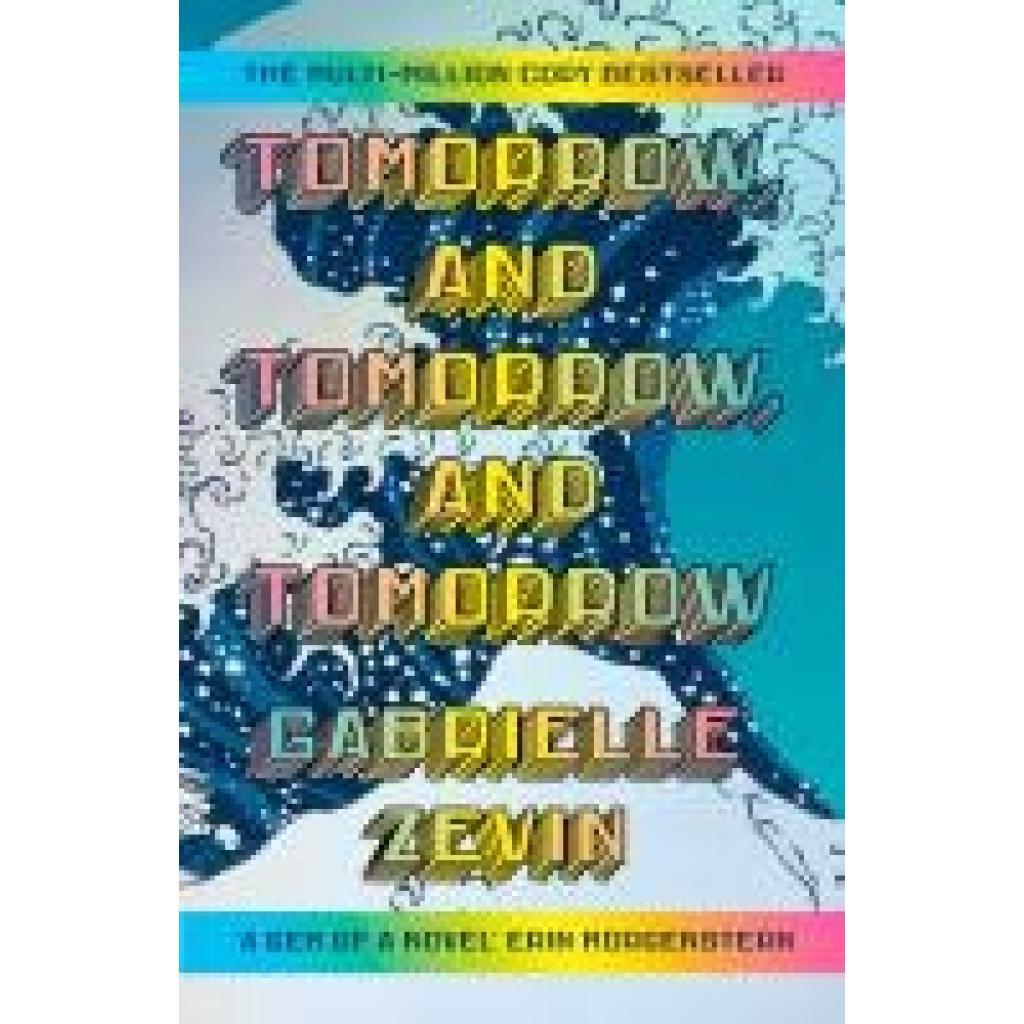
Zevin, Gabrielle: Tomorrow, and Tomorrow, and Tomorrow. Special EditionTomorrow, and Tomorrow, and Tomorrow. Special Edition , An exclusive special edition of the global bestselling phenomenonThis is the story of Sam and Sadie. It's not a romance, but it is about love. When Sam catches sight of Sadie at a crowded train station one morning he is catapulted straight back to childhood, and the hours they spent immersed in playing games. Their spark is instantly reignited and sets off a creative collaboration that will make them superstars. It is the 90s, and anything is possible. What comes next is a decades-long tale of friendship and rivalry, fame and art, betrayal and tragedy, perfect worlds and imperfect ones. And, above all, our need to connect: to be loved and to love. , > , Erscheinungsjahr: 20241003, Produktform: Leinen, Autoren: Zevin, Gabrielle, Seitenzahl/Blattzahl: 496, Themenüberschrift: FICTION / Literary, Keyword: best selling books for men; ebooks kindle books; fiction books for women paperback; good books for women; holiday books; kindle books uk bestsellers; best books 2024; sunday times bestsellers; best selling books; romance; best selling books for women; coming of age; ya fiction; top books; books for women; contemporary romance; kindle books bestsellers; books for gamers; top 10 books; top 10 must read books; popular books; disability; gaming books; christmas gifts for women; book gifts; tiktok books; best fiction books; romantic fiction, Fachschema: Amerikanische Belletristik / Roman, Erzählung~Englische Bücher / Belletristik / Roman, Erzählung~Boston~Los Angeles / Roman, Erzählung, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Adoleszenz~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Erzählerisches Thema: Identität / Zugehörigkeit~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik: Besonderheiten: Literatur mit Bezug zu Computerspielen/ Gaming, Interesse Alter: Bezug zu asiatischen Amerikanern / Amerikanern mit pazifischen Wurzeln~Relating to people with mobility or physical disabilities or impairments, Imprint-Titels: Vintage Books, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 204, Breite: 132, Höhe: 40, Gewicht: 750, Produktform: Gebunden, Genre: Importe,20,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wann setzt man don t und wann doesn t ein?
Wann setzt man don't und wann doesn't ein? Don't wird verwendet, wenn man die Verneinung für die Pronomen "I", "you", "we" oder "they" bildet, z.B. "I don't like coffee." Doesn't wird hingegen verwendet, wenn man die Verneinung für die Pronomen "he", "she" oder "it" bildet, z.B. "She doesn't eat meat." Don't ist die verkürzte Form von "do not" und doesn't ist die verkürzte Form von "does not". Es ist wichtig, die richtige Form zu verwenden, um grammatikalisch korrekte Sätze zu bilden. **
-
Was ist der Unterschied zwischen doesn t und Don t?
Was ist der Unterschied zwischen doesn't und Don't? "Doesn't" ist die verkürzte Form von "does not" und wird verwendet, wenn man über eine einzelne Person oder Sache spricht, die etwas nicht tut. "Don't" hingegen ist die verkürzte Form von "do not" und wird verwendet, wenn man über mehrere Personen oder Dinge spricht, die etwas nicht tun. Beide Ausdrücke werden verwendet, um Verneinungen im Englischen auszudrücken, aber sie haben unterschiedliche Anwendungen je nachdem, ob das Subjekt im Singular oder Plural steht. **
-
Wann benutzt man don t und wann benutzt man doesn t?
Man benutzt "don't" als Verkürzung für "do not" in Verneinungen im Present Simple bei den Pronomen I, you, we, they und bei Pluralnomen. Zum Beispiel: "I don't like coffee." Man benutzt "doesn't" als Verkürzung für "does not" in Verneinungen im Present Simple bei den Pronomen he, she, it und bei Singularnomen. Zum Beispiel: "She doesn't eat meat." In beiden Fällen wird die Verneinung durch das Hilfsverb "do" oder "does" gebildet, je nachdem ob das Subjekt im Singular oder Plural steht. **
-
Wann nimmt man don t und wann nimmt man doesn t?
Man verwendet "don't" als Verkürzung für "do not" in Verneinungen im Present Simple bei den Personalpronomen I, you, we und they. Zum Beispiel: "I don't like coffee." "They don't play tennis." Man verwendet "doesn't" als Verkürzung für "does not" in Verneinungen im Present Simple bei den Personalpronomen he, she und it. Zum Beispiel: "He doesn't eat meat." "She doesn't speak Spanish." Es ist wichtig, zwischen "don't" und "doesn't" zu unterscheiden, da sie je nach Personalpronomen verwendet werden. "Don't" wird mit den Personalpronomen I, you, we und they verwendet, während "doesn't" mit den Personalpronomen he, she und it verwendet wird. Es ist auch wichtig zu beachten, dass "don't" und "doesn't" nur im Present Simple verwendet werden, um Verneinungen auszudrücken. In anderen Zeitformen oder bei Verwendung von Hilfsverben werden andere Verneinungen verwendet. **

Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
Top-Angebote
Produkte zum Begriff If-Tomorrow-Doesn-t:
-
Ronan Keating - If Tomorrow Never Comes (Cdm1) - Preis vom 19.10.2026 19:33:35 hBinding : Audio CD, Label : Polydor (Universal), Publisher : Polydor (Universal), NumberOfDiscs : 1, Format : Single, medium : Audio CD, publicationDate : 2002-01-01, releaseDate : 2002-04-22, artists : Ronan Keating1,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann benutze ich don t und doesn t?
Du benutzt 'don't' und 'doesn't', um Verneinungen im Present Simple zu bilden. 'Don't' wird für die Personalpronomen 'I', 'you', 'we' und 'they' verwendet, während 'doesn't' für 'he', 'she' und 'it' benutzt wird. Zum Beispiel: "I don't like coffee" oder "She doesn't eat meat". Es ist wichtig, die richtige Form zu verwenden, um die Verneinung korrekt auszudrücken. **
-
Wann nimmt man doesn t und wann didn t?
Man verwendet "doesn't" als Verkürzung für "does not" im Simple Present, um zu zeigen, dass etwas nicht gemacht wird. Zum Beispiel: "He doesn't like coffee." Man verwendet "didn't" als Verkürzung für "did not" im Simple Past, um zu zeigen, dass etwas in der Vergangenheit nicht gemacht wurde. Zum Beispiel: "She didn't go to the party last night." "Doesn't" wird also im Present verwendet, während "didn't" im Past verwendet wird. Beide Verkürzungen zeigen eine Verneinung an. **
-
Wann setzt man don t und wann doesn t ein?
Wann setzt man don't und wann doesn't ein? Don't wird verwendet, wenn man die Verneinung für die Pronomen "I", "you", "we" oder "they" bildet, z.B. "I don't like coffee." Doesn't wird hingegen verwendet, wenn man die Verneinung für die Pronomen "he", "she" oder "it" bildet, z.B. "She doesn't eat meat." Don't ist die verkürzte Form von "do not" und doesn't ist die verkürzte Form von "does not". Es ist wichtig, die richtige Form zu verwenden, um grammatikalisch korrekte Sätze zu bilden. **
-
Was ist der Unterschied zwischen doesn t und Don t?
Was ist der Unterschied zwischen doesn't und Don't? "Doesn't" ist die verkürzte Form von "does not" und wird verwendet, wenn man über eine einzelne Person oder Sache spricht, die etwas nicht tut. "Don't" hingegen ist die verkürzte Form von "do not" und wird verwendet, wenn man über mehrere Personen oder Dinge spricht, die etwas nicht tun. Beide Ausdrücke werden verwendet, um Verneinungen im Englischen auszudrücken, aber sie haben unterschiedliche Anwendungen je nachdem, ob das Subjekt im Singular oder Plural steht. **
Ähnliche Suchbegriffe für If-Tomorrow-Doesn-t
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zevin, Gabrielle: Tomorrow, and Tomorrow, and Tomorrow. Special EditionTomorrow, and Tomorrow, and Tomorrow. Special Edition , An exclusive special edition of the global bestselling phenomenonThis is the story of Sam and Sadie. It's not a romance, but it is about love. When Sam catches sight of Sadie at a crowded train station one morning he is catapulted straight back to childhood, and the hours they spent immersed in playing games. Their spark is instantly reignited and sets off a creative collaboration that will make them superstars. It is the 90s, and anything is possible. What comes next is a decades-long tale of friendship and rivalry, fame and art, betrayal and tragedy, perfect worlds and imperfect ones. And, above all, our need to connect: to be loved and to love. , > , Erscheinungsjahr: 20241003, Produktform: Leinen, Autoren: Zevin, Gabrielle, Seitenzahl/Blattzahl: 496, Themenüberschrift: FICTION / Literary, Keyword: best selling books for men; ebooks kindle books; fiction books for women paperback; good books for women; holiday books; kindle books uk bestsellers; best books 2024; sunday times bestsellers; best selling books; romance; best selling books for women; coming of age; ya fiction; top books; books for women; contemporary romance; kindle books bestsellers; books for gamers; top 10 books; top 10 must read books; popular books; disability; gaming books; christmas gifts for women; book gifts; tiktok books; best fiction books; romantic fiction, Fachschema: Amerikanische Belletristik / Roman, Erzählung~Englische Bücher / Belletristik / Roman, Erzählung~Boston~Los Angeles / Roman, Erzählung, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Adoleszenz~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Erzählerisches Thema: Identität / Zugehörigkeit~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik: Besonderheiten: Literatur mit Bezug zu Computerspielen/ Gaming, Interesse Alter: Bezug zu asiatischen Amerikanern / Amerikanern mit pazifischen Wurzeln~Relating to people with mobility or physical disabilities or impairments, Imprint-Titels: Vintage Books, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 204, Breite: 132, Höhe: 40, Gewicht: 750, Produktform: Gebunden, Genre: Importe,20,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pierre Huyghe. If the SnakePierre Huyghe. If the Snake , Both artist book and guide to the works presented at the Okayama Art Summit 2019, convened by Pierre Huyghe as artistic director. Participating artists included Matthew Barney, Tino Sehgal, Tarek Atoui, Pamela Rosenkranz and others. The publication "If the Snake" guides you through the 20 exhibiting artists and collaborative projects behind the Okayama Art Summit 2019 convened by Pierre Huyghe as artistic director. The book distinguishes itself as an artist book with concept, text, and images chosen by Pierre Huyghe, allowing the reader to experience the exhibition. It is an entity, a being-milieu affecting the city through invisible presences, different intelligent forms, chemical, biological, and algorithmic processes. Each feature within this situated entity has inherently dynamic qualities that, due to the conditions of their co-presence, endlessly grow as particular and contingent modes of continuity. , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 20240719, Redaktion: Stenne, Anne~Gamst, Helene, Seitenzahl/Blattzahl: 128, Keyword: Okayama Art Summit; Pierre Huyghe; Roulette Russe; bildende Kunst; zeitgenössische Kunst, Fachschema: Zeichnung (Kunst)~Künstler - Künstlerin~Ausstellungskatalog, Fachkategorie: einzelne Künstler, Künstlermonografien~Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: allgemeine Themen, Warengruppe: HC/Bildende Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 285, Breite: 203, Höhe: 12, Gewicht: 614, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann benutzt man don t und wann benutzt man doesn t?
Man benutzt "don't" als Verkürzung für "do not" in Verneinungen im Present Simple bei den Pronomen I, you, we, they und bei Pluralnomen. Zum Beispiel: "I don't like coffee." Man benutzt "doesn't" als Verkürzung für "does not" in Verneinungen im Present Simple bei den Pronomen he, she, it und bei Singularnomen. Zum Beispiel: "She doesn't eat meat." In beiden Fällen wird die Verneinung durch das Hilfsverb "do" oder "does" gebildet, je nachdem ob das Subjekt im Singular oder Plural steht. **
-
Wann nimmt man don t und wann nimmt man doesn t?
Man verwendet "don't" als Verkürzung für "do not" in Verneinungen im Present Simple bei den Personalpronomen I, you, we und they. Zum Beispiel: "I don't like coffee." "They don't play tennis." Man verwendet "doesn't" als Verkürzung für "does not" in Verneinungen im Present Simple bei den Personalpronomen he, she und it. Zum Beispiel: "He doesn't eat meat." "She doesn't speak Spanish." Es ist wichtig, zwischen "don't" und "doesn't" zu unterscheiden, da sie je nach Personalpronomen verwendet werden. "Don't" wird mit den Personalpronomen I, you, we und they verwendet, während "doesn't" mit den Personalpronomen he, she und it verwendet wird. Es ist auch wichtig zu beachten, dass "don't" und "doesn't" nur im Present Simple verwendet werden, um Verneinungen auszudrücken. In anderen Zeitformen oder bei Verwendung von Hilfsverben werden andere Verneinungen verwendet. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.