Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Ähnliche Suchbegriffe für Grave-Intent---Sarah
Top-Angebote
Produkte zum Begriff Grave-Intent---Sarah:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
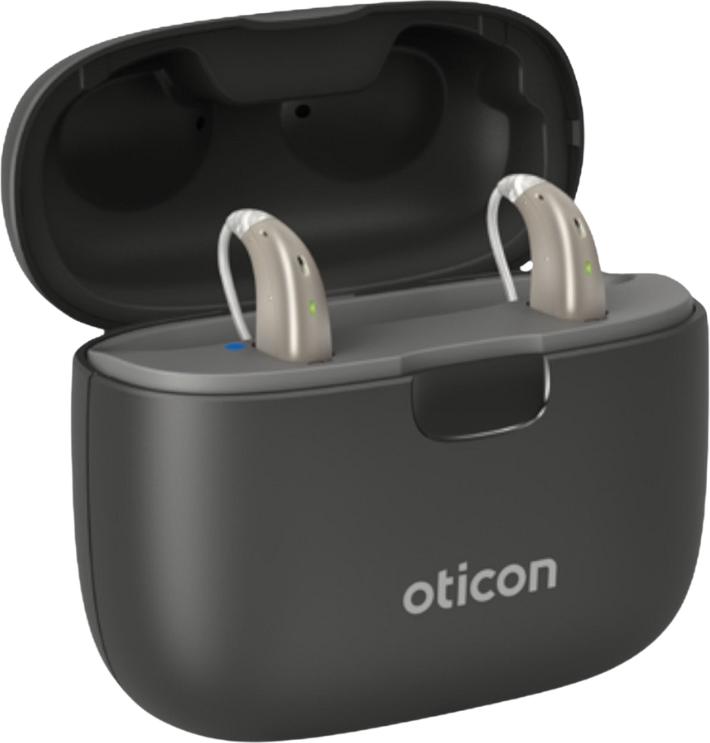
Oticon Smartcharger Minirite kompatibel mit IntentDer Oticon SmartCharger ist die praktische Ladestation für wiederaufladbare Oticon Intent, Oticon Reveal und kompatible nachfolgende Oticon miniRITE Hörgeräte. Er eignet sich ideal für zu Hause und unterwegs und sorgt dafür, dass Ihre Hörgeräte zuverlässig aufgeladen und jederzeit einsatzbereit sind.Die Hörgeräte werden einfach in die vorgesehenen Ladeschächte eingesetzt. Der Ladevorgang startet automatisch - ohne kleine Batterien wechseln zu müssen. Dank seines kompakten Designs lässt sich der SmartCharger bequem auf dem Nachttisch, im Büro oder auf Reisen verwenden.Vorteile des Oticon SmartChargersOriginal Oticon SmartChargerGeeignet für Oticon IntentGeeignet für Oticon RevealFür kompatible wiederaufladbare Oticon miniRITE HörgeräteEinfaches Einsetzen und Aufladen der HörgeräteIdeal für den täglichen GebrauchKompaktes und benutzerfreundliches DesignPraktisch für zu Hause und unterwegsKein Wechsel von Einwegbatterien erforderlichKompatibilitätDieser SmartCharger wurde für entsprechend331,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Intent to Destroy, Sachbücher von Eugene Finkel"Intent to Destroy" bietet eine umfassende Analyse der historischen und politischen Dynamiken, die zur aktuellen Situation zwischen Russland und der Ukraine geführt haben. Verfasst von dem Politikwissenschaftler Eugene Finkel, beleuchtet das Buch die jahrhundertelange Geschichte der russischen Aggression gegen die Ukraine und die verschiedenen Formen des Widerstands, die die Ukrainer im Laufe der Zeit geleistet haben. Finkel argumentiert, dass die brutalen Taktiken, die Russland im Jahr 2022 anwendete, nicht neu sind, sondern Teil einer langen Tradition der Unterdrückung und Zerschlagung ukrainischer Identität und Unabhängigkeit. Das Buch analysiert die Wurzeln des Konflikts und zeigt, wie die Ukraine, inspiriert von einem neu erwachten demokratischen Geist, sich vereint hat, um für ihre Souveränität zu kämpfen. Es ist eine tiefgründige und aufschlussreiche Lektüre für alle, die die komplexen Zusammenhänge der geopolitischen Spannungen in dieser Region verstehen möchten.31,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Finkel, Eugene: Intent to DestroyIntent to Destroy , Russia's Two-Hundred-Year Quest to Dominate Ukraine , > , Erscheinungsjahr: 20241121, Produktform: Kartoniert, Autoren: Finkel, Eugene, Seitenzahl/Blattzahl: 320, Abbildungen: x3 B&W maps, Themenüberschrift: POLITICAL SCIENCE / Geopolitics, Keyword: Ukraine; Russia; Russian policy; Genocide; Russian invasion of Ukraine; Invasion of Ukraine; War in Ukraine; Russia Ukraine; Putin; Zelensky; Ukraine war; Russia war; Vladamir Putin; Volodymyr Zelensky; books on Russia; Russian history; books on Ukraine; Ukraine history; Ukrainian history, Fachschema: Englische Bücher / Politik- u. Sozialwissenschaft~Russland / Roman, Erzählung~Ukraine / Geschichte~Geopolitik~International (Recht)~Internationales Recht~Militärgeschichte~Repression~Unterdrückung~Öffentliches Recht, Fachkategorie: Kriege und Feldzüge~Politische Unterdrückung und Verfolgung~Internationales Öffentliches Recht: Humanitäres Recht, Imprint-Titels: John Murray Press, Warengruppe: HC/Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 234, Breite: 153, Höhe: 28, Gewicht: 400, Produktform: Kartoniert, Genre: Importe,20,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **

Mögt ihr Grave Digger?
Als KI habe ich keine persönlichen Vorlieben oder Abneigungen. Allerdings kann ich sagen, dass Grave Digger eine deutsche Heavy-Metal-Band ist, die seit den 1980er Jahren aktiv ist und eine große Fangemeinde hat. Ihre Musik ist bekannt für ihre harten Gitarrenriffs und die markante Stimme des Sängers Chris Boltendahl. **
Was ist ein Grave?
Was ist ein Grave? Ein Grave ist ein Begriff aus der Musiknotation und bezeichnet einen speziellen Akzent, der durch ein senkrechtes Strichchen über oder unter einer Note dargestellt wird. Dieser Akzent verleiht der Note eine besondere Betonung und wird oft verwendet, um die musikalische Interpretation zu präzisieren. Graves können sowohl in der klassischen Musik als auch in anderen Musikgenres wie Jazz oder Pop auftreten. Sie dienen dazu, die Dynamik und den Ausdruck eines Musikstücks zu verfeinern und den Spielern genaue Anweisungen zur Art der Betonung zu geben. **
Top-Angebote
Produkte zum Begriff Grave-Intent---Sarah:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Oticon Smartcharger Minirite kompatibel mit IntentDer Oticon SmartCharger ist die praktische Ladestation für wiederaufladbare Oticon Intent, Oticon Reveal und kompatible nachfolgende Oticon miniRITE Hörgeräte. Er eignet sich ideal für zu Hause und unterwegs und sorgt dafür, dass Ihre Hörgeräte zuverlässig aufgeladen und jederzeit einsatzbereit sind.Die Hörgeräte werden einfach in die vorgesehenen Ladeschächte eingesetzt. Der Ladevorgang startet automatisch - ohne kleine Batterien wechseln zu müssen. Dank seines kompakten Designs lässt sich der SmartCharger bequem auf dem Nachttisch, im Büro oder auf Reisen verwenden.Vorteile des Oticon SmartChargersOriginal Oticon SmartChargerGeeignet für Oticon IntentGeeignet für Oticon RevealFür kompatible wiederaufladbare Oticon miniRITE HörgeräteEinfaches Einsetzen und Aufladen der HörgeräteIdeal für den täglichen GebrauchKompaktes und benutzerfreundliches DesignPraktisch für zu Hause und unterwegsKein Wechsel von Einwegbatterien erforderlichKompatibilitätDieser SmartCharger wurde für entsprechend331,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Grave-Intent---Sarah
-
Intent to Destroy, Sachbücher von Eugene Finkel"Intent to Destroy" bietet eine umfassende Analyse der historischen und politischen Dynamiken, die zur aktuellen Situation zwischen Russland und der Ukraine geführt haben. Verfasst von dem Politikwissenschaftler Eugene Finkel, beleuchtet das Buch die jahrhundertelange Geschichte der russischen Aggression gegen die Ukraine und die verschiedenen Formen des Widerstands, die die Ukrainer im Laufe der Zeit geleistet haben. Finkel argumentiert, dass die brutalen Taktiken, die Russland im Jahr 2022 anwendete, nicht neu sind, sondern Teil einer langen Tradition der Unterdrückung und Zerschlagung ukrainischer Identität und Unabhängigkeit. Das Buch analysiert die Wurzeln des Konflikts und zeigt, wie die Ukraine, inspiriert von einem neu erwachten demokratischen Geist, sich vereint hat, um für ihre Souveränität zu kämpfen. Es ist eine tiefgründige und aufschlussreiche Lektüre für alle, die die komplexen Zusammenhänge der geopolitischen Spannungen in dieser Region verstehen möchten.31,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Finkel, Eugene: Intent to DestroyIntent to Destroy , Russia's Two-Hundred-Year Quest to Dominate Ukraine , > , Erscheinungsjahr: 20241121, Produktform: Kartoniert, Autoren: Finkel, Eugene, Seitenzahl/Blattzahl: 320, Abbildungen: x3 B&W maps, Themenüberschrift: POLITICAL SCIENCE / Geopolitics, Keyword: Ukraine; Russia; Russian policy; Genocide; Russian invasion of Ukraine; Invasion of Ukraine; War in Ukraine; Russia Ukraine; Putin; Zelensky; Ukraine war; Russia war; Vladamir Putin; Volodymyr Zelensky; books on Russia; Russian history; books on Ukraine; Ukraine history; Ukrainian history, Fachschema: Englische Bücher / Politik- u. Sozialwissenschaft~Russland / Roman, Erzählung~Ukraine / Geschichte~Geopolitik~International (Recht)~Internationales Recht~Militärgeschichte~Repression~Unterdrückung~Öffentliches Recht, Fachkategorie: Kriege und Feldzüge~Politische Unterdrückung und Verfolgung~Internationales Öffentliches Recht: Humanitäres Recht, Imprint-Titels: John Murray Press, Warengruppe: HC/Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 234, Breite: 153, Höhe: 28, Gewicht: 400, Produktform: Kartoniert, Genre: Importe,20,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grave, Johannes: Freiheit?Freiheit? , Eugène Delacroix, die Revolution von 1830 und die Politik der Bilder , Kühlwasserschläuche & Schellen > Kühlung , Erscheinungsjahr: 20241030, Produktform: Leinen, Titel der Reihe: Ästhetik um 1800#17#, Autoren: Grave, Johannes, Seitenzahl/Blattzahl: 160, Abbildungen: mit 60 z.T. farbige Abbildungen, Themenüberschrift: SOCIAL SCIENCE / Anthropology / Cultural & Social, Keyword: Ikone der Kunst; Kunst in Frankreich; Kunst sehen; Provokation in der Kunst; Wegbereiter des Impressionismus; französische Spätromantik, Fachschema: Kunstgeschichte, Fachkategorie: einzelne Künstler, Künstlermonografien~Literaturwissenschaft, allgemein, Warengruppe: HC/Sprachwissenschaft/Allg. u. vergl. Sprachwiss., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 222, Breite: 140, Höhe: 17, Gewicht: 404, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
-
Mögt ihr Grave Digger?
Als KI habe ich keine persönlichen Vorlieben oder Abneigungen. Allerdings kann ich sagen, dass Grave Digger eine deutsche Heavy-Metal-Band ist, die seit den 1980er Jahren aktiv ist und eine große Fangemeinde hat. Ihre Musik ist bekannt für ihre harten Gitarrenriffs und die markante Stimme des Sängers Chris Boltendahl. **
-
Was ist ein Grave?
Was ist ein Grave? Ein Grave ist ein Begriff aus der Musiknotation und bezeichnet einen speziellen Akzent, der durch ein senkrechtes Strichchen über oder unter einer Note dargestellt wird. Dieser Akzent verleiht der Note eine besondere Betonung und wird oft verwendet, um die musikalische Interpretation zu präzisieren. Graves können sowohl in der klassischen Musik als auch in anderen Musikgenres wie Jazz oder Pop auftreten. Sie dienen dazu, die Dynamik und den Ausdruck eines Musikstücks zu verfeinern und den Spielern genaue Anweisungen zur Art der Betonung zu geben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.