Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Ist Kolja Goldstein real?
Ja, Kolja Goldstein ist eine reale Person. Er ist ein deutscher Schauspieler und Synchronsprecher, der in verschiedenen Film- und Fernsehproduktionen mitgewirkt hat. **
Wie findet ihr Kolja Goldstein?
Als KI habe ich keine persönliche Meinung, aber Kolja Goldstein ist ein bekannter Schriftsteller und Journalist. Seine Werke werden oft für ihre tiefgründige Analyse und seinen kritischen Blick auf gesellschaftliche Themen gelobt. Viele Leser schätzen seine klare und präzise Sprache. **

Ähnliche Suchbegriffe für Goldstein-Elmar-Belege-richtig
Top-Angebote
Produkte zum Begriff Goldstein-Elmar-Belege-richtig:
-
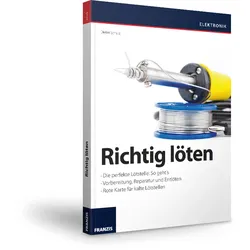
Richtig lötenIn Haushalt, Hobby und Freizeit sind immer wieder kleine Reparaturen erforderlich, bei denen der Lötkolben wertvolle Dienste leistet. Durch richtiges Löten können Sie defekte elektronische Geräte wieder flottmachen, Leitungen reparieren oder gelockerte Stecker befestigen, damit die angeschlossenen Komponenten wieder einwandfrei funktionieren. Löten kann jeder? Dieser Ratgeber zeigt wie Sie perfekte Lötstellen erzeugen. Kleine elektronische Geräte können Sie sogar als Bausatz zusammenlöten, anstatt sie beim Händler für viel Geld zu kaufen. Doch wie muss man vorgehen, damit alles problemlos klappt? Darauf gibt dieses Buch Antworten, ohne dabei Fachkenntnisse vorauszusetzen. Für den Hobbyelektroniker ist es außerdem ein Nachschlagewerk, das schnell und punktgenau über unterschiedlichste Fragestellungen aus der Praxis informiert. Schritt für Schritt führt Sie Autor Dieter Sc...9,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
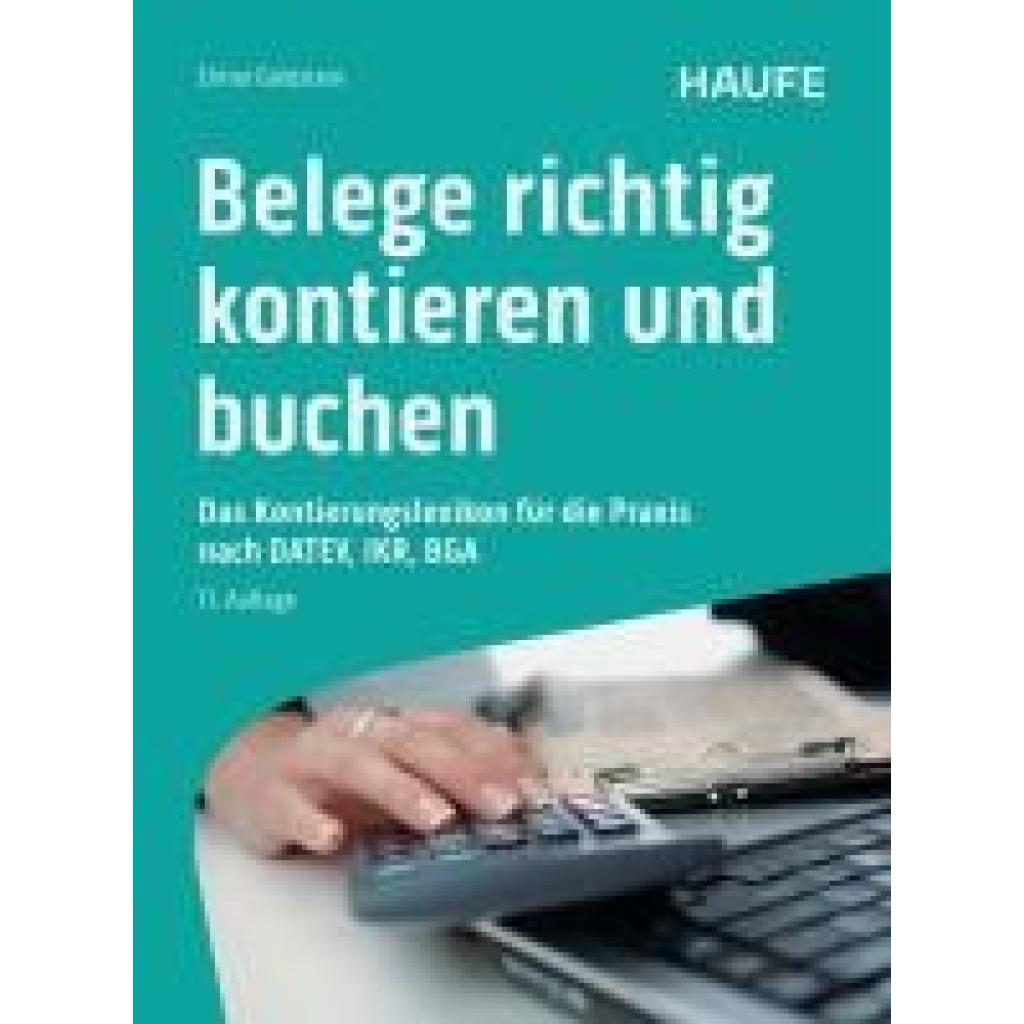
Goldstein, Elmar: Belege richtig kontieren und buchenBelege richtig kontieren und buchen , Jeden Beleg sicher kontieren - von Arbeitskleidung bis Zinserträge: 97 typische Buchungsfälle mit fertigem Buchungssatz und rechtlichen Hinweisen für die Praxis. Zu jedem Buchungsfall ist ein Original-Beleg abgebildet, der passende Buchungssatz mit vollständiger Kontenzuordnung gegenübergestellt und durch buchungstechnische sowie rechtliche Hinweise ergänzt. Typische Kontierungsfehler werden so systematisch vermieden. Das sind die Inhalte: 97 Buchungsfälle von A bis Z: Abschlagszahlungen, Bewirtung, GWG, Reisekosten, Kfz, Software, Umsatzsteuer §13b und viele mehr - jeder Fall mit Beleg und fertigem Buchungssatz. Kontenrahmen SKR03, SKR04, IKR und BGA: Alle Buchungsbeispiele mit Kontonummern für DATEV, Industrie sowie Groß- und Außenhandel - aktuell für 2025. Ordnungsgemäße Rechnungen: Checkliste für Pflichtangaben, Regeln für Kleinbetragsrechnungen sowie Hinweise zu XRechnung und ZUGFeRD. Belegbearbeitung und Aufzeichnungspflichten: Vom Vorbereiten über das Kontieren bis zum Ablegen - rechtssichere Grundlagen für die tägliche Buchführungspraxis. Formulare und Arbeitshilfen im Anhang: Eigenbelege, Fahrtenbuchvorlage, Reisekostenabrechnung, Kassenbericht, Inventarkarte und Abschreibungstabellen. Neu in der 11. Auflage 2025: Aktualisierte DATEV-Kontenrahmen 2025: Alle Änderungen in SKR03 und SKR04 sind eingearbeitet - gesetzeskonform und sofort einsatzbereit. Neue Buchungsbelege zu Catering: Praxisnahe Erweiterung um einen weiteren typischen Buchungsfall aus dem Bewirtungsbereich. Coronahilfen: Buchungstechnische Behandlung von Überbrückungshilfen und weiteren Corona-Fördermaßnahmen. Das Nachschlagewerk für Buchhalter, Steuerfachangestellte und Einsteiger - aktuell zur 11. Auflage 2025. , Bremsbeläge > Bremsen & Bremsenteile , Auflage: 11. aktualisierte und überarbeitete Auflage 2025, Erscheinungsjahr: 20250522, Titel der Reihe: Haufe Fachbuch##, Autoren: Goldstein, Elmar, Auflage: 25011, Auflage/Ausgabe: 11. aktualisierte und überarbeitete Auflage 2025, Seitenzahl/Blattzahl: 260, Keyword: Abschreibung; Anlagevermögen; Anschaffungskosten; BGA; Beleg; Belegbuchung; Buchen; Buchführungsbelege; Buchungsfälle; Buchungssatz; Buchungssätze; DATEV; Direktversicherung; Eigenkapital; Elmar Goldstein; Finanzbuchhaltung; IKR; Jahresabschluss; Kontenrahmen; Rechnungsbelege; Rechnungswesen; Reisekosten; Reisekostenabrechnung; Sachanlagen; Steuerbilanz; Umsatzsteuer; Vorsteuer; Vorsteuerabzug; kontieren, Fachschema: Betriebswirtschaft - Betriebswirtschaftslehre~Buchführung~Buchhaltung / Buchführung~Buchhaltung / Finanzbuchhaltung~Finanzbuchhaltung~Makroökonomie~Ökonomik / Makroökonomik~Business / Management~Management~Rechnungswesen, Fachkategorie: Betriebswirtschaftslehre, allgemein, Warengruppe: HC/Betriebswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 173, Höhe: 18, Gewicht: 570, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Goldstein, Jürgen: BlauBlau , Eine Wunderkammer seiner Bedeutungen , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 20170804, Produktform: Leinen, Autoren: Goldstein, Jürgen, Seitenzahl/Blattzahl: 233, Abbildungen: zahlreiche Abbildungen, Keyword: Farben; Blue Jeans; Blaue Mauritius; Miniaturen, Fachschema: Geschichte / Kulturgeschichte~Kulturgeschichte, Thema: Entdecken, Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Sozial- und Kulturgeschichte, Thema: Eintauchen, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Berlin, Länge: 205, Breite: 128, Höhe: 25, Gewicht: 343, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 152451722,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **


Wie belege ich die RAM-Slots richtig?
Um die RAM-Slots richtig zu belegen, solltest du zunächst die Anleitung deines Motherboards konsultieren, um die optimale Konfiguration für deine spezifische Hardware zu erfahren. In den meisten Fällen werden die RAM-Module paarweise in die entsprechenden Slots eingesteckt, um die Dual-Channel-Funktion zu aktivieren. Achte darauf, dass die Kerben auf den RAM-Modulen mit den Kerben in den Slots übereinstimmen und drücke die Module vorsichtig, aber fest in die Slots, bis sie einrasten. **
Wie belege ich meine Quellen richtig in der Facharbeit?
Um deine Quellen richtig in der Facharbeit zu belegen, solltest du das Zitieren nach einem bestimmten Zitierstil wie APA, MLA oder Harvard durchführen. Du musst die Quellenangaben im Text machen, indem du den Nachnamen des Autors und das Erscheinungsjahr in Klammern setzt. Am Ende der Arbeit solltest du auch eine vollständige Literaturliste erstellen, in der du alle verwendeten Quellen auflistest. **
Top-Angebote
Produkte zum Begriff Goldstein-Elmar-Belege-richtig:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
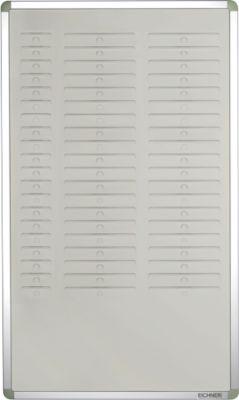
Stecktafel, DIN A5 Belege, 2 reihig* vielfältige Einsatzmöglichkeiten - von der Belegaufbewahrung bis zur Ablaufsteuerung diverser Prozesse * mit 2 Reihen mit je 20 Einsteckfächern zur Auswahl, Fassungsvermögen somit 40 Karten * jede Tafel verfügt über ein integriertes Index-Segment mit je 20 Einsteckmöglichkeiten zur individuellen Beschriftung, weitere Überschriften bzw. Einteilungen mit beigelegten Selbstklebetaschen möglich * Grundelement der Tafel besteht aus einer sehr leichten Hartschaum-Trägerplatte, auf der die Einsteckfächer aufkaschiert sind, eingefasst in einem Alu-Rahmen mit Kunststoff-Eckverbindern * inkl. Montagematerial * Maße: B 535 x H 900 mm224,91 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Richtig lötenIn Haushalt, Hobby und Freizeit sind immer wieder kleine Reparaturen erforderlich, bei denen der Lötkolben wertvolle Dienste leistet. Durch richtiges Löten können Sie defekte elektronische Geräte wieder flottmachen, Leitungen reparieren oder gelockerte Stecker befestigen, damit die angeschlossenen Komponenten wieder einwandfrei funktionieren. Löten kann jeder? Dieser Ratgeber zeigt wie Sie perfekte Lötstellen erzeugen. Kleine elektronische Geräte können Sie sogar als Bausatz zusammenlöten, anstatt sie beim Händler für viel Geld zu kaufen. Doch wie muss man vorgehen, damit alles problemlos klappt? Darauf gibt dieses Buch Antworten, ohne dabei Fachkenntnisse vorauszusetzen. Für den Hobbyelektroniker ist es außerdem ein Nachschlagewerk, das schnell und punktgenau über unterschiedlichste Fragestellungen aus der Praxis informiert. Schritt für Schritt führt Sie Autor Dieter Sc...9,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Goldstein, Elmar: Belege richtig kontieren und buchenBelege richtig kontieren und buchen , Jeden Beleg sicher kontieren - von Arbeitskleidung bis Zinserträge: 97 typische Buchungsfälle mit fertigem Buchungssatz und rechtlichen Hinweisen für die Praxis. Zu jedem Buchungsfall ist ein Original-Beleg abgebildet, der passende Buchungssatz mit vollständiger Kontenzuordnung gegenübergestellt und durch buchungstechnische sowie rechtliche Hinweise ergänzt. Typische Kontierungsfehler werden so systematisch vermieden. Das sind die Inhalte: 97 Buchungsfälle von A bis Z: Abschlagszahlungen, Bewirtung, GWG, Reisekosten, Kfz, Software, Umsatzsteuer §13b und viele mehr - jeder Fall mit Beleg und fertigem Buchungssatz. Kontenrahmen SKR03, SKR04, IKR und BGA: Alle Buchungsbeispiele mit Kontonummern für DATEV, Industrie sowie Groß- und Außenhandel - aktuell für 2025. Ordnungsgemäße Rechnungen: Checkliste für Pflichtangaben, Regeln für Kleinbetragsrechnungen sowie Hinweise zu XRechnung und ZUGFeRD. Belegbearbeitung und Aufzeichnungspflichten: Vom Vorbereiten über das Kontieren bis zum Ablegen - rechtssichere Grundlagen für die tägliche Buchführungspraxis. Formulare und Arbeitshilfen im Anhang: Eigenbelege, Fahrtenbuchvorlage, Reisekostenabrechnung, Kassenbericht, Inventarkarte und Abschreibungstabellen. Neu in der 11. Auflage 2025: Aktualisierte DATEV-Kontenrahmen 2025: Alle Änderungen in SKR03 und SKR04 sind eingearbeitet - gesetzeskonform und sofort einsatzbereit. Neue Buchungsbelege zu Catering: Praxisnahe Erweiterung um einen weiteren typischen Buchungsfall aus dem Bewirtungsbereich. Coronahilfen: Buchungstechnische Behandlung von Überbrückungshilfen und weiteren Corona-Fördermaßnahmen. Das Nachschlagewerk für Buchhalter, Steuerfachangestellte und Einsteiger - aktuell zur 11. Auflage 2025. , Bremsbeläge > Bremsen & Bremsenteile , Auflage: 11. aktualisierte und überarbeitete Auflage 2025, Erscheinungsjahr: 20250522, Titel der Reihe: Haufe Fachbuch##, Autoren: Goldstein, Elmar, Auflage: 25011, Auflage/Ausgabe: 11. aktualisierte und überarbeitete Auflage 2025, Seitenzahl/Blattzahl: 260, Keyword: Abschreibung; Anlagevermögen; Anschaffungskosten; BGA; Beleg; Belegbuchung; Buchen; Buchführungsbelege; Buchungsfälle; Buchungssatz; Buchungssätze; DATEV; Direktversicherung; Eigenkapital; Elmar Goldstein; Finanzbuchhaltung; IKR; Jahresabschluss; Kontenrahmen; Rechnungsbelege; Rechnungswesen; Reisekosten; Reisekostenabrechnung; Sachanlagen; Steuerbilanz; Umsatzsteuer; Vorsteuer; Vorsteuerabzug; kontieren, Fachschema: Betriebswirtschaft - Betriebswirtschaftslehre~Buchführung~Buchhaltung / Buchführung~Buchhaltung / Finanzbuchhaltung~Finanzbuchhaltung~Makroökonomie~Ökonomik / Makroökonomik~Business / Management~Management~Rechnungswesen, Fachkategorie: Betriebswirtschaftslehre, allgemein, Warengruppe: HC/Betriebswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 173, Höhe: 18, Gewicht: 570, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Kolja Goldstein real?
Ja, Kolja Goldstein ist eine reale Person. Er ist ein deutscher Schauspieler und Synchronsprecher, der in verschiedenen Film- und Fernsehproduktionen mitgewirkt hat. **
-
Wie findet ihr Kolja Goldstein?
Als KI habe ich keine persönliche Meinung, aber Kolja Goldstein ist ein bekannter Schriftsteller und Journalist. Seine Werke werden oft für ihre tiefgründige Analyse und seinen kritischen Blick auf gesellschaftliche Themen gelobt. Viele Leser schätzen seine klare und präzise Sprache. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Goldstein-Elmar-Belege-richtig
-
Goldstein, Jürgen: BlauBlau , Eine Wunderkammer seiner Bedeutungen , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 20170804, Produktform: Leinen, Autoren: Goldstein, Jürgen, Seitenzahl/Blattzahl: 233, Abbildungen: zahlreiche Abbildungen, Keyword: Farben; Blue Jeans; Blaue Mauritius; Miniaturen, Fachschema: Geschichte / Kulturgeschichte~Kulturgeschichte, Thema: Entdecken, Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Sozial- und Kulturgeschichte, Thema: Eintauchen, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Verlag, Verlag: Matthes & Seitz Berlin, Länge: 205, Breite: 128, Höhe: 25, Gewicht: 343, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 152451722,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wie belege ich die RAM-Slots richtig?
Um die RAM-Slots richtig zu belegen, solltest du zunächst die Anleitung deines Motherboards konsultieren, um die optimale Konfiguration für deine spezifische Hardware zu erfahren. In den meisten Fällen werden die RAM-Module paarweise in die entsprechenden Slots eingesteckt, um die Dual-Channel-Funktion zu aktivieren. Achte darauf, dass die Kerben auf den RAM-Modulen mit den Kerben in den Slots übereinstimmen und drücke die Module vorsichtig, aber fest in die Slots, bis sie einrasten. **
-
Wie belege ich meine Quellen richtig in der Facharbeit?
Um deine Quellen richtig in der Facharbeit zu belegen, solltest du das Zitieren nach einem bestimmten Zitierstil wie APA, MLA oder Harvard durchführen. Du musst die Quellenangaben im Text machen, indem du den Nachnamen des Autors und das Erscheinungsjahr in Klammern setzt. Am Ende der Arbeit solltest du auch eine vollständige Literaturliste erstellen, in der du alle verwendeten Quellen auflistest. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.