Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Ähnliche Suchbegriffe für Geminus-Obscurus---Nadine
Top-Angebote
Produkte zum Begriff Geminus-Obscurus---Nadine:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Möbel Direkt Online, Stühle, Nadine (2x)Der moderne Polsterstuhl "Nadine" von Möbel Direkt Online vereint stilvolles Design mit funktionaler Bequemlichkeit. Dieses Set besteht aus zwei Stühlen, die durch ihre schlichte Eleganz bestechen. Die Sitzschale ist vollständig schaumstoffgepolstert und mit einem attraktiven Stoffbezug in Samtoptik versehen, der sowohl Komfort als auch eine ansprechende Optik bietet. Die Rückenlehne ist mit einer ansprechenden Rautenabsteppung gestaltet, die dem Stuhl eine besondere Note verleiht. Die Beine aus robustem Stahlrohr sind schwarz pulverbeschichtet und unten goldfarben lackiert, was einen modernen Kontrast schafft. Die Stühle werden zur Selbstmontage geliefert und beinhalten eine detaillierte Aufbauanleitung, sodass der Aufbau unkompliziert und schnell vonstattengeht. Mit einer Sitzhöhe von 46 cm und einer Sitztiefe von 40 cm bieten die Stühle eine angenehme Sitzposition, ideal für verschiedene Wohnräume oder als stilvolle Ergänzung zu Essbereichen. - Vollständig schaumstoffgepolsterte Sitzschale für hohen Komfort - Rückenlehne mit attraktiver Rautenabsteppung - Beine aus pulverbeschichtetem Stahlrohr mit goldfarbener Lackierung - Lieferung zur Selbstmontage mit detaillierter Aufbauanleitung.118,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gerber, Nadine: EiszeitEiszeit , Der Spielmacher bist du... , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Auflage: 5. Auflage, Erscheinungsjahr: 20230908, Produktform: Leinen, Autoren: Gerber, Nadine~Lötscher, Kevin, Auflage: 23005, Auflage/Ausgabe: 5. Auflage, Seitenzahl/Blattzahl: 240, Keyword: Depression; Eishockey; Kevin Lötscher; NHL; Schicksalsschlag; Unfall, Fachschema: Erinnerung / Sport, Fliegerei, Jagd~Sport / Wintersport~Wintersport, Fachkategorie: Biografien: Wirtschaft und Industrie~Wintersport, Warengruppe: HC/Wintersport, Fachkategorie: Autobiografien: Sport, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Weber Verlag, Verlag: Weber Verlag, Verlag: Weber Verlag AG, Länge: 236, Breite: 170, Höhe: 22, Gewicht: 545, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wie entsteht ein Obscurus?
Ein Obscurus entsteht, wenn ein junger Zauberer oder eine junge Hexe ihre magischen Fähigkeiten unterdrückt oder verleugnet, oft aufgrund von Unterdrückung oder Angst. Die unterdrückte Magie beginnt sich zu manifestieren und bildet eine dunkle, zerstörerische Kraft, die den Träger übernimmt. Dieser Prozess kann zu einem Obscurus führen, einer gefährlichen Energieform, die unkontrollierbar ist und Schaden anrichten kann. Es ist wichtig, dass junge Zauberer und Hexen ihre magischen Fähigkeiten akzeptieren und lernen, sie zu kontrollieren, um die Entstehung eines Obscurus zu verhindern. **
-
Ist Ariana ein Obscurus?
Ist Ariana ein Obscurus? Ein Obscurus ist eine dunkle, zerstörerische Kraft, die entsteht, wenn ein junger Zauberer seine magischen Fähigkeiten unterdrückt oder verleugnet. Es wird angenommen, dass Ariana Dumbledore, die Schwester von Albus Dumbledore, ein Obscurus war, da sie nach einem traumatischen Erlebnis ihre magischen Kräfte nicht kontrollieren konnte. Ihre unterdrückten Kräfte führten letztendlich zu einer Explosion, die tragische Folgen hatte. Obwohl es nie explizit bestätigt wurde, gibt es starke Hinweise darauf, dass Ariana tatsächlich ein Obscurus war. **


Was ist ein Obscurus?
Ein Obscurus ist eine dunkle, zerstörerische Kraft, die entsteht, wenn ein junger Zauberer oder eine junge Hexe ihre magischen Fähigkeiten unterdrückt oder verleugnet. Diese unterdrückte Energie baut sich im Inneren des Magiers auf und manifestiert sich schließlich als Obscurus. Ein Obscurus kann große Zerstörung anrichten und ist äußerst gefährlich, sowohl für den Träger als auch für seine Umgebung. Es ist wichtig, dass junge Magier lernen, ihre Kräfte zu akzeptieren und zu kontrollieren, um die Entstehung eines Obscurus zu verhindern. In der magischen Welt ist die Existenz eines Obscurus ein Tabuthema, da sie oft mit Scham und Schuldgefühlen verbunden ist. **
War Dumbledores Schwester ein Obscurus?
War Dumbledores Schwester ein Obscurus? Diese Frage ist in der Harry-Potter-Welt Gegenstand von Spekulationen und Theorien. Es wird angedeutet, dass Ariana Dumbledore, die Schwester von Albus Dumbledore, traumatische Erfahrungen hatte, die zu einer Unterdrückung ihrer magischen Fähigkeiten führten. Einige Fans glauben, dass sie möglicherweise ein Obscurus war, eine dunkle und zerstörerische Kraft, die entsteht, wenn ein junger Zauberer seine Magie unterdrückt. Es wurde jedoch nie offiziell bestätigt, ob Ariana tatsächlich ein Obscurus war. Die genaue Natur ihrer Magie und ihrer psychischen Probleme bleibt ein Geheimnis. **
Top-Angebote
Produkte zum Begriff Geminus-Obscurus---Nadine:
-
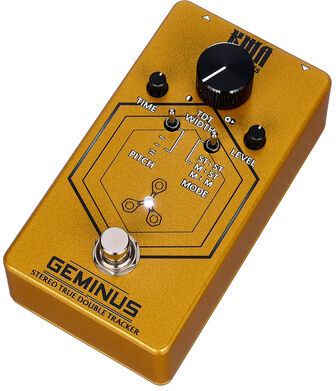
KMA Audio Machines Geminus Double TrackerKMA Audio Machines Geminus Double Tracker; Effektpedal für E-Gitarre; True Stereo Double Tracker, fügt dem Klang Fülle und Weite hinzu, ähnlich wie bei einem doppelt gespielten Riff; Regler: TDT Width, Time, Level; Schalter: Pitch, Mode; Fußschalter: Bypass; Anschlüsse: Input (6,3 mm TRS Klinke), Output (6,3 mm TRS Klinke), ; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 100 mA; Stromversorgung mit einem 9 V DC Netzadapter (nicht im Lieferumfang enthalten); passendes optionales Netzteil: Art. Nr. #409939; True Bypass; Abmessungen (B x T x H): 74 x 110 x 60 mm; Gewicht: 350 g; Handmade in Germany; Hinweis: Batteriebetrieb wird nicht unterstützt229,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Geminus-Obscurus---Nadine
-
Möbel Direkt Online, Stühle, Nadine (2x)Der moderne Polsterstuhl "Nadine" von Möbel Direkt Online vereint stilvolles Design mit funktionaler Bequemlichkeit. Dieses Set besteht aus zwei Stühlen, die durch ihre schlichte Eleganz bestechen. Die Sitzschale ist vollständig schaumstoffgepolstert und mit einem attraktiven Stoffbezug in Samtoptik versehen, der sowohl Komfort als auch eine ansprechende Optik bietet. Die Rückenlehne ist mit einer ansprechenden Rautenabsteppung gestaltet, die dem Stuhl eine besondere Note verleiht. Die Beine aus robustem Stahlrohr sind schwarz pulverbeschichtet und unten goldfarben lackiert, was einen modernen Kontrast schafft. Die Stühle werden zur Selbstmontage geliefert und beinhalten eine detaillierte Aufbauanleitung, sodass der Aufbau unkompliziert und schnell vonstattengeht. Mit einer Sitzhöhe von 46 cm und einer Sitztiefe von 40 cm bieten die Stühle eine angenehme Sitzposition, ideal für verschiedene Wohnräume oder als stilvolle Ergänzung zu Essbereichen. - Vollständig schaumstoffgepolsterte Sitzschale für hohen Komfort - Rückenlehne mit attraktiver Rautenabsteppung - Beine aus pulverbeschichtetem Stahlrohr mit goldfarbener Lackierung - Lieferung zur Selbstmontage mit detaillierter Aufbauanleitung.118,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gerber, Nadine: EiszeitEiszeit , Der Spielmacher bist du... , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Auflage: 5. Auflage, Erscheinungsjahr: 20230908, Produktform: Leinen, Autoren: Gerber, Nadine~Lötscher, Kevin, Auflage: 23005, Auflage/Ausgabe: 5. Auflage, Seitenzahl/Blattzahl: 240, Keyword: Depression; Eishockey; Kevin Lötscher; NHL; Schicksalsschlag; Unfall, Fachschema: Erinnerung / Sport, Fliegerei, Jagd~Sport / Wintersport~Wintersport, Fachkategorie: Biografien: Wirtschaft und Industrie~Wintersport, Warengruppe: HC/Wintersport, Fachkategorie: Autobiografien: Sport, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Weber Verlag, Verlag: Weber Verlag, Verlag: Weber Verlag AG, Länge: 236, Breite: 170, Höhe: 22, Gewicht: 545, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Akkerman, Nadine: SpycraftSpycraft , Tricks and Tools of the Dangerous Trade from Elizabeth I to the Restoration , > , Erscheinungsjahr: 20240625, Produktform: Leinen, Autoren: Akkerman, Nadine~Langman, Pete, Abbildungen: 60 color illus. +1 map, Themenüberschrift: HISTORY / Renaissance, Keyword: Espionage history;Early modern spies;Elizabethan espionage;Invisible ink techniques;Historical spy tools;Babington plot;Gunpowder plot;Ciphers;counterfeiting;history of intelligence;Walsingham, Fachschema: Großbritannien / Geschichte, Politik, Gesellschaft, Recht~Sechzehntes Jahrhundert~Siebzehntes Jahrhundert~Agent~Geheimdienst~Geheimdienst / Spionage~Spion~Spionage - Spionageabwehr~Europa / Geschichte, Kulturgeschichte~Renaissance - Frührenaissance, Fachkategorie: Geschichte allgemein und Weltgeschichte~Europäische Geschichte: Renaissance, Warengruppe: HC/Geschichte/Neuzeit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 164, Höhe: 37, Gewicht: 972, Produktform: Gebunden, Genre: Importe,24,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entsteht ein Obscurus?
Ein Obscurus entsteht, wenn ein junger Zauberer oder eine junge Hexe ihre magischen Fähigkeiten unterdrückt oder verleugnet, oft aufgrund von Unterdrückung oder Angst. Die unterdrückte Magie beginnt sich zu manifestieren und bildet eine dunkle, zerstörerische Kraft, die den Träger übernimmt. Dieser Prozess kann zu einem Obscurus führen, einer gefährlichen Energieform, die unkontrollierbar ist und Schaden anrichten kann. Es ist wichtig, dass junge Zauberer und Hexen ihre magischen Fähigkeiten akzeptieren und lernen, sie zu kontrollieren, um die Entstehung eines Obscurus zu verhindern. **
-
Ist Ariana ein Obscurus?
Ist Ariana ein Obscurus? Ein Obscurus ist eine dunkle, zerstörerische Kraft, die entsteht, wenn ein junger Zauberer seine magischen Fähigkeiten unterdrückt oder verleugnet. Es wird angenommen, dass Ariana Dumbledore, die Schwester von Albus Dumbledore, ein Obscurus war, da sie nach einem traumatischen Erlebnis ihre magischen Kräfte nicht kontrollieren konnte. Ihre unterdrückten Kräfte führten letztendlich zu einer Explosion, die tragische Folgen hatte. Obwohl es nie explizit bestätigt wurde, gibt es starke Hinweise darauf, dass Ariana tatsächlich ein Obscurus war. **
-
Was ist ein Obscurus?
Ein Obscurus ist eine dunkle, zerstörerische Kraft, die entsteht, wenn ein junger Zauberer oder eine junge Hexe ihre magischen Fähigkeiten unterdrückt oder verleugnet. Diese unterdrückte Energie baut sich im Inneren des Magiers auf und manifestiert sich schließlich als Obscurus. Ein Obscurus kann große Zerstörung anrichten und ist äußerst gefährlich, sowohl für den Träger als auch für seine Umgebung. Es ist wichtig, dass junge Magier lernen, ihre Kräfte zu akzeptieren und zu kontrollieren, um die Entstehung eines Obscurus zu verhindern. In der magischen Welt ist die Existenz eines Obscurus ein Tabuthema, da sie oft mit Scham und Schuldgefühlen verbunden ist. **
-
War Dumbledores Schwester ein Obscurus?
War Dumbledores Schwester ein Obscurus? Diese Frage ist in der Harry-Potter-Welt Gegenstand von Spekulationen und Theorien. Es wird angedeutet, dass Ariana Dumbledore, die Schwester von Albus Dumbledore, traumatische Erfahrungen hatte, die zu einer Unterdrückung ihrer magischen Fähigkeiten führten. Einige Fans glauben, dass sie möglicherweise ein Obscurus war, eine dunkle und zerstörerische Kraft, die entsteht, wenn ein junger Zauberer seine Magie unterdrückt. Es wurde jedoch nie offiziell bestätigt, ob Ariana tatsächlich ein Obscurus war. Die genaue Natur ihrer Magie und ihrer psychischen Probleme bleibt ein Geheimnis. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.