Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie lerne ich Spring Boot und das Spring Framework?
Um Spring Boot und das Spring Framework zu lernen, empfehle ich dir, zunächst die offizielle Dokumentation von Spring zu lesen. Dort findest du eine ausführliche Einführung und viele Beispiele. Zusätzlich kannst du auch Online-Tutorials, Bücher oder Kurse nutzen, um dein Wissen zu vertiefen. Praktische Erfahrung sammelst du am besten, indem du eigene Projekte mit Spring Boot umsetzt. **
Was verursacht die IllegalArgumentException in Spring Boot?
Die IllegalArgumentException in Spring Boot wird ausgelöst, wenn ein ungültiges Argument an eine Methode übergeben wird. Dies kann zum Beispiel passieren, wenn ein erforderlicher Parameter nicht vorhanden ist oder einen falschen Wert hat. Die Exception wird normalerweise verwendet, um den Entwickler auf einen Fehler in der Anwendung hinzuweisen. **


Ähnliche Suchbegriffe für Fernandès-François-Spring-Boot
Top-Angebote
Produkte zum Begriff Fernandès-François-Spring-Boot:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
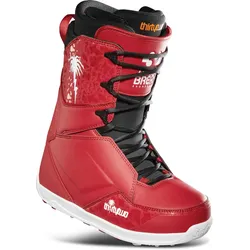
THIRTYTWO LASHED PREMIUM SPRING BREAK Boot 2024 red - 43Mit dem ThirtyTwo Lashed Premium Spring Break Snowboard Boot surfst du stilvoll über den Berg. Er bietet die bekannte Passform und den Flex des Lashed, wurde aber mit Performance Liner, Performance Footbed und Performance Internal Harness aufgewertet.Auch die Außensohle wurde verbessert: Die Performance Rubber Außensohle ist mit Energy Foam Dämpfung für mehr Komfort ausgestattet. 3D Molded Tongue, Articulated Cuff und Independent Eyestay runden den Boot ab, das Heel Hold Kit hilft beim Fixieren der Ferse.Eigenschaften:Spring Break Edition des Lashed PremiumTraditionelle SchnürungPerformance Liner, Footbed und Internal HarnessPerformance Rubber Außensohle mit Energy Foam Dämpfung3D Molded TongueArticulated Cuff und Independent Eyestay1:1 Lasting und Heel Hold KitFlex: 7/10, Fit: PerformanceFarbe: Rot239,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
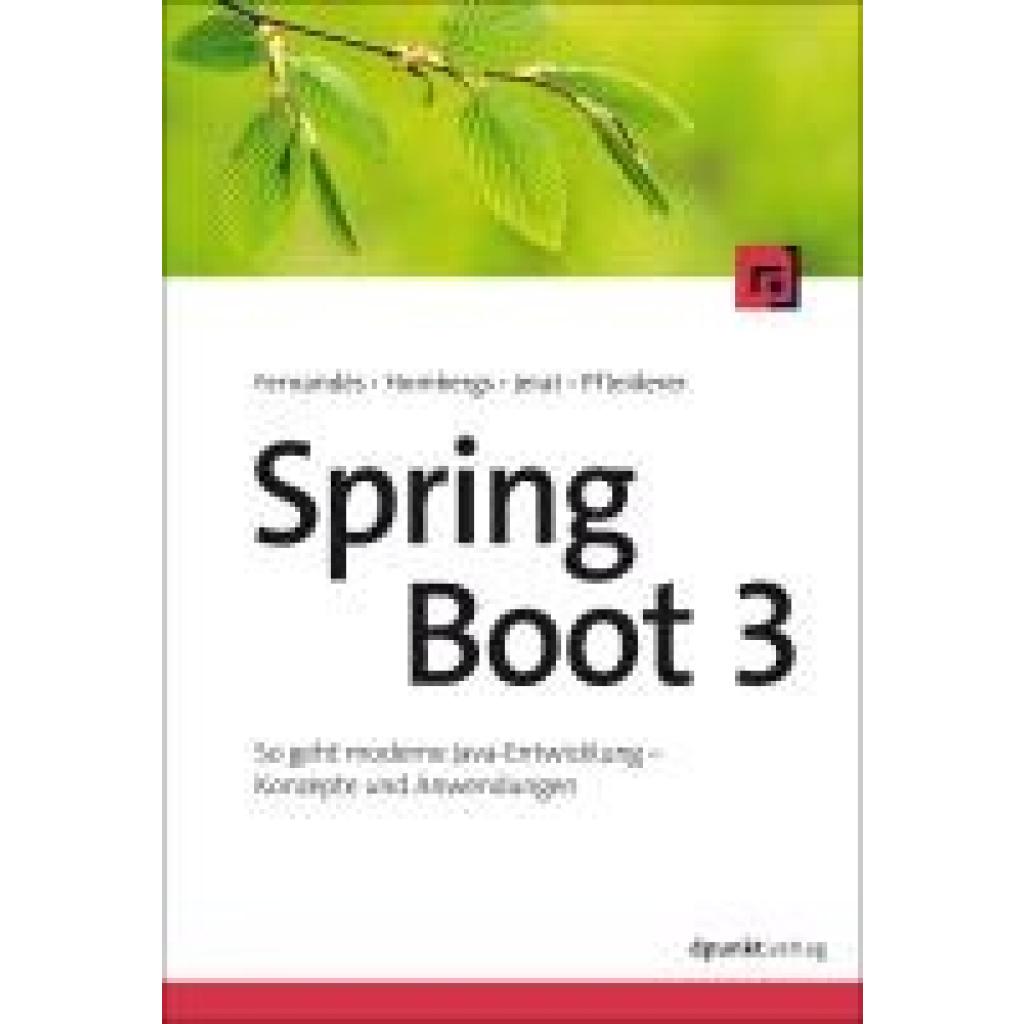
Fernandès, François: Spring Boot 3Spring Boot 3 , So geht moderne Java-Entwicklung - Konzepte und Anwendungen , Querlenker > Sportfederung , Erscheinungsjahr: 20240926, Produktform: Kartoniert, Autoren: Fernandès, François~Hombergs, Tom~Jerat, Benedikt~Pfleiderer, Florian, Seitenzahl/Blattzahl: 400, Keyword: Cloud; Cloud Native; Cloudfoundry; Java; Kotlin; Microservices; Programmierung; Reactive; Spring; Spring Data; Spring Security; Spring Web MVC; Webflux; jOOQ, Fachschema: Java (EDV)~Programmiersprachen, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 29, Gewicht: 834, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ullenboom, Christian: Spring Boot 3 und Spring Framework 6Spring Boot 3 und Spring Framework 6 , Das umfassende Handbuch , Querlenker > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20250206, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Ullenboom, Christian, Edition: ENL, Auflage: 25002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 992, Themenüberschrift: COMPUTERS / Programming Languages / Java, Keyword: Cloud-native Anwendungen; Datenzugriffsschicht; Dependency; Eventmodell; Hand-Buch Bücher lernen Grundlagen Tipps Workshop Tutorial Wissen Anleitung Training; Java; Managed Beans; Microservices; On Premises; RESTful Services; Softwareentwicklung; Spring Boot; Spring Framework, Fachschema: Internet / Programmierung~Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 168, Höhe: 62, Gewicht: 2064, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann ich in Java Spring Boot eine Live-Anfrage stellen?
Um eine Live-Anfrage in Java Spring Boot zu stellen, kannst du die Klasse RestTemplate verwenden. Erstelle eine Instanz von RestTemplate und verwende dann die Methode getForObject oder postForObject, um eine GET- oder POST-Anfrage an die gewünschte URL zu senden. Du kannst auch Parameter und Header zur Anfrage hinzufügen, um spezifische Anforderungen zu erfüllen. **
-
Was ist das Problem mit Spring Boot, Eclipse und JRE/JDK?
Das Problem besteht darin, dass Spring Boot möglicherweise nicht mit der richtigen Version von Eclipse oder der Java Runtime Environment (JRE) bzw. dem Java Development Kit (JDK) kompatibel ist. Dies kann zu Fehlern und Inkompatibilitäten führen, wenn man versucht, Spring Boot in Eclipse zu verwenden. Es ist wichtig sicherzustellen, dass die richtige Version von Eclipse und die richtige Version von JRE/JDK installiert sind, um diese Probleme zu vermeiden. **
-
Wo lebte Oscar François de Jarjayes?
Oscar François de Jarjayes lebte im Frankreich des 18. Jahrhunderts. Genauer gesagt war sie ein fiktiver Charakter in der Manga- und Anime-Serie "Die Rosen von Versailles", die während der Zeit der französischen Revolution spielt. In der Serie wird sie als Tochter eines Generals dargestellt, die als Junge aufwächst und später als Leibwächterin von Marie Antoinette dient. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **


Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Top-Angebote
Produkte zum Begriff Fernandès-François-Spring-Boot:
-
Spring Boot 4 und Spring Framework 7, Fachbücher von Christian UllenboomDas Buch "Spring Boot 4 und Spring Framework 7" von Christian Ullenboom ist ein umfassendes Handbuch für die Entwicklung professioneller Enterprise-Anwendungen mit Java. Es richtet sich an Entwickler, die sowohl Grundlagen als auch fortgeschrittene Konzepte des Spring-Frameworks erlernen möchten. Das Werk bietet eine praxisnahe Herangehensweise, die durch ein durchgehendes Anwendungsbeispiel unterstützt wird. Leser erhalten wertvolle Einblicke in Themen wie Dependency Injection, testgetriebene Entwicklung, RESTful Webservices und Spring Security. Zudem werden Tipps aus jahrelanger Erfahrung gegeben, um häufige Stolperfallen zu vermeiden. Dieses Buch ist sowohl für das Lernen im Hands-On-Modus als auch für das Nachschlagen von spezifischen Themen geeignet und ist somit ein unverzichtbares Nachschlagewerk für alle, die mit Spring und Java arbeiten.59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spring Boot 2, Fachbücher von Michael SimonsSpring Boot hat seit 2014 das Spring-Ökosystem revolutioniert und verdrängt in zunehmendem Masse klassische Spring-Anwendungen. Dieses erste deutschsprachige Spring-Boot-Buch bietet eine umfassende Einführung in die von Spring Boot unterstützten Spring-Module und -Technologien. Dies betrifft Themen wie Webanwendungen, Security, Datenbanktechnologien, Caching, Dokumentation und Tests. Darüber hinaus stellt es verschiedene Möglichkeiten vor, Spring-Boot-Anwendungen zu deployen - sowohl in klassischen als auch in Cloud-Szenarien.36,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
THIRTYTWO LASHED PREMIUM SPRING BREAK Boot 2024 red - 43Mit dem ThirtyTwo Lashed Premium Spring Break Snowboard Boot surfst du stilvoll über den Berg. Er bietet die bekannte Passform und den Flex des Lashed, wurde aber mit Performance Liner, Performance Footbed und Performance Internal Harness aufgewertet.Auch die Außensohle wurde verbessert: Die Performance Rubber Außensohle ist mit Energy Foam Dämpfung für mehr Komfort ausgestattet. 3D Molded Tongue, Articulated Cuff und Independent Eyestay runden den Boot ab, das Heel Hold Kit hilft beim Fixieren der Ferse.Eigenschaften:Spring Break Edition des Lashed PremiumTraditionelle SchnürungPerformance Liner, Footbed und Internal HarnessPerformance Rubber Außensohle mit Energy Foam Dämpfung3D Molded TongueArticulated Cuff und Independent Eyestay1:1 Lasting und Heel Hold KitFlex: 7/10, Fit: PerformanceFarbe: Rot239,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lerne ich Spring Boot und das Spring Framework?
Um Spring Boot und das Spring Framework zu lernen, empfehle ich dir, zunächst die offizielle Dokumentation von Spring zu lesen. Dort findest du eine ausführliche Einführung und viele Beispiele. Zusätzlich kannst du auch Online-Tutorials, Bücher oder Kurse nutzen, um dein Wissen zu vertiefen. Praktische Erfahrung sammelst du am besten, indem du eigene Projekte mit Spring Boot umsetzt. **
-
Was verursacht die IllegalArgumentException in Spring Boot?
Die IllegalArgumentException in Spring Boot wird ausgelöst, wenn ein ungültiges Argument an eine Methode übergeben wird. Dies kann zum Beispiel passieren, wenn ein erforderlicher Parameter nicht vorhanden ist oder einen falschen Wert hat. Die Exception wird normalerweise verwendet, um den Entwickler auf einen Fehler in der Anwendung hinzuweisen. **
-
Wie kann ich in Java Spring Boot eine Live-Anfrage stellen?
Um eine Live-Anfrage in Java Spring Boot zu stellen, kannst du die Klasse RestTemplate verwenden. Erstelle eine Instanz von RestTemplate und verwende dann die Methode getForObject oder postForObject, um eine GET- oder POST-Anfrage an die gewünschte URL zu senden. Du kannst auch Parameter und Header zur Anfrage hinzufügen, um spezifische Anforderungen zu erfüllen. **
-
Was ist das Problem mit Spring Boot, Eclipse und JRE/JDK?
Das Problem besteht darin, dass Spring Boot möglicherweise nicht mit der richtigen Version von Eclipse oder der Java Runtime Environment (JRE) bzw. dem Java Development Kit (JDK) kompatibel ist. Dies kann zu Fehlern und Inkompatibilitäten führen, wenn man versucht, Spring Boot in Eclipse zu verwenden. Es ist wichtig sicherzustellen, dass die richtige Version von Eclipse und die richtige Version von JRE/JDK installiert sind, um diese Probleme zu vermeiden. **
Ähnliche Suchbegriffe für Fernandès-François-Spring-Boot
-
Fernandès, François: Spring Boot 3Spring Boot 3 , So geht moderne Java-Entwicklung - Konzepte und Anwendungen , Querlenker > Sportfederung , Erscheinungsjahr: 20240926, Produktform: Kartoniert, Autoren: Fernandès, François~Hombergs, Tom~Jerat, Benedikt~Pfleiderer, Florian, Seitenzahl/Blattzahl: 400, Keyword: Cloud; Cloud Native; Cloudfoundry; Java; Kotlin; Microservices; Programmierung; Reactive; Spring; Spring Data; Spring Security; Spring Web MVC; Webflux; jOOQ, Fachschema: Java (EDV)~Programmiersprachen, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 29, Gewicht: 834, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ullenboom, Christian: Spring Boot 3 und Spring Framework 6Spring Boot 3 und Spring Framework 6 , Das umfassende Handbuch , Querlenker > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20250206, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Ullenboom, Christian, Edition: ENL, Auflage: 25002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 992, Themenüberschrift: COMPUTERS / Programming Languages / Java, Keyword: Cloud-native Anwendungen; Datenzugriffsschicht; Dependency; Eventmodell; Hand-Buch Bücher lernen Grundlagen Tipps Workshop Tutorial Wissen Anleitung Training; Java; Managed Beans; Microservices; On Premises; RESTful Services; Softwareentwicklung; Spring Boot; Spring Framework, Fachschema: Internet / Programmierung~Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Warengruppe: HC/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 168, Höhe: 62, Gewicht: 2064, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo lebte Oscar François de Jarjayes?
Oscar François de Jarjayes lebte im Frankreich des 18. Jahrhunderts. Genauer gesagt war sie ein fiktiver Charakter in der Manga- und Anime-Serie "Die Rosen von Versailles", die während der Zeit der französischen Revolution spielt. In der Serie wird sie als Tochter eines Generals dargestellt, die als Junge aufwächst und später als Leibwächterin von Marie Antoinette dient. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.