Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Ähnliche Suchbegriffe für FOMOfx-MT2-Virtual-Jeff
Top-Angebote
Produkte zum Begriff FOMOfx-MT2-Virtual-Jeff:
-
Virtual RealityVirtual Reality , Zukunft der historischen Bildung? , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 20250319, Titel der Reihe: Historische Bildung und Public History#3#, Redaktion: Kuchler, Christian~Muckel, Kristopher, Seitenzahl/Blattzahl: 192, Abbildungen: mit 54 z.T. farbige Abbildungen, Themenüberschrift: HISTORY / Modern / 21st Century, Keyword: Argumented Reality; Authentizität; Bildung; Geschichtsdidaktik; Lernen; Schule; Simulation; Unterricht; VR; VR-Brille; Virtuelle Realität; Zeitreisen, Fachschema: E-Learning~Lernen / E-Learning~Geschichte / Didaktik, Methodik~Geschichte / Kindersachbuch, Jugendsachbuch~Virtualisierung~3-D-Programm / Virtuelle Realität~Virtuelle Realität - Virtual Reality, Fachkategorie: Lehrmittel, Lerntechnologien, E-Learning~Geschichte allgemein und Weltgeschichte~Virtuelle Welten~Virtualisierung~Virtuelle Realität~Kinder/Jugendliche: Sachbuch: Geschichte, Warengruppe: HC/Erziehung/Bildung/Erziehungsratgeber, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 222, Breite: 140, Höhe: 12, Gewicht: 232, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein MT2 Farmbot?
Ein MT2 Farmbot ist ein automatisiertes Programm oder eine Software, die in Online-Spielen wie Metin2 verwendet wird, um wiederholte Aufgaben und Aktionen auszuführen, um Ressourcen zu sammeln oder Erfahrungspunkte zu verdienen. Der Bot kann verschiedene Aktionen wie das Töten von Monstern, das Sammeln von Gegenständen oder das Durchführen von Quests automatisch durchführen, ohne dass der Spieler aktiv eingreifen muss. Der Einsatz von Farmbots ist in den meisten Spielen jedoch gegen die Nutzungsbedingungen und kann zu Sperrungen oder anderen Sanktionen führen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **


Welche guten Servernamen gibt es für MT2?
Es gibt viele gute Servernamen für MT2, hier sind einige Beispiele: "Eternal Legends", "Mystic Empire", "Rise of Heroes", "Shadowlands", "Divine Destiny". Es ist wichtig, einen Namen zu wählen, der das Thema des Servers widerspiegelt und gleichzeitig ansprechend und einprägsam ist. **
Ist helius2 mt2 starter exe ein Trojaner?
Es ist schwierig, diese Frage ohne weitere Informationen zu beantworten. Es ist möglich, dass helius2 mt2 starter exe ein Trojaner ist, da der Dateiname und der Kontext darauf hindeuten könnten. Es wird empfohlen, eine Antivirensoftware zu verwenden, um die Datei zu überprüfen und sicherzustellen, dass sie sicher ist. **
Top-Angebote
Produkte zum Begriff FOMOfx-MT2-Virtual-Jeff:
-
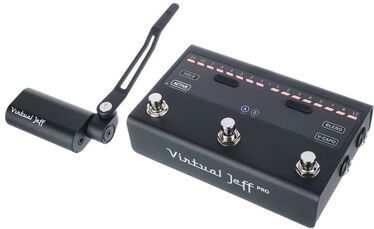
FOMOfx Virtual Jeff ProFOMOfx Virtual Jeff Pro; Effekt für E-Gitarre; Digitales Whammy Bar (Tremolo) Set bestehend aus Whammy Bar, speziellem Montagesystem & PRO Controller; passend für die meisten elektrischen und akustischen Gitarren sowie Bässe; einfach zu installieren, keine Löcher, keine Fräsungen, kein Werkzeug; der spezielle Kleber der Halterung beschädigt keine Lackierung, auch nicht Nitro; fügen Sie Halterungen zu mehreren Gitarren hinzu und bewegen Sie Virtual Jeff in Sekundenschnelle; 2,4GHz MiniLink für kabellosen und kabelgebundenen Betrieb; Individuelle Up- und Down-Pitch-Einstellungen für Whammy A und Whammy B mit automatischer Speicherung der Einstellungen und lautlosem Wechsel zwischen ihnen; Virtuelles Capo für Drop-Tuning oder Up-Shifts; HOLD friert die Tonhöhe während eines Bends ein; BLEND mischt das ursprüngliche Gitarrensignal mit dem gepitchten Signal (mit Balance-Regler) für Chorus, Metal Sub-Octaves, Parallel Harmonien und mehr; (Hold & Blend sind nur über einen externen Fußschalter zugänglich: Art.-Nr. 494439, nicht im Lieferumfang enthalten); die Fußschaltereingänge (Hold, Blend) können mit zwei Einzelschaltern über je ein Mono-Klinkenkabel oder mit einem Doppel-Fußschalter über ein Stereo-Klinkenkabel an einem der beiden Fußschaltereingänge betrieben werden, wodurch beide Funktionen von einem der beiden Fußschaltereingänge gesteuert werden können; Analoger Buffer in Studioqualität und DSP der nächsten Generation für transparenten Klang, hervorragendes Tracking und extrem geringe Latenz; LED: A/B, Hold, Active, Blend, V-Capo, Up Pitch, Down Pitch, ; Fußschalter: Effekt Bypass, Mode A/B Select, V-Capo On/Off; Anschlüsse: Guitar Input (6,3 mm Klinke), Guitar Out (6,3 mm Klinke), Blend Footswitch (6,3 mm Stereoklinke), Hold Footswitch (6,3 mm Stereoklinke), MIDI Out, Whammy In; Netzadapter Anschluss: Hohlstecker Buchse 5,5 x 2,1 mm, Minuspol Innen; Stromaufnahme: 300 mA; Stromversorgung mit einem 9 V DC Netzadapter (im Lieferumfang enthalten); schaltbarer True/Buffered Bypass; Whammy & Mount Abmessungen: (B x T): 85 x 40 mm; Gewicht: 110 g; Controller Abmessungen: (B x T x H): 154 x 99 x 36 mm; Gewicht: 510 g; inkl. Tragetasche, 2 x Befestigungen und Kleber, 1 x Befestigungsadapter & Gürtelclip, 1 x 0,6m MiniLink-Kabel, 1 x 4m Kabel für kabelgebundenen Betrieb; Made in Australia499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Virtual RealityVirtual Reality , Zukunft der historischen Bildung? , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 20250319, Titel der Reihe: Historische Bildung und Public History#3#, Redaktion: Kuchler, Christian~Muckel, Kristopher, Seitenzahl/Blattzahl: 192, Abbildungen: mit 54 z.T. farbige Abbildungen, Themenüberschrift: HISTORY / Modern / 21st Century, Keyword: Argumented Reality; Authentizität; Bildung; Geschichtsdidaktik; Lernen; Schule; Simulation; Unterricht; VR; VR-Brille; Virtuelle Realität; Zeitreisen, Fachschema: E-Learning~Lernen / E-Learning~Geschichte / Didaktik, Methodik~Geschichte / Kindersachbuch, Jugendsachbuch~Virtualisierung~3-D-Programm / Virtuelle Realität~Virtuelle Realität - Virtual Reality, Fachkategorie: Lehrmittel, Lerntechnologien, E-Learning~Geschichte allgemein und Weltgeschichte~Virtuelle Welten~Virtualisierung~Virtuelle Realität~Kinder/Jugendliche: Sachbuch: Geschichte, Warengruppe: HC/Erziehung/Bildung/Erziehungsratgeber, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 222, Breite: 140, Höhe: 12, Gewicht: 232, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für FOMOfx-MT2-Virtual-Jeff
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein MT2 Farmbot?
Ein MT2 Farmbot ist ein automatisiertes Programm oder eine Software, die in Online-Spielen wie Metin2 verwendet wird, um wiederholte Aufgaben und Aktionen auszuführen, um Ressourcen zu sammeln oder Erfahrungspunkte zu verdienen. Der Bot kann verschiedene Aktionen wie das Töten von Monstern, das Sammeln von Gegenständen oder das Durchführen von Quests automatisch durchführen, ohne dass der Spieler aktiv eingreifen muss. Der Einsatz von Farmbots ist in den meisten Spielen jedoch gegen die Nutzungsbedingungen und kann zu Sperrungen oder anderen Sanktionen führen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Welche guten Servernamen gibt es für MT2?
Es gibt viele gute Servernamen für MT2, hier sind einige Beispiele: "Eternal Legends", "Mystic Empire", "Rise of Heroes", "Shadowlands", "Divine Destiny". Es ist wichtig, einen Namen zu wählen, der das Thema des Servers widerspiegelt und gleichzeitig ansprechend und einprägsam ist. **
-
Ist helius2 mt2 starter exe ein Trojaner?
Es ist schwierig, diese Frage ohne weitere Informationen zu beantworten. Es ist möglich, dass helius2 mt2 starter exe ein Trojaner ist, da der Dateiname und der Kontext darauf hindeuten könnten. Es wird empfohlen, eine Antivirensoftware zu verwenden, um die Datei zu überprüfen und sicherzustellen, dass sie sicher ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.