Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Kann man im Schweriner See baden?
Klar, man kann im Schweriner See baden. Der See ist einer der saubersten Seen in Deutschland und eignet sich daher gut zum Schwimmen. Es gibt mehrere Strandbäder und Badestellen rund um den See, die von Besuchern genutzt werden können. Es ist jedoch ratsam, sich vorher über die aktuellen Wasserqualitätsberichte zu informieren, um sicherzustellen, dass das Baden im See unbedenklich ist. Darüber hinaus sollte man die ausgewiesenen Badebereiche nutzen und auf eventuelle Gefahren wie Strömungen oder Schifffahrtswege achten. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Ähnliche Suchbegriffe für Conrades-Rudolf-Der-Schweriner
Top-Angebote
Produkte zum Begriff Conrades-Rudolf-Der-Schweriner:
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
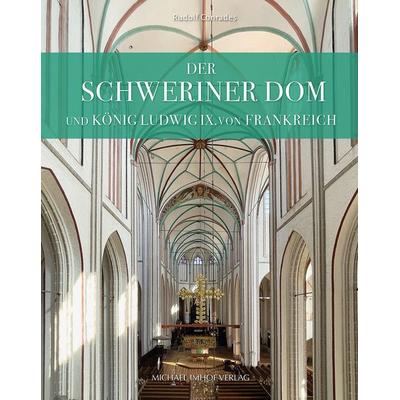
Conrades, Rudolf: Der Schweriner Dom und König Ludwig IX. von FrankreichDer Schweriner Dom und König Ludwig IX. von Frankreich , Eine der ältesten, immer noch offenen Fragen zur Backsteingotik heißt: Wann, warum und auf welchen Wegen kamen die hochgotischen Formen aus Frankreich (bzw. einer west-mitteleuropäischen Zwischenstation) in den Ostseeraum, und an welchem backsteingotischen Kirchenbau erscheinen sie hier zum ersten Mal? Anhand bislang unbekannter oder kaum erschlossener Schriftquellen kann Rudolf Conrades belegen, dass der gotische Schweriner Dombau weit früher begonnen wurde, als meistens angenommen, nämlich um 1265. Schon im Jahr 1274 hatte man in der Scheitelkapelle des Chorumgangs einen Altar errichtet. Die analoge Scheitelkapelle von St. Marien in Lübeck war erst im Jahr 1291 fertiggestellt: 17 Jahre nach dem Schweriner Pendant. Weiterhin belegt Conrades, dass Bischof Rudolf I. von Schwerin im Jahr 1262 in Paris von König Ludwig IX., dem Heiligen, einen Dorn aus der Dornenkrone Christi als Geschenk für den Schweriner Dom bekam, als er sich gemeinsam mit dem Königspaar von England fast zwei Monate lang in der Pariser Abtei Saint-Germain-des-Prés als Gast aufhielt. Ebendort fand am 6. Oktober 1262 in Gegenwart der Königspaare von Frankreich, England und Navarra die Hochzeit einer Nichte des englischen Königs mit dem Braunschweiger Herzog Albrecht I. statt, bei der Bischof Rudolf von Schwerin den abwesenden, mit ihm befreundeten Herzog vertrat. Zwischen Ludwig dem Heiligen und dem Bischof muss es während des langen Parisbesuchs zu recht engen Kontakten gekommen sein, denn der französische König übertrug nur an Empfänger, die ihm persönlich und/oder politisch besonders wichtig waren, einen Dorn aus der Dornenkrone, für deren Verehrung er eigens die Sainte-Chapelle hatte erbauen lassen. Aus der Sainte-Chapelle stammte nicht nur die Schweriner Dornenreliquie, von dort stammten auch bestimmte Bauformen, die sich am Schweriner Dom wiederfinden lassen. Auch andere Pariser Kirchenbauten haben diesen Dombau beeinflusst, so die Kathedrale Notre-Dame, die während der Französischen Revolution abgerissene Franziskaner-Klosterkirche Marie-Madeleine und nicht zuletzt die Abteikirche von Saint-Denis. Deren Einfluss zeigt sich besonders in der Gestaltung des Schweriner Querhauses - neben dem Kölner Dom der einzige dreischiffige Querhausbau an einer deutschen Kathedrale. Warum Saint-Denis? Dort waren die karolingischen Vorfahren Ludwigs des Heiligen bestattet, die zugleich auch die Vorfahren Heinrichs des Löwen waren - des in Schwerin hoch verehrten Domgründers. Im letzten Kapitel des Buches setzt sich der Autor in ausführlichen Quellenuntersuchungen mit der Datierung einiger "Schwesterkirchen" des Schweriner Domes auseinander. Dies führt für den Dom und für St. Marien in Lübeck und für St. Nikolai in Stralsund zu der Erkenntnis, dass diese drei Bauten später begonnen wurden, als man zurzeit mehrheitlich annimmt - St. Marien und St. Nikolai sogar sehr viel später. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20230831, Produktform: Leinen, Autoren: Conrades, Rudolf, Edition: NED, Seitenzahl/Blattzahl: 368, Keyword: Backsteingotik; Backsteinkirche; König Ludwig IX; Ostseeraum; Schwerin; Schweriner Dom; Schweriner Dombau, Fachschema: Architektur / Sakrale Architekur~Schwerin / Kunst, Architektur, Design, Thema: Auseinandersetzen, Warengruppe: HC/Architektur, Fachkategorie: Architektur: Kirchen, Sakralbauten, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Imhof Verlag, Verlag: Imhof Verlag, Verlag: Imhof, Michael, Verlag GmbH & Co. KG, Länge: 304, Breite: 244, Höhe: 31, Gewicht: 2276, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0090, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Warum ist das Schweriner Schloss so unbekannt?
Das Schweriner Schloss ist möglicherweise weniger bekannt, da es nicht zu den bekanntesten Schlössern Deutschlands gehört. Es liegt in einer kleineren Stadt und ist nicht so prominent wie beispielsweise das Schloss Neuschwanstein. Zudem ist es nicht so oft in Filmen oder anderen Medien präsent, was zu einer geringeren Bekanntheit beitragen könnte. **


Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
Top-Angebote
Produkte zum Begriff Conrades-Rudolf-Der-Schweriner:
-
Rudolf Conrades, Fachbücher von Rudolf ConradesDas Fachbuch "Der Schweriner Dom und König Ludwig IX. von Frankreich" von Rudolf Conrades bietet eine tiefgehende Analyse der Backsteingotik und deren Einfluss auf den Ostseeraum. Es beleuchtet die Ursprünge und die Entwicklung der gotischen Architektur, insbesondere im Kontext des Schweriner Dombaus. Conrades stützt sich auf bislang unbekannte Schriftquellen, um die zeitlichen Abläufe und die kulturellen Verbindungen zwischen Frankreich und dem Ostseeraum zu dokumentieren. Das Buch zeigt auf, dass der Bau des Schweriner Doms bereits um 1265 begann, was die gängige Annahme über den Baubeginn in Frage stellt. Zudem wird die bedeutende Rolle von Bischof Rudolf I. von Schwerin und seine Verbindung zu König Ludwig IX. von Frankreich thematisiert, was die kulturellen Austauschprozesse zwischen diesen Regionen verdeutlicht. Mit 368 Seiten bietet das Buch eine umfassende und fundierte Darstellung der Thematik und ist ein wertvolles Werk für alle, die sich für Architekturgeschichte und die Entwicklung der gotischen Baukunst interessieren.49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der Schweriner Dom und König Ludwig IX. von Frankreich, Gebundene Ausgabe von Rudolf Conrades, Michael Imhof Verlag, 978-3-7319-1123-4Der Schweriner Dom Und König Ludwig Ix. Von Frankreich, Gebundene Ausgabe Von Rudolf Conrades, Michael Imhof Verlag, 978-3-7319-1123-4, Seitenanzahl: 36849,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Conrades, Rudolf: Der Schweriner Dom und König Ludwig IX. von FrankreichDer Schweriner Dom und König Ludwig IX. von Frankreich , Eine der ältesten, immer noch offenen Fragen zur Backsteingotik heißt: Wann, warum und auf welchen Wegen kamen die hochgotischen Formen aus Frankreich (bzw. einer west-mitteleuropäischen Zwischenstation) in den Ostseeraum, und an welchem backsteingotischen Kirchenbau erscheinen sie hier zum ersten Mal? Anhand bislang unbekannter oder kaum erschlossener Schriftquellen kann Rudolf Conrades belegen, dass der gotische Schweriner Dombau weit früher begonnen wurde, als meistens angenommen, nämlich um 1265. Schon im Jahr 1274 hatte man in der Scheitelkapelle des Chorumgangs einen Altar errichtet. Die analoge Scheitelkapelle von St. Marien in Lübeck war erst im Jahr 1291 fertiggestellt: 17 Jahre nach dem Schweriner Pendant. Weiterhin belegt Conrades, dass Bischof Rudolf I. von Schwerin im Jahr 1262 in Paris von König Ludwig IX., dem Heiligen, einen Dorn aus der Dornenkrone Christi als Geschenk für den Schweriner Dom bekam, als er sich gemeinsam mit dem Königspaar von England fast zwei Monate lang in der Pariser Abtei Saint-Germain-des-Prés als Gast aufhielt. Ebendort fand am 6. Oktober 1262 in Gegenwart der Königspaare von Frankreich, England und Navarra die Hochzeit einer Nichte des englischen Königs mit dem Braunschweiger Herzog Albrecht I. statt, bei der Bischof Rudolf von Schwerin den abwesenden, mit ihm befreundeten Herzog vertrat. Zwischen Ludwig dem Heiligen und dem Bischof muss es während des langen Parisbesuchs zu recht engen Kontakten gekommen sein, denn der französische König übertrug nur an Empfänger, die ihm persönlich und/oder politisch besonders wichtig waren, einen Dorn aus der Dornenkrone, für deren Verehrung er eigens die Sainte-Chapelle hatte erbauen lassen. Aus der Sainte-Chapelle stammte nicht nur die Schweriner Dornenreliquie, von dort stammten auch bestimmte Bauformen, die sich am Schweriner Dom wiederfinden lassen. Auch andere Pariser Kirchenbauten haben diesen Dombau beeinflusst, so die Kathedrale Notre-Dame, die während der Französischen Revolution abgerissene Franziskaner-Klosterkirche Marie-Madeleine und nicht zuletzt die Abteikirche von Saint-Denis. Deren Einfluss zeigt sich besonders in der Gestaltung des Schweriner Querhauses - neben dem Kölner Dom der einzige dreischiffige Querhausbau an einer deutschen Kathedrale. Warum Saint-Denis? Dort waren die karolingischen Vorfahren Ludwigs des Heiligen bestattet, die zugleich auch die Vorfahren Heinrichs des Löwen waren - des in Schwerin hoch verehrten Domgründers. Im letzten Kapitel des Buches setzt sich der Autor in ausführlichen Quellenuntersuchungen mit der Datierung einiger "Schwesterkirchen" des Schweriner Domes auseinander. Dies führt für den Dom und für St. Marien in Lübeck und für St. Nikolai in Stralsund zu der Erkenntnis, dass diese drei Bauten später begonnen wurden, als man zurzeit mehrheitlich annimmt - St. Marien und St. Nikolai sogar sehr viel später. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20230831, Produktform: Leinen, Autoren: Conrades, Rudolf, Edition: NED, Seitenzahl/Blattzahl: 368, Keyword: Backsteingotik; Backsteinkirche; König Ludwig IX; Ostseeraum; Schwerin; Schweriner Dom; Schweriner Dombau, Fachschema: Architektur / Sakrale Architekur~Schwerin / Kunst, Architektur, Design, Thema: Auseinandersetzen, Warengruppe: HC/Architektur, Fachkategorie: Architektur: Kirchen, Sakralbauten, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Imhof Verlag, Verlag: Imhof Verlag, Verlag: Imhof, Michael, Verlag GmbH & Co. KG, Länge: 304, Breite: 244, Höhe: 31, Gewicht: 2276, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0090, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann man im Schweriner See baden?
Klar, man kann im Schweriner See baden. Der See ist einer der saubersten Seen in Deutschland und eignet sich daher gut zum Schwimmen. Es gibt mehrere Strandbäder und Badestellen rund um den See, die von Besuchern genutzt werden können. Es ist jedoch ratsam, sich vorher über die aktuellen Wasserqualitätsberichte zu informieren, um sicherzustellen, dass das Baden im See unbedenklich ist. Darüber hinaus sollte man die ausgewiesenen Badebereiche nutzen und auf eventuelle Gefahren wie Strömungen oder Schifffahrtswege achten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für Conrades-Rudolf-Der-Schweriner
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Warum ist das Schweriner Schloss so unbekannt?
Das Schweriner Schloss ist möglicherweise weniger bekannt, da es nicht zu den bekanntesten Schlössern Deutschlands gehört. Es liegt in einer kleineren Stadt und ist nicht so prominent wie beispielsweise das Schloss Neuschwanstein. Zudem ist es nicht so oft in Filmen oder anderen Medien präsent, was zu einer geringeren Bekanntheit beitragen könnte. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.