Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **


Ähnliche Suchbegriffe für Compay-Segundo---Lo
Top-Angebote
Produkte zum Begriff Compay-Segundo---Lo:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
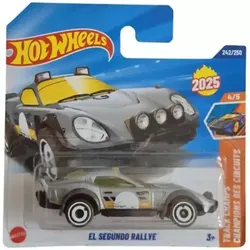
Hot Wheels Spielzeugauto – El Segundo RallyePeppe deine Rennwagen-Sammlung mit einem echten Strecken-Champion auf – dem Hot Wheels Spielzeugauto „El Segundo Rallye“ Das Hot Wheels El Segundo Rallye Spielzeugauto ist ein cooler, rennbereiter Rallyewagen, der auf jeder Strecke sofort alle Blicke auf sich zieht. Die Metallkarosserie und die Kunststoffdetails machen ihn besonders robust – ideal für intensives Spielen und zum Sammeln. Das Modell ist im klassischen Hot-Wheels-Maßstab gefertigt und damit mit den meisten Hot-Wheels-Streckensets und Zubehörteilen kompatibel. Die Karosserie überzeugt mit einem sportlichen Rallye-Design. Zum grauen Grundton kommen dynamische gelbe und weiße Dekorstreifen, ergänzt durch einen großen, startnummernähnlichen Kreis an der Seite. An der Front des Autos sorgen auffällige zusätzliche Scheinwerfer für echtes Nacht-Rallye-Feeling. Dunkle Kotflügel und markante, weiß umrandete Räder unterstreichen den Rennwagen-Look zusätzlich. Das Modell gehört zur Hot-Wheels-Themenreihe „El Segundo“ und nimmt Bezug auf die kalifornischen Wurzeln der Marke. Es ist die ideale Ergänzung für Themen-Sammlungen oder Reihen mit ausgewählten Renn- bzw. Rallye-Fahrern. Es passt perfekt zu jeder Stadtstrecke, kurvenreichen Rennstrecke oder jedem Sprung-Set. Größe und Formgebung sind speziell für Kinderhände entwickelt. Das Auto rollt leicht, die Räder laufen hervorragend auf den Hot-Wheels-Schienen. Die detailreiche Gestaltung und die auffällige Lackierung regen Rollenspiele und kreatives Geschichtenerzählen an und fördern dabei zugleich die Feinmotorik und die Hand-Auge-Koordination. Produkteigenschaften: Hot Wheels Spielzeugauto – Modell El Segundo Rallye Rallye- und Rennwagen-Design Detailreiche Lackierung in Grau-Gelb-Weiß Aus Metall und Kunststoff gefertigt Robuste, langlebige Ausführung Kompatibel mit den meisten Hot-Wheels-Strecken und -Zubehörteilen Empfohlen für Sammler und Kinder gleichermaßen Fördert Feinmotorik und Vorstellungskraft Empfohlenes Alter: ab 3 Jahren Verpackungsgröße: 4 x 10,8 x 4,8 cm3,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Maria Rita - Segundo - Preis vom 02.11.2026 12:28:54 hBinding : Audio CD, Label : Tangara, Publisher : Tangara, NumberOfDiscs : 1, NumberOfItems : 1, medium : Audio CD, publicationDate : 2005-10-23, releaseDate : 2005-10-04, artists : Maria Rita6,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Smith, Zadie: BetrugBetrug , Roman | Ausgezeichnet mit dem Christoph-Martin-Wieland-Übersetzerpreis 2025 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231102, Produktform: Leinen, Autoren: Smith, Zadie, Übersetzung: Handels, Tanja, Seitenzahl/Blattzahl: 523, Themenüberschrift: FICTION / Places / Europe, Keyword: Charles Dickens; Gerichtsverfahren; Rassismus; Sklaverei; Tichborne-Case; True Crime; Victorian era; Viktorianisches England; Wahre Begebenheit; William Ainsworth, Fachschema: London / Roman, Erzählung~Jamaica~Jamaika~Karibik / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Historischer Roman~Belletristik: basierend auf wahren Begebenheiten~Belletristik in Übersetzung, Region: London, Greater London~Jamaika, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 218, Breite: 150, Höhe: 44, Gewicht: 724, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783462003604 9783462052831, eBook EAN: 9783462311839, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 1500, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Suche Lied "Leilo Lei Lo Lei Lo Lei".
Es tut mir leid, aber ich kann das Lied, das du suchst, nicht identifizieren, basierend auf der Information "Leilo Lei Lo Lei Lo Lei". Es wäre hilfreich, wenn du weitere Informationen über das Lied oder den Künstler geben könntest, um bei der Suche zu helfen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **


Was bedeutet "lo"?
"lo" ist eine Abkürzung für "lieber/liebe" und wird oft in Chats oder Textnachrichten verwendet, um eine freundliche und liebevolle Anrede zu verwenden. Es kann auch als Ausdruck der Zuneigung oder des Wohlwollens verwendet werden. **
Was bedeutet "lo"?
"lo" ist eine spanische Partikel, die oft als Verstärkung oder zur Betonung verwendet wird. Es hat keine spezifische Bedeutung, sondern wird in verschiedenen Kontexten verwendet, um eine Aussage zu unterstützen oder zu verstärken. Es kann auch als Füllwort verwendet werden, um Pausen beim Sprechen zu füllen. **
Top-Angebote
Produkte zum Begriff Compay-Segundo---Lo:
-
Compay Segundo - Lo Mejor de la Vida - Preis vom 02.11.2026 12:28:54 hBinding : Audio CD, Label : Eastwest (Warner), Publisher : Eastwest (Warner), NumberOfDiscs : 1, PackageQuantity : 1, Feature : Record Label : Dro-Spa, medium : Audio CD, publicationDate : 1998-01-01, releaseDate : 1998-05-18, artists : Compay Segundo3,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Segundo 'Etiqueta Azul' EndemicDer Segundo „Etiqueta Azul“ von Endemic ist ein Rotwein, der Spanisch spricht und Ihnen die ganze Wärme, das Fest und die Tradition dieses wunderbaren Gebiets erzählen wird. Das Projekt Endemic entstand aus dem Wunsch von drei Brüdern, Raúl, Pedro Pablo und Miguel Ángel, die alten Weinberge zu erhalten, die ihr Heimatdorf, Jaraguas im Hinterland von Valencia, umgeben, und es an die nächsten Generationen weiterzugeben. Die Pflege der Reben hier ist nicht einfach: Der Weinbau wird auf einem Hochplateau in etwa 700 Metern Höhe betrieben, die Temperaturen zwischen Winter und Sommer ändern sich drastisch und die Erträge der Pflanzen sind wirklich niedrig. „Etiqueta Azul“ Segundo ist die Interpretation, die Endemic vom reinem Tempranillo macht, hier lokal als Cencibel bezeichnet. Die niedrig wachsenden Weinreben wurden 1972 gepflanzt, sie sind von der wildesten Natur dieser Ecke Spaniens umgeben und wurzeln in kalkhaltigen Böden, die reich an Ton und Sand sind, tendenziell arm an organischer Materie. Alle Arbeiten im Weinberg werden von Hand durchgeführt und einmal im Weinkeller werden sie mit einheimischen Hefen bei langer Mazeration auf den Schalen fermentiert. Die Reifung erfolgt in Fässern aus französischer und amerikanischer Eiche und dauert mindestens 9 Monate, nach denen der Wein noch eine Weile in der Flasche ruht. Der Segundo „Etiqueta Azul“ von Endemic ist ein ehrlicher, klarer spanischer Rotwein, der viszeral mit dem rauen und authentischen Lebensraum der Region Utiel-Requena, nahe Valencia, verbunden ist. Die Farbe ist intensives Granatrot und beim Schwenken des Glases kann man beobachten, wie die Kirchenfenster langsam an den Wänden des Glases hinuntergleiten. Wenn Sie Ihre Nase an das Glas halten, werden Sie sicherlich deutliche Aromen von kleinen roten Früchten wie Johannisbeeren, Kirschen und Himbeeren wahrnehmen, und vielleicht scheint es, als ob Sie im Hintergrund einige rauchige Nuancen hören. Er präsentiert sich am Gaumen mit mittlerem Körper, weich und anhaltend, mit gut integrierten Tanninen und einer langen Frische. Sind Sie bereit zu reisen?20,30 €*Versand: 18,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hot Wheels Spielzeugauto – El Segundo RallyePeppe deine Rennwagen-Sammlung mit einem echten Strecken-Champion auf – dem Hot Wheels Spielzeugauto „El Segundo Rallye“ Das Hot Wheels El Segundo Rallye Spielzeugauto ist ein cooler, rennbereiter Rallyewagen, der auf jeder Strecke sofort alle Blicke auf sich zieht. Die Metallkarosserie und die Kunststoffdetails machen ihn besonders robust – ideal für intensives Spielen und zum Sammeln. Das Modell ist im klassischen Hot-Wheels-Maßstab gefertigt und damit mit den meisten Hot-Wheels-Streckensets und Zubehörteilen kompatibel. Die Karosserie überzeugt mit einem sportlichen Rallye-Design. Zum grauen Grundton kommen dynamische gelbe und weiße Dekorstreifen, ergänzt durch einen großen, startnummernähnlichen Kreis an der Seite. An der Front des Autos sorgen auffällige zusätzliche Scheinwerfer für echtes Nacht-Rallye-Feeling. Dunkle Kotflügel und markante, weiß umrandete Räder unterstreichen den Rennwagen-Look zusätzlich. Das Modell gehört zur Hot-Wheels-Themenreihe „El Segundo“ und nimmt Bezug auf die kalifornischen Wurzeln der Marke. Es ist die ideale Ergänzung für Themen-Sammlungen oder Reihen mit ausgewählten Renn- bzw. Rallye-Fahrern. Es passt perfekt zu jeder Stadtstrecke, kurvenreichen Rennstrecke oder jedem Sprung-Set. Größe und Formgebung sind speziell für Kinderhände entwickelt. Das Auto rollt leicht, die Räder laufen hervorragend auf den Hot-Wheels-Schienen. Die detailreiche Gestaltung und die auffällige Lackierung regen Rollenspiele und kreatives Geschichtenerzählen an und fördern dabei zugleich die Feinmotorik und die Hand-Auge-Koordination. Produkteigenschaften: Hot Wheels Spielzeugauto – Modell El Segundo Rallye Rallye- und Rennwagen-Design Detailreiche Lackierung in Grau-Gelb-Weiß Aus Metall und Kunststoff gefertigt Robuste, langlebige Ausführung Kompatibel mit den meisten Hot-Wheels-Strecken und -Zubehörteilen Empfohlen für Sammler und Kinder gleichermaßen Fördert Feinmotorik und Vorstellungskraft Empfohlenes Alter: ab 3 Jahren Verpackungsgröße: 4 x 10,8 x 4,8 cm3,09 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Compay-Segundo---Lo
-
Maria Rita - Segundo - Preis vom 02.11.2026 12:28:54 hBinding : Audio CD, Label : Tangara, Publisher : Tangara, NumberOfDiscs : 1, NumberOfItems : 1, medium : Audio CD, publicationDate : 2005-10-23, releaseDate : 2005-10-04, artists : Maria Rita6,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Smith, Zadie: BetrugBetrug , Roman | Ausgezeichnet mit dem Christoph-Martin-Wieland-Übersetzerpreis 2025 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231102, Produktform: Leinen, Autoren: Smith, Zadie, Übersetzung: Handels, Tanja, Seitenzahl/Blattzahl: 523, Themenüberschrift: FICTION / Places / Europe, Keyword: Charles Dickens; Gerichtsverfahren; Rassismus; Sklaverei; Tichborne-Case; True Crime; Victorian era; Viktorianisches England; Wahre Begebenheit; William Ainsworth, Fachschema: London / Roman, Erzählung~Jamaica~Jamaika~Karibik / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Historischer Roman~Belletristik: basierend auf wahren Begebenheiten~Belletristik in Übersetzung, Region: London, Greater London~Jamaika, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 218, Breite: 150, Höhe: 44, Gewicht: 724, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783462003604 9783462052831, eBook EAN: 9783462311839, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 1500, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Suche Lied "Leilo Lei Lo Lei Lo Lei".
Es tut mir leid, aber ich kann das Lied, das du suchst, nicht identifizieren, basierend auf der Information "Leilo Lei Lo Lei Lo Lei". Es wäre hilfreich, wenn du weitere Informationen über das Lied oder den Künstler geben könntest, um bei der Suche zu helfen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Was bedeutet "lo"?
"lo" ist eine Abkürzung für "lieber/liebe" und wird oft in Chats oder Textnachrichten verwendet, um eine freundliche und liebevolle Anrede zu verwenden. Es kann auch als Ausdruck der Zuneigung oder des Wohlwollens verwendet werden. **
-
Was bedeutet "lo"?
"lo" ist eine spanische Partikel, die oft als Verstärkung oder zur Betonung verwendet wird. Es hat keine spezifische Bedeutung, sondern wird in verschiedenen Kontexten verwendet, um eine Aussage zu unterstützen oder zu verstärken. Es kann auch als Füllwort verwendet werden, um Pausen beim Sprechen zu füllen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.