Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Hat ein Mainboard ein eingebautes Bluetooth-Modul?
Nicht alle Mainboards haben ein eingebautes Bluetooth-Modul. Einige High-End-Mainboards können jedoch über ein integriertes Bluetooth-Modul verfügen, während die meisten Mainboards Bluetooth-Funktionalität über einen separaten USB-Adapter oder eine PCIe-Karte hinzugefügt werden können. Es ist wichtig, die Spezifikationen des Mainboards zu überprüfen, um festzustellen, ob es über Bluetooth-Funktionalität verfügt oder nicht. **
Erkennt der Laptop das Bluetooth-Modul nicht?
Es gibt mehrere mögliche Gründe, warum der Laptop das Bluetooth-Modul nicht erkennt. Es könnte sein, dass das Modul nicht ordnungsgemäß installiert oder aktiviert ist. Es könnte auch sein, dass der Laptop nicht über eine integrierte Bluetooth-Funktion verfügt und daher ein externes Bluetooth-Adapter benötigt wird. Es ist auch möglich, dass es ein Treiberproblem gibt, das behoben werden muss. **

Ähnliche Suchbegriffe für CARDIN-Bluetooth-Modul-MODBT-zur
Top-Angebote
Produkte zum Begriff CARDIN-Bluetooth-Modul-MODBT-zur:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man aus einem Handy-Bluetooth-Modul einen USB-Bluetooth-Dongle selbst herstellen?
Um aus einem Handy-Bluetooth-Modul einen USB-Bluetooth-Dongle selbst herzustellen, müsste man das Modul aus dem Handy entfernen und es mit einem USB-Anschluss verbinden. Dafür müsste man das Modul auf eine Platine löten, die einen USB-Anschluss hat. Anschließend könnte man die Platine in ein passendes Gehäuse einbauen, um den DIY-Bluetooth-Dongle fertigzustellen. Es ist jedoch wichtig zu beachten, dass dies fortgeschrittene Elektronikkenntnisse erfordert und dass nicht alle Handy-Bluetooth-Module für diesen Zweck geeignet sind. **
-
Wie programmiere ich einen Arduino Funduino mit einem Bluetooth-Modul?
Um einen Arduino Funduino mit einem Bluetooth-Modul zu programmieren, musst du zunächst das Bluetooth-Modul mit dem Arduino verbinden. Dafür musst du die RX- und TX-Pins des Bluetooth-Moduls mit den entsprechenden Pins des Arduino verbinden. Anschließend kannst du den Arduino-Code schreiben, um die Kommunikation über das Bluetooth-Modul zu steuern. Du kannst die SoftwareSerial-Bibliothek verwenden, um eine serielle Verbindung mit dem Bluetooth-Modul herzustellen und dann die entsprechenden Befehle senden und empfangen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Top-Angebote
Produkte zum Begriff CARDIN-Bluetooth-Modul-MODBT-zur:
-
CARDIN Bluetooth-Modul MODBT zur App-AnbindungBluetooth-Modul MODBT zur einfachen Nachrüstung für die komfortable App-Steuerung von Toren, Türen und Schranken über Smartphone oder Tablet. Produktbeschreibung Das Steckmodul MODBT ermöglicht die drahtlose Bluetooth-Verbindung zwischen Steuerung und mobilen Endgeräten wie Smartphone oder Tablet. Dadurch wird die bestehende Tor- oder Schrankenanlage im Handumdrehen smart und kann bequem per App gesteuert werden. Nach der Installation können die CARDIN Apps CRD ONE und CRD TWO genutzt werden. Für Endanwender ermöglicht die App CRD ONE die komfortable Fernsteuerung der Anlage – inklusive Öffnen, Schließen und Statusabfrage in Echtzeit. So lässt sich die Torautomation jederzeit flexibel und bequem bedienen. Facherrichter profitieren zusätzlich von der App CRD TWO, mit der sich die Parametrierung und Programmierung der Steuerung schnell und unkompliziert durchführen lässt. Einstellungen können direkt vor Ort angepasst werden, was die Inbetriebnahme und Wartung deutlich vereinfacht. Das BT-Erweiterungsmodul MODBT ist die ideale Lösung für die moderne Erweiterung bestehender Toranlagen und sorgt für mehr Komfort, Flexibilität und digitale Kontrolle im Alltag. Lieferumfang 1x Bluetooth-Modul MODBT39,90 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
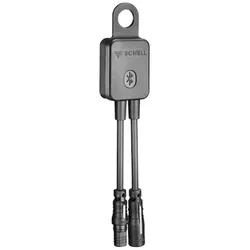
Schell Bluetooth-Modul 009160099 zur drahtlosen KonfigurationSchell Bluetooth-Modul 009160099zur drahtlosen Parametrierung von SSC fähigen Armaturen oder zur optionalen Erweiterung der StagnationsspülungenZugriff mittels SSC Bluetooth-App (downloadbar über App-StorePlay-Store) und mobiler Android- oder iOS-Endgeräteverwendbar als Werkzeug zur Einstellung der Armaturen (Modul kann anschließend entfernt werden) oder das Modul verbleibt an der Armatur (ausgenommen VITUS DuscharmaturenSCHELLTRONIC Urinalspüler sowie PURIS E und VENUS E für Batteriebetrieb) und ermöglicht somit Stagnationsspülungen nach Wochentagen und Uhrzeitdie letzten 64 Stagnationsspülungen werden gespeichert und können über die App ausgelesen undper E-Mail als CSV-Datei versendet/exportiert werdender Zugriff auf das SSC Bluetooth-Modul ist der individuell veränderbarem Zugangscode geschütztmit SSC Bluetooth-Modulintegrierter Akku für Gangreserve Datum/UhrzeitFunkstandard Bluetooth SMARTFrequenzband 24 GHzmax. Reichweite 10 m (abhängig von Einbauort und Baumaterialien)88,30 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter
-
Hat ein Mainboard ein eingebautes Bluetooth-Modul?
Nicht alle Mainboards haben ein eingebautes Bluetooth-Modul. Einige High-End-Mainboards können jedoch über ein integriertes Bluetooth-Modul verfügen, während die meisten Mainboards Bluetooth-Funktionalität über einen separaten USB-Adapter oder eine PCIe-Karte hinzugefügt werden können. Es ist wichtig, die Spezifikationen des Mainboards zu überprüfen, um festzustellen, ob es über Bluetooth-Funktionalität verfügt oder nicht. **
-
Erkennt der Laptop das Bluetooth-Modul nicht?
Es gibt mehrere mögliche Gründe, warum der Laptop das Bluetooth-Modul nicht erkennt. Es könnte sein, dass das Modul nicht ordnungsgemäß installiert oder aktiviert ist. Es könnte auch sein, dass der Laptop nicht über eine integrierte Bluetooth-Funktion verfügt und daher ein externes Bluetooth-Adapter benötigt wird. Es ist auch möglich, dass es ein Treiberproblem gibt, das behoben werden muss. **
-
Wie kann man aus einem Handy-Bluetooth-Modul einen USB-Bluetooth-Dongle selbst herstellen?
Um aus einem Handy-Bluetooth-Modul einen USB-Bluetooth-Dongle selbst herzustellen, müsste man das Modul aus dem Handy entfernen und es mit einem USB-Anschluss verbinden. Dafür müsste man das Modul auf eine Platine löten, die einen USB-Anschluss hat. Anschließend könnte man die Platine in ein passendes Gehäuse einbauen, um den DIY-Bluetooth-Dongle fertigzustellen. Es ist jedoch wichtig zu beachten, dass dies fortgeschrittene Elektronikkenntnisse erfordert und dass nicht alle Handy-Bluetooth-Module für diesen Zweck geeignet sind. **
-
Wie programmiere ich einen Arduino Funduino mit einem Bluetooth-Modul?
Um einen Arduino Funduino mit einem Bluetooth-Modul zu programmieren, musst du zunächst das Bluetooth-Modul mit dem Arduino verbinden. Dafür musst du die RX- und TX-Pins des Bluetooth-Moduls mit den entsprechenden Pins des Arduino verbinden. Anschließend kannst du den Arduino-Code schreiben, um die Kommunikation über das Bluetooth-Modul zu steuern. Du kannst die SoftwareSerial-Bibliothek verwenden, um eine serielle Verbindung mit dem Bluetooth-Modul herzustellen und dann die entsprechenden Befehle senden und empfangen. **
Ähnliche Suchbegriffe für CARDIN-Bluetooth-Modul-MODBT-zur
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Smith, Zadie: BetrugBetrug , Roman | Ausgezeichnet mit dem Christoph-Martin-Wieland-Übersetzerpreis 2025 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231102, Produktform: Leinen, Autoren: Smith, Zadie, Übersetzung: Handels, Tanja, Seitenzahl/Blattzahl: 523, Themenüberschrift: FICTION / Places / Europe, Keyword: Charles Dickens; Gerichtsverfahren; Rassismus; Sklaverei; Tichborne-Case; True Crime; Victorian era; Viktorianisches England; Wahre Begebenheit; William Ainsworth, Fachschema: London / Roman, Erzählung~Jamaica~Jamaika~Karibik / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Historischer Roman~Belletristik: basierend auf wahren Begebenheiten~Belletristik in Übersetzung, Region: London, Greater London~Jamaika, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 218, Breite: 150, Höhe: 44, Gewicht: 724, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783462003604 9783462052831, eBook EAN: 9783462311839, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 1500, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schell Bluetooth-Modul 009160099 zur drahtlosen KonfigurationSchell Bluetooth-Modul 009160099zur drahtlosen Parametrierung von SSC fähigen Armaturen oder zur optionalen Erweiterung der StagnationsspülungenZugriff mittels SSC Bluetooth-App (downloadbar über App-StorePlay-Store) und mobiler Android- oder iOS-Endgeräteverwendbar als Werkzeug zur Einstellung der Armaturen (Modul kann anschließend entfernt werden) oder das Modul verbleibt an der Armatur (ausgenommen VITUS DuscharmaturenSCHELLTRONIC Urinalspüler sowie PURIS E und VENUS E für Batteriebetrieb) und ermöglicht somit Stagnationsspülungen nach Wochentagen und Uhrzeitdie letzten 64 Stagnationsspülungen werden gespeichert und können über die App ausgelesen undper E-Mail als CSV-Datei versendet/exportiert werdender Zugriff auf das SSC Bluetooth-Modul ist der individuell veränderbarem Zugangscode geschütztmit SSC Bluetooth-Modulintegrierter Akku für Gangreserve Datum/UhrzeitFunkstandard Bluetooth SMARTFrequenzband 24 GHzmax. Reichweite 10 m (abhängig von Einbauort und Baumaterialien)95,38 €*Versand: 9,79 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.