Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Was bedeutet der Name Henrik?
Der Name Henrik stammt aus dem Altnordischen und bedeutet "Herrscher des Hauses" oder "Herrscher des Heims". Er ist eine skandinavische Variante des Namens Heinrich. Henrik ist ein beliebter Name in Ländern wie Schweden, Norwegen und Dänemark. Er hat eine königliche und edle Bedeutung, die Stärke, Autorität und Führung impliziert. Insgesamt wird der Name Henrik oft mit Charaktereigenschaften wie Entschlossenheit, Integrität und Verantwortungsbewusstsein in Verbindung gebracht. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **


Ähnliche Suchbegriffe für Attentat---Poul-Henrik-Trampe
Top-Angebote
Produkte zum Begriff Attentat---Poul-Henrik-Trampe:
-
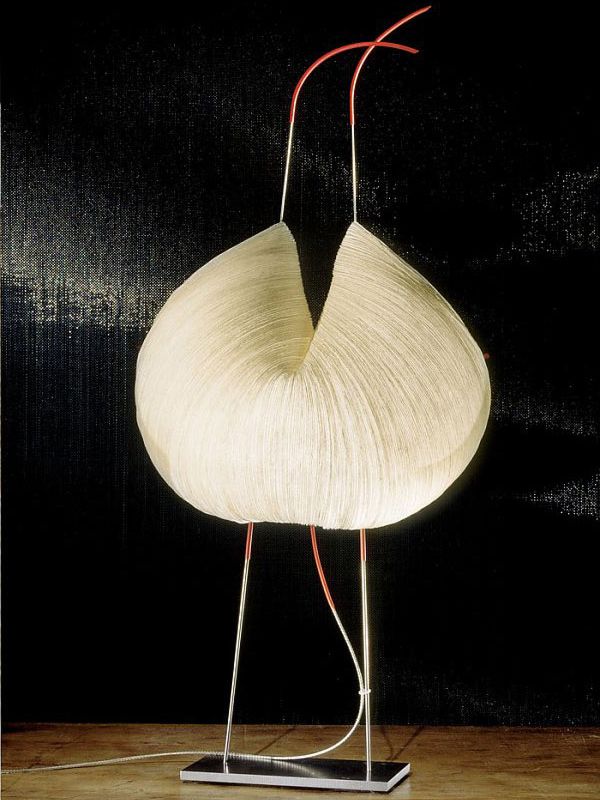
Ingo Maurer LED-Tischleuchte POUL POUL MaMo Nouchies 2967000 4251545416283Die LED-Tischleuchte POUL POUL aus der MaMo Nouchies Kollektion von Ingo Maurer zeigt, wie Design und Lichtstimmung ineinandergreifen. Entworfen 1998 von Dagmar Mombach, Ingo Maurer & Team, überzeugt sie mit einem skulpturalen Lampenschirm aus japanischem Papier. Die lebendige Faltung erzeugt eine feine Oberflächenstruktur, die das Licht weich filtert und warme Akzente setzt.Mit 70 cm Höhe wirkt POUL POUL präsent, ohne massig zu erscheinen. Die weiße Anmutung lässt sich vielseitig kombinieren – von puristischen Interieurs bis zu natürlichen Einrichtungskonzepten. Ein standfester Fuß aus Metall und Edelstahl trägt den leichten Papierkörper; ergänzende Komponenten aus Silikon, Glas und Glasfaserblenden sorgen für die präzise Führung und Streuung des Lichts.Technisch liefert die Leuchte ein angenehmes Warmweiß mit 2700 Kelvin. Die integrierte 9-Watt-LED (im Lieferumfang enthalten) erzeugt 970 Lumen – ideal für atmosphärische, dekorative Beleuchtung. Über den in der Zuleitung eingebauten Tastdimmer lassen sich Helligkeit und Stimmung stufenlos anpassen, vom sanften Abendlicht bis zur klareren Grundhelligkeit für den Raum.POUL POUL eignet sich besonders für Sideboard, Konsole oder Beistelltisch im Wohnraum. In einer Leseecke neben dem Sofa setzt sie einen ruhigen Lichtpol, im Schlafzimmer erzeugt sie eine warme, einladende Atmosphäre. In Foyer, Lobby oder Suite unterstreicht sie als Designleuchte den gestalterischen Anspruch und schafft eine angenehme Aufenthaltsqualität. Als Solitär wirkt sie elegant, im Duo lassen sich Blickachsen im Raum aufbauen.Ingo Maurer steht für Leuchten mit hohem Designanspruch. Die MaMo Nouchies Serie verbindet Materialpoesie mit präziser Lichtwirkung – bei POUL POUL wird das besonders sichtbar: Das japanische Papier verleiht dem LED-Licht Tiefe und Zartheit, die Konstruktion sorgt für Alltagstauglichkeit.Pflegehinweise: Staub vorsichtig mit einem weichen Pinsel oder Druckluftspray entfernen. Papier vor Feuchtigkeit und direkter Sonneneinstrahlung schützen. Durch die Dimmbarkeit lässt sich die Leuchte leicht an Tageszeit und Nutzung anpassen – perfekt für Abende mit gedämpftem Licht oder als sanftes Willkommenslicht im Eingangsbereich.Fazit: POUL POUL ist eine LED-Tischleuchte für Menschen, die dekoratives Licht und besondere Oberflächen schätzen. Warmes, dimmbares Licht, ein charaktervoller Papierschirm und eine solide Basis machen sie zu einer durchdachten Wahl für Wohnräume und repräsentative Bereiche.1107,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kruger, Edward: Stoltz - das AttentatStoltz - das Attentat , Württemberg, September 1857. König Wilhelm I. erwartet hohen Besuch: Der französische Kaiser und der russische Zar kommen nach Stuttgart. Zur gleichen Zeit macht Richard Stoltz aus Amerika unfreiwillig Station in der alten Heimat. Er war nach der gescheiterten Revolution von 1848 geflüchtet, hat sich als Detektiv in Pinkertons legendärer Agentur bewährt und befindet sich jetzt auf Europatour. Mit unorthodoxen Mitteln 'überzeugt' ihn Polizeipräfekt Wulberer, an seiner Seite ein geplantes Attentat auf die gekrönten Häupter zu vereiteln. Der Einsatz verlangt Stoltz alles ab. Er stößt auf ein Netz von Intrigen, und was er dabei entdeckt, bringt nicht nur ihn selbst in Gefahr, sondern auch die Menschen, die ihm einst lieb und teuer waren. , Mobile Ladegeräte > Ladestationen & -geräte , Erscheinungsjahr: 20240312, Autoren: Kruger, Edward, Seitenzahl/Blattzahl: 308, Themenüberschrift: FICTION / Mystery & Detective / Historical, Keyword: Agent; Alexander II Nikolajewitsch; Attentat; Badische Revolution; Cannstatter Volksfest; Charles-Louis-Napoléon Bonaparte; Historische Kriminalromane & Mystery; Komplott; Krimi; Krimis mit privaten Ermittlern; Krimis über Internationales Verbrechen; Krimkrieg; Mord; Napoleon III; Politik-Thriller; Spionage-Thriller; Stuttgart; Thriller; Thriller über Attentate; Thriller über Spionage & Politik; Traditionelle Detektiv-Krimis; Wilhelm I; Württemberg; Zar Alexander; Zwei-Kaiser-Treffen, Fachschema: Stuttgart / Roman, Erzählung, Mundart, Comic, Humor, Fachkategorie: Historischer Roman, Warengruppe: HC/Belletristik/Kriminalromane, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 204, Breite: 124, Höhe: 28, Gewicht: 422, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **


Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
Top-Angebote
Produkte zum Begriff Attentat---Poul-Henrik-Trampe:
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ingo Maurer LED-Tischleuchte POUL POUL MaMo Nouchies 2967000 4251545416283Die LED-Tischleuchte POUL POUL aus der MaMo Nouchies Kollektion von Ingo Maurer zeigt, wie Design und Lichtstimmung ineinandergreifen. Entworfen 1998 von Dagmar Mombach, Ingo Maurer & Team, überzeugt sie mit einem skulpturalen Lampenschirm aus japanischem Papier. Die lebendige Faltung erzeugt eine feine Oberflächenstruktur, die das Licht weich filtert und warme Akzente setzt.Mit 70 cm Höhe wirkt POUL POUL präsent, ohne massig zu erscheinen. Die weiße Anmutung lässt sich vielseitig kombinieren – von puristischen Interieurs bis zu natürlichen Einrichtungskonzepten. Ein standfester Fuß aus Metall und Edelstahl trägt den leichten Papierkörper; ergänzende Komponenten aus Silikon, Glas und Glasfaserblenden sorgen für die präzise Führung und Streuung des Lichts.Technisch liefert die Leuchte ein angenehmes Warmweiß mit 2700 Kelvin. Die integrierte 9-Watt-LED (im Lieferumfang enthalten) erzeugt 970 Lumen – ideal für atmosphärische, dekorative Beleuchtung. Über den in der Zuleitung eingebauten Tastdimmer lassen sich Helligkeit und Stimmung stufenlos anpassen, vom sanften Abendlicht bis zur klareren Grundhelligkeit für den Raum.POUL POUL eignet sich besonders für Sideboard, Konsole oder Beistelltisch im Wohnraum. In einer Leseecke neben dem Sofa setzt sie einen ruhigen Lichtpol, im Schlafzimmer erzeugt sie eine warme, einladende Atmosphäre. In Foyer, Lobby oder Suite unterstreicht sie als Designleuchte den gestalterischen Anspruch und schafft eine angenehme Aufenthaltsqualität. Als Solitär wirkt sie elegant, im Duo lassen sich Blickachsen im Raum aufbauen.Ingo Maurer steht für Leuchten mit hohem Designanspruch. Die MaMo Nouchies Serie verbindet Materialpoesie mit präziser Lichtwirkung – bei POUL POUL wird das besonders sichtbar: Das japanische Papier verleiht dem LED-Licht Tiefe und Zartheit, die Konstruktion sorgt für Alltagstauglichkeit.Pflegehinweise: Staub vorsichtig mit einem weichen Pinsel oder Druckluftspray entfernen. Papier vor Feuchtigkeit und direkter Sonneneinstrahlung schützen. Durch die Dimmbarkeit lässt sich die Leuchte leicht an Tageszeit und Nutzung anpassen – perfekt für Abende mit gedämpftem Licht oder als sanftes Willkommenslicht im Eingangsbereich.Fazit: POUL POUL ist eine LED-Tischleuchte für Menschen, die dekoratives Licht und besondere Oberflächen schätzen. Warmes, dimmbares Licht, ein charaktervoller Papierschirm und eine solide Basis machen sie zu einer durchdachten Wahl für Wohnräume und repräsentative Bereiche.1107,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kruger, Edward: Stoltz - das AttentatStoltz - das Attentat , Württemberg, September 1857. König Wilhelm I. erwartet hohen Besuch: Der französische Kaiser und der russische Zar kommen nach Stuttgart. Zur gleichen Zeit macht Richard Stoltz aus Amerika unfreiwillig Station in der alten Heimat. Er war nach der gescheiterten Revolution von 1848 geflüchtet, hat sich als Detektiv in Pinkertons legendärer Agentur bewährt und befindet sich jetzt auf Europatour. Mit unorthodoxen Mitteln 'überzeugt' ihn Polizeipräfekt Wulberer, an seiner Seite ein geplantes Attentat auf die gekrönten Häupter zu vereiteln. Der Einsatz verlangt Stoltz alles ab. Er stößt auf ein Netz von Intrigen, und was er dabei entdeckt, bringt nicht nur ihn selbst in Gefahr, sondern auch die Menschen, die ihm einst lieb und teuer waren. , Mobile Ladegeräte > Ladestationen & -geräte , Erscheinungsjahr: 20240312, Autoren: Kruger, Edward, Seitenzahl/Blattzahl: 308, Themenüberschrift: FICTION / Mystery & Detective / Historical, Keyword: Agent; Alexander II Nikolajewitsch; Attentat; Badische Revolution; Cannstatter Volksfest; Charles-Louis-Napoléon Bonaparte; Historische Kriminalromane & Mystery; Komplott; Krimi; Krimis mit privaten Ermittlern; Krimis über Internationales Verbrechen; Krimkrieg; Mord; Napoleon III; Politik-Thriller; Spionage-Thriller; Stuttgart; Thriller; Thriller über Attentate; Thriller über Spionage & Politik; Traditionelle Detektiv-Krimis; Wilhelm I; Württemberg; Zar Alexander; Zwei-Kaiser-Treffen, Fachschema: Stuttgart / Roman, Erzählung, Mundart, Comic, Humor, Fachkategorie: Historischer Roman, Warengruppe: HC/Belletristik/Kriminalromane, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 204, Breite: 124, Höhe: 28, Gewicht: 422, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet der Name Henrik?
Der Name Henrik stammt aus dem Altnordischen und bedeutet "Herrscher des Hauses" oder "Herrscher des Heims". Er ist eine skandinavische Variante des Namens Heinrich. Henrik ist ein beliebter Name in Ländern wie Schweden, Norwegen und Dänemark. Er hat eine königliche und edle Bedeutung, die Stärke, Autorität und Führung impliziert. Insgesamt wird der Name Henrik oft mit Charaktereigenschaften wie Entschlossenheit, Integrität und Verantwortungsbewusstsein in Verbindung gebracht. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für Attentat---Poul-Henrik-Trampe
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das Attentat, Sachbücher von Manfred Schneider"Das Attentat" von Manfred Schneider ist eine tiefgehende Analyse der komplexen Beziehung zwischen politischer Macht und dem Phänomen des Attentats. In diesem Sachbuch wird die historische Entwicklung des politischen Mordes beleuchtet und dessen Rolle im Machtspiel der Herrschenden untersucht. Schneider argumentiert, dass trotz aller Bemühungen um Gewaltenteilung und Kontrolle, die Vorstellung von einer korrupten politischen Klasse weiterhin vorherrscht. Das Buch thematisiert die wachsende Bedrohung, der sich Politiker und Prominente ausgesetzt sehen, und die damit verbundenen Sicherheitsmassnahmen. Es ist eine kritische Auseinandersetzung mit der liberalen Welt und den Herausforderungen, die moderne Institutionen bei der Regulierung der Macht bewältigen müssen. Die umfassende Analyse und die fundierte Argumentation machen dieses Werk zu einer wichtigen Lektüre für alle, die sich mit den Themen Macht, Politik und Gesellschaft auseinandersetzen möchten.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
-
Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.