Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **


Ähnliche Suchbegriffe für A-Tamil-Grammar-Designed
Top-Angebote
Produkte zum Begriff A-Tamil-Grammar-Designed:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
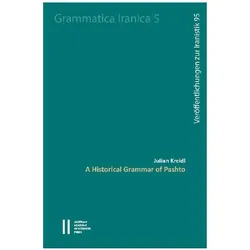
A Historical Grammar of Pashto, Fachbücher von Julian KreidlPaschto, die zweitmeistgesprochene Sprache innerhalb der iranischen Sprachfamilie, ist in der historischen Sprachwissenschaft, gemessen an der Sprecherzahl, nach wie vor deutlich unterrepräsentiert. Diese Studie bietet einen systematischen Überblick über die historische Entwicklung der Phonologie, Morphologie und Syntax des Paschto und schliesst kritische Lücken in diesem Bereich. Trotz der sprachlichen und geopolitischen Bedeutung dieser Sprache als Verkehrssprache im Hindukusch-Gebiet gibt es überraschenderweise nur wenige umfassende Forschungsarbeiten sowohl zu ihrer synchronen Grammatik als auch zu ihrer diachronen Entwicklung. Während die Endpunkte ihrer Entwicklung, das Uriranische und das heutige Paschto, vereinzelt Gegenstand der Forschung sind, sind die Zwischenstadien unerforscht und unklar. Diese Arbeit schliesst diese Lücke, indem sie wichtige Perioden des sprachlichen Wandels untersucht, Einblicke in das rekonstruierte „Mittelpaschto“ bietet und etwaige Auswirkungen auf die interne Klassifizierung ostiranischer Sprachen untersucht. Die Studie dient zudem einer konsolidierenden Funktion: Sie bündelt und kontextualisiert die verstreuten, aber grundlegenden Beiträge wissenschaftlicher Pioniere zu den indoiranischen Hindukuschsprachen. Deren Werke bleiben zwar zentral, sind aber aufgrund ihrer Verbreitung auf zahlreiche Artikel und Monographien oft unzugänglich. Durch die Synthese dieser Forschungsarbeiten möchte der Band auch diese wichtigen Erkenntnisse für die zeitgenössische Wissenschaft sichtbarer und nutzbarer machen. Dies regt zu weiteren Forschungen in einem Bereich an, der sprachlich ebenso reichhaltig wie bislang wenig erforscht ist.89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fenn, Peter: A Student's Advanced Grammar of English (SAGE)A Student's Advanced Grammar of English (SAGE) , Whatever kind of high-level language user you are - university student, serving language teacher, or advanced school learner - A Student's Advanced Grammar of English (SAGE) offers you support, information, and further training. SAGE is a reference work as well as a programmed refresher course with exercises on the accompanying website, and a structured teaching aid. It serves as a spot-check in specific cases of uncertainty. But it also answers broader queries and provides comprehensive insights into the major structural areas of English. Its concern is not simply grammar, but above all usage. SAGE is easy to comprehend and non-specialist in method. All grammatical terminology is explained in a simple and straightforward manner. On the other hand, SAGE takes account of current research in language studies. In catering especially for the user with a native German background, SAGE treats many areas of English from a contrastive point of view, highlighting those phenomena which cause typical problems in a German-based learning context. The second edition has been thoroughly revised. , Lüfter & Lüftersets > Kühlung , Auflage: 2. aktual. und überarb. Auflage, Erscheinungsjahr: 20220613, Produktform: Kartoniert, Autoren: Fenn, Peter, Edition: REV, Auflage: 22002, Auflage/Ausgabe: 2. aktual. und überarb. Auflage, Seitenzahl/Blattzahl: 619, Keyword: Activ; Adjectives; Adverbs; Conditional I; Conditional II; Conjunctions; Deutsch; Didaktik; Englische Grammatik; English Language; Future; Gerund; Grammatik; Grammatik für das Lehramt Englisch; Lehramt Englisch; Lehramt Englisch studieren; Lehrbuch; Lehrpraxis; Nouns; Participle; Passiv; Past Tense; Perfect Tenses; Prepositions; Present Tense; Pronomen; Regelhaftigkeiten; Sprachbeherrschung; Sprachdidaktik; Syntax; Verbs; grammatical terminology; language user; praktische Sprachbeherrschung; syntax, Fachschema: Anglistik / Sprachwissenschaft~England / Sprache~Englisch~Englisch / Grammatik, Grammatiken~Grammatik~Literaturwissenschaft, Fachkategorie: Fremdsprachenerwerb, Fremdsprachendidaktik~Fachspezifischer Unterricht~Literaturwissenschaft, allgemein, Sprache: Englisch, Bildungszweck: für die Hochschule, Warengruppe: HC/Sprachwissenschaft/Englische, Amerikanische, Fachkategorie: Grammatik, Syntax und Morphologie, Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: UTB GmbH, Verlag: UTB GmbH, Verlag: UTB GmbH, Co-Verlag: Francke A. Verlag, Co-Verlag: Francke A. Verlag, Länge: 242, Breite: 171, Höhe: 41, Gewicht: 1152, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783825284329 9783772083440, eBook EAN: 9783838587844, Herkunftsland: DEUTSCHLAND (DE), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 184793144,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wurde etwas designt oder designed?
Beide Formen sind korrekt, jedoch wird "designed" häufiger verwendet. "Designed" ist die Vergangenheitsform des Verbs "to design" (entwerfen, gestalten). "Designt" ist eine eingedeutschte Variante, die ebenfalls verwendet werden kann. **
-
Sind Sie Tamil und ich Singhalese?
Nein, ich bin ein KI-basierter Assistent und habe keine ethnische Zugehörigkeit. Ich kann Ihnen jedoch Informationen über Tamilen und Singhalesen geben, wenn Sie möchten. **

Wie werden und wurden Kabelstecker designed?
Kabelstecker werden in der Regel von Ingenieuren und Designern entworfen, die die spezifischen Anforderungen des Kabels und der Verbindung berücksichtigen. Dabei werden Aspekte wie die Größe, Form, Materialien und elektrischen Eigenschaften des Steckers berücksichtigt. Früher wurden Kabelstecker oft manuell entwickelt, während heute oft CAD-Software und 3D-Drucktechnologie verwendet werden, um Prototypen zu erstellen und das Design zu optimieren. **
Wie sind Sofas so unzweckmäßig designed?
Sofas können als unzweckmäßig angesehen werden, wenn sie nicht den Bedürfnissen und Anforderungen der Benutzer entsprechen. Dies kann zum Beispiel der Fall sein, wenn das Sofa unbequem ist, nicht genügend Sitzplätze bietet oder nicht in den verfügbaren Raum passt. Unzweckmäßiges Design kann auch bedeuten, dass das Sofa nicht langlebig oder funktional ist und nicht den gewünschten Stauraum oder andere praktische Funktionen bietet. **
Top-Angebote
Produkte zum Begriff A-Tamil-Grammar-Designed:
-
A Tamil Grammar, Designed for Use in Colleges and Schools, Schulbücher von John LazarusDas Buch "A Tamil Grammar, Designed for Use in Colleges and Schools" bietet eine umfassende Einführung in die tamilische Grammatik und richtet sich an Lernende in Bildungseinrichtungen. Verfasst von John Lazarus, ist es ein wertvolles Lehrmittel, das sowohl für Studierende als auch für Lehrende konzipiert wurde. Die 248 Seiten des Werkes sind darauf ausgelegt, die Grundlagen der tamilischen Sprache systematisch zu vermitteln und dabei kulturelle Aspekte zu berücksichtigen. Dieses Buch ist nicht nur ein Lehrbuch, sondern auch ein Beitrag zur Erhaltung und Verbreitung des Wissens über die tamilische Sprache und Kultur. Es ist im öffentlichen Bereich und kann somit frei kopiert und verteilt werden, was seine Zugänglichkeit erhöht. Die klare Struktur und die didaktische Aufbereitung machen es zu einem unverzichtbaren Werkzeug für den Unterricht und das Selbststudium.26,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Idimex, Couchtisch + Beistelltisch, TamilCouchtisch TAMIL Der Couchtisch TAMIL aus massivem Akazienholz kombiniert modernes Design mit natürlicher Ausstrahlung. Die fein geschliffene Oberfläche hebt die markante Maserung hervor – jedes Exemplar ist ein Unikat. Die Tischplatte mit Schweizer Kante sorgt für eine elegante, leichte Optik, während gebogene Beine Stabilität und stilvollen Kontrast bieten. Dank seines zeitlosen Designs fügt sich der Tisch harmonisch in moderne, rustikale oder skandinavische Wohnstile ein. Materialbeschreibung: - Gestell aus massivem Akazienholz, natur geölte Oberfläche Ausstattung: - Massive Tischplatte mit Schweizer Kante - Stabile Tischbeine in gebogener Form Versand & Montage: - Lieferumfang: 1x Couchtisch TAMIL - Artikel wird teilweise montiert geliefert - Kundenfreundliche Montage mit Hilfe der beigelegten Aufbauanleitung - Lieferung erfolgt per Paketdienst - Lieferung erfolgt ohne Dekoration.201,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
A Historical Grammar of Pashto, Fachbücher von Julian KreidlPaschto, die zweitmeistgesprochene Sprache innerhalb der iranischen Sprachfamilie, ist in der historischen Sprachwissenschaft, gemessen an der Sprecherzahl, nach wie vor deutlich unterrepräsentiert. Diese Studie bietet einen systematischen Überblick über die historische Entwicklung der Phonologie, Morphologie und Syntax des Paschto und schliesst kritische Lücken in diesem Bereich. Trotz der sprachlichen und geopolitischen Bedeutung dieser Sprache als Verkehrssprache im Hindukusch-Gebiet gibt es überraschenderweise nur wenige umfassende Forschungsarbeiten sowohl zu ihrer synchronen Grammatik als auch zu ihrer diachronen Entwicklung. Während die Endpunkte ihrer Entwicklung, das Uriranische und das heutige Paschto, vereinzelt Gegenstand der Forschung sind, sind die Zwischenstadien unerforscht und unklar. Diese Arbeit schliesst diese Lücke, indem sie wichtige Perioden des sprachlichen Wandels untersucht, Einblicke in das rekonstruierte „Mittelpaschto“ bietet und etwaige Auswirkungen auf die interne Klassifizierung ostiranischer Sprachen untersucht. Die Studie dient zudem einer konsolidierenden Funktion: Sie bündelt und kontextualisiert die verstreuten, aber grundlegenden Beiträge wissenschaftlicher Pioniere zu den indoiranischen Hindukuschsprachen. Deren Werke bleiben zwar zentral, sind aber aufgrund ihrer Verbreitung auf zahlreiche Artikel und Monographien oft unzugänglich. Durch die Synthese dieser Forschungsarbeiten möchte der Band auch diese wichtigen Erkenntnisse für die zeitgenössische Wissenschaft sichtbarer und nutzbarer machen. Dies regt zu weiteren Forschungen in einem Bereich an, der sprachlich ebenso reichhaltig wie bislang wenig erforscht ist.89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für A-Tamil-Grammar-Designed
-
Fenn, Peter: A Student's Advanced Grammar of English (SAGE)A Student's Advanced Grammar of English (SAGE) , Whatever kind of high-level language user you are - university student, serving language teacher, or advanced school learner - A Student's Advanced Grammar of English (SAGE) offers you support, information, and further training. SAGE is a reference work as well as a programmed refresher course with exercises on the accompanying website, and a structured teaching aid. It serves as a spot-check in specific cases of uncertainty. But it also answers broader queries and provides comprehensive insights into the major structural areas of English. Its concern is not simply grammar, but above all usage. SAGE is easy to comprehend and non-specialist in method. All grammatical terminology is explained in a simple and straightforward manner. On the other hand, SAGE takes account of current research in language studies. In catering especially for the user with a native German background, SAGE treats many areas of English from a contrastive point of view, highlighting those phenomena which cause typical problems in a German-based learning context. The second edition has been thoroughly revised. , Lüfter & Lüftersets > Kühlung , Auflage: 2. aktual. und überarb. Auflage, Erscheinungsjahr: 20220613, Produktform: Kartoniert, Autoren: Fenn, Peter, Edition: REV, Auflage: 22002, Auflage/Ausgabe: 2. aktual. und überarb. Auflage, Seitenzahl/Blattzahl: 619, Keyword: Activ; Adjectives; Adverbs; Conditional I; Conditional II; Conjunctions; Deutsch; Didaktik; Englische Grammatik; English Language; Future; Gerund; Grammatik; Grammatik für das Lehramt Englisch; Lehramt Englisch; Lehramt Englisch studieren; Lehrbuch; Lehrpraxis; Nouns; Participle; Passiv; Past Tense; Perfect Tenses; Prepositions; Present Tense; Pronomen; Regelhaftigkeiten; Sprachbeherrschung; Sprachdidaktik; Syntax; Verbs; grammatical terminology; language user; praktische Sprachbeherrschung; syntax, Fachschema: Anglistik / Sprachwissenschaft~England / Sprache~Englisch~Englisch / Grammatik, Grammatiken~Grammatik~Literaturwissenschaft, Fachkategorie: Fremdsprachenerwerb, Fremdsprachendidaktik~Fachspezifischer Unterricht~Literaturwissenschaft, allgemein, Sprache: Englisch, Bildungszweck: für die Hochschule, Warengruppe: HC/Sprachwissenschaft/Englische, Amerikanische, Fachkategorie: Grammatik, Syntax und Morphologie, Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: UTB GmbH, Verlag: UTB GmbH, Verlag: UTB GmbH, Co-Verlag: Francke A. Verlag, Co-Verlag: Francke A. Verlag, Länge: 242, Breite: 171, Höhe: 41, Gewicht: 1152, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783825284329 9783772083440, eBook EAN: 9783838587844, Herkunftsland: DEUTSCHLAND (DE), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 184793144,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hewings, Martin: Advanced Grammar in UseAdvanced Grammar in Use , Fourth Edition. Book with answers, Online Tests and eBook , Halterungen & Klemmen > Fußsteuerung, Pedale & Fußauflagen , Erscheinungsjahr: 20230512, Produktform: Kartoniert, Autoren: Hewings, Martin, Seitenzahl/Blattzahl: 293, Keyword: Book with answers; Englisch; Hochschule; Online Tests and eBook; Sekundarstufe II; VHS; Wortschatz, Fachschema: England / Sprache~Englisch~Englisch / Grammatik, Grammatiken~Englisch / Lehrbuch, Lehrgang, VHS~Fremdsprachenunterricht, Fachkategorie: Fremdsprachendidaktik: Lehrmaterial, Begleitmaterial, Sprache: Englisch, Bildungszweck: Für die Erwachsenenbildung (Deutschland)~für die Sekundarstufe II~für die Erwachsenenbildung~für die Hochschule, Altersempfehlung / Lesealter: 23, Genaues Alter: ABI, Warengruppe: HC/Schulbücher/VHS/Erwachsenenbildung, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Schulform: ABI ERW FCH HOS, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Klett Sprachen GmbH, Verlag: Klett Sprachen GmbH, Verlag: Klett, Ernst, Sprachen GmbH, Länge: 259, Breite: 194, Höhe: 17, Gewicht: 684, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen,38,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wurde etwas designt oder designed?
Beide Formen sind korrekt, jedoch wird "designed" häufiger verwendet. "Designed" ist die Vergangenheitsform des Verbs "to design" (entwerfen, gestalten). "Designt" ist eine eingedeutschte Variante, die ebenfalls verwendet werden kann. **
-
Sind Sie Tamil und ich Singhalese?
Nein, ich bin ein KI-basierter Assistent und habe keine ethnische Zugehörigkeit. Ich kann Ihnen jedoch Informationen über Tamilen und Singhalesen geben, wenn Sie möchten. **
-
Wie werden und wurden Kabelstecker designed?
Kabelstecker werden in der Regel von Ingenieuren und Designern entworfen, die die spezifischen Anforderungen des Kabels und der Verbindung berücksichtigen. Dabei werden Aspekte wie die Größe, Form, Materialien und elektrischen Eigenschaften des Steckers berücksichtigt. Früher wurden Kabelstecker oft manuell entwickelt, während heute oft CAD-Software und 3D-Drucktechnologie verwendet werden, um Prototypen zu erstellen und das Design zu optimieren. **
-
Wie sind Sofas so unzweckmäßig designed?
Sofas können als unzweckmäßig angesehen werden, wenn sie nicht den Bedürfnissen und Anforderungen der Benutzer entsprechen. Dies kann zum Beispiel der Fall sein, wenn das Sofa unbequem ist, nicht genügend Sitzplätze bietet oder nicht in den verfügbaren Raum passt. Unzweckmäßiges Design kann auch bedeuten, dass das Sofa nicht langlebig oder funktional ist und nicht den gewünschten Stauraum oder andere praktische Funktionen bietet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.