Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Was muss die Amp leisten können, um eine PA-Anlage mit 4 The Box Pro Achat 212 H Subs und 2 The Box Pro Achat 206 zu betreiben?
Die Amp muss in der Lage sein, genügend Leistung zu liefern, um die 4 The Box Pro Achat 212 H Subs und 2 The Box Pro Achat 206 zu betreiben. Es ist wichtig, dass die Amp über genügend Kanäle verfügt, um alle Lautsprecher anzuschließen. Außerdem sollte die Amp über ausreichende Einstellungsmöglichkeiten verfügen, um den Klang optimal anpassen zu können. **
Eignet sich das The Box Pro Achat Rock 'n' Roll Bundle auch für DJs?
Ja, das The Box Pro Achat Rock 'n' Roll Bundle eignet sich auch für DJs. Es enthält eine leistungsstarke PA-Anlage mit einem Subwoofer und zwei Satellitenlautsprechern, die einen klaren und kraftvollen Sound liefern. Die Anlage ist einfach zu bedienen und kann problemlos mit DJ-Equipment wie Mischpulten oder Controllern verbunden werden. **
Ähnliche Suchbegriffe für The-box-pro-MBA1
Top-Angebote
Produkte zum Begriff The-box-pro-MBA1:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
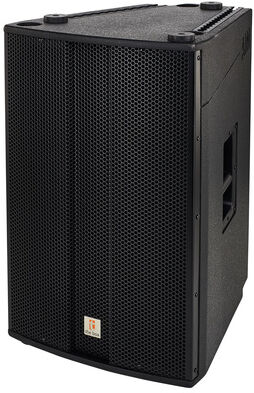
the box pro Achat 208 HLthe box pro Achat 208 HL, hochleistungs-Mittel/Hochtonsystem, Horn links, 2x8"+ 1x1,4" horngeladen, 400 W RMS / 1600 W Peak, 16 Ohm, 136 dB Max, Frequenzbereich 150 Hz - 20 kHz, Abstrahlverhalten 60° x 40°, Anschlüsse 2 x NL4, M10 Gewinde für Lautsprecherstativflansch, Strukturlack Schwarz, Abmessungen (B×H×T) 435 × 659 × 507 mm, Gewicht 36 kg.Optionaler Stativadapter 120118, optional passende Schutzhülle 321393, optionale Link Bar zum vertikalen Verbinden von zwei Achat 208H 283315, in Deutschland entwickelt598,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cat in the BoxCat in the Box , Cat in the Box ist ein außergewöhnliches Stichspiel rund um Quantenmechanik und Katzen. Ähnlich wie in dem berühten Gedankenexperiment von Schrödinger nehmen die Katzen auf den Karten erst beim Ausspielen ihren finalen Zustand bzw. ihre finale Farbe an. Zu Beginn jeder Runde tippen die Spielenden in Cat in the Box darauf, wie viele Stiche sie mit ihren Handkarten gewinnen können. Danach spielt jede Person reihum je eine Karte - wer die höchste Karte der angespielten Farbe oder die Trumpffarbe Rot gespielt hat, bekommt den Stich. Allerdings wird die Farbe der Handkarte immer erst in dem Moment festgelegt, in dem diese ausgespielt wird. Wer die angesagte Farbe nicht bedienen "kann" bzw. möchte, muss die Farbe wechseln, darf die eigentlich geforderte Farbe danach jedoch für den Rest der Runde nicht mehr spielen - hat also im übertragenen Sinn keine Karten dieser Farbe mehr auf der Hand. Jede Farb-Zahl-Kombi darf im gesamten Spiel nur genau einmal gespielt werden. Dies wird auf einem kleinen Spielplan angezeigt, indem die Person das entsprechende Feld mit einem Marker ihrer Farbe belegt. Sind alle Handkarten gespielt oder kommt eine Person in die Situation, keine ihrer Karten ausspielen zu können (es kommt zu einem Paradoxon), endet das Spiel. Punkte gibt es dann für die Anzahl der gewonnenen Stiche. Außerdem geben mit eigenen Markern belegte, zusammenhängende Felder auf dem Spielplan extra Punkte, aber nur dann, wenn die getippe Anzahl an Stichen erreicht wurde. , > , Erscheinungsjahr: 20231001, Produktform: Spiele, Fachschema: Non Books / Spiele / Kartenspiele~Non Books / Spielkarte~Spiel / Kartenspiele, Altersempfehlung / Lesealter: 18, ab Alter: 10, Warengruppe: NB/Spielen/Raten, UNSPSC: 95044000, Warenverzeichnis für die Außenhandelsstatistik: 95044000, Sender’s product category: NONBO, Länge: 181, Breite: 130, Höhe: 43, Gewicht: 388, Produktform: Spiele, Genre: Spiele, PBS,25,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Ist der Online-Shop Light in the Box vertrauenswürdig?
Light in the Box ist ein Online-Shop, der gemischte Bewertungen von Kunden erhalten hat. Einige Kunden berichten von positiven Erfahrungen mit ihren Bestellungen, während andere Probleme mit der Lieferung, der Qualität der Produkte oder dem Kundenservice hatten. Es ist daher ratsam, vor einer Bestellung bei Light in the Box sorgfältig die Bewertungen und Erfahrungen anderer Kunden zu prüfen, um eine fundierte Entscheidung zu treffen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **


Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Wie kann ich den Subwoofer the box TA18 mit dem Top-Lautsprecher the box CL 110 Top MK II verbinden?
Um den Subwoofer the box TA18 mit dem Top-Lautsprecher the box CL 110 Top MK II zu verbinden, benötigst du einen Verstärker mit mindestens zwei Ausgängen. Verbinde den Subwoofer mit einem der Ausgänge des Verstärkers und den Top-Lautsprecher mit dem anderen Ausgang. Stelle sicher, dass die Einstellungen am Verstärker richtig konfiguriert sind, um die optimale Klangqualität zu erzielen. Vergiss nicht, die Lautsprecherkabel korrekt anzuschließen und die richtigen Einstellungen an den Lautsprechern vorzunehmen, um ein ausgewogenes Klangbild zu erhalten. **
Top-Angebote
Produkte zum Begriff The-box-pro-MBA1:
-
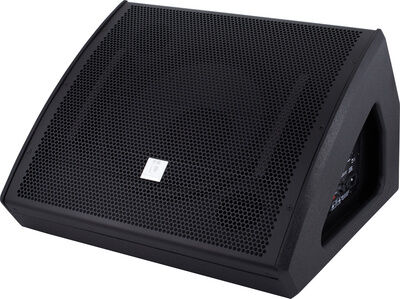
the box pro Mon A12the box pro Mon A12, aktiver Bühnenmonitor, 12" 1,35" Coax, 350 W RMS, 700 W Peak,HF: 50 W CLASS AB LF: 300W CLASS D, 80°x 80°, Dualer Limiter, SPL Max 124 dB, 50 Hz - 20 KHz, XLR Kombi Eingang und XLR Link Out, eingebauter Stativflansch, Abmessungen 510 x 340 x 500 mm, Gewicht 15 Kg, optional passende Schutzhülle 322028389,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
the box pro Achat 208 HLthe box pro Achat 208 HL, hochleistungs-Mittel/Hochtonsystem, Horn links, 2x8"+ 1x1,4" horngeladen, 400 W RMS / 1600 W Peak, 16 Ohm, 136 dB Max, Frequenzbereich 150 Hz - 20 kHz, Abstrahlverhalten 60° x 40°, Anschlüsse 2 x NL4, M10 Gewinde für Lautsprecherstativflansch, Strukturlack Schwarz, Abmessungen (B×H×T) 435 × 659 × 507 mm, Gewicht 36 kg.Optionaler Stativadapter 120118, optional passende Schutzhülle 321393, optionale Link Bar zum vertikalen Verbinden von zwei Achat 208H 283315, in Deutschland entwickelt598,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was muss die Amp leisten können, um eine PA-Anlage mit 4 The Box Pro Achat 212 H Subs und 2 The Box Pro Achat 206 zu betreiben?
Die Amp muss in der Lage sein, genügend Leistung zu liefern, um die 4 The Box Pro Achat 212 H Subs und 2 The Box Pro Achat 206 zu betreiben. Es ist wichtig, dass die Amp über genügend Kanäle verfügt, um alle Lautsprecher anzuschließen. Außerdem sollte die Amp über ausreichende Einstellungsmöglichkeiten verfügen, um den Klang optimal anpassen zu können. **
-
Eignet sich das The Box Pro Achat Rock 'n' Roll Bundle auch für DJs?
Ja, das The Box Pro Achat Rock 'n' Roll Bundle eignet sich auch für DJs. Es enthält eine leistungsstarke PA-Anlage mit einem Subwoofer und zwei Satellitenlautsprechern, die einen klaren und kraftvollen Sound liefern. Die Anlage ist einfach zu bedienen und kann problemlos mit DJ-Equipment wie Mischpulten oder Controllern verbunden werden. **
-
Ist der Online-Shop Light in the Box vertrauenswürdig?
Light in the Box ist ein Online-Shop, der gemischte Bewertungen von Kunden erhalten hat. Einige Kunden berichten von positiven Erfahrungen mit ihren Bestellungen, während andere Probleme mit der Lieferung, der Qualität der Produkte oder dem Kundenservice hatten. Es ist daher ratsam, vor einer Bestellung bei Light in the Box sorgfältig die Bewertungen und Erfahrungen anderer Kunden zu prüfen, um eine fundierte Entscheidung zu treffen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Ähnliche Suchbegriffe für The-box-pro-MBA1
-
Cat in the BoxCat in the Box , Cat in the Box ist ein außergewöhnliches Stichspiel rund um Quantenmechanik und Katzen. Ähnlich wie in dem berühten Gedankenexperiment von Schrödinger nehmen die Katzen auf den Karten erst beim Ausspielen ihren finalen Zustand bzw. ihre finale Farbe an. Zu Beginn jeder Runde tippen die Spielenden in Cat in the Box darauf, wie viele Stiche sie mit ihren Handkarten gewinnen können. Danach spielt jede Person reihum je eine Karte - wer die höchste Karte der angespielten Farbe oder die Trumpffarbe Rot gespielt hat, bekommt den Stich. Allerdings wird die Farbe der Handkarte immer erst in dem Moment festgelegt, in dem diese ausgespielt wird. Wer die angesagte Farbe nicht bedienen "kann" bzw. möchte, muss die Farbe wechseln, darf die eigentlich geforderte Farbe danach jedoch für den Rest der Runde nicht mehr spielen - hat also im übertragenen Sinn keine Karten dieser Farbe mehr auf der Hand. Jede Farb-Zahl-Kombi darf im gesamten Spiel nur genau einmal gespielt werden. Dies wird auf einem kleinen Spielplan angezeigt, indem die Person das entsprechende Feld mit einem Marker ihrer Farbe belegt. Sind alle Handkarten gespielt oder kommt eine Person in die Situation, keine ihrer Karten ausspielen zu können (es kommt zu einem Paradoxon), endet das Spiel. Punkte gibt es dann für die Anzahl der gewonnenen Stiche. Außerdem geben mit eigenen Markern belegte, zusammenhängende Felder auf dem Spielplan extra Punkte, aber nur dann, wenn die getippe Anzahl an Stichen erreicht wurde. , > , Erscheinungsjahr: 20231001, Produktform: Spiele, Fachschema: Non Books / Spiele / Kartenspiele~Non Books / Spielkarte~Spiel / Kartenspiele, Altersempfehlung / Lesealter: 18, ab Alter: 10, Warengruppe: NB/Spielen/Raten, UNSPSC: 95044000, Warenverzeichnis für die Außenhandelsstatistik: 95044000, Sender’s product category: NONBO, Länge: 181, Breite: 130, Höhe: 43, Gewicht: 388, Produktform: Spiele, Genre: Spiele, PBS,25,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Flynn, David: The Veg BoxThe Veg Box , 10 Gemüse, 100 Ideen - Ein Kochbuch von The Happy Pear , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20230304, Produktform: Leinen, Autoren: Flynn, David~Flynn, Stephen, Übersetzung: Rüßmann, Brigitte~Beuchelt, Wolfgang, Seitenzahl/Blattzahl: 288, Keyword: Aubergine; Blumenkohl; Brokkoli; Gemüseküche; Karotten; Kartoffel; Kochbuch; Kohl; Lauch; Möhren; No-Waste; Pflanzenproteine; Pilze; Porree; Reste-Küche; Rote Beete; Rote Bete; The-Happy-Pear; TheHappyPear; Zucchini; bewusster Leben; gemüse; grüner kochen; kochbuch vegetarisch; nachhaltig einkaufen; nachhaltige Ernährung; pflanzenbasierte Ernährung; pflanzlich; saisonale Gerichte; vegan; vegetarisch; veggie, Fachschema: Kochen / vegetarisch, vegan~Veganismus - vegan~Kochen / Gemüse, Obst, Fachkategorie: Kochen / Essen nach Zutaten: Obst und Gemüse, Warengruppe: HC/Themenkochbücher, Fachkategorie: Vegane Küche, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: ZS Verlag, Verlag: ZS Verlag, Verlag: Edel Verlagsgruppe GmbH, Länge: 246, Breite: 194, Höhe: 32, Gewicht: 1196, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wie kann ich den Subwoofer the box TA18 mit dem Top-Lautsprecher the box CL 110 Top MK II verbinden?
Um den Subwoofer the box TA18 mit dem Top-Lautsprecher the box CL 110 Top MK II zu verbinden, benötigst du einen Verstärker mit mindestens zwei Ausgängen. Verbinde den Subwoofer mit einem der Ausgänge des Verstärkers und den Top-Lautsprecher mit dem anderen Ausgang. Stelle sicher, dass die Einstellungen am Verstärker richtig konfiguriert sind, um die optimale Klangqualität zu erzielen. Vergiss nicht, die Lautsprecherkabel korrekt anzuschließen und die richtigen Einstellungen an den Lautsprechern vorzunehmen, um ein ausgewogenes Klangbild zu erhalten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.