Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **


Ähnliche Suchbegriffe für Destruction
Top-Angebote
Produkte zum Begriff Destruction:
-
Beinart, Peter: Being Jewish After the Destruction of GazaBeing Jewish After the Destruction of Gaza , A Reckoning , > , Erscheinungsjahr: 20250128, Autoren: Beinart, Peter, Seitenzahl/Blattzahl: 192, Themenüberschrift: RELIGION / Judaism / General~HISTORY / Middle East / Israel & Palestine~PHILOSOPHY / Ethics & Moral Philosophy~POLITICAL SCIENCE / Religion, Politics & State, Keyword: Gaza;Nonfiction;culture;sociology;israel palestine;history lovers gifts;history buff gifts;middle east history books;middle east history;gifts for history buffs;historical books;history of israel;jewish history;history teacher gifts;history gifts;judaism;religion;religious books;palestine;history books;world history;asian history books;palestine book;non fiction books best sellers;american history;being jewish after the destruction of gaza;jewish books;history;jerusalem, Fachschema: Religion - Judaism, Fachkategorie: Religiöse und theokratische Ideologien~Geschichte des Nahen und Mittleren Ostens~Judentum, Imprint-Titels: Knopf, Warengruppe: HC/Judentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 191, Breite: 127, Höhe: 13, Gewicht: 272, Produktform: Gebunden, Genre: Importe,21,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
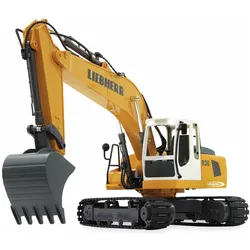
Jamara Liebherr R936 Destruction SetOffiziell lizenziert mit echten Funktionalitäten, die wir vom grossen Original abgeschaut haben. So lassen sich zum Beispiel alle Gelenke des Raupenbaggers mit der 2,4 GHz Funkfernsteuerung einzeln ansteuern, ebenso wie die 660° Turmdrehung, im- und gegen den Uhrzeigersinn. Die robuste Metallschaufel zum Be- und Entladen ist serienmässig enthalten. Als weitere Anbaugeräte sind jetzt der Schalengreifer mit Ball und der Abbruchhammer serienmässig im Lieferumfang enthalten. Die Anbaugeräte können problemlos ohne Werkzeug am Greifarm montiert und demontiert werden. Die Sound-Palette reicht vom realistischen Motorsound (abschaltbar) über die Hupe bis hin zum Rückfahrwarnsound. Der Liebherr R936 verfügt über eine Autoabschaltfunktion. Alle diese Kriterien machen den Liebherr-Bagger zum unverzichtbaren Helfer auf jeder Wohnzimmer- und Gartenbaustelle.87,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Ist Daisy's Destruction echt?
Nein, "Daisy's Destruction" ist nicht echt. Es handelt sich um ein Gerücht, das durch das Darknet und verschiedene Online-Foren verbreitet wurde. Es gibt keine Beweise dafür, dass ein Video namens "Daisy's Destruction" tatsächlich existiert. Es ist wichtig, solche Gerüchte nicht zu verbreiten, da sie Opfer von Missbrauch und Gewalt weiter traumatisieren können. Es ist ratsam, sich auf vertrauenswürdige Quellen zu verlassen und keine Sensationsgeschichten zu verbreiten. **
-
Ja, Daisy's Destruction ist echt.
Ja, Daisy's Destruction ist ein echtes Video, das von Peter Scully produziert wurde und grausame sexuelle Gewalt gegen Kinder zeigt. Es handelt sich um eines der schrecklichsten und verstörendsten Videos, das jemals im Darknet verbreitet wurde. Die Verbreitung und der Besitz solcher Videos sind illegal und extrem schädlich für die Opfer. Es ist wichtig, solche Inhalte zu melden und gegen die Ausbeutung von Kindern im Internet vorzugehen. **

Ist die Band Destruction moralisch?
Es ist schwierig, die Moral einer Band als Ganzes zu beurteilen, da dies von den individuellen Werten und Überzeugungen abhängt. Destruction ist eine deutsche Thrash-Metal-Band, die für ihre aggressiven und kontroversen Texte bekannt ist. Einige könnten ihre Texte als moralisch bedenklich empfinden, während andere sie als Ausdruck von Kunst und Freiheit betrachten könnten. Letztendlich liegt es an jedem Einzelnen, seine eigene Meinung zu bilden. **
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
Top-Angebote
Produkte zum Begriff Destruction:
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Beinart, Peter: Being Jewish After the Destruction of GazaBeing Jewish After the Destruction of Gaza , A Reckoning , > , Erscheinungsjahr: 20250128, Autoren: Beinart, Peter, Seitenzahl/Blattzahl: 192, Themenüberschrift: RELIGION / Judaism / General~HISTORY / Middle East / Israel & Palestine~PHILOSOPHY / Ethics & Moral Philosophy~POLITICAL SCIENCE / Religion, Politics & State, Keyword: Gaza;Nonfiction;culture;sociology;israel palestine;history lovers gifts;history buff gifts;middle east history books;middle east history;gifts for history buffs;historical books;history of israel;jewish history;history teacher gifts;history gifts;judaism;religion;religious books;palestine;history books;world history;asian history books;palestine book;non fiction books best sellers;american history;being jewish after the destruction of gaza;jewish books;history;jerusalem, Fachschema: Religion - Judaism, Fachkategorie: Religiöse und theokratische Ideologien~Geschichte des Nahen und Mittleren Ostens~Judentum, Imprint-Titels: Knopf, Warengruppe: HC/Judentum, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 191, Breite: 127, Höhe: 13, Gewicht: 272, Produktform: Gebunden, Genre: Importe,21,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Destruction
-
Jamara Liebherr R936 Destruction SetOffiziell lizenziert mit echten Funktionalitäten, die wir vom grossen Original abgeschaut haben. So lassen sich zum Beispiel alle Gelenke des Raupenbaggers mit der 2,4 GHz Funkfernsteuerung einzeln ansteuern, ebenso wie die 660° Turmdrehung, im- und gegen den Uhrzeigersinn. Die robuste Metallschaufel zum Be- und Entladen ist serienmässig enthalten. Als weitere Anbaugeräte sind jetzt der Schalengreifer mit Ball und der Abbruchhammer serienmässig im Lieferumfang enthalten. Die Anbaugeräte können problemlos ohne Werkzeug am Greifarm montiert und demontiert werden. Die Sound-Palette reicht vom realistischen Motorsound (abschaltbar) über die Hupe bis hin zum Rückfahrwarnsound. Der Liebherr R936 verfügt über eine Autoabschaltfunktion. Alle diese Kriterien machen den Liebherr-Bagger zum unverzichtbaren Helfer auf jeder Wohnzimmer- und Gartenbaustelle.87,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Toontrack EZX Drums of DestructionToontrack EZX Drums of Destruction (ESD); Erweiterungspack für Toontrack EZ Drummer und Superior Drummer; produziert und aufgenommen von Josh Wilbur und Chris Adler in den Hybrid Studios Kalifornien; beinhaltet 2 komplette Drumsets für Metal, Modern Metal, Hard Rock und Rock; 5 Snaredrums, 6 Kicks, 8 Toms, 3 Hi-Hats und 19 Cymbals insgesamt; 14 mix-ready Mixer-Presets; inkl. MIDI-Files89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Daisy's Destruction echt?
Nein, "Daisy's Destruction" ist nicht echt. Es handelt sich um ein Gerücht, das durch das Darknet und verschiedene Online-Foren verbreitet wurde. Es gibt keine Beweise dafür, dass ein Video namens "Daisy's Destruction" tatsächlich existiert. Es ist wichtig, solche Gerüchte nicht zu verbreiten, da sie Opfer von Missbrauch und Gewalt weiter traumatisieren können. Es ist ratsam, sich auf vertrauenswürdige Quellen zu verlassen und keine Sensationsgeschichten zu verbreiten. **
-
Ja, Daisy's Destruction ist echt.
Ja, Daisy's Destruction ist ein echtes Video, das von Peter Scully produziert wurde und grausame sexuelle Gewalt gegen Kinder zeigt. Es handelt sich um eines der schrecklichsten und verstörendsten Videos, das jemals im Darknet verbreitet wurde. Die Verbreitung und der Besitz solcher Videos sind illegal und extrem schädlich für die Opfer. Es ist wichtig, solche Inhalte zu melden und gegen die Ausbeutung von Kindern im Internet vorzugehen. **
-
Ist die Band Destruction moralisch?
Es ist schwierig, die Moral einer Band als Ganzes zu beurteilen, da dies von den individuellen Werten und Überzeugungen abhängt. Destruction ist eine deutsche Thrash-Metal-Band, die für ihre aggressiven und kontroversen Texte bekannt ist. Einige könnten ihre Texte als moralisch bedenklich empfinden, während andere sie als Ausdruck von Kunst und Freiheit betrachten könnten. Letztendlich liegt es an jedem Einzelnen, seine eigene Meinung zu bilden. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.