Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Was bedeutet t w?
Was bedeutet t w? Diese Abkürzung steht für "time window" und bezieht sich auf einen bestimmten Zeitrahmen oder Zeitraum, in dem eine bestimmte Aktivität oder ein bestimmtes Ereignis stattfinden soll. Es wird häufig in der Logistik und im Transportwesen verwendet, um den Zeitpunkt der Lieferung oder Abholung von Waren festzulegen. Ein t w kann auch in anderen Bereichen wie der Projektplanung oder der Terminvereinbarung verwendet werden, um sicherzustellen, dass alle Beteiligten über den Zeitpunkt informiert sind, zu dem etwas stattfinden soll. Insgesamt dient ein t w dazu, die zeitliche Koordination und Planung von Aktivitäten zu erleichtern und sicherzustellen, dass sie reibungslos ablaufen. **
Wie stelle ich "w u i t" um?
"W u i t" kann in "w i t u" umgestellt werden, indem man die Buchstaben in umgekehrter Reihenfolge anordnet. **
Ähnliche Suchbegriffe für W-T-Web-IO-4
Top-Angebote
Produkte zum Begriff W-T-Web-IO-4:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
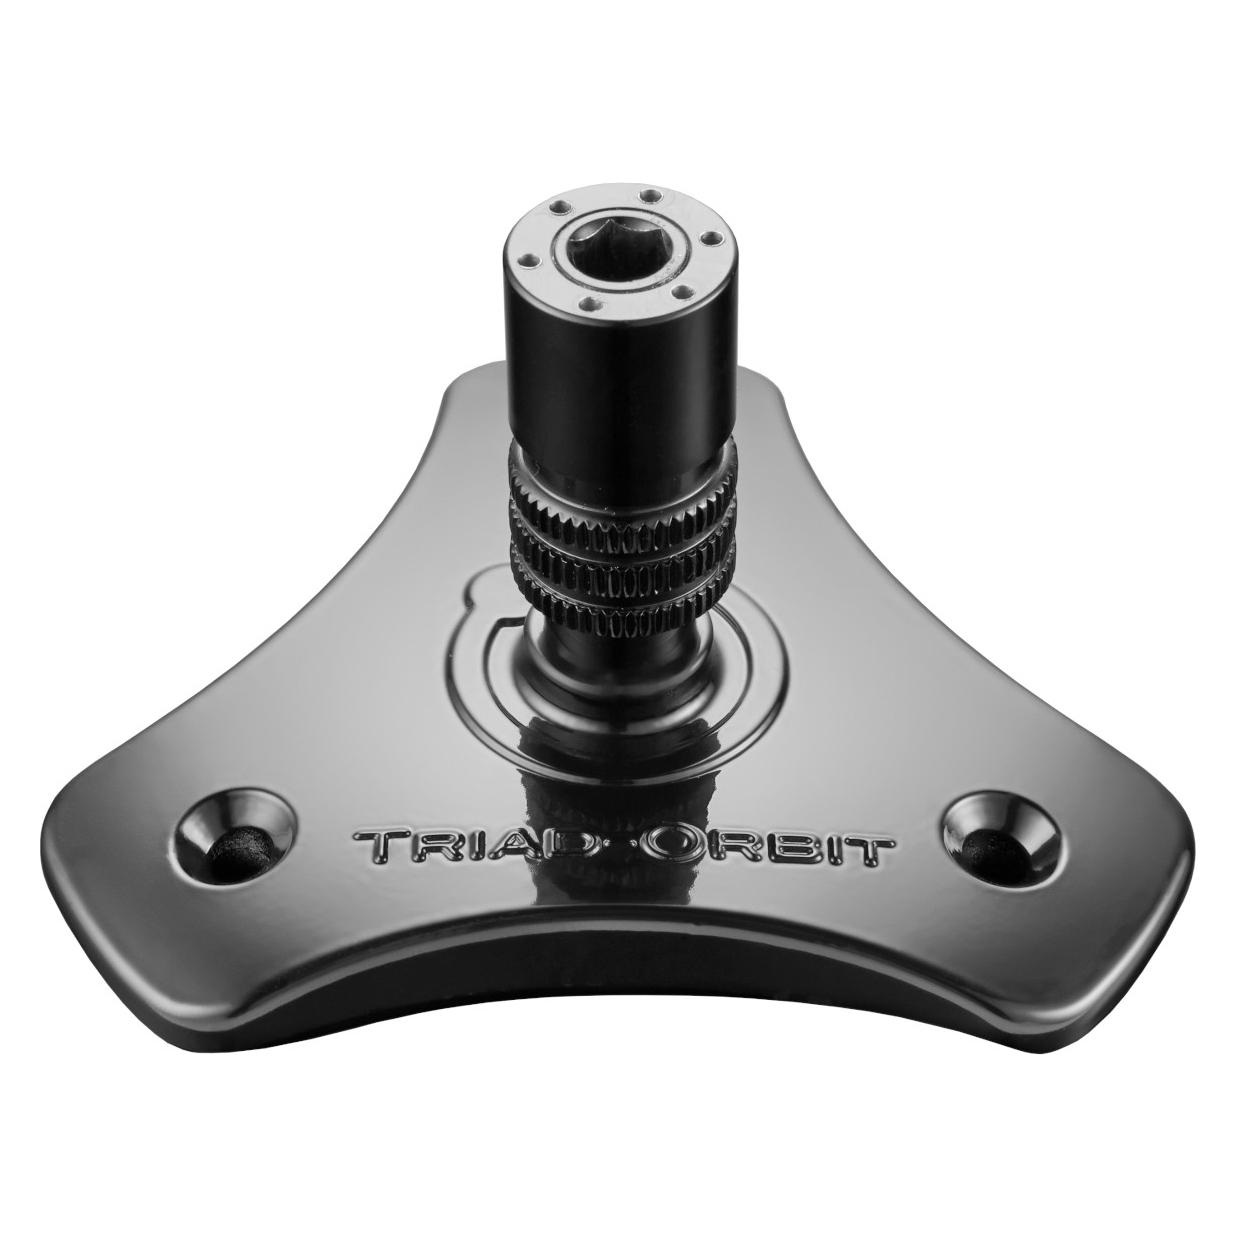
Triad-Orbit IO-WTriad-Orbit Orbit IO-W, Wand- Tischhalterung, mit IO Quick-Change Verbinder, stabile Platform um Komponenten auf Oberflächen zu befestigen (Wände, Decken, Tische, etc.), gutes freistehendes Mikrofon Tisch Stativ, Standfuß: 12 cm, Öffnung Aussparung: 8 cm, Höhe: 7 cm, Gewicht: 0,2 kg, Max. belastbar: 20.4 kg (X-Achse) bzw. 6.8 kg (Y-Achse), Max. belastbar mit OA und IO-A1/2 (Galgen + Teleskoparm): 2kg75,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Muvit, Steckdosenleiste, Regel iO Weiss 3680 W 30 W (4x, CEE 7/4, USB-A)Die muvit iO weisse 3680 W 30 W Steckdosenleiste ist eine Stromleiste, die für IT- und Elektronik-Anwendungen entwickelt wurde, die eine zuverlässige Stromverteilung erfordern. Dieses Modell verfügt über ein Gehäuse aus weissem Kunststoff und beinhaltet ein bereits angeschlossenes Netzkabel mit einem Schuko-Stecker zur Verbindung mit standardmässigen europäischen Stromnetzen. Es bietet vier AC-Steckdosen mit einer Gesamtleistung von 3680 W, die geeignet sind, mehrere Geräte gleichzeitig mit Strom zu versorgen. Darüber hinaus bietet es vier USB-Ports mit einer kombinierten DC-Ausgangsleistung von 30 W zum Laden von Smartphones, Tablets und anderen USB-betriebenen Elektronikgeräten. Das Produkt integriert Wi-Fi-Konnektivität, die eine Einbindung in Smart-Home-Systeme ermöglicht, um verbundene Geräte aus der Ferne zu überwachen und zu steuern. Mit dem Fokus auf praktische Funktionalität für Technikbegeisterte kombiniert diese Steckdosenleiste wesentliche Stromverteilungsfähigkeiten mit modernen Konnektivitätsfunktionen in einem kompakten, neutralen Design, das sich in verschiedene Umgebungen einfügt.56,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Geib, Io Josefine: Tödliche Razzia.Tödliche Razzia. , Antisemitismus, Polizeigewalt und die Erschießung eines Auschwitz-Überlebenden in Stuttgart 1946 , Schlingertöpfe > Kraftstoffversorgung , Erscheinungsjahr: 20241113, Titel der Reihe: Veröffentlichungen des Archivs der Stadt Stuttgart#117#, Autoren: Geib, Io Josefine, Redaktion: Ernst, Katharina, Edition: NED, Seitenzahl/Blattzahl: 192, Abbildungen: Farb- und Schwarz-Weiß-Abbildungen, Keyword: Antisemitismus; Holocaust; Nachkriegszeit; Stuttgart, Fachschema: Migration (soziologisch)~Wanderung (soziologisch)~Zuwanderung~Geschichtswissenschaft, Fachkategorie: Geschichtsforschung: Quellen~Europäische Geschichte, Warengruppe: HC/Zeitgeschichte/Politik (ab 1949), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 228, Breite: 160, Höhe: 19, Gewicht: 470, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Sind IO-Spiele online?
Ja, IO-Spiele sind online. Sie werden normalerweise über das Internet gespielt und ermöglichen es den Spielern, in Echtzeit gegen andere Spieler auf der ganzen Welt anzutreten. IO-Spiele sind oft kostenlos und können direkt im Browser gespielt werden, ohne dass eine Installation erforderlich ist. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **


Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Was sind die Werte für v, w, und r, wenn v = 12, w = 0, w = 4 und r = ?
Die Werte für v, w und r sind v = 12, w = 0 und r ist nicht angegeben. **
Top-Angebote
Produkte zum Begriff W-T-Web-IO-4:
-
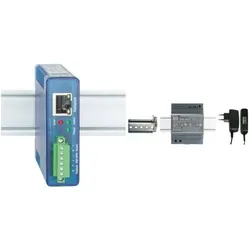
W&T, Aktor, Web-IO, 4.0 Digital, 2xIn, 2xOut, 12Der W&T Web-IO 4.0 Digital ist ein vielseitiges Automatisierungsgerät, das speziell für die Steuerung und Überwachung von 48V DC Schaltsignalen über TCP/IP-Ethernet entwickelt wurde. Mit zwei Eingängen und zwei Ausgängen ermöglicht dieses Gerät eine bidirektionale Kommunikation, die sich ideal für Anwendungen in der Industrieautomatisierung eignet. Der Web-IO ist für den Netzbetrieb konzipiert und bietet eine zuverlässige Lösung für die Integration in bestehende Netzwerke. Durch seine einfache Handhabung und die Möglichkeit, verschiedene Schaltsignale zu steuern, ist er eine wertvolle Ergänzung für moderne Automatisierungssysteme. Die robuste Bauweise und die hohe Funktionalität machen ihn zu einer ausgezeichneten Wahl für anspruchsvolle Anwendungen. - Bidirektionale Datenübertragung über Ethernet - Zwei digitale Eingänge und zwei digitale Ausgänge - Geeignet für Industrieautomatisierung - Netzbetrieb für zuverlässige Energieversorgung.464,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Triad-Orbit IO-WTriad-Orbit Orbit IO-W, Wand- Tischhalterung, mit IO Quick-Change Verbinder, stabile Platform um Komponenten auf Oberflächen zu befestigen (Wände, Decken, Tische, etc.), gutes freistehendes Mikrofon Tisch Stativ, Standfuß: 12 cm, Öffnung Aussparung: 8 cm, Höhe: 7 cm, Gewicht: 0,2 kg, Max. belastbar: 20.4 kg (X-Achse) bzw. 6.8 kg (Y-Achse), Max. belastbar mit OA und IO-A1/2 (Galgen + Teleskoparm): 2kg75,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet t w?
Was bedeutet t w? Diese Abkürzung steht für "time window" und bezieht sich auf einen bestimmten Zeitrahmen oder Zeitraum, in dem eine bestimmte Aktivität oder ein bestimmtes Ereignis stattfinden soll. Es wird häufig in der Logistik und im Transportwesen verwendet, um den Zeitpunkt der Lieferung oder Abholung von Waren festzulegen. Ein t w kann auch in anderen Bereichen wie der Projektplanung oder der Terminvereinbarung verwendet werden, um sicherzustellen, dass alle Beteiligten über den Zeitpunkt informiert sind, zu dem etwas stattfinden soll. Insgesamt dient ein t w dazu, die zeitliche Koordination und Planung von Aktivitäten zu erleichtern und sicherzustellen, dass sie reibungslos ablaufen. **
-
Wie stelle ich "w u i t" um?
"W u i t" kann in "w i t u" umgestellt werden, indem man die Buchstaben in umgekehrter Reihenfolge anordnet. **
-
Sind IO-Spiele online?
Ja, IO-Spiele sind online. Sie werden normalerweise über das Internet gespielt und ermöglichen es den Spielern, in Echtzeit gegen andere Spieler auf der ganzen Welt anzutreten. IO-Spiele sind oft kostenlos und können direkt im Browser gespielt werden, ohne dass eine Installation erforderlich ist. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Ähnliche Suchbegriffe für W-T-Web-IO-4
-
Muvit, Steckdosenleiste, Regel iO Weiss 3680 W 30 W (4x, CEE 7/4, USB-A)Die muvit iO weisse 3680 W 30 W Steckdosenleiste ist eine Stromleiste, die für IT- und Elektronik-Anwendungen entwickelt wurde, die eine zuverlässige Stromverteilung erfordern. Dieses Modell verfügt über ein Gehäuse aus weissem Kunststoff und beinhaltet ein bereits angeschlossenes Netzkabel mit einem Schuko-Stecker zur Verbindung mit standardmässigen europäischen Stromnetzen. Es bietet vier AC-Steckdosen mit einer Gesamtleistung von 3680 W, die geeignet sind, mehrere Geräte gleichzeitig mit Strom zu versorgen. Darüber hinaus bietet es vier USB-Ports mit einer kombinierten DC-Ausgangsleistung von 30 W zum Laden von Smartphones, Tablets und anderen USB-betriebenen Elektronikgeräten. Das Produkt integriert Wi-Fi-Konnektivität, die eine Einbindung in Smart-Home-Systeme ermöglicht, um verbundene Geräte aus der Ferne zu überwachen und zu steuern. Mit dem Fokus auf praktische Funktionalität für Technikbegeisterte kombiniert diese Steckdosenleiste wesentliche Stromverteilungsfähigkeiten mit modernen Konnektivitätsfunktionen in einem kompakten, neutralen Design, das sich in verschiedene Umgebungen einfügt.56,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Geib, Io Josefine: Tödliche Razzia.Tödliche Razzia. , Antisemitismus, Polizeigewalt und die Erschießung eines Auschwitz-Überlebenden in Stuttgart 1946 , Schlingertöpfe > Kraftstoffversorgung , Erscheinungsjahr: 20241113, Titel der Reihe: Veröffentlichungen des Archivs der Stadt Stuttgart#117#, Autoren: Geib, Io Josefine, Redaktion: Ernst, Katharina, Edition: NED, Seitenzahl/Blattzahl: 192, Abbildungen: Farb- und Schwarz-Weiß-Abbildungen, Keyword: Antisemitismus; Holocaust; Nachkriegszeit; Stuttgart, Fachschema: Migration (soziologisch)~Wanderung (soziologisch)~Zuwanderung~Geschichtswissenschaft, Fachkategorie: Geschichtsforschung: Quellen~Europäische Geschichte, Warengruppe: HC/Zeitgeschichte/Politik (ab 1949), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 228, Breite: 160, Höhe: 19, Gewicht: 470, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gerling, Rainer W.: IT-Sicherheit für DummiesIT-Sicherheit für Dummies , Sicherheit in der Informationstechnik Müssen Sie eine Prüfung zur Informationssicherheit ablegen oder wollen Sie eine Berufslaufbahn in der Informationssicherheit einschlagen? Dieses Buch ist drei Bücher in einem: Es beschreibt für Studierende, Datenschutzbeauftragte und IT-Administratoren gleichermaßen die regulatorischen Vorgaben in Deutschland und der EU. Es geht auf die verschiedenen organisatorischen Aspekte von Informationssicherheit im Unternehmen ein und liefert Ihnen darüber hinaus auch das technische Grundlagenwissen. Die Inhalte werden so präsentiert, dass sie im Wesentlichen ohne spezielles Vorwissen verständlich sind. Sie erfahren Welche rechtlichen Vorgaben es gibt Wie Sie IT-Sicherheit im Unternehmen organisieren Wie Ihnen Verschlüsselung, biometrische Verfahren, Chipkarten und Secure Hardware Token helfen Wie Sie Daten und Netzwerke sinnvoll absichern Mach dich schlau: www.fuer-dummies.de , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20220406, Produktform: Kartoniert, Titel der Reihe: für Dummies##, Autoren: Gerling, Rainer W.~Gerling, Sebastian R., Seitenzahl/Blattzahl: 382, Keyword: Computersicherheit u. Kryptographie; Cybersecurity; Cybersicherheit; Datenschutz im Unternehmen; Datenschutzgesetze; Datenschutzgrundverordnung; Datensicherheit; Datensicherung; Informatik; Informationssicherheit; IT-Security; Kryptografie Lehrbuch; Kryptologie Lehrbuch; Netzwerke / Sicherheit; Netzwerkprotokoll; Netzwerksicherheit; Rechtswissenschaft; Verschlüsselung; Wirtschaftsrecht, Fachschema: Datensicherheit / Netz~Informatik~Kryptografie~Verschlüsselung, Fachkategorie: Informatik~Kryptografie, Verschlüsselungstechnologie, Warengruppe: TB/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 175, Höhe: 22, Gewicht: 695, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was sind die Werte für v, w, und r, wenn v = 12, w = 0, w = 4 und r = ?
Die Werte für v, w und r sind v = 12, w = 0 und r ist nicht angegeben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.