Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie berechnet man eine Kugel mit einem Radius von 4?
Um das Volumen einer Kugel mit einem Radius von 4 zu berechnen, verwendet man die Formel V = (4/3) * π * r^3, wobei r der Radius der Kugel ist. Um die Oberfläche der Kugel zu berechnen, verwendet man die Formel A = 4 * π * r^2. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **

Ähnliche Suchbegriffe für VEVOR-Rohrstütze-mit-4-Kugel-Transfer
Top-Angebote
Produkte zum Begriff VEVOR-Rohrstütze-mit-4-Kugel-Transfer:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
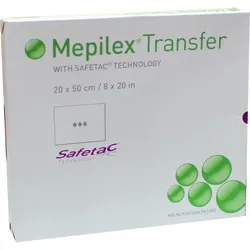
Mepilex Transfer 20x50cm 4 STProdukteigenschaften: Mepilex Transfer Drainagefähiger Exudatverband aus weichem Silikon Mepilex Transfer ist ein hochgradig anpassbarer Verband, der Exsudat transportiert und in Kombination mit einem geeigneten Sekundärverband ein feuchtes Wundmilieu aufrechterhält und das Mazerationsrisiko minimiert. Der Verband verfügt über eine Safetac Wundkontaktschicht, eine einzigartige Hafttechnologie. Es minimiert Schmerzen beim Patienten und Trauma an Wunden und der wundumgebenden Haut beim Entfernen des Verbands. Mepilex Transfer besteht aus einer Wundkontaktschicht aus weichem Silikon (Safetac) und einer dünnen, flexiblen absorbierenden Auflage aus Polyurethanschaum. Mepilex Transfer ist für eine Vielzahl von exsudierenden Wunden geeignet. Mepilex Transfer kann auch als Schutz von geschädigter und/oder empfindlicher Haut verwendet werden. Anwendungsbereich: Mepitel Transfer kann unter Aufsicht von medizinischem Fachpersonal auch von Laien verwendet werden. Reinigen Sie die Wunde gemäß der klinischen Praxis. Trocknen Sie die wundumgebende Haut sorgfältig. Wählen Sie die geeignete Verbandgröße. Der Verband sollte die trockene wundumgebende Haut bei den kleineren Größen (bis zu 12,5 × 12,5 cm) um mindestens 1 - 2 cm und bei den größeren Größen um 3 - 5 cm bedecken. Bei Bedarf kann der Verband an verschiedene Wundformen und -stellen angepasst werden. Entfernen Sie die erste Schutzfolie und legen Sie die haftende Seite auf die Wunde. Entfernen Sie die restliche Schutzfolie und streichen Sie den Verband auf der Haut glatt. Den Verband nicht dehnen. Legen Sie einen geeigneten Sekundärverband an und fixieren Sie ihn bei Bedarf, um ein feuchtes Wundmilieu aufrechtzuerhalten. Verwenden Sie bei mäßig bis stark exsudierenden Wunden einen absorbierenden Sekundärverband über Mepilex Transfer und fixieren Sie ihn z.B. mit Tubifast, Strümpfen oder einer Bandage. Bei nicht bis schwach exsudierenden Wunden oder zum Schutz empfindlicher Haut verwenden Sie z.B. einen atmungsaktiven Folienverband oder Tubifast zur Fixierung. Das Verbandwechselintervall für Mepilex Transfer kann mehrere Tage betragen. Wechseln Sie den Verband, bevor er vollständig gesättigt ist, bei Anzeichen von Leckagen oder gemäß klinischer Praxis. Wenn ein absorbierender Sekundärverband verwendet wird, muss dieser Verband möglicherweise häufiger gewechselt werden als der darunterliegende Mepilex Transfer Verband. Wechseln Sie den Sekundärverband, bevor er vollständig gesättigt ist, bei Anzeichen von Leckagen oder gemäß klinischer Praxis. Reinigen Sie beim Wechsel des Sekundärverbands die wundumgebende Haut und überprüfen Sie die Wunde regelmäßig. Wenn Mepilex Transfer zum Schutz verwendet wird, überprüfen Sie regelmäßig die darunterliegende Haut. Mepilex Transfer kann unter Kompressionsverbänden und in Kombination mit Gelen verwendet werden. Vorsichtsmaßnahmen: Nicht bei Patienten mit bekannter Überempfindlichkeit gegenüber dem Verband oder seinen Materialien verwenden. Nicht zusammen mit Oxidationsmitteln wie Hypochloritlösungen oder Wasserstoffperoxid verwenden. Wenn Sie Anzeichen einer klinischen Infektion sehen, z.B. Fieber oder wenn die Wunde oder die wundumgebende Haut rot, warm oder geschwollen wird, wenden Sie sich eine medizinische Fachkraft, um eine angemessene Behandlung zu erhalten. Nicht wiederverwenden. Bei Wiederverwendung kann die Leistung des Produkts beeinträchtigt sein und es kann zu einer Kontaminationsübertragung kommen. Steril. Nicht verwenden, wenn die Sterilbarriere vor der Verwendung beschädigt oder geöffnet ist. Nicht erneut sterilisieren. Quelle: www.molnlycke.com Stand: 04/2026260,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
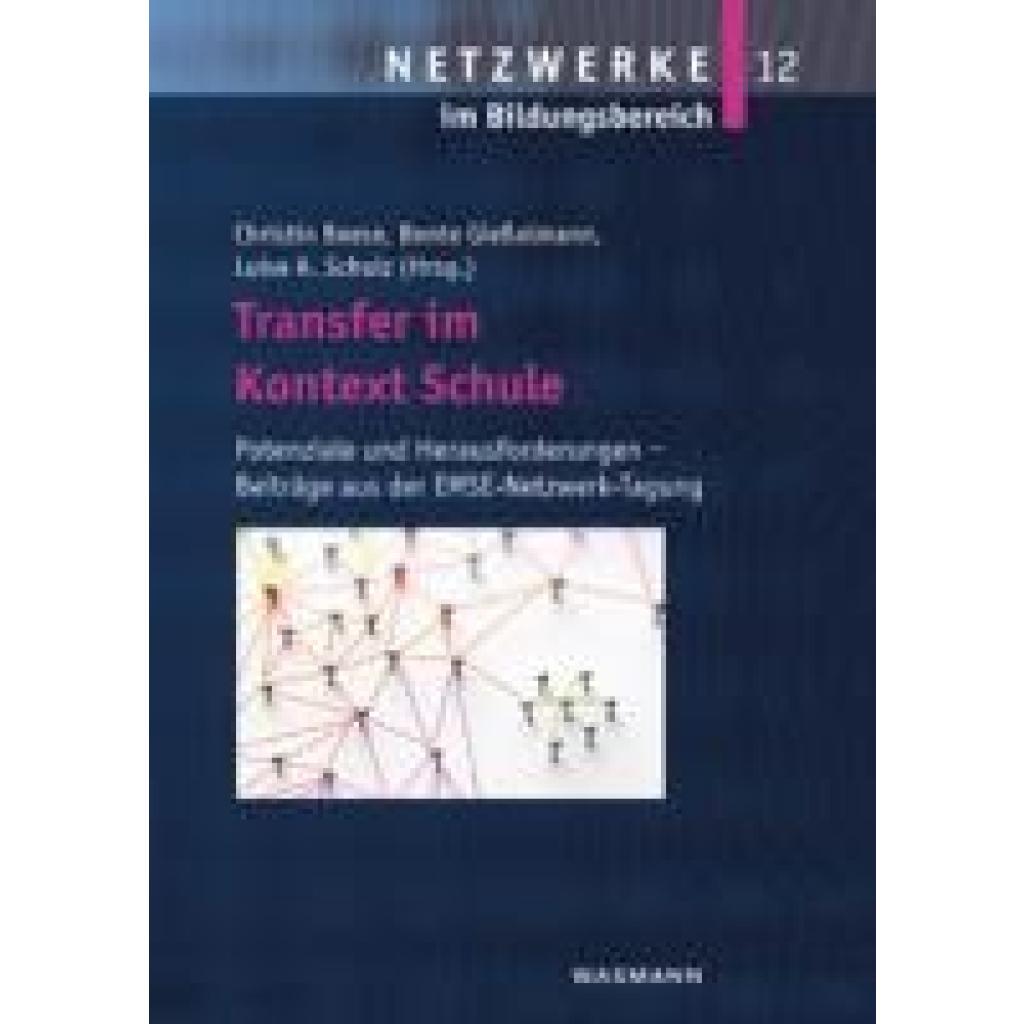
Transfer im Kontext SchuleTransfer im Kontext Schule , Potenziale und Herausforderungen - Beiträge aus der EMSE-Netzwerk-Tagung , Blinker > Lichter & Leuchten , Erscheinungsjahr: 20240905, Produktform: Kartoniert, Titel der Reihe: Netzwerke im Bildungsbereich##, Redaktion: Beese, Christin~Gießelmann, Bente~Scholz, Luise A., Edition: NED, Seitenzahl/Blattzahl: 150, Keyword: Empirische Bildungsforschung; Netzwerke; Schulentwicklung; Schulische Netzwerke; Schulpädagogik; Transferforschung; Unterrrichtsentwicklung, Wissenschaft-Praxis-Transfer, Fachschema: Bildungssystem~Bildungswesen~Didaktik~Unterricht / Didaktik, Fachkategorie: Bildungswesen: Organisation und Verwaltung~Didaktische Kompetenz und Lehrmethoden, Warengruppe: TB/Bildungswesen (Schule/Hochschule), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 166, Höhe: 13, Gewicht: 304, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **

Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
Top-Angebote
Produkte zum Begriff VEVOR-Rohrstütze-mit-4-Kugel-Transfer:
-
VEVOR Modell 1107A Einklappbare Rohrstütze mit V-Kopf, Rohrstütze mit 400 kg Gewichtskapazität / 0,32 - 30,48 cm Rohrkapazität, Rohrständer 71 - 131 cm verstellbar, Rohrbock Stahl mit RollenVEVOR Modell 1107A Einklappbare Rohrstütze mit V-Kopf, Rohrstütze mit 400 kg Gewichtskapazität / 0,32 - 30,48 cm Rohrkapazität, Rohrständer 71 - 131 cm verstellbar, Rohrbock Stahl mit Rollen 71-131 cm verstellbare Struktur 400 kg Kapazität V-Kopf Rollen für Mobilität Klappbare Beine Verbreitete Fußpolster Verschiedene Anwendungen Modell: VV-P-1107AV,Gewichtskapazität: 882 lbs / 400 kg,Kopftyp: V-Kopf,Rohrkapazität: 1/8-12 Zoll / 0,32-30,48 cm,Produktgewicht: 32,2 lbs / 14,6 kg,Material: Stahl61,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie berechnet man eine Kugel mit einem Radius von 4?
Um das Volumen einer Kugel mit einem Radius von 4 zu berechnen, verwendet man die Formel V = (4/3) * π * r^3, wobei r der Radius der Kugel ist. Um die Oberfläche der Kugel zu berechnen, verwendet man die Formel A = 4 * π * r^2. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für VEVOR-Rohrstütze-mit-4-Kugel-Transfer
-
Mepilex Transfer 20x50cm 4 STProdukteigenschaften: Mepilex Transfer Drainagefähiger Exudatverband aus weichem Silikon Mepilex Transfer ist ein hochgradig anpassbarer Verband, der Exsudat transportiert und in Kombination mit einem geeigneten Sekundärverband ein feuchtes Wundmilieu aufrechterhält und das Mazerationsrisiko minimiert. Der Verband verfügt über eine Safetac Wundkontaktschicht, eine einzigartige Hafttechnologie. Es minimiert Schmerzen beim Patienten und Trauma an Wunden und der wundumgebenden Haut beim Entfernen des Verbands. Mepilex Transfer besteht aus einer Wundkontaktschicht aus weichem Silikon (Safetac) und einer dünnen, flexiblen absorbierenden Auflage aus Polyurethanschaum. Mepilex Transfer ist für eine Vielzahl von exsudierenden Wunden geeignet. Mepilex Transfer kann auch als Schutz von geschädigter und/oder empfindlicher Haut verwendet werden. Anwendungsbereich: Mepitel Transfer kann unter Aufsicht von medizinischem Fachpersonal auch von Laien verwendet werden. Reinigen Sie die Wunde gemäß der klinischen Praxis. Trocknen Sie die wundumgebende Haut sorgfältig. Wählen Sie die geeignete Verbandgröße. Der Verband sollte die trockene wundumgebende Haut bei den kleineren Größen (bis zu 12,5 × 12,5 cm) um mindestens 1 - 2 cm und bei den größeren Größen um 3 - 5 cm bedecken. Bei Bedarf kann der Verband an verschiedene Wundformen und -stellen angepasst werden. Entfernen Sie die erste Schutzfolie und legen Sie die haftende Seite auf die Wunde. Entfernen Sie die restliche Schutzfolie und streichen Sie den Verband auf der Haut glatt. Den Verband nicht dehnen. Legen Sie einen geeigneten Sekundärverband an und fixieren Sie ihn bei Bedarf, um ein feuchtes Wundmilieu aufrechtzuerhalten. Verwenden Sie bei mäßig bis stark exsudierenden Wunden einen absorbierenden Sekundärverband über Mepilex Transfer und fixieren Sie ihn z.B. mit Tubifast, Strümpfen oder einer Bandage. Bei nicht bis schwach exsudierenden Wunden oder zum Schutz empfindlicher Haut verwenden Sie z.B. einen atmungsaktiven Folienverband oder Tubifast zur Fixierung. Das Verbandwechselintervall für Mepilex Transfer kann mehrere Tage betragen. Wechseln Sie den Verband, bevor er vollständig gesättigt ist, bei Anzeichen von Leckagen oder gemäß klinischer Praxis. Wenn ein absorbierender Sekundärverband verwendet wird, muss dieser Verband möglicherweise häufiger gewechselt werden als der darunterliegende Mepilex Transfer Verband. Wechseln Sie den Sekundärverband, bevor er vollständig gesättigt ist, bei Anzeichen von Leckagen oder gemäß klinischer Praxis. Reinigen Sie beim Wechsel des Sekundärverbands die wundumgebende Haut und überprüfen Sie die Wunde regelmäßig. Wenn Mepilex Transfer zum Schutz verwendet wird, überprüfen Sie regelmäßig die darunterliegende Haut. Mepilex Transfer kann unter Kompressionsverbänden und in Kombination mit Gelen verwendet werden. Vorsichtsmaßnahmen: Nicht bei Patienten mit bekannter Überempfindlichkeit gegenüber dem Verband oder seinen Materialien verwenden. Nicht zusammen mit Oxidationsmitteln wie Hypochloritlösungen oder Wasserstoffperoxid verwenden. Wenn Sie Anzeichen einer klinischen Infektion sehen, z.B. Fieber oder wenn die Wunde oder die wundumgebende Haut rot, warm oder geschwollen wird, wenden Sie sich eine medizinische Fachkraft, um eine angemessene Behandlung zu erhalten. Nicht wiederverwenden. Bei Wiederverwendung kann die Leistung des Produkts beeinträchtigt sein und es kann zu einer Kontaminationsübertragung kommen. Steril. Nicht verwenden, wenn die Sterilbarriere vor der Verwendung beschädigt oder geöffnet ist. Nicht erneut sterilisieren. Quelle: www.molnlycke.com Stand: 04/2026260,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Transfer im Kontext SchuleTransfer im Kontext Schule , Potenziale und Herausforderungen - Beiträge aus der EMSE-Netzwerk-Tagung , Blinker > Lichter & Leuchten , Erscheinungsjahr: 20240905, Produktform: Kartoniert, Titel der Reihe: Netzwerke im Bildungsbereich##, Redaktion: Beese, Christin~Gießelmann, Bente~Scholz, Luise A., Edition: NED, Seitenzahl/Blattzahl: 150, Keyword: Empirische Bildungsforschung; Netzwerke; Schulentwicklung; Schulische Netzwerke; Schulpädagogik; Transferforschung; Unterrrichtsentwicklung, Wissenschaft-Praxis-Transfer, Fachschema: Bildungssystem~Bildungswesen~Didaktik~Unterricht / Didaktik, Fachkategorie: Bildungswesen: Organisation und Verwaltung~Didaktische Kompetenz und Lehrmethoden, Warengruppe: TB/Bildungswesen (Schule/Hochschule), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 166, Höhe: 13, Gewicht: 304, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Religiöse Bildung im TransferReligiöse Bildung im Transfer , Vermittlung zwischen Religionen, Sprachen und Kulturen , Tönungsfolien > Karosserie & Exterieur Styling , Erscheinungsjahr: 20240930, Produktform: Kartoniert, Redaktion: Anusiewicz-Baer, Sandra~Hild, Christian~Mohammed, Abualwafa, Seitenzahl/Blattzahl: 250, Abbildungen: 1 Abbildungen, Themenüberschrift: RELIGION / Christian Education / Children & Youth, Keyword: Kulturtransfer; Religionsunterricht; interkulturelle Bildung, Fachschema: Christentum / Glaube, Bekenntnis~Religionsunterricht, Fachkategorie: Christliches Leben und christliche Praxis~Unterricht und Didaktik: Religion~Religion, allgemein, Warengruppe: TB/Religion/Theologie/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 232, Breite: 154, Höhe: 12, Gewicht: 385, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.