Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Was ist USB A und USB C?
Was ist USB A und USB C? USB A ist der ältere Standard für USB-Anschlüsse, der oft auf älteren Geräten wie Computern und externen Festplatten zu finden ist. USB C hingegen ist der neuere Standard, der eine kleinere, reversibel einsteckbare Verbindung bietet und auf vielen modernen Geräten wie Laptops, Smartphones und Tablets verwendet wird. USB C ermöglicht schnellere Datenübertragungsraten und unterstützt auch andere Funktionen wie das Laden von Geräten und das Anschließen von externen Monitoren. Insgesamt ist USB C vielseitiger und zukunftssicherer als USB A. **
Passen USB 3.0 A-Sticks in USB 3.1 Gen 1 Typ A-Anschlüsse?
Ja, USB 3.0 A-Sticks passen in USB 3.1 Gen 1 Typ A-Anschlüsse. USB 3.1 Gen 1 ist abwärtskompatibel zu USB 3.0, was bedeutet, dass Geräte, die den USB 3.0 Standard verwenden, auch mit USB 3.1 Gen 1 Anschlüssen kompatibel sind. **


Ähnliche Suchbegriffe für USB-A
Top-Angebote
Produkte zum Begriff USB-A:
-
Goertz, Stefan: Innere Sicherheit - von A bis ZInnere Sicherheit - von A bis Z , Das A und O der Inneren Sicherheit Das Lexikon behandelt u.a. Begriffe wie Al-Qaida, Cybercrime, Gewalt gegen Polizeibeamte, Gefährder, Dschihad-Rückkehrer, Hasskriminalität, links- und rechtsextremistische Parteien bis hin zu Querdenker, Organisierte Kriminalität, Rechtsextremisten in Sicherheitsbehörden und verfassungsschutzrelevante Delegitimierung des Staates. Vielfältige Gefahren Die Innere Sicherheit Deutschlands und die freiheitliche demokratische Grundordnung sind aktuell – wie selten zuvor – durch alle Phänomenbereiche des Extremismus und durch die Organisierte Kriminalität bedroht. Dies beweisen die Anschläge, Attentate und Morde, die in den letzten Jahren von Extremisten sowie Kriminellen in Deutschland verübt wurden. Alle diese Bedrohungen und deren Akteure werden vom Autor in alphabetischer Reihenfolge vorgestellt und systematisch analysiert. Zuständigkeiten für die Gefahrenabwehr Im Gegensatz dazu stehen die Akteure der Inneren Sicherheit. Diese sind u.a.: Bundesamt und Landesämter für Verfassungsschutz Bundesamt für Sicherheit in der Informationstechnik Nachrichtendienste Bundeskriminalamt und Landeskriminalämter Bundespolizei Landespolizeien Ebenfalls in alphabetischer Reihenfolge erläutert der Verfasser deren Aufgaben und Befugnisse, Sicherheitsarchitektur, Strategien und Mittel sowie ihre Vernetzungen. Mit weiterführenden Hinweisen Am Ende jedes Lexikoneintrags folgen Verweise auf thematisch verbundene Begriffe. Weiterführende Quellenangaben dienen der Vertiefung der Materie. Einträge zu den Gefahren: Altermedia, Al-Qaida, auslandsbezogener Extremismus, Anarchisten, Antifa, Antikapitalistische Linke, Antisemitismus, Antiziganismus, Anti-Asyl, Artgemeinschaft, Autonome, Clankriminalität, »Combat 18«, »COMPACT«-Magazin, Cybercrime, de.indymedia.org, DHKP-C, »Der III. Weg«, »Der große Austausch«, »großer Austausch«, »Der Nationalsozialistische Untergrund (NSU)«, »Ein Prozent e.V.«, Einzeltäter, Fake News, Furkan Gemeinschaft, Gewalt gegen Polizeibeamte, »Geeinte deutsche Völker und Stämme«, Gefährder, Gruppe Freital, Gruppe S, Hamas, Hasskriminalität (hate crime), Hizb Allah (Hizbullah), Hooligans, »Identitäre Bewegung«, »Institut für Staatspolitik», Interventionistische Linke, Islam-/Muslimfeindlichkeit, Islamismus, »Islamischer Staat« (IS), islamistische und jihadistische Internetinhalte, Jihad-Rückkehrer, Kameradschaften, »Kampf der Nibelungen«, linksextremistische Parteien, Menschenhandel, Milli Görüs, Muslimbruderschaft, Neonazis, »Nordadler«, Neue Rechte, »Oldschool Society« (OSS), Organisierte Kriminalität, PKK, »QAnon«, »Querdenker«, Radikalisierungsverläufe, Rassismus, Rauschgiftkriminalität, rechtsextremistische Parteien, rechtsextremistische Musik, Rechtsextremisten in Sicherheitsbehörden, Rechtspopulismus, Rockerkriminalität, Rote Hilfe e.V., Salafismus, Schleusungskriminalität, Spionage, Spionageabwehr, Terrorismusfinanzierung, »Ülkücü«-Bewegung (Graue Wölfe), verfassungsschutzrelevante Delegitimierung des Staates, Verschwörungserzählungen Einträge zu den Behörden: Antiterrordatei, Bundesministerium des Innern, Bundesamt für Bevölkerungsschutz und Katastrophenhilfe, Bundesamt f. Verfassungsschutz, Bundesamt f. d. Militärischen Abschirmdienst, Bundesamt für Sicherheit in der Informationstechnik und seine Aufgaben/Befugnisse, Bundeskriminalamt, Bundespolizei, Cybersicherheit, Drohnenabwehr, Dunkelfeldforschung, Viktimisierungssurveys, Eurojust, Europol, Geheim- und Sabotageschutz, Gemeinsames Extremismus- und Terrorismusabwehrzentrum, Gemeinsames Internetzentrum, GSG 9, Gemeinsames Terrorismuabwehrzentrum, Innenministerkonferenz, Landesämter für Verfassungsschutz, Landespolizeien, Landeskriminalamt/Landeskriminalämter, Nationales Cyber-Abwehrzentrum, Polizei beim deutschen Bundestag, Polizeilicher Staatsschutz, Polizeiliche Schutzaufgaben Ausland, Prävention, Predictive Policing, R – RADAR-iTE, RADAR-rechts, Rechtsextremismusdatei, Spezialeinsatzkommando, Videoüberwachung, Zollkriminalamt Nachschlagewerk für ... Das Handbuch ist konzipiert für die Ausbildung in den Polizei- und Sicherheitsbehörden, eignet sich jedoch auch für die Bereiche Ordnungsverwaltung, Justiz, politische Bildung, Schulen und die Präventionsarbeit. , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20220928, Produktform: Kartoniert, Autoren: Goertz, Stefan, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 448, Keyword: Sicherheitsbehörden; Von Al Qaida bis Zollkriminalamt; Begriffsdefinitionen; Deutschland; Bundesanwaltschaft; Zoll; Bundeskriminalamt; Al Qaida; Landespolizeien; Zollkriminalamt; Bundespolizei; Lexikon; Bundesamt für Verfassungsschutz; Landesämter für Verfassungsschutz; Landeskriminalamt; Bundesamt für Sicherheit in der Informationstechnik, Fachschema: Enzyklopädie~Innere Sicherheit~Sicherheit / Innere Sicherheit~Öffentliches Recht~Politik / Recht, Staat, Verwaltung, Parteien~Ordnungsrecht~Polizeirecht~Verwaltungsrecht - Verwaltungssachen~Waffenrecht - Waffengesetz, Fachkategorie: Allgemeine Lexika~Öffentliches Recht~Kommunal-, Regional- und Landesregierung, Region: Deutschland, Bildungszweck: für die Hochschule, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Sicherheits-, Polizei-, Ordnungs- und Waffenrecht, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Boorberg, R. Verlag, Verlag: Boorberg, R. Verlag, Verlag: Boorberg, Richard, Verlag GmbH & Co KG, Länge: 206, Breite: 142, Höhe: 26, Gewicht: 630, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
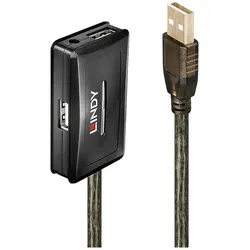
LINDY USB-Kabel USB 2.0 USB-A Stecker, USB-A Buchse, USB-A Buchse, USB-A Buchse, USB-A Buchse 10.00Beschreibung: LINDY USB-Kabel USB 2.0 USB-A Stecker,USB-A Buchse,USB-A Buchse,USB-A Buchse,USB-A Buchse 10 m Grau Lindy 42635 Schnittstellen-Hub USB 2.0 480 Mbit/s Grau Technische Daten: AWG: 28/24 Anschluss-Typ: USB 2.0 Anschlüsse: USB-A Stecker,USB-A Buchse,USB-A Buchse,USB-A Buchse,USB-A Buchse Farbe: grau Herstellerfarbe: Grau Innenleiter-Material: Verzinntes Kupfer Kabel-Ausführung: Anschlusskabel Kabel-Form: rund Kabellänge: 10 m Maximale Übertragungsrate: 480 MBit/s Spezifikation: USB 2.0 Steckerausführung: gerade Verbindungsart: USB-A auf USB-A Weitere technische Daten: Plug & Play: Ja Hub Schnittstellen: 4 x USB A 2.0 Stromversorgung/Netzteil: 3.5/1.25,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erkennung von Phishing-Websites mit Random-Forest-Algorithmus, Taschenbuch von R. Pradeep Kumar Reddy,G. Madhavi, Verlag Unser Wissen,Erkennung Von Phishing-websites Mit Random-forest-algorithmus, Taschenbuch Von R. Pradeep Kumar Reddy,g. Madhavi, Verlag Unser Wissen, 978-620-4-66811-6, Seitenanzahl: 7243,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **

Welche ist besser, USB-C oder USB-A?
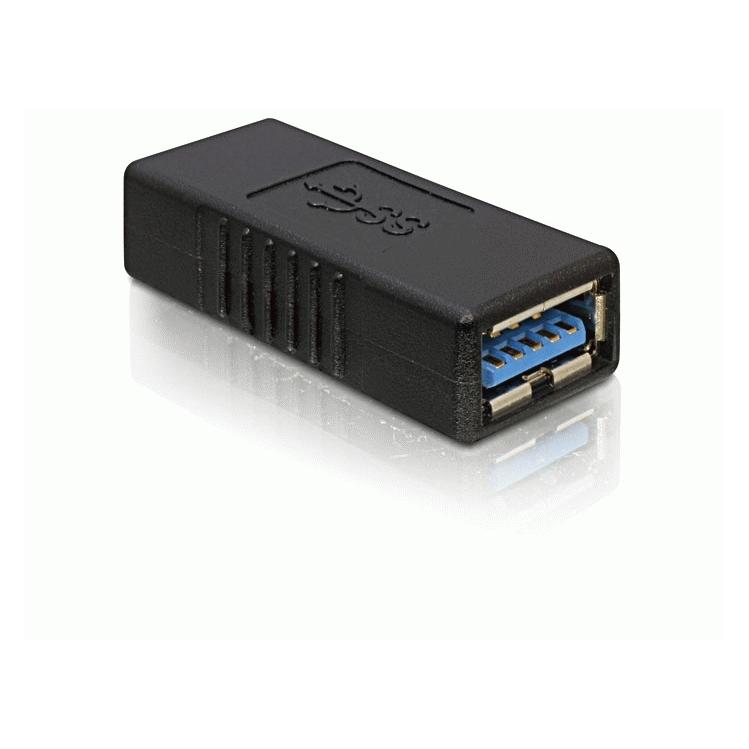
Es ist schwierig zu sagen, welche besser ist, da beide ihre eigenen Vor- und Nachteile haben. USB-C bietet eine höhere Übertragungsgeschwindigkeit und kann bidirektional verwendet werden, was bedeutet, dass das Kabel nicht in eine bestimmte Richtung eingesteckt werden muss. USB-A hingegen ist weit verbreitet und kompatibel mit den meisten Geräten. Letztendlich hängt es von den individuellen Bedürfnissen und der Kompatibilität der Geräte ab. **
Was bedeutet "USB A QC"?
"USB A QC" steht für "USB-A Quick Charge". USB-A ist der Standardanschluss für USB-Geräte, während Quick Charge eine Technologie ist, die es ermöglicht, Geräte schneller aufzuladen. "USB A QC" bezieht sich also auf ein USB-Kabel oder einen USB-Anschluss, der Quick Charge unterstützt. **
Top-Angebote
Produkte zum Begriff USB-A:
-
Phishing-Angriffe und deren Erkennung, Taschenbuch von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1Phishing-angriffe Und Deren Erkennung, Taschenbuch Von Madhav P. Namdev, Verlag Unser Wissen, 978-620-9-06127-1, Seitenanzahl: 6439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Goertz, Stefan: Innere Sicherheit - von A bis ZInnere Sicherheit - von A bis Z , Das A und O der Inneren Sicherheit Das Lexikon behandelt u.a. Begriffe wie Al-Qaida, Cybercrime, Gewalt gegen Polizeibeamte, Gefährder, Dschihad-Rückkehrer, Hasskriminalität, links- und rechtsextremistische Parteien bis hin zu Querdenker, Organisierte Kriminalität, Rechtsextremisten in Sicherheitsbehörden und verfassungsschutzrelevante Delegitimierung des Staates. Vielfältige Gefahren Die Innere Sicherheit Deutschlands und die freiheitliche demokratische Grundordnung sind aktuell – wie selten zuvor – durch alle Phänomenbereiche des Extremismus und durch die Organisierte Kriminalität bedroht. Dies beweisen die Anschläge, Attentate und Morde, die in den letzten Jahren von Extremisten sowie Kriminellen in Deutschland verübt wurden. Alle diese Bedrohungen und deren Akteure werden vom Autor in alphabetischer Reihenfolge vorgestellt und systematisch analysiert. Zuständigkeiten für die Gefahrenabwehr Im Gegensatz dazu stehen die Akteure der Inneren Sicherheit. Diese sind u.a.: Bundesamt und Landesämter für Verfassungsschutz Bundesamt für Sicherheit in der Informationstechnik Nachrichtendienste Bundeskriminalamt und Landeskriminalämter Bundespolizei Landespolizeien Ebenfalls in alphabetischer Reihenfolge erläutert der Verfasser deren Aufgaben und Befugnisse, Sicherheitsarchitektur, Strategien und Mittel sowie ihre Vernetzungen. Mit weiterführenden Hinweisen Am Ende jedes Lexikoneintrags folgen Verweise auf thematisch verbundene Begriffe. Weiterführende Quellenangaben dienen der Vertiefung der Materie. Einträge zu den Gefahren: Altermedia, Al-Qaida, auslandsbezogener Extremismus, Anarchisten, Antifa, Antikapitalistische Linke, Antisemitismus, Antiziganismus, Anti-Asyl, Artgemeinschaft, Autonome, Clankriminalität, »Combat 18«, »COMPACT«-Magazin, Cybercrime, de.indymedia.org, DHKP-C, »Der III. Weg«, »Der große Austausch«, »großer Austausch«, »Der Nationalsozialistische Untergrund (NSU)«, »Ein Prozent e.V.«, Einzeltäter, Fake News, Furkan Gemeinschaft, Gewalt gegen Polizeibeamte, »Geeinte deutsche Völker und Stämme«, Gefährder, Gruppe Freital, Gruppe S, Hamas, Hasskriminalität (hate crime), Hizb Allah (Hizbullah), Hooligans, »Identitäre Bewegung«, »Institut für Staatspolitik», Interventionistische Linke, Islam-/Muslimfeindlichkeit, Islamismus, »Islamischer Staat« (IS), islamistische und jihadistische Internetinhalte, Jihad-Rückkehrer, Kameradschaften, »Kampf der Nibelungen«, linksextremistische Parteien, Menschenhandel, Milli Görüs, Muslimbruderschaft, Neonazis, »Nordadler«, Neue Rechte, »Oldschool Society« (OSS), Organisierte Kriminalität, PKK, »QAnon«, »Querdenker«, Radikalisierungsverläufe, Rassismus, Rauschgiftkriminalität, rechtsextremistische Parteien, rechtsextremistische Musik, Rechtsextremisten in Sicherheitsbehörden, Rechtspopulismus, Rockerkriminalität, Rote Hilfe e.V., Salafismus, Schleusungskriminalität, Spionage, Spionageabwehr, Terrorismusfinanzierung, »Ülkücü«-Bewegung (Graue Wölfe), verfassungsschutzrelevante Delegitimierung des Staates, Verschwörungserzählungen Einträge zu den Behörden: Antiterrordatei, Bundesministerium des Innern, Bundesamt für Bevölkerungsschutz und Katastrophenhilfe, Bundesamt f. Verfassungsschutz, Bundesamt f. d. Militärischen Abschirmdienst, Bundesamt für Sicherheit in der Informationstechnik und seine Aufgaben/Befugnisse, Bundeskriminalamt, Bundespolizei, Cybersicherheit, Drohnenabwehr, Dunkelfeldforschung, Viktimisierungssurveys, Eurojust, Europol, Geheim- und Sabotageschutz, Gemeinsames Extremismus- und Terrorismusabwehrzentrum, Gemeinsames Internetzentrum, GSG 9, Gemeinsames Terrorismuabwehrzentrum, Innenministerkonferenz, Landesämter für Verfassungsschutz, Landespolizeien, Landeskriminalamt/Landeskriminalämter, Nationales Cyber-Abwehrzentrum, Polizei beim deutschen Bundestag, Polizeilicher Staatsschutz, Polizeiliche Schutzaufgaben Ausland, Prävention, Predictive Policing, R – RADAR-iTE, RADAR-rechts, Rechtsextremismusdatei, Spezialeinsatzkommando, Videoüberwachung, Zollkriminalamt Nachschlagewerk für ... Das Handbuch ist konzipiert für die Ausbildung in den Polizei- und Sicherheitsbehörden, eignet sich jedoch auch für die Bereiche Ordnungsverwaltung, Justiz, politische Bildung, Schulen und die Präventionsarbeit. , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20220928, Produktform: Kartoniert, Autoren: Goertz, Stefan, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 448, Keyword: Sicherheitsbehörden; Von Al Qaida bis Zollkriminalamt; Begriffsdefinitionen; Deutschland; Bundesanwaltschaft; Zoll; Bundeskriminalamt; Al Qaida; Landespolizeien; Zollkriminalamt; Bundespolizei; Lexikon; Bundesamt für Verfassungsschutz; Landesämter für Verfassungsschutz; Landeskriminalamt; Bundesamt für Sicherheit in der Informationstechnik, Fachschema: Enzyklopädie~Innere Sicherheit~Sicherheit / Innere Sicherheit~Öffentliches Recht~Politik / Recht, Staat, Verwaltung, Parteien~Ordnungsrecht~Polizeirecht~Verwaltungsrecht - Verwaltungssachen~Waffenrecht - Waffengesetz, Fachkategorie: Allgemeine Lexika~Öffentliches Recht~Kommunal-, Regional- und Landesregierung, Region: Deutschland, Bildungszweck: für die Hochschule, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Sicherheits-, Polizei-, Ordnungs- und Waffenrecht, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Boorberg, R. Verlag, Verlag: Boorberg, R. Verlag, Verlag: Boorberg, Richard, Verlag GmbH & Co KG, Länge: 206, Breite: 142, Höhe: 26, Gewicht: 630, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LINDY USB-Kabel USB 2.0 USB-A Stecker, USB-A Buchse, USB-A Buchse, USB-A Buchse, USB-A Buchse 10.00Beschreibung: LINDY USB-Kabel USB 2.0 USB-A Stecker,USB-A Buchse,USB-A Buchse,USB-A Buchse,USB-A Buchse 10 m Grau Lindy 42635 Schnittstellen-Hub USB 2.0 480 Mbit/s Grau Technische Daten: AWG: 28/24 Anschluss-Typ: USB 2.0 Anschlüsse: USB-A Stecker,USB-A Buchse,USB-A Buchse,USB-A Buchse,USB-A Buchse Farbe: grau Herstellerfarbe: Grau Innenleiter-Material: Verzinntes Kupfer Kabel-Ausführung: Anschlusskabel Kabel-Form: rund Kabellänge: 10 m Maximale Übertragungsrate: 480 MBit/s Spezifikation: USB 2.0 Steckerausführung: gerade Verbindungsart: USB-A auf USB-A Weitere technische Daten: Plug & Play: Ja Hub Schnittstellen: 4 x USB A 2.0 Stromversorgung/Netzteil: 3.5/1.25,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist USB A und USB C?
Was ist USB A und USB C? USB A ist der ältere Standard für USB-Anschlüsse, der oft auf älteren Geräten wie Computern und externen Festplatten zu finden ist. USB C hingegen ist der neuere Standard, der eine kleinere, reversibel einsteckbare Verbindung bietet und auf vielen modernen Geräten wie Laptops, Smartphones und Tablets verwendet wird. USB C ermöglicht schnellere Datenübertragungsraten und unterstützt auch andere Funktionen wie das Laden von Geräten und das Anschließen von externen Monitoren. Insgesamt ist USB C vielseitiger und zukunftssicherer als USB A. **
-
Passen USB 3.0 A-Sticks in USB 3.1 Gen 1 Typ A-Anschlüsse?
Ja, USB 3.0 A-Sticks passen in USB 3.1 Gen 1 Typ A-Anschlüsse. USB 3.1 Gen 1 ist abwärtskompatibel zu USB 3.0, was bedeutet, dass Geräte, die den USB 3.0 Standard verwenden, auch mit USB 3.1 Gen 1 Anschlüssen kompatibel sind. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für USB-A
-
Erkennung von Phishing-Websites mit Random-Forest-Algorithmus, Taschenbuch von R. Pradeep Kumar Reddy,G. Madhavi, Verlag Unser Wissen,Erkennung Von Phishing-websites Mit Random-forest-algorithmus, Taschenbuch Von R. Pradeep Kumar Reddy,g. Madhavi, Verlag Unser Wissen, 978-620-4-66811-6, Seitenanzahl: 7243,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Welche ist besser, USB-C oder USB-A?
Es ist schwierig zu sagen, welche besser ist, da beide ihre eigenen Vor- und Nachteile haben. USB-C bietet eine höhere Übertragungsgeschwindigkeit und kann bidirektional verwendet werden, was bedeutet, dass das Kabel nicht in eine bestimmte Richtung eingesteckt werden muss. USB-A hingegen ist weit verbreitet und kompatibel mit den meisten Geräten. Letztendlich hängt es von den individuellen Bedürfnissen und der Kompatibilität der Geräte ab. **
-
Was bedeutet "USB A QC"?
"USB A QC" steht für "USB-A Quick Charge". USB-A ist der Standardanschluss für USB-Geräte, während Quick Charge eine Technologie ist, die es ermöglicht, Geräte schneller aufzuladen. "USB A QC" bezieht sich also auf ein USB-Kabel oder einen USB-Anschluss, der Quick Charge unterstützt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.