Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Was ist die Verjährung nach der Strafprozessordnung (StPO)?
Die Verjährung nach der Strafprozessordnung (StPO) regelt, dass eine Straftat nach einer bestimmten Zeit nicht mehr verfolgt werden kann. Die Verjährungsfrist hängt von der Schwere der Straftat ab und beträgt in der Regel zwischen drei und 30 Jahren. Die Verjährung kann durch bestimmte Handlungen, wie zum Beispiel die Einleitung eines Ermittlungsverfahrens, unterbrochen werden. **
Wie lautet der Paragraph 29 des Betäubungsmittelgesetzes (BtMG) bezüglich des Online-Erwerbs und wie wird dieser in Absatz 2 des Paragraphen 170 der Strafprozessordnung (StPO) behandelt?
Der Paragraph 29 des Betäubungsmittelgesetzes (BtMG) regelt den Online-Erwerb von Betäubungsmitteln. Er besagt, dass der Erwerb von Betäubungsmitteln über das Internet grundsätzlich strafbar ist. In Absatz 2 des Paragraphen 170 der Strafprozessordnung (StPO) wird festgelegt, dass die Strafverfolgungsbehörden bei Verdacht auf eine Straftat im Zusammenhang mit dem Online-Erwerb von Betäubungsmitteln Ermittlungen durchführen dürfen. **

Ähnliche Suchbegriffe für Strafprozessordnung StPO
Top-Angebote
Produkte zum Begriff Strafprozessordnung StPO:
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz (03-SSC-1924)SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz36,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
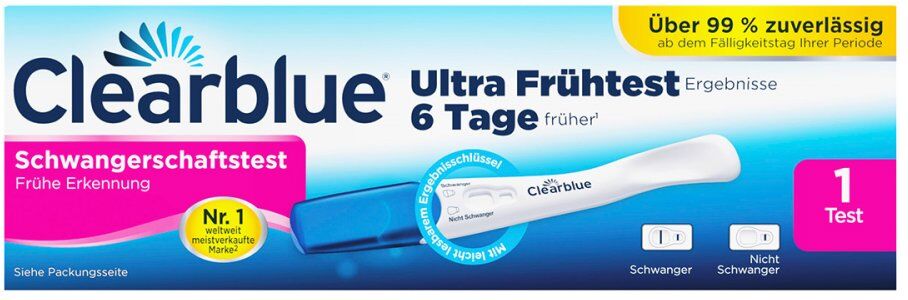
Clearblue Schwangerschaftstest frühe ErkennungAnwendungsgebiet von Clearblue Schwangerschaftstest frühe ErkennungClearblue Schwangerschaftstest frühe Erkennung liefert Ergebnisse 6 Tage vor dem Ausbleiben der Periode („Ausbleiben der Periode“ bezieht sich auf den Tag nach dem Fälligkeitstag Ihrer Periode). Ab dem Fälligkeitstag Ihrer Periode über 99 % zuverlässig. Bei 79 % der Proben, die in einer Laboruntersuchung getestet wurden, konnte die Schwangerschaft bis zu 6 Tage vor dem Ausbleiben der Periode erkannt werden (dies entspricht 5 Tage vor dem Fälligkeitstag der Periode).Wirkstoffe / Inhaltsstoffe / ZutatenClearblue Schwangerschaftstest frühe Erkennung enthält:HCG-TestzoneGegenanzeigenLesen Sie vor der Durchführung eines Tests grundsätzlich die Anweisungen der Hersteller der Medikamente durch, die Sie gerade einnehmen. Medikamente, die hCG enthalten, und bestimmte seltene Erkrankungen können zu falschen Positiv-Ergebnissen führen. Eileiterschwangerschaften oder eine kürzliche Schwangerschaft, auch wenn diese nicht ausgetragen wurde, können zu irreführenden Ergebnissen führen. Wenn Sie kurz vor oder in den Wechseljahren sind, können Sie ein falsches Ergebnis „Schwanger“ erhalten, obwohl Sie nicht schwanger sind. Hormontherapien mit Clomiphencitrat, gängige Schmerzmittel, Alkohol, Antibiotika oder die Antibabypille sollten KEINE Auswirkungen auf den Test haben. Wenn Sie unerwartete Ergebnisse erhalten, sollten Sie Ihren Arzt kontaktieren.DosierungAnwendungsempfehlung von Clearblue Schwangerschaftstest frühe Erkennung: Dieser Test ist für die Verwendung zu Hause bestimmt. Für Kinder unzugänglich aufbewahren. Lesen Sie die beigefügte Gebrauchsanweisung vor Gebrauch des Produkts sorgfältig durch.HinweiseFür den Selbsttest zu Hause. Ausschließlich zur Verwendung in der In-vitro-Diagnostik. Nicht zur inneren Anwendung. Nicht wiederverwenden.Für Kinder unzugänglich aufbewahren.Bei 2 °C bis 30 °C aufbewahren.Bei Aufbewahrung im K�8,56 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Strafprozessordnung. StPOStrafprozessordnung. StPO , mit Nebengesetzen. Kommentar , Scheinwerfer-Vorschaltgeräte & Zündgeräte > Beleuchtung , Auflage: 5. Auflage, Erscheinungsjahr: 20250531, Titel der Reihe: Grauer Kommentar##, Redaktion: Graf, Jürgen, Edition: NED, Auflage: 25005, Auflage/Ausgabe: 5. Auflage, Seitenzahl/Blattzahl: 3200, Keyword: BZRG; Faires Verfahren; GVG; Gerichtsorganisation; Internationales Strafverfahrensrecht; JGG; StPO; Strafprozessrecht; Strafverfolgung; ThuG; Vorratsdatenspeicherung, Fachschema: Strafprozessrecht - Strafprozessordnung - StPO~Strafrecht~Strafverfahren~Verfahren (juristisch) / Strafverfahren, Warengruppe: HC/Strafrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 3133 Blätter, Länge: 240, Breite: 160, Höhe: 71, Gewicht: 2351, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,259,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet Strafprozessordnung eingestellt?
Was bedeutet Strafprozessordnung eingestellt? Wurde das Verfahren aufgrund mangelnder Beweise oder anderer Gründe beendet? Gibt es die Möglichkeit, das Verfahren zu einem späteren Zeitpunkt wieder aufzunehmen? Welche Auswirkungen hat die Einstellung des Verfahrens auf die beteiligten Parteien? Gibt es spezifische rechtliche Schritte, die nach der Einstellung des Verfahrens unternommen werden müssen? **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **


Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Was bedeutet eingestellt bei Strafprozessordnung?
Was bedeutet eingestellt bei Strafprozessordnung? Eingestellt bedeutet, dass ein Strafverfahren von der Staatsanwaltschaft ohne weitere Verfolgungsmassnahmen beendet wird. Dies kann aus Mangel an Beweisen, geringer Schuld des Beschuldigten oder anderen Gründen geschehen. Die Einstellung eines Verfahrens bedeutet jedoch nicht automatisch, dass die Unschuld des Beschuldigten bewiesen ist. Es ist vielmehr eine Massnahme, um Ressourcen zu sparen und den Fokus auf andere, dringendere Fälle zu legen. In einigen Fällen kann die Einstellung des Verfahrens auch mit bestimmten Auflagen oder Bedingungen verbunden sein. **
Top-Angebote
Produkte zum Begriff Strafprozessordnung StPO:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz (03-SSC-1924)SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz36,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Verjährung nach der Strafprozessordnung (StPO)?
Die Verjährung nach der Strafprozessordnung (StPO) regelt, dass eine Straftat nach einer bestimmten Zeit nicht mehr verfolgt werden kann. Die Verjährungsfrist hängt von der Schwere der Straftat ab und beträgt in der Regel zwischen drei und 30 Jahren. Die Verjährung kann durch bestimmte Handlungen, wie zum Beispiel die Einleitung eines Ermittlungsverfahrens, unterbrochen werden. **
-
Wie lautet der Paragraph 29 des Betäubungsmittelgesetzes (BtMG) bezüglich des Online-Erwerbs und wie wird dieser in Absatz 2 des Paragraphen 170 der Strafprozessordnung (StPO) behandelt?
Der Paragraph 29 des Betäubungsmittelgesetzes (BtMG) regelt den Online-Erwerb von Betäubungsmitteln. Er besagt, dass der Erwerb von Betäubungsmitteln über das Internet grundsätzlich strafbar ist. In Absatz 2 des Paragraphen 170 der Strafprozessordnung (StPO) wird festgelegt, dass die Strafverfolgungsbehörden bei Verdacht auf eine Straftat im Zusammenhang mit dem Online-Erwerb von Betäubungsmitteln Ermittlungen durchführen dürfen. **
-
Was bedeutet Strafprozessordnung eingestellt?
Was bedeutet Strafprozessordnung eingestellt? Wurde das Verfahren aufgrund mangelnder Beweise oder anderer Gründe beendet? Gibt es die Möglichkeit, das Verfahren zu einem späteren Zeitpunkt wieder aufzunehmen? Welche Auswirkungen hat die Einstellung des Verfahrens auf die beteiligten Parteien? Gibt es spezifische rechtliche Schritte, die nach der Einstellung des Verfahrens unternommen werden müssen? **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Ähnliche Suchbegriffe für Strafprozessordnung StPO
-
Clearblue Schwangerschaftstest frühe ErkennungAnwendungsgebiet von Clearblue Schwangerschaftstest frühe ErkennungClearblue Schwangerschaftstest frühe Erkennung liefert Ergebnisse 6 Tage vor dem Ausbleiben der Periode („Ausbleiben der Periode“ bezieht sich auf den Tag nach dem Fälligkeitstag Ihrer Periode). Ab dem Fälligkeitstag Ihrer Periode über 99 % zuverlässig. Bei 79 % der Proben, die in einer Laboruntersuchung getestet wurden, konnte die Schwangerschaft bis zu 6 Tage vor dem Ausbleiben der Periode erkannt werden (dies entspricht 5 Tage vor dem Fälligkeitstag der Periode).Wirkstoffe / Inhaltsstoffe / ZutatenClearblue Schwangerschaftstest frühe Erkennung enthält:HCG-TestzoneGegenanzeigenLesen Sie vor der Durchführung eines Tests grundsätzlich die Anweisungen der Hersteller der Medikamente durch, die Sie gerade einnehmen. Medikamente, die hCG enthalten, und bestimmte seltene Erkrankungen können zu falschen Positiv-Ergebnissen führen. Eileiterschwangerschaften oder eine kürzliche Schwangerschaft, auch wenn diese nicht ausgetragen wurde, können zu irreführenden Ergebnissen führen. Wenn Sie kurz vor oder in den Wechseljahren sind, können Sie ein falsches Ergebnis „Schwanger“ erhalten, obwohl Sie nicht schwanger sind. Hormontherapien mit Clomiphencitrat, gängige Schmerzmittel, Alkohol, Antibiotika oder die Antibabypille sollten KEINE Auswirkungen auf den Test haben. Wenn Sie unerwartete Ergebnisse erhalten, sollten Sie Ihren Arzt kontaktieren.DosierungAnwendungsempfehlung von Clearblue Schwangerschaftstest frühe Erkennung: Dieser Test ist für die Verwendung zu Hause bestimmt. Für Kinder unzugänglich aufbewahren. Lesen Sie die beigefügte Gebrauchsanweisung vor Gebrauch des Produkts sorgfältig durch.HinweiseFür den Selbsttest zu Hause. Ausschließlich zur Verwendung in der In-vitro-Diagnostik. Nicht zur inneren Anwendung. Nicht wiederverwenden.Für Kinder unzugänglich aufbewahren.Bei 2 °C bis 30 °C aufbewahren.Bei Aufbewahrung im K�8,56 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Strafprozessordnung. StPOStrafprozessordnung. StPO , mit Nebengesetzen. Kommentar , Scheinwerfer-Vorschaltgeräte & Zündgeräte > Beleuchtung , Auflage: 5. Auflage, Erscheinungsjahr: 20250531, Titel der Reihe: Grauer Kommentar##, Redaktion: Graf, Jürgen, Edition: NED, Auflage: 25005, Auflage/Ausgabe: 5. Auflage, Seitenzahl/Blattzahl: 3200, Keyword: BZRG; Faires Verfahren; GVG; Gerichtsorganisation; Internationales Strafverfahrensrecht; JGG; StPO; Strafprozessrecht; Strafverfolgung; ThuG; Vorratsdatenspeicherung, Fachschema: Strafprozessrecht - Strafprozessordnung - StPO~Strafrecht~Strafverfahren~Verfahren (juristisch) / Strafverfahren, Warengruppe: HC/Strafrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 3133 Blätter, Länge: 240, Breite: 160, Höhe: 71, Gewicht: 2351, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,259,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Röger, Birgit: Strafprozessordnung (StPO)Strafprozessordnung (StPO) , Die Strafprozessordnung - kompakt kommentiert, speziell für die Polizei. Diese Kurzkommentierung im praktischen Taschenbuchformat wurde speziell für Polizeivollzugsbeamt:innen in der Ausbildung und in der Praxis konzipiert. Sie verschafft einen idealen Überblick über alle für die Polizei relevanten Normen der StPO. Entsprechend liegen die Schwerpunkte bei den für die Zielgruppe relevanten Normen. Die Stichpunktkommentierung enthält Kurzerläuterungen, ergänzt durch Hervorhebungen, Hinweise, Verweisungen und Paragrafenketten. Sie vermittelt die wesentlichen Eingriffsvoraussetzungen und Anordnungsbefugnisse der repressiven Maßnahmen und verdeutlicht die grundlegenden Abläufe des Strafverfahrens. Der ideale Kurzkommentar für alle, die ihr Wissen auffrischen oder auf den Punkt gebracht erwerben möchten. Dr. Birgit Röger ist Hochschuldozentin für Einsatzrecht und Disziplinarrecht an der Hochschule des Bundes für öffentliche Verwaltung beim Fachbereich Bundespolizei in Lübeck. Seit 2017 ist sie hauptamtlich Lehrende am Fachbereich Bundespolizei mit den Schwerpunktfächern Polizeirecht, Strafrecht/Strafprozessrecht und Disziplinarrecht. , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 202410, Produktform: Kartoniert, Titel der Reihe: Lübecker Medien##, Autoren: Röger, Birgit, Auflage: 24001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 450, Keyword: Bundespolizei; IRG; Polizei; RiStBV; StPO; StVollzG; Verfahren; Vollstreckung; Zeuge, Fachschema: Strafprozessrecht - Strafprozessordnung - StPO~Strafrecht, Warengruppe: HC/Strafrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 24, Gewicht: 446, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was bedeutet eingestellt bei Strafprozessordnung?
Was bedeutet eingestellt bei Strafprozessordnung? Eingestellt bedeutet, dass ein Strafverfahren von der Staatsanwaltschaft ohne weitere Verfolgungsmassnahmen beendet wird. Dies kann aus Mangel an Beweisen, geringer Schuld des Beschuldigten oder anderen Gründen geschehen. Die Einstellung eines Verfahrens bedeutet jedoch nicht automatisch, dass die Unschuld des Beschuldigten bewiesen ist. Es ist vielmehr eine Massnahme, um Ressourcen zu sparen und den Fokus auf andere, dringendere Fälle zu legen. In einigen Fällen kann die Einstellung des Verfahrens auch mit bestimmten Auflagen oder Bedingungen verbunden sein. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.