Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Ähnliche Suchbegriffe für Push-Benachrichtigungs-System
Top-Angebote
Produkte zum Begriff Push-Benachrichtigungs-System:
-
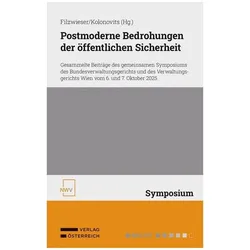
Postmoderne Bedrohungen der öffentlichen Sicherheit, Fachbücher von Christian Filzwieser, Dieter KolonovitsDas Fachbuch "Postmoderne Bedrohungen der öffentlichen Sicherheit" bietet eine umfassende Analyse der aktuellen Herausforderungen, die die öffentliche Sicherheit in der modernen Gesellschaft betreffen. Herausgegeben von Dieter Kolonovits und Christian Filzwieser, versammelt es die gesammelten Beiträge eines Symposiums, das vom Bundesverwaltungsgericht und dem Verwaltungsgericht Wien organisiert wurde. Die Diskussionen und Analysen in diesem Buch beleuchten verschiedene Aspekte der öffentlichen Sicherheit und deren Bedrohungen im Kontext der Postmoderne. Mit einem klaren Fokus auf die rechtlichen, sozialen und politischen Dimensionen dieser Themen richtet sich das Buch an Fachleute, Studierende und Interessierte, die ein tieferes Verständnis für die komplexen Zusammenhänge zwischen Recht und Sicherheit entwickeln möchten. Die Beiträge sind in deutscher Sprache verfasst und bieten wertvolle Einblicke in die Herausforderungen, die sich aus der sich wandelnden gesellschaftlichen Landschaft ergeben.66,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
MAICO 0040.2402 Modulares Push-Pull PP+400 Push-Pull-System/PP+400 00402402Ausführung - Zur Integration in abgehängten Decken. - Steuerung bedarfsgeführt, CO2 geregelt oder manuell. - Nachtkühlfunktion.Merkmale - Dezentrales modulares Push-Pull-System mit Wärmerückgewinnung zur Integration in abgehängte Decken. - Die hocheffiziente Quelllüftung sorgt für eine optimale zugfreie Luftströmung. - Das System ist zur Integration in abgehängten Decken mit Rastermaß 600 x 600 mm oder für den Einbau unter der Decke konzipiert. - Ein-/Auslassdurchmesser beträgt 250/300mm. Geringe Bauhöhe von nur 350mm. - Die Ventilatoreinheit mit patentierter 180°-Drehrichtungsumkehr im 3-D-Gehäuse gewährleistet eine optimale Geräuschreduzierung und eine automatische Luftwiderstandsregulierung. - Modularer Aufbau mit 1200 mm langen Einzelmodulen. - Alle Wartungs- und Zugangsarbeiten können von der Unterseite durchgeführt werden. - Das PP+-System kann entweder bedarfsgeführt z.B. über CO2-Sensor geregelt oder manuell gesteuert werden. - Paarweiser Betrieb erforderlich. Es sind beliebig viele Gerätepaare kombinierbar. - Durch Kombination beliebig vieler Gerätepaare sind große Luftvolumenströme bei gleichzeitig extrem leisem Betrieb und höchster Energieeffizienz realisierbar. - Funktionsprüfung ab Werk.Montagehinweis - Das Gerät wird in mehreren Einzelmodulen zu je 1200 mm Länge, 600 mm Breite und 350 mm Höhe unter der Decke installiert. - Das Maximalgewicht eines Moduls beträgt 50 kg. - Als Montagehilfsmittel sind Leiter, Scherenhubtischwagen / Plattformlift, Kombilaser und Kernbohrgerät mit Bohrkrone Ø350 sowie Bohrmaschine und Akkuschrauber notwendig. - Zur Montage unter der Decke werden die Module mit beiliegenden Montagewinkeln befestigt. - Die Einzelmodule werden mittels beiliegender Montageplatten gegeneinander verschraubt, die innenliegenden Flächen sind mit Dichtungsband abzudichten. - Den Abschluss der Modulreihe bildet ein Abschlussmodul. - Bei Sichtmontage unter der Decke können die Seiten bauseits mit Dekorprofilen mit 20-25 mm Dicke bekleidet werden, welche in speziellen Seitenprofilen eingehängt werden.Kondensatablauf - Es ist kein Kondensatablauf notwendig. - Im Ein-/Auslassbereich eventuell anfallendes Kondensat wird über den 3-D Einlasstrichter nach außen abgeleitet.Zulassungen, Zertifikate und Richtlinien - Einhaltung folgender Richtlinien: Maschinenrichtlinie 2006/42/EC (Niederspannungsrichtlinie enthalten), EMV-Richtlinie 2014/30/EU, Ecodesign-Richtlinie 2009/125/EC (Regulierung Nr. 1253/2014 - LOT6), RoHS 2 Richtlinie 2011/65/EU. - Konformität mit der Norm EN 60335-1, CE. Zulassungen CSA C22.2 Nr. 77 + CAN/CSA-E60730-1, UL 1004-7 + 60730, CCC. - Das dezentrale Push-Pull-Lüftungssystem ist von den Anforderungen der Muster-Lüftungsanlagenrichtlinie (MLüAR) ausgenommen, es werden keine Anforderungen nach §41 MBO (Musterbauordnung) gestellt.Gehäuse - Modulgehäuse in selbsttragender Rahmenbauweise. - Die Gehäusestruktur besteht aus verzinkten Stahlblechprofilen, ausgekleidet mit 30 mm Dämmmaterial. - Geräteklassifikation A1 nach DIN 4102 (nicht brennbar). - Gehäuseklassifikation nach DIN EN 1886: • Wärmedurchgangskoeffizient: T3 • Wärmebrückenfaktor: TB3 - Außenpaneele sind pulverbeschichtet in reinweiß, ähnlich RAL 9010. - Innenseite: Schalldämmmaterial PU, geschlossenzellig, sind einfach zu reinigen gemäß den Anforderungen der VDI 6022. - Sonderfarben nach RAL-Classic Farbschema gegen Mehrpreis möglich. - Glatte Innenoberflächen. - Großzügig bemessene Revisionsöffnungen ermöglichen einen einfachen Zugang von unten zu allen internen Komponenten bei Wartungsarbeiten.Ventilatoren - Direkt angetriebener, EC-Axial-Kompaktventilator mit sichelförmigen Schaufeln aus Verbundwerkstoff für optimierten Wirkungsgrad und minimierten Geräuschpegel. - Wartungsfreie, abgedichtete Kugellager mit Langzeitschmierung. - Die Drehrichtungsumkehr der Ventilatoren wird bei stehendem Gerät in Stellung 90° als Verschlussklappe genutzt. - Ventilatorlaufrad aus hochfesten Verbundwerkstoffen. - Statisch und dynamisch gewuchtetes Laufrad gemäß DIN ISO 2190-11. - Schwingungsgeprüft in Anlehnung an die ISO 14694, max. Schwingstärke beträgt 3,5 mm/s. - Elektronisch kommutierte (EC), permanentmagneterregter, bürstenloser Gleichstrommotor, der eine verbesserte Effizienz und Regelbarkeit bietet. - Die EC-Technologie ist eine ökologische Lösung, welche einen niedrigen Energieverbrauch für Steuerung, Kontrolle und Regelung des Betriebspunktes bei Volumenströmen von 10 bis 100 % garantiert. - Dies begünstigt einen niedrigen Geräuschpegel für besseren akustischen Komfort. - Integrierter Blockierschutz, Phasenausfallerkennung, Sanftanlauf, Übertemperaturschutz Elektronik, Motorunterspannungsausfallerkennung, Leistungsbegrenzung, Motorstrombegrenzung. - Schutzart des Ventilators: IP 54, Isolationsklasse B, Feuchte- (F) / Umweltschutzklasse (H) H1.Regelung - Die Regelung erfolgt über die Raumluftsteuerung RLS 45 K oder RLS 45 O. - Eine bedarfsgeführte Regelung ist über den optionalen CO2 Sensor PP45 CO2 möglich. - Weitere einstellbare Regelfunktionen sind: Intensivlüftung, Stoßlüftung, Ruhebetrieb.Einsatzbereiche - Der modulare Aufbau ermöglicht größtmögliche Flexibilität.Paneele und Revisionstüren - Über die gesamte Länge des Gerätes sind je Modul sichtbare Paneele als Luftein- bzw. Auslassblende bzw. als Dummyblende an der Unterseite montiert. - Großzügig bemessene Revisionsöffnungen ermöglichen optimalen Zugang nach VDI 6022 und einen einfachen Zugang bei Wartungsarbeiten. - Paneele aus verzinktem Stahlblech, pulverbeschichtet zum besonderen Schutz vor Korrosion.Beschichtung - Unterseitig angeordneten Paneele ist UV-beständig pulverbeschichtet in reinweiß, ähnlich RAL 9010 und bietet besonderen Schutz vor Korrosion.Wärmerückgewinnung - Nachhaltiger regenerativer Wärmetauscher aus nachwachsenden Rohstoffen auf Basis FSC-zertifizierter zementgebundener Holzfaserplatten. - Basisches Milieu, formstabil und feuchtigkeitsresistent. - Vom Hygieneinstitut des Ruhrgebietes nachgewiesene Unbedenklichkeit auf verstoffwechselbare Eigenschaften gemäß DIN EN ISO 846 (Pilz-, Bakterien- und Mikrobenwachstum). - Das vorgenannte Material erfüllt die Anforderungen hinsichtlich der mikrobiellen Verstoffwechselbarkeit gemäß VDI 6022, Blatt 1 (01/2018) Hygieneanforderungen an raumlufttechnische Anlagen und Geräte. - Das Material rieselt nicht, nachgewiesen durch das dänische Produktsiegel für Innenraumklima. - Vom deutschen Umweltzeichen Der Blaue Engel als Emissionsarm klassifiziert. - Feuerfestigkeit nach EN 13501: Die Brandverhaltensklasse für den Wärmetauscher aus zementgebundenen Holzfaserplatten ist B-s1, d0 (schwerentflammbar, geringste Rauchentwicklung, kein Abtropfen von Partikeln).Nachtkühlfunktion - Die Freie Kühlung / Nachtkühlung wird über die Raumluftsteuerung RLS 45 K oder RLS 45 O geregelt.Filter - ISO Coarse 30 % (G2) Filter am Außenlufteingang und ISO Coarse 45 % (G3) Paneelfilter am Ablufteingang. - Die Filter werden stets vor den jeweiligen Bauteilen angebracht, um deren Schutz zu gewährleisten.Kanalanschluss - Runder Kanalanschluss. 1x je Gerät. - Absperrklappen für Außenluft und Fortluft: • Außenluft- und Fortluftklappe integriert in Ventilatoreinheit als patentiertes 3-D-Gehäuse mit 180°-Drehrichtungsumkehr.Technikfach - Separates Technikfach in Schutzklasse IP 44, in dem die Ventilatoreinheit und die Regelung untergebracht sind. - Kabelenden innerhalb des Technikfaches mit eindeutiger Kabelkennzeichnung an jedem Anschlusspunkt und in Anschlussplan zur verwechslungsfreien Zuordnung. - Das Technikfach von unten zugänglich. Die Ventilatoreinheit ist als Ganzes entnehmbar.Kabelanschluss - Plug & Play Anschluss: 3-poliger Anschluss am Klemmblock innerhalb des separaten Technikfaches - Empfohlener Fehlerstromschutzschalter: Klasse B oder B+, mind. 30 mA.Elektrische Verdrahtung - Komplette Verdrahtung aller internen Komponenten, übersichtliche Leitungsverlegung und ungehinderter Zugang zu den Komponenten bei Wartung sowie einfache Reinigungsmöglichkeit der Oberflächen.Gebäudeleittechnik - Der Anschluss an eine Modbus-Gebäudeleittechnik erfolgt über die Raumluftsteuerung RLS 45 K oder RLS 45 O. - Als Schnittstelle für ein BACnet-Protokoll muss an die Modbus-Schnittstelle ein bauseitiger BACnet-Converter angeschlossen werden.Artikel:PP+400 - Ausführung: 4-teilig - Fördervolumen: 500 m3/h - Drehzahl: 1630 1/min / 2330 1/min - Luftrichtung: Be- und Entlüftung - ErP / LOT 6: RVU / BVU - Spannungsart: Wechselstrom - Bemessungsspannung: 230 V /N/PE - Netzfrequenz: 50 Hz - SPI-Wert nach DIN EN 13141-8: 0,07 Wh/m3 - Nennleistung: 9 W - IMax: 0,72 A / 1,44 A je Paar - Empfohlene Sicherung Gerät: 16 A - Einbauort: Decke - Material: Metall - Material Gehäuse: Metall - Material Wärmetauscher: Zementgebundene Holzwollleichtbauplatten - Material Innenverkleidung: PU mit geschlossenzelliger Oberfläche - Farbe: weiß, ähnlich RAL 9010 - Gewicht: 170 kg - Gewicht mit Verpackung: 190 kg - Filterart: Außen- und Abluftfilter - Filterklasse: ISO Coarse 30 % (G2) / ISO Coarse 45 % (G3) - Anschlussdurchmesser: 250 mm - Breite: 4900 mm - Höhe: 360 mm - Tiefe: 600 mm - Breite mit Verpackung: 1500 mm - Höhe mit Verpackung: 500 mm - Tiefe mit Verpackung: 700 mm - Notwendiger Mauerdurchbruch: 350 mm - Umgebungstemperatur: -20 °C - Wärmebereitstellungsgrad beim Referenzvolumenstrom nach DIN EN 13141-8: 82 % - MODBUS-Schnittstelle: integriert - EN 1886 Klassifikation: T3/TB3 - Schalldruckpegel: 22 dB(A) / 26 dB(A) / bei 200 / 400 m3/h, Abstand 1 m, Raumbedingungen - Schallleistungspegel des Gehäuses LWA: 29 dB(A)9987,50 €*Versand: 362,55 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wie kann man die Sicherheit der DNS (Domain Name System) maximieren, um vor Phishing-Angriffen und anderen Bedrohungen geschützt zu sein?
1. Verwendung von DNSSEC (Domain Name System Security Extensions) zur Überprüfung der Authentizität von DNS-Einträgen. 2. Implementierung von DANE (DNS-based Authentication of Named Entities) zur Absicherung von TLS-Zertifikaten. 3. Regelmäßige Überwachung und Aktualisierung von DNS-Einstellungen, um Schwachstellen zu identifizieren und zu beheben. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **


Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
Top-Angebote
Produkte zum Begriff Push-Benachrichtigungs-System:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Postmoderne Bedrohungen der öffentlichen Sicherheit, Fachbücher von Christian Filzwieser, Dieter KolonovitsDas Fachbuch "Postmoderne Bedrohungen der öffentlichen Sicherheit" bietet eine umfassende Analyse der aktuellen Herausforderungen, die die öffentliche Sicherheit in der modernen Gesellschaft betreffen. Herausgegeben von Dieter Kolonovits und Christian Filzwieser, versammelt es die gesammelten Beiträge eines Symposiums, das vom Bundesverwaltungsgericht und dem Verwaltungsgericht Wien organisiert wurde. Die Diskussionen und Analysen in diesem Buch beleuchten verschiedene Aspekte der öffentlichen Sicherheit und deren Bedrohungen im Kontext der Postmoderne. Mit einem klaren Fokus auf die rechtlichen, sozialen und politischen Dimensionen dieser Themen richtet sich das Buch an Fachleute, Studierende und Interessierte, die ein tieferes Verständnis für die komplexen Zusammenhänge zwischen Recht und Sicherheit entwickeln möchten. Die Beiträge sind in deutscher Sprache verfasst und bieten wertvolle Einblicke in die Herausforderungen, die sich aus der sich wandelnden gesellschaftlichen Landschaft ergeben.66,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Push-Benachrichtigungs-System
-
MAICO 0040.2402 Modulares Push-Pull PP+400 Push-Pull-System/PP+400 00402402Ausführung - Zur Integration in abgehängten Decken. - Steuerung bedarfsgeführt, CO2 geregelt oder manuell. - Nachtkühlfunktion.Merkmale - Dezentrales modulares Push-Pull-System mit Wärmerückgewinnung zur Integration in abgehängte Decken. - Die hocheffiziente Quelllüftung sorgt für eine optimale zugfreie Luftströmung. - Das System ist zur Integration in abgehängten Decken mit Rastermaß 600 x 600 mm oder für den Einbau unter der Decke konzipiert. - Ein-/Auslassdurchmesser beträgt 250/300mm. Geringe Bauhöhe von nur 350mm. - Die Ventilatoreinheit mit patentierter 180°-Drehrichtungsumkehr im 3-D-Gehäuse gewährleistet eine optimale Geräuschreduzierung und eine automatische Luftwiderstandsregulierung. - Modularer Aufbau mit 1200 mm langen Einzelmodulen. - Alle Wartungs- und Zugangsarbeiten können von der Unterseite durchgeführt werden. - Das PP+-System kann entweder bedarfsgeführt z.B. über CO2-Sensor geregelt oder manuell gesteuert werden. - Paarweiser Betrieb erforderlich. Es sind beliebig viele Gerätepaare kombinierbar. - Durch Kombination beliebig vieler Gerätepaare sind große Luftvolumenströme bei gleichzeitig extrem leisem Betrieb und höchster Energieeffizienz realisierbar. - Funktionsprüfung ab Werk.Montagehinweis - Das Gerät wird in mehreren Einzelmodulen zu je 1200 mm Länge, 600 mm Breite und 350 mm Höhe unter der Decke installiert. - Das Maximalgewicht eines Moduls beträgt 50 kg. - Als Montagehilfsmittel sind Leiter, Scherenhubtischwagen / Plattformlift, Kombilaser und Kernbohrgerät mit Bohrkrone Ø350 sowie Bohrmaschine und Akkuschrauber notwendig. - Zur Montage unter der Decke werden die Module mit beiliegenden Montagewinkeln befestigt. - Die Einzelmodule werden mittels beiliegender Montageplatten gegeneinander verschraubt, die innenliegenden Flächen sind mit Dichtungsband abzudichten. - Den Abschluss der Modulreihe bildet ein Abschlussmodul. - Bei Sichtmontage unter der Decke können die Seiten bauseits mit Dekorprofilen mit 20-25 mm Dicke bekleidet werden, welche in speziellen Seitenprofilen eingehängt werden.Kondensatablauf - Es ist kein Kondensatablauf notwendig. - Im Ein-/Auslassbereich eventuell anfallendes Kondensat wird über den 3-D Einlasstrichter nach außen abgeleitet.Zulassungen, Zertifikate und Richtlinien - Einhaltung folgender Richtlinien: Maschinenrichtlinie 2006/42/EC (Niederspannungsrichtlinie enthalten), EMV-Richtlinie 2014/30/EU, Ecodesign-Richtlinie 2009/125/EC (Regulierung Nr. 1253/2014 - LOT6), RoHS 2 Richtlinie 2011/65/EU. - Konformität mit der Norm EN 60335-1, CE. Zulassungen CSA C22.2 Nr. 77 + CAN/CSA-E60730-1, UL 1004-7 + 60730, CCC. - Das dezentrale Push-Pull-Lüftungssystem ist von den Anforderungen der Muster-Lüftungsanlagenrichtlinie (MLüAR) ausgenommen, es werden keine Anforderungen nach §41 MBO (Musterbauordnung) gestellt.Gehäuse - Modulgehäuse in selbsttragender Rahmenbauweise. - Die Gehäusestruktur besteht aus verzinkten Stahlblechprofilen, ausgekleidet mit 30 mm Dämmmaterial. - Geräteklassifikation A1 nach DIN 4102 (nicht brennbar). - Gehäuseklassifikation nach DIN EN 1886: • Wärmedurchgangskoeffizient: T3 • Wärmebrückenfaktor: TB3 - Außenpaneele sind pulverbeschichtet in reinweiß, ähnlich RAL 9010. - Innenseite: Schalldämmmaterial PU, geschlossenzellig, sind einfach zu reinigen gemäß den Anforderungen der VDI 6022. - Sonderfarben nach RAL-Classic Farbschema gegen Mehrpreis möglich. - Glatte Innenoberflächen. - Großzügig bemessene Revisionsöffnungen ermöglichen einen einfachen Zugang von unten zu allen internen Komponenten bei Wartungsarbeiten.Ventilatoren - Direkt angetriebener, EC-Axial-Kompaktventilator mit sichelförmigen Schaufeln aus Verbundwerkstoff für optimierten Wirkungsgrad und minimierten Geräuschpegel. - Wartungsfreie, abgedichtete Kugellager mit Langzeitschmierung. - Die Drehrichtungsumkehr der Ventilatoren wird bei stehendem Gerät in Stellung 90° als Verschlussklappe genutzt. - Ventilatorlaufrad aus hochfesten Verbundwerkstoffen. - Statisch und dynamisch gewuchtetes Laufrad gemäß DIN ISO 2190-11. - Schwingungsgeprüft in Anlehnung an die ISO 14694, max. Schwingstärke beträgt 3,5 mm/s. - Elektronisch kommutierte (EC), permanentmagneterregter, bürstenloser Gleichstrommotor, der eine verbesserte Effizienz und Regelbarkeit bietet. - Die EC-Technologie ist eine ökologische Lösung, welche einen niedrigen Energieverbrauch für Steuerung, Kontrolle und Regelung des Betriebspunktes bei Volumenströmen von 10 bis 100 % garantiert. - Dies begünstigt einen niedrigen Geräuschpegel für besseren akustischen Komfort. - Integrierter Blockierschutz, Phasenausfallerkennung, Sanftanlauf, Übertemperaturschutz Elektronik, Motorunterspannungsausfallerkennung, Leistungsbegrenzung, Motorstrombegrenzung. - Schutzart des Ventilators: IP 54, Isolationsklasse B, Feuchte- (F) / Umweltschutzklasse (H) H1.Regelung - Die Regelung erfolgt über die Raumluftsteuerung RLS 45 K oder RLS 45 O. - Eine bedarfsgeführte Regelung ist über den optionalen CO2 Sensor PP45 CO2 möglich. - Weitere einstellbare Regelfunktionen sind: Intensivlüftung, Stoßlüftung, Ruhebetrieb.Einsatzbereiche - Der modulare Aufbau ermöglicht größtmögliche Flexibilität.Paneele und Revisionstüren - Über die gesamte Länge des Gerätes sind je Modul sichtbare Paneele als Luftein- bzw. Auslassblende bzw. als Dummyblende an der Unterseite montiert. - Großzügig bemessene Revisionsöffnungen ermöglichen optimalen Zugang nach VDI 6022 und einen einfachen Zugang bei Wartungsarbeiten. - Paneele aus verzinktem Stahlblech, pulverbeschichtet zum besonderen Schutz vor Korrosion.Beschichtung - Unterseitig angeordneten Paneele ist UV-beständig pulverbeschichtet in reinweiß, ähnlich RAL 9010 und bietet besonderen Schutz vor Korrosion.Wärmerückgewinnung - Nachhaltiger regenerativer Wärmetauscher aus nachwachsenden Rohstoffen auf Basis FSC-zertifizierter zementgebundener Holzfaserplatten. - Basisches Milieu, formstabil und feuchtigkeitsresistent. - Vom Hygieneinstitut des Ruhrgebietes nachgewiesene Unbedenklichkeit auf verstoffwechselbare Eigenschaften gemäß DIN EN ISO 846 (Pilz-, Bakterien- und Mikrobenwachstum). - Das vorgenannte Material erfüllt die Anforderungen hinsichtlich der mikrobiellen Verstoffwechselbarkeit gemäß VDI 6022, Blatt 1 (01/2018) Hygieneanforderungen an raumlufttechnische Anlagen und Geräte. - Das Material rieselt nicht, nachgewiesen durch das dänische Produktsiegel für Innenraumklima. - Vom deutschen Umweltzeichen Der Blaue Engel als Emissionsarm klassifiziert. - Feuerfestigkeit nach EN 13501: Die Brandverhaltensklasse für den Wärmetauscher aus zementgebundenen Holzfaserplatten ist B-s1, d0 (schwerentflammbar, geringste Rauchentwicklung, kein Abtropfen von Partikeln).Nachtkühlfunktion - Die Freie Kühlung / Nachtkühlung wird über die Raumluftsteuerung RLS 45 K oder RLS 45 O geregelt.Filter - ISO Coarse 30 % (G2) Filter am Außenlufteingang und ISO Coarse 45 % (G3) Paneelfilter am Ablufteingang. - Die Filter werden stets vor den jeweiligen Bauteilen angebracht, um deren Schutz zu gewährleisten.Kanalanschluss - Runder Kanalanschluss. 1x je Gerät. - Absperrklappen für Außenluft und Fortluft: • Außenluft- und Fortluftklappe integriert in Ventilatoreinheit als patentiertes 3-D-Gehäuse mit 180°-Drehrichtungsumkehr.Technikfach - Separates Technikfach in Schutzklasse IP 44, in dem die Ventilatoreinheit und die Regelung untergebracht sind. - Kabelenden innerhalb des Technikfaches mit eindeutiger Kabelkennzeichnung an jedem Anschlusspunkt und in Anschlussplan zur verwechslungsfreien Zuordnung. - Das Technikfach von unten zugänglich. Die Ventilatoreinheit ist als Ganzes entnehmbar.Kabelanschluss - Plug & Play Anschluss: 3-poliger Anschluss am Klemmblock innerhalb des separaten Technikfaches - Empfohlener Fehlerstromschutzschalter: Klasse B oder B+, mind. 30 mA.Elektrische Verdrahtung - Komplette Verdrahtung aller internen Komponenten, übersichtliche Leitungsverlegung und ungehinderter Zugang zu den Komponenten bei Wartung sowie einfache Reinigungsmöglichkeit der Oberflächen.Gebäudeleittechnik - Der Anschluss an eine Modbus-Gebäudeleittechnik erfolgt über die Raumluftsteuerung RLS 45 K oder RLS 45 O. - Als Schnittstelle für ein BACnet-Protokoll muss an die Modbus-Schnittstelle ein bauseitiger BACnet-Converter angeschlossen werden.Artikel:PP+400 - Ausführung: 4-teilig - Fördervolumen: 500 m3/h - Drehzahl: 1630 1/min / 2330 1/min - Luftrichtung: Be- und Entlüftung - ErP / LOT 6: RVU / BVU - Spannungsart: Wechselstrom - Bemessungsspannung: 230 V /N/PE - Netzfrequenz: 50 Hz - SPI-Wert nach DIN EN 13141-8: 0,07 Wh/m3 - Nennleistung: 9 W - IMax: 0,72 A / 1,44 A je Paar - Empfohlene Sicherung Gerät: 16 A - Einbauort: Decke - Material: Metall - Material Gehäuse: Metall - Material Wärmetauscher: Zementgebundene Holzwollleichtbauplatten - Material Innenverkleidung: PU mit geschlossenzelliger Oberfläche - Farbe: weiß, ähnlich RAL 9010 - Gewicht: 170 kg - Gewicht mit Verpackung: 190 kg - Filterart: Außen- und Abluftfilter - Filterklasse: ISO Coarse 30 % (G2) / ISO Coarse 45 % (G3) - Anschlussdurchmesser: 250 mm - Breite: 4900 mm - Höhe: 360 mm - Tiefe: 600 mm - Breite mit Verpackung: 1500 mm - Höhe mit Verpackung: 500 mm - Tiefe mit Verpackung: 700 mm - Notwendiger Mauerdurchbruch: 350 mm - Umgebungstemperatur: -20 °C - Wärmebereitstellungsgrad beim Referenzvolumenstrom nach DIN EN 13141-8: 82 % - MODBUS-Schnittstelle: integriert - EN 1886 Klassifikation: T3/TB3 - Schalldruckpegel: 22 dB(A) / 26 dB(A) / bei 200 / 400 m3/h, Abstand 1 m, Raumbedingungen - Schallleistungspegel des Gehäuses LWA: 29 dB(A)9987,50 €*Versand: 362,55 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Smith, Zadie: BetrugBetrug , Roman | Ausgezeichnet mit dem Christoph-Martin-Wieland-Übersetzerpreis 2025 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231102, Produktform: Leinen, Autoren: Smith, Zadie, Übersetzung: Handels, Tanja, Seitenzahl/Blattzahl: 523, Themenüberschrift: FICTION / Places / Europe, Keyword: Charles Dickens; Gerichtsverfahren; Rassismus; Sklaverei; Tichborne-Case; True Crime; Victorian era; Viktorianisches England; Wahre Begebenheit; William Ainsworth, Fachschema: London / Roman, Erzählung~Jamaica~Jamaika~Karibik / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Historischer Roman~Belletristik: basierend auf wahren Begebenheiten~Belletristik in Übersetzung, Region: London, Greater London~Jamaika, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 218, Breite: 150, Höhe: 44, Gewicht: 724, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783462003604 9783462052831, eBook EAN: 9783462311839, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 1500, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man die Sicherheit der DNS (Domain Name System) maximieren, um vor Phishing-Angriffen und anderen Bedrohungen geschützt zu sein?
1. Verwendung von DNSSEC (Domain Name System Security Extensions) zur Überprüfung der Authentizität von DNS-Einträgen. 2. Implementierung von DANE (DNS-based Authentication of Named Entities) zur Absicherung von TLS-Zertifikaten. 3. Regelmäßige Überwachung und Aktualisierung von DNS-Einstellungen, um Schwachstellen zu identifizieren und zu beheben. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
-
Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.