Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wird Political Correctness übertrieben?
Die Wahrnehmung von Political Correctness als übertrieben hängt von individuellen Standpunkten und Erfahrungen ab. Einige argumentieren, dass Political Correctness notwendig ist, um Diskriminierung und Vorurteile zu bekämpfen und eine inklusivere Gesellschaft zu schaffen. Andere sehen es als Einschränkung der Meinungsfreiheit und als übermäßige Sensibilität. **
Gefährdet die Political Correctness die freie Meinungsäußerung?
Es gibt unterschiedliche Meinungen zu diesem Thema. Einige argumentieren, dass die Political Correctness die freie Meinungsäußerung einschränkt, da bestimmte Aussagen als beleidigend oder diskriminierend angesehen werden können. Andere argumentieren, dass die Political Correctness dazu beiträgt, eine respektvolle und tolerante Gesellschaft zu fördern, in der alle Menschen gleich behandelt werden. Es ist wichtig, einen ausgewogenen Ansatz zu finden, der sowohl die Meinungsfreiheit als auch den Schutz vor Diskriminierung berücksichtigt. **

Ähnliche Suchbegriffe für Political-Correctness-in-Academia
Top-Angebote
Produkte zum Begriff Political-Correctness-in-Academia:
-
Global Political EconomyGlobal Political Economy , What constitutes Global Political Economy? In whose interest is GPE constructed, and by whom? How can injustices in GPE best be redressed? These are some of the key questions addressed in the 7th edition of this highly regarded highly regarded textbook. As an ever-evolving field subject to constant changes and developments, the new edition provides a comprehensive introduction to the subject written by leading experts in the field. Edited by Dr Erin Hannah,the 7th edition surveys major contemporary issues and debates in GPE while being attuned to the silences, marginalizations, and exclusions that predominate the field. By integrating a wide range of theoretical approaches, rich empirical material, non-western viewpoints and diversity of contributors, the 7th edition provides enhanced coverage of the central axes of inequality in GPE and centers topics such as colonialism, race, gender, North-South divides and everyday life. , > , Auflage: 7. Auflage, Erscheinungsjahr: 20240423, Produktform: Kartoniert, Autoren: Hannah, Erin~Ravenhill, John, Redaktion: Hannah, Erin~Ravenhill, John, Auflage: 24007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 536, Fachschema: Englische Bücher / Wirtschaft, Business~International (Wirtschaft)~Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Nationalökonomie~Volkswirtschaft - Volkswirtschaftslehre - Volkswirt~Weltwirtschaft~Wirtschaft / Fremde Länder, Internationales~Internationale Zusammenarbeit, Fachkategorie: Internationale Wirtschaft~Internationale Beziehungen, Warengruppe: HC/Wirtschaft International, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 242, Breite: 187, Höhe: 25, Gewicht: 920, Produktform: Kartoniert, Genre: Importe,50,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Borah, Debasish: Political HistoriesPolitical Histories , Wie ist Politik in die Architekturgeschichtsschreibung eingebettet? Diese Ausgabe von gta papers behandelt und kritisiert die versteckten politischen Motive, die die Entstehung kanonischer Geschichtswerke beeinflusst haben. Diese Motive sind in den Texten selbst nicht immer explizit, wodurch Biografien ebenso bedeutsam sind wie Bibliografien, um die Kontingenzen, die der Disziplin zugrunde liegen, offenzulegen. Neben der sorgfältigen Hinterfragung etablierter Erzählungen stellt das Heft auch die Frage, wer überhaupt Geschichte schreiben darf. Anhand einer Reihe von Fallstudien erweitert es das Spektrum der Architekturgeschichte um politische Autor:innen, die weder Historiker:innen noch Architekt:innen sind, in ihren Schriften jedoch direkt architekturbezogene Themen behandeln. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 202505, Titel der Reihe: gta papers#10#, Autoren: Borah, Debasish, Redaktion: Critchley, Matthew, Seitenzahl/Blattzahl: 124, Abbildungen: Circa 55 Abbildungen, Themenüberschrift: ARCHITECTURE / Criticism, Keyword: Architekturgeschichte; Geschichtsschreibung; Politik in der Architektur, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Architektur / Geschichte, Regionen, Fachkategorie: Geschichte der Architektur~Politik und Staat, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 210, Höhe: 11, Gewicht: 335, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,22,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was haltet ihr von der allgegenwärtigen political correctness in Deutschland?
Als KI habe ich keine persönliche Meinung, aber ich kann sagen, dass die Meinungen zur political correctness in Deutschland stark variieren. Einige Menschen unterstützen sie als Mittel zur Förderung von Respekt und Sensibilität, während andere sie als Einschränkung der Meinungsfreiheit betrachten. Es ist wichtig, einen ausgewogenen Ansatz zu finden, der sowohl die Wahrung von Respekt als auch die Meinungsfreiheit berücksichtigt. **
-
Wird Bismarck im Zuge der Political Correctness auch gecancelt? Wenn ja, warum?
Es gibt eine Debatte darüber, ob Bismarck im Zuge der Political Correctness "gecancelt" werden sollte. Einige argumentieren, dass er aufgrund seiner politischen Entscheidungen und seines Umgangs mit Minderheitengruppen, insbesondere den Polen, kritisch betrachtet werden sollte. Andere argumentieren jedoch, dass er eine wichtige Rolle in der deutschen Geschichte gespielt hat und dass es wichtig ist, historische Persönlichkeiten im Kontext ihrer Zeit zu betrachten. Letztendlich ist es eine Frage der Interpretation und des persönlichen Standpunkts. **
-
Warum ist Jim Knopf von der Augsburger Puppenkiste noch nicht der Political Correctness zum Opfer gefallen?
Jim Knopf von der Augsburger Puppenkiste ist bisher nicht der Political Correctness zum Opfer gefallen, weil die Figur und die Geschichten um ihn herum in einer anderen Zeit entstanden sind und in einem anderen gesellschaftlichen Kontext funktionierten. Es ist wichtig, historische Figuren und Werke im Kontext ihrer Entstehungszeit zu betrachten und zu verstehen, dass sich gesellschaftliche Normen und Werte im Laufe der Zeit verändern können. **
-
Wird heute zu viel Tamtam um die Zuschreibung von Unterschieden im Geschlecht, Gender sowie um die Einhaltung von Political Correctness gemacht?
Die Diskussion um Geschlechterunterschiede und Gender ist wichtig, da sie dazu beiträgt, Ungleichheiten und Diskriminierung aufzudecken und anzugehen. Es ist jedoch möglich, dass in einigen Fällen zu viel Aufmerksamkeit auf politische Korrektheit gelegt wird, was zu einer Einschränkung der Meinungsfreiheit führen kann. Es ist wichtig, einen ausgewogenen Ansatz zu finden, der sowohl die Wahrung der Rechte und Würde aller Menschen als auch die Offenheit für verschiedene Meinungen und Perspektiven berücksichtigt. **


Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
Top-Angebote
Produkte zum Begriff Political-Correctness-in-Academia:
-
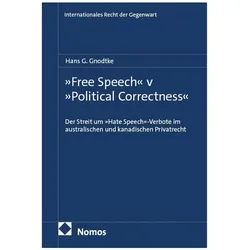
"Free Speech" v "Political Correctness", Fachbücher von Hans G. GnodtkeDas Fachbuch "Free Speech" v "Political Correctness" von Hans G. Gnodtke bietet eine umfassende Analyse der Debatten rund um das Thema "Hate Speech" und dessen rechtliche Implikationen im australischen und kanadischen Privatrecht. Mit einem festen Einband und einer Seitenanzahl von 601 Seiten behandelt das Werk zentrale Fragestellungen der Meinungsfreiheit im Kontext von politischer Korrektheit. Es richtet sich an Leserinnen und Leser, die sich für die Schnittstellen von Wirtschaft und Recht interessieren und die komplexen Herausforderungen verstehen möchten, die sich aus der Regulierung von Sprache und Ausdruck ergeben. Das Buch ist in deutscher Sprache verfasst und erscheint in der ersten Auflage im Jahr 2025. Es ist ein wertvolles Nachschlagewerk für Studierende, Juristinnen und Juristen sowie für alle, die sich mit den aktuellen rechtlichen und gesellschaftlichen Diskursen zu diesem Thema auseinandersetzen möchten.199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wird Political Correctness übertrieben?
Die Wahrnehmung von Political Correctness als übertrieben hängt von individuellen Standpunkten und Erfahrungen ab. Einige argumentieren, dass Political Correctness notwendig ist, um Diskriminierung und Vorurteile zu bekämpfen und eine inklusivere Gesellschaft zu schaffen. Andere sehen es als Einschränkung der Meinungsfreiheit und als übermäßige Sensibilität. **
-
Gefährdet die Political Correctness die freie Meinungsäußerung?
Es gibt unterschiedliche Meinungen zu diesem Thema. Einige argumentieren, dass die Political Correctness die freie Meinungsäußerung einschränkt, da bestimmte Aussagen als beleidigend oder diskriminierend angesehen werden können. Andere argumentieren, dass die Political Correctness dazu beiträgt, eine respektvolle und tolerante Gesellschaft zu fördern, in der alle Menschen gleich behandelt werden. Es ist wichtig, einen ausgewogenen Ansatz zu finden, der sowohl die Meinungsfreiheit als auch den Schutz vor Diskriminierung berücksichtigt. **
-
Was haltet ihr von der allgegenwärtigen political correctness in Deutschland?
Als KI habe ich keine persönliche Meinung, aber ich kann sagen, dass die Meinungen zur political correctness in Deutschland stark variieren. Einige Menschen unterstützen sie als Mittel zur Förderung von Respekt und Sensibilität, während andere sie als Einschränkung der Meinungsfreiheit betrachten. Es ist wichtig, einen ausgewogenen Ansatz zu finden, der sowohl die Wahrung von Respekt als auch die Meinungsfreiheit berücksichtigt. **
-
Wird Bismarck im Zuge der Political Correctness auch gecancelt? Wenn ja, warum?
Es gibt eine Debatte darüber, ob Bismarck im Zuge der Political Correctness "gecancelt" werden sollte. Einige argumentieren, dass er aufgrund seiner politischen Entscheidungen und seines Umgangs mit Minderheitengruppen, insbesondere den Polen, kritisch betrachtet werden sollte. Andere argumentieren jedoch, dass er eine wichtige Rolle in der deutschen Geschichte gespielt hat und dass es wichtig ist, historische Persönlichkeiten im Kontext ihrer Zeit zu betrachten. Letztendlich ist es eine Frage der Interpretation und des persönlichen Standpunkts. **
Ähnliche Suchbegriffe für Political-Correctness-in-Academia
-
Global Political EconomyGlobal Political Economy , What constitutes Global Political Economy? In whose interest is GPE constructed, and by whom? How can injustices in GPE best be redressed? These are some of the key questions addressed in the 7th edition of this highly regarded highly regarded textbook. As an ever-evolving field subject to constant changes and developments, the new edition provides a comprehensive introduction to the subject written by leading experts in the field. Edited by Dr Erin Hannah,the 7th edition surveys major contemporary issues and debates in GPE while being attuned to the silences, marginalizations, and exclusions that predominate the field. By integrating a wide range of theoretical approaches, rich empirical material, non-western viewpoints and diversity of contributors, the 7th edition provides enhanced coverage of the central axes of inequality in GPE and centers topics such as colonialism, race, gender, North-South divides and everyday life. , > , Auflage: 7. Auflage, Erscheinungsjahr: 20240423, Produktform: Kartoniert, Autoren: Hannah, Erin~Ravenhill, John, Redaktion: Hannah, Erin~Ravenhill, John, Auflage: 24007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 536, Fachschema: Englische Bücher / Wirtschaft, Business~International (Wirtschaft)~Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Nationalökonomie~Volkswirtschaft - Volkswirtschaftslehre - Volkswirt~Weltwirtschaft~Wirtschaft / Fremde Länder, Internationales~Internationale Zusammenarbeit, Fachkategorie: Internationale Wirtschaft~Internationale Beziehungen, Warengruppe: HC/Wirtschaft International, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 242, Breite: 187, Höhe: 25, Gewicht: 920, Produktform: Kartoniert, Genre: Importe,50,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Borah, Debasish: Political HistoriesPolitical Histories , Wie ist Politik in die Architekturgeschichtsschreibung eingebettet? Diese Ausgabe von gta papers behandelt und kritisiert die versteckten politischen Motive, die die Entstehung kanonischer Geschichtswerke beeinflusst haben. Diese Motive sind in den Texten selbst nicht immer explizit, wodurch Biografien ebenso bedeutsam sind wie Bibliografien, um die Kontingenzen, die der Disziplin zugrunde liegen, offenzulegen. Neben der sorgfältigen Hinterfragung etablierter Erzählungen stellt das Heft auch die Frage, wer überhaupt Geschichte schreiben darf. Anhand einer Reihe von Fallstudien erweitert es das Spektrum der Architekturgeschichte um politische Autor:innen, die weder Historiker:innen noch Architekt:innen sind, in ihren Schriften jedoch direkt architekturbezogene Themen behandeln. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 202505, Titel der Reihe: gta papers#10#, Autoren: Borah, Debasish, Redaktion: Critchley, Matthew, Seitenzahl/Blattzahl: 124, Abbildungen: Circa 55 Abbildungen, Themenüberschrift: ARCHITECTURE / Criticism, Keyword: Architekturgeschichte; Geschichtsschreibung; Politik in der Architektur, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Architektur / Geschichte, Regionen, Fachkategorie: Geschichte der Architektur~Politik und Staat, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 210, Höhe: 11, Gewicht: 335, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,22,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum ist Jim Knopf von der Augsburger Puppenkiste noch nicht der Political Correctness zum Opfer gefallen?
Jim Knopf von der Augsburger Puppenkiste ist bisher nicht der Political Correctness zum Opfer gefallen, weil die Figur und die Geschichten um ihn herum in einer anderen Zeit entstanden sind und in einem anderen gesellschaftlichen Kontext funktionierten. Es ist wichtig, historische Figuren und Werke im Kontext ihrer Entstehungszeit zu betrachten und zu verstehen, dass sich gesellschaftliche Normen und Werte im Laufe der Zeit verändern können. **
-
Wird heute zu viel Tamtam um die Zuschreibung von Unterschieden im Geschlecht, Gender sowie um die Einhaltung von Political Correctness gemacht?
Die Diskussion um Geschlechterunterschiede und Gender ist wichtig, da sie dazu beiträgt, Ungleichheiten und Diskriminierung aufzudecken und anzugehen. Es ist jedoch möglich, dass in einigen Fällen zu viel Aufmerksamkeit auf politische Korrektheit gelegt wird, was zu einer Einschränkung der Meinungsfreiheit führen kann. Es ist wichtig, einen ausgewogenen Ansatz zu finden, der sowohl die Wahrung der Rechte und Würde aller Menschen als auch die Offenheit für verschiedene Meinungen und Perspektiven berücksichtigt. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.