Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Ähnliche Suchbegriffe für Pager-Button
Top-Angebote
Produkte zum Begriff Pager-Button:
-
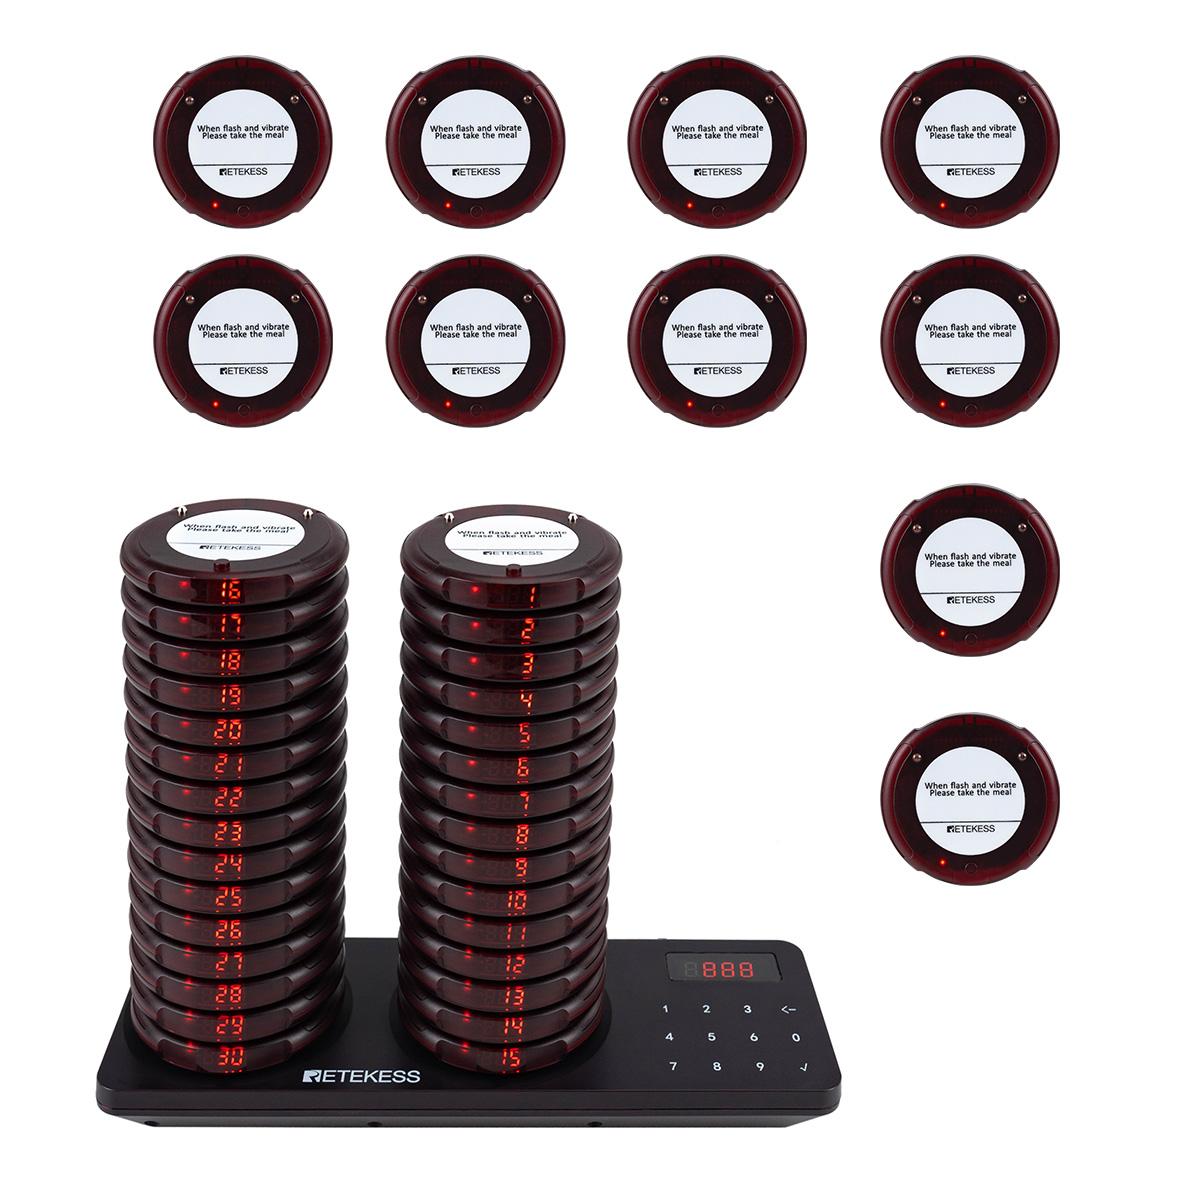
Retekess TD163 Restaurant Pager System, Pager Rufsystem, 500M, 40 Pagers, 31 Rufmod, 300mAh 20H, Pager set für Fast Food, Hotel, Café, BarRetekess TD163 Pager System, Wireless-Funkrufsystem, 20 Untersetzer, Edelstahl-Ladegerät, 4 Anrufmodi 250s Dauer 20H Standby, 400M Touchscreen Einfache BedienungEs wird häufig in Restaurants, Hotels, Bars, Krankenhäusern, Imbisswagen, Snack und anderen Orten eingesetzt, an denen Warteschlangen notwendig sind.EigenschaftenBreite abdeckung:Freifläche im Freien Arbeitsabstand 500 Meter, 100-300 Meter in Innenräumen;Der Kunde kann in seinem Auto oder auf freiem Feld warten und wird den Anruf nicht verpassen.Lange Standby-Zeit:Jeder Pager hat einen eingebauten 300 mAh-Akku; die Standby-Zeit beträgt bis zu 20 Stunden, häufiges Aufladen ist nicht nötig; wenn der Akku schwach ist, zeigt das Display "Lo" an, um Sie daran zu erinnern, den Akku aufzuladen; Unterstützt Überstromschutz beim Laden und Entladen.31 Anrufmodi:pager gastronomie; Sie können Signalton, Vibration und Blitzlicht frei kombinieren und verschiedene Geschwindigkeitsmodi auswählen; Sie können den passenden Anrufmodus für vers409,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
NiMH Akku Motorola Pager Firestorm AdviserNiMH Akku Motorola Pager Firestorm Adviser Der Artikel NiMH Akku Motorola Pager Firestorm Adviser ist eine gezielt ausgewählte Ersatzlösung für Motorola Pager Firestorm Adviser . Damit lässt sich eine schwache oder gealterte Energieversorgung ersetzen, ohne das gesamte Gerät austauschen zu müssen. Darum ist dieser Akku die richtige Wahl Modellbezogen ausgewählt: Für Motorola Pager Firestorm Adviser und die genannten Referenznummern vorgesehen. Gezielter Ersatz: Sie erneuern die Energieversorgung und nutzen das vorhandene Gerät weiter. Klare Produktausführung: Produkt gemäß Artikelbezeichnung. Fehlkäufe vermeiden: Typenschild, Stecker und technische Werte können vor der Bestellung direkt verglichen werden. Für Pager oder Meldeempfänger und professionelle Anwendungen Die Ausführung ist für den im Artikelnamen genannten Einsatzzweck vorgesehen. Für eine sichere Funktion müssen elektrische Daten, Bauform, Anschluss und Ladeverfahren vollständig übereinstimmen. Technische Daten Artikelnummer: 1282 GTIN / EAN: 4251677357379 Marke / Hersteller: GE Produktart: Akku / Batterie Ausführung: Produkt gemäß Artikelbezeichnung Vorgesehen für: Motorola Pager Firestorm Adviser Akkutechnologie: NiMH Warengruppe: Kranfunksteuerung/Funkgeräte Kompatibilität vor dem Kauf prüfen vollständige Geräte- und Akkureferenz, Nennspannung und Akkutechnologie, Kapazität sowie zulässiges Ladeverfahren, Gehäuseform, Abmessungen und Verriegelung, Stecker, Kontaktanordnung, Polung und eventuelle Temperatursensoren. Auch optisch ähnliche Akkus können elektrisch oder mechanisch unterschiedlich ausgeführt sein. Die Gerätebezeichnung allein ist daher keine verbindliche Kompatibilitätszusage. Lieferumfang Geliefert wird 1 Akku beziehungsweise 1 Batterie gemäß Artikelbezeichnung . Ladegerät, Gerät und weiteres Zubehör sind nicht enthalten, sofern sie nicht ausdrücklich genannt werden. Laden, Lagerung und Sicherheit Laden Sie den Akku ausschließlich mit einem für NiMH-Akkus und das jeweilige Gerät geeigneten Ladegerät. Bei längerer Lagerung sollte der Ladezustand regelmäßig kontrolliert werden.9,95 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Baynton, Mat: GHOSTS: The Button House ArchivesGHOSTS: The Button House Archives , The comic companion to the BBC sitcom GHOSTS , perfect for all the family. Everybody leaves a trace. The ghosts of Button House may have been dead a long time - some of them a very long time - but they have all left their mark on the world (even if, in Robin's case, that mark is just a handprint on the wall of a cave). Gathered together in this volume is a treasure trove of unearthed cuttings, original records and rare artefacts that explore the unseen lives of those who died at Button House: from Thomas's love letters to Pat's 'Summer Camp Rap', and from Julian's campaign promises to Lady Button's Rules of Etiquette. There are even documents dictated to the one person who can see and hear the ghosts: Alison Cooper. Written by the show's creators - Mathew Baynton, Simon Farnaby, Martha Howe-Douglas, Jim Howick, Laurence Rickard and Ben Willbond - this eclectic archive is a unique chance to discover more about the beloved ghosts of Button House. Thank be to Moonah! A book for all the family, it is as warm-spirited and deliriously daft as the series itself. , > , Erscheinungsjahr: 20231026, Produktform: Leinen, Beilage: Hardback, Autoren: Baynton, Mathew~Farnaby, Simon~Howe-Douglas, Martha~Howick, Jim~Rickard, Laurence~Willbond, Ben, Seitenzahl/Blattzahl: 223, Themenüberschrift: PERFORMING ARTS / Television / Genres / Comedy, Keyword: humour; funny; perfect gift; BBC tv tie in; christmas present 2022; light hearted; television; hilarious; heartwarming; xmas special gift; 2023, Fachschema: Comedy~Englische Bücher / Film, Kino, Fernsehen~Fernsehserie (Bücher zu Fernsehserien), Fachkategorie: Humor im Fernsehen, TV-Comedys~TV-Drama, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 191, Höhe: 22, Gewicht: 908, Produktform: Gebunden, Genre: Importe,21,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wie funktioniert ein Pager?
Wie funktioniert ein Pager? Ein Pager empfängt Funksignale von einer Zentrale oder einer anderen sendenden Einheit. Diese Signale enthalten eine spezifische Rufnummer oder Nachricht, die auf dem Display des Pagers angezeigt wird. Der Pager gibt dann einen akustischen Ton oder Vibration aus, um den Benutzer über den eingehenden Ruf zu informieren. Der Benutzer kann dann die Nachricht auf dem Display lesen und gegebenenfalls zurückrufen oder weitere Anweisungen befolgen. Pagers funktionieren über ein Netzwerk von Sendemasten, die Signale an die Pager senden, und sind besonders in Bereichen beliebt, in denen Mobilfunkempfang schlecht ist oder Stille erforderlich ist. **
-
Was ist ein Pager?
Ein Pager ist ein elektronisches Gerät, das zur Übermittlung von kurzen Textnachrichten verwendet wird. Es ähnelt einem kleinen Handheld-Gerät oder einer Armbanduhr und kann verwendet werden, um Benachrichtigungen oder Mitteilungen von einer Zentrale oder einem Sender zu empfangen. Pager wurden in der Vergangenheit häufig von medizinischem Personal oder anderen Berufsgruppen verwendet, die ständig erreichbar sein mussten. **


Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
Top-Angebote
Produkte zum Begriff Pager-Button:
-
tee-uu PAGER ALPHA Holster Schwarz für Pager/FunkmeldeempfängerPAGER ALPHA von tee-uu ist eine kompakte Gürteltasche, in der Funkmeldeempfänger bequem und zugleich unauffällig am Körper getragen werden können. Das gepolsterte Hauptfach und die sicher schließende Deckellasche schützen Ihren Funkmeldeempfänger/Pager. Für festen Sitz des Holsters im täglichen Einsatz sorgt die Gürtelschlaufe. Der Deckel lässt sich mit nur einem Griff öffnen und ermöglicht auf diese Weise schnellen Zugriff auf den Funkmeldeempfänger/Pager. Das Holster kann variabel hochkant oder quer am Gürtel getragen werden.  Produktdetails Geeignet für eine Vielzahl an Funkmeldeempfängern/Pagern, wie z. B.  P8GR Tetra Pager von Airbus Defence & Space  Pager der Quattro-Serie von Swissphone Hochkant oder quer tragbar Gürtelschlaufe für festen Sitz des Holsters Gepolstertes Hauptfach Farbe Shwarz Maße (B x H x T) 10,15,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
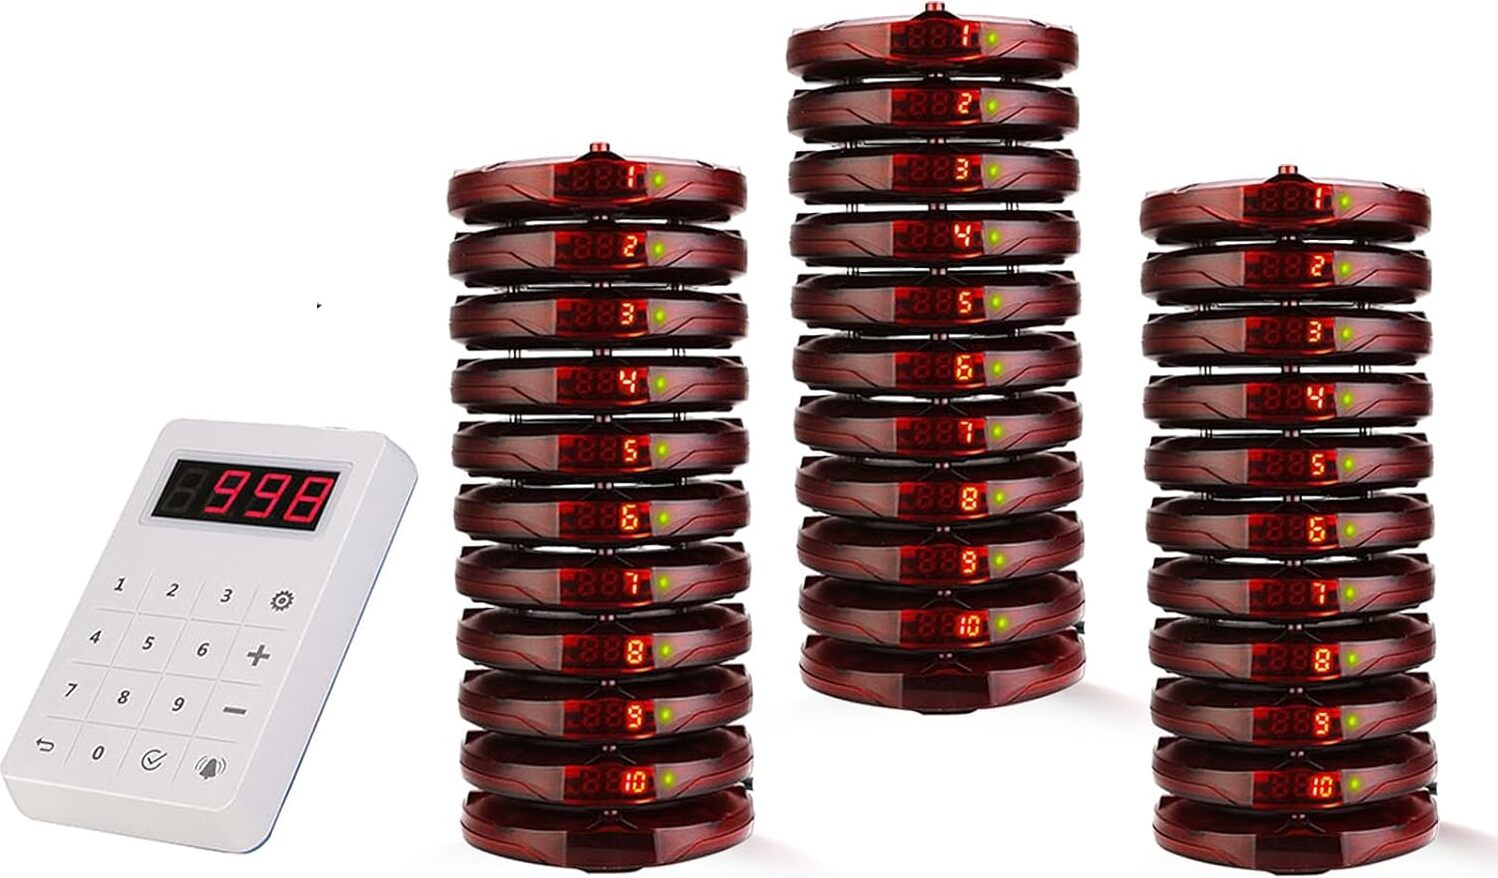
Retekess TD158 Pager Rufsystem, 30 Restaurant Pager System, Outdoor 500M, LED Röhrenanzeige, 4 Rufmodi, Gastro Pager für Food Truck, Hotel, BarDas TD158 Funkrufsystem verwendet AM-Technologie, um über große Entfernungen in offenen Bereichen zu arbeiten.Dieser Pager hat einen Bildschirm, auf dem die Nummer des Pagers angezeigt wird. Es können bis zu 998 Pager hinzugefügt werden.Anruffunktionen:1, Stummschaltung: Vibration plus Blitz2, Buzzing/Vibration/Blitzlicht kann frei gewählt werdenEinsatzszenen: Cafés, Restaurants, Hotels, Snackbars, Krankenhäuser und andere Szenen mit ServicebedarfEigenschaften:[Großes Fassungsvermögen von 30 pagers]die große Kapazität ermöglicht die Bewältigung von Stoßzeiten; zusätzliche Restaurantpager können kontinuierlich hinzugefügt werden, um den Anforderungen des Geschäftswachstums gerecht zu werden.[500M große Entfernung]pager system restaurant Arbeit Entfernung bis zu 500m/1640ft in offenen Bereichen; starkes Signal kann mehrere Wände durchdringen.[Große Arbeitsdistanz]Eingebaute Antenne; das Signal des Pagers kann Stahlbetonwände durchdringen, ist stärker und stabilerUltra-lange Rufreichweite359,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Retekess TD163 Restaurant Pager System, Pager Rufsystem, 500M, 40 Pagers, 31 Rufmod, 300mAh 20H, Pager set für Fast Food, Hotel, Café, BarRetekess TD163 Pager System, Wireless-Funkrufsystem, 20 Untersetzer, Edelstahl-Ladegerät, 4 Anrufmodi 250s Dauer 20H Standby, 400M Touchscreen Einfache BedienungEs wird häufig in Restaurants, Hotels, Bars, Krankenhäusern, Imbisswagen, Snack und anderen Orten eingesetzt, an denen Warteschlangen notwendig sind.EigenschaftenBreite abdeckung:Freifläche im Freien Arbeitsabstand 500 Meter, 100-300 Meter in Innenräumen;Der Kunde kann in seinem Auto oder auf freiem Feld warten und wird den Anruf nicht verpassen.Lange Standby-Zeit:Jeder Pager hat einen eingebauten 300 mAh-Akku; die Standby-Zeit beträgt bis zu 20 Stunden, häufiges Aufladen ist nicht nötig; wenn der Akku schwach ist, zeigt das Display "Lo" an, um Sie daran zu erinnern, den Akku aufzuladen; Unterstützt Überstromschutz beim Laden und Entladen.31 Anrufmodi:pager gastronomie; Sie können Signalton, Vibration und Blitzlicht frei kombinieren und verschiedene Geschwindigkeitsmodi auswählen; Sie können den passenden Anrufmodus für vers409,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Pager-Button
-
NiMH Akku Motorola Pager Firestorm AdviserNiMH Akku Motorola Pager Firestorm Adviser Der Artikel NiMH Akku Motorola Pager Firestorm Adviser ist eine gezielt ausgewählte Ersatzlösung für Motorola Pager Firestorm Adviser . Damit lässt sich eine schwache oder gealterte Energieversorgung ersetzen, ohne das gesamte Gerät austauschen zu müssen. Darum ist dieser Akku die richtige Wahl Modellbezogen ausgewählt: Für Motorola Pager Firestorm Adviser und die genannten Referenznummern vorgesehen. Gezielter Ersatz: Sie erneuern die Energieversorgung und nutzen das vorhandene Gerät weiter. Klare Produktausführung: Produkt gemäß Artikelbezeichnung. Fehlkäufe vermeiden: Typenschild, Stecker und technische Werte können vor der Bestellung direkt verglichen werden. Für Pager oder Meldeempfänger und professionelle Anwendungen Die Ausführung ist für den im Artikelnamen genannten Einsatzzweck vorgesehen. Für eine sichere Funktion müssen elektrische Daten, Bauform, Anschluss und Ladeverfahren vollständig übereinstimmen. Technische Daten Artikelnummer: 1282 GTIN / EAN: 4251677357379 Marke / Hersteller: GE Produktart: Akku / Batterie Ausführung: Produkt gemäß Artikelbezeichnung Vorgesehen für: Motorola Pager Firestorm Adviser Akkutechnologie: NiMH Warengruppe: Kranfunksteuerung/Funkgeräte Kompatibilität vor dem Kauf prüfen vollständige Geräte- und Akkureferenz, Nennspannung und Akkutechnologie, Kapazität sowie zulässiges Ladeverfahren, Gehäuseform, Abmessungen und Verriegelung, Stecker, Kontaktanordnung, Polung und eventuelle Temperatursensoren. Auch optisch ähnliche Akkus können elektrisch oder mechanisch unterschiedlich ausgeführt sein. Die Gerätebezeichnung allein ist daher keine verbindliche Kompatibilitätszusage. Lieferumfang Geliefert wird 1 Akku beziehungsweise 1 Batterie gemäß Artikelbezeichnung . Ladegerät, Gerät und weiteres Zubehör sind nicht enthalten, sofern sie nicht ausdrücklich genannt werden. Laden, Lagerung und Sicherheit Laden Sie den Akku ausschließlich mit einem für NiMH-Akkus und das jeweilige Gerät geeigneten Ladegerät. Bei längerer Lagerung sollte der Ladezustand regelmäßig kontrolliert werden.9,95 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Baynton, Mat: GHOSTS: The Button House ArchivesGHOSTS: The Button House Archives , The comic companion to the BBC sitcom GHOSTS , perfect for all the family. Everybody leaves a trace. The ghosts of Button House may have been dead a long time - some of them a very long time - but they have all left their mark on the world (even if, in Robin's case, that mark is just a handprint on the wall of a cave). Gathered together in this volume is a treasure trove of unearthed cuttings, original records and rare artefacts that explore the unseen lives of those who died at Button House: from Thomas's love letters to Pat's 'Summer Camp Rap', and from Julian's campaign promises to Lady Button's Rules of Etiquette. There are even documents dictated to the one person who can see and hear the ghosts: Alison Cooper. Written by the show's creators - Mathew Baynton, Simon Farnaby, Martha Howe-Douglas, Jim Howick, Laurence Rickard and Ben Willbond - this eclectic archive is a unique chance to discover more about the beloved ghosts of Button House. Thank be to Moonah! A book for all the family, it is as warm-spirited and deliriously daft as the series itself. , > , Erscheinungsjahr: 20231026, Produktform: Leinen, Beilage: Hardback, Autoren: Baynton, Mathew~Farnaby, Simon~Howe-Douglas, Martha~Howick, Jim~Rickard, Laurence~Willbond, Ben, Seitenzahl/Blattzahl: 223, Themenüberschrift: PERFORMING ARTS / Television / Genres / Comedy, Keyword: humour; funny; perfect gift; BBC tv tie in; christmas present 2022; light hearted; television; hilarious; heartwarming; xmas special gift; 2023, Fachschema: Comedy~Englische Bücher / Film, Kino, Fernsehen~Fernsehserie (Bücher zu Fernsehserien), Fachkategorie: Humor im Fernsehen, TV-Comedys~TV-Drama, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 191, Höhe: 22, Gewicht: 908, Produktform: Gebunden, Genre: Importe,21,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein Pager?
Wie funktioniert ein Pager? Ein Pager empfängt Funksignale von einer Zentrale oder einer anderen sendenden Einheit. Diese Signale enthalten eine spezifische Rufnummer oder Nachricht, die auf dem Display des Pagers angezeigt wird. Der Pager gibt dann einen akustischen Ton oder Vibration aus, um den Benutzer über den eingehenden Ruf zu informieren. Der Benutzer kann dann die Nachricht auf dem Display lesen und gegebenenfalls zurückrufen oder weitere Anweisungen befolgen. Pagers funktionieren über ein Netzwerk von Sendemasten, die Signale an die Pager senden, und sind besonders in Bereichen beliebt, in denen Mobilfunkempfang schlecht ist oder Stille erforderlich ist. **
-
Was ist ein Pager?
Ein Pager ist ein elektronisches Gerät, das zur Übermittlung von kurzen Textnachrichten verwendet wird. Es ähnelt einem kleinen Handheld-Gerät oder einer Armbanduhr und kann verwendet werden, um Benachrichtigungen oder Mitteilungen von einer Zentrale oder einem Sender zu empfangen. Pager wurden in der Vergangenheit häufig von medizinischem Personal oder anderen Berufsgruppen verwendet, die ständig erreichbar sein mussten. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.