Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Was bedeutet das Volume Vol. 1?
Das Volume Vol. 1 bedeutet, dass es sich um den ersten Teil einer Serie oder eines Werkes handelt. Es kennzeichnet den Anfang oder den ersten Band einer Reihe von Büchern, Filmen oder Musikalben. Es gibt an, dass es weitere Teile oder Bände gibt, die folgen werden. **
Wie hießen die Songs aus Guardians of the Galaxy Vol. 1 und Vol. 3?
Die Songs aus Guardians of the Galaxy Vol. 1 sind unter anderem "Hooked on a Feeling" von Blue Swede, "Come and Get Your Love" von Redbone und "Cherry Bomb" von The Runaways. Guardians of the Galaxy Vol. 2 enthält Songs wie "Mr. Blue Sky" von Electric Light Orchestra, "The Chain" von Fleetwood Mac und "Brandy (You're a Fine Girl)" von Looking Glass. Vol. 3 ist noch nicht erschienen, daher sind die Songs noch nicht bekannt. **


Ähnliche Suchbegriffe für PACT-Zollverein-Vol-1
Top-Angebote
Produkte zum Begriff PACT-Zollverein-Vol-1:
-
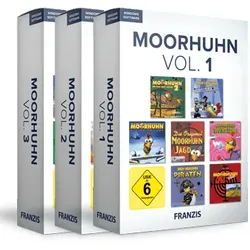
Moorhuhn Vol. 1 - Vol. 3Moorhuhn Vol. 1 Das Original Kultspiel ? unverfälscht und unerreicht Das Moorhuhn Vol.1 Spiele-Paket enthält 8 Kultspiele aus der Moorhuhn-Welt. Tauchen Sie ein in die nostalgische Jagd auf Moorhühner! Zögern Sie nicht und tauchen Sie ein in verschiedenste Spielkulissen, kämpfen Sie gegen Piraten, Aliens oder gegen die Zeit selbst. Amüsieren Sie sich über die verstecken Extras und die zahleichen Gags und grübeln Sie über den kniffligen Rätseln. Kommen Sie mit dem Original-Spieleklassiker, aus dem Jahre 1999, wieder in den Genuss der Moorhuhnjagd. Suchen Sie die schottische Hochebene nach Moorhühnern ab und eröffnen Sie Ihre eigene Jagdsaison. Auch Moorhuhn 2 und 3 sind im Paket enthalten. Sie erwartet ein Spieleerlebnis mit witzigen Goodies, noch stärkerer Munition und versteckte Extras. Das können Sie auch gut gebrauchen gegen die neuen Gegner. Moorhuhn Vol. 1 enthält: ...20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
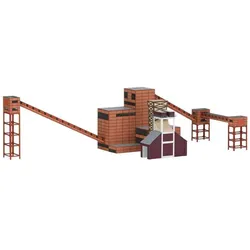
Trix 66314 N Bausatz Zeche Zollverein Kokerei Teil 2, Ep. IIISpur: Minitrix Epoche: III Zeche Zollverein "Kokerei" Teil 2. Mit folgendem Inhalt: 1 Kohlebunker, 1 Ablöschturm, 3 Umlenktürme, 4 Förderbänder. Bausatz aus durchgefärbtem Architektur-Hartkarton, lasergeschnitten. Ausgestattet mit feinsten, lasergravierten Details, teilweise . Ausführliche Bauanleitung. Der Platzbedarf für die komplette Kokerei (2x Teil 1 und 1x Teil 2) beträgt ca. 250 cm x 100 cm. Maße: Kohlebunker: 296 x 193 x 251 mm Ablöschturm: 180 x 114 x 226 mm 3 Umlenktürme: 1x 69 x 46 x 116 mm 1x 69 x 46 x 166 mm 1x 69 x 46 x 250 mm 1 Förderband ansteigend 407 x 30 x 20 mm 2 Förderbänder ansteigend 246 x 30 x 20 mm 1 Förderband gerade 427 x 30 x 20 mm Highlight: Weltkulturerbe der UNESCO. Feinste Details. Einmalige Serie.139,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Pact Urea 40 SalbeAnwendungsgebiet von Pact Urea 40 Salbe Pact Urea 40 Salbe - zur Reduktion von Nagelverfärbungen und zur Auflösung von brüchigem Nagelmaterial zum Beispiel durch Nagelpilzinfektionen.PACT UREA 40 Salbe ist ein Medizinprodukt zur Anwendung am Nagel. Die Salbe enthält etwa 40 % Harnstoff und wird zur Reduktion von Nagelverfärbungen sowie zur Auflösung von brüchigem Nagelmaterial beschrieben, auch im Zusammenhang mit pilzbefallenen Nagelanteilen. Der beschädigte Nagelteil kann nach dem Aufweichen vorsichtig abgelöst und mit Nagelfeile oder Nagelschere entfernt werden. Das Set enthält Salbe, Pflaster und eine grobe Nagelfeile für die sachgerechte äußere Anwendung am betroffenen Nagel.Harnstoff in hoher Konzentration kann verhärtetes und brüchiges Nagelmaterial aufweichen und lösen. Der beschädigte Nagelanteil kann anschließend mechanisch vorsichtig entfernt werden.Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe Salbe: Urea 40 %, Vaseline, Lanolin Alcohol, Glycerol, Piroctone OlaminePackungsinhalt: Salbe 10 g, Pflaster 5 m, Nagelfeile grobGegenanzeigenNicht auf geschädigter Haut anwenden. Nicht bei bekannter Überempfindlichkeit gegen Bestandteile anwenden. Bei bekannter Überempfindlichkeit gegenüber einem der oben genannten Inhaltsstoffe sollte das Produkt nicht angewendet werden.DosierungBetroffenen Nagel an beschädigten Stellen mit der groben Nagelfeile aufrauen. Salbe einmal täglich, möglichst nach dem Duschen, großzügig auf den betroffenen Nagel auftragen und die gesamte Nagelfläche bedecken. Gelöstes Nagelmaterial vorsichtig mit Nagelfeile oder Nagelschere entfernen.HinweiseNicht verschlucken. Nicht in Augennähe oder auf Schleimhäute auftragen. Nach der Anwendung Hände waschen. Für Kinder unzugänglich aufbewahren. Packungsbeilage beachten. Pact Urea 40 Salbe können in Ihrer Versandapotheke www.juvalis.de erworben werden.12,63 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
ZollvereinZollverein , UNESCO-WELTERBE / UNESCO WORLD HERITAGE , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20241030, Produktform: Leinen, Fotograph: Stachelhaus, Thomas, Redaktion: Stiftung Zollverein~Noll, Hans-Peter, Seitenzahl/Blattzahl: 304, Keyword: Industriearchitektur; Ruhrgebiet; UNESCO; UNESCO Weltkulturerbe; Zeche Zollverein; Zollverein, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Bergbau - Bergwerk~Industrieanlage~Denkmal / Kulturdenkmal~Kulturdenkmal~UNESCO-Welterbe~Welterbe - Weltkulturerbe - Weltnaturerbe~Essen (Ruhr), Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 305, Breite: 245, Höhe: 34, Gewicht: 2240, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was bedeutet zum Beispiel "Vol. 1" bei Animes?
"Vol. 1" bei Animes bezieht sich normalerweise auf die erste DVD- oder Blu-ray-Veröffentlichung einer Anime-Serie. Es enthält in der Regel die ersten paar Episoden der Serie. Weitere Volumes werden dann in regelmäßigen Abständen veröffentlicht, um die gesamte Serie abzudecken. **
-
Gibt es deutsche Untertitel für Nekopara Vol. 1?
Ja, es gibt deutsche Untertitel für Nekopara Vol. 1. Diese können in den Einstellungen des Spiels aktiviert werden. **
-
Was ist der Inhalt von Anime Vol. 1?
Der Inhalt von Anime Vol. 1 kann je nach Serie variieren. In der Regel enthält es jedoch die ersten paar Episoden einer Anime-Serie. Es kann auch Bonusmaterial wie Interviews, Trailer oder Artworks enthalten. Der genaue Inhalt hängt von der jeweiligen Serie und der Veröffentlichung ab. **
-
Personen un pact avec le diable?
Il est courant dans les mythes et les légendes que des personnes fassent un pacte avec le diable en échange de pouvoir, de richesse ou de succès. Cependant, dans la réalité, il n'y a aucune preuve concrète de l'existence d'un tel pacte. C'est plutôt une croyance populaire et une métaphore pour décrire les conséquences négatives de la recherche du pouvoir à tout prix. **


Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
Top-Angebote
Produkte zum Begriff PACT-Zollverein-Vol-1:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Viola Time Joggers vol.1 (+Online Audio)Viola Time Joggers Vol. 1 ist ein motivierendes Unterrichtsheft für Bratschenanfänger. Die Sammlung leicht spielbarer Stücke unterstützt Kinder, Jugendliche und Erwachsene beim Aufbau von Spieltechnik, Rhythmusgefühl und musikalischem Ausdruck. Das enthaltene Online-Audio erleichtert das Üben zu Hause und sorgt für zusätzliche Motivation.17,90 €*Versand: 4,00 €Sichere Weiterleitung zum Anbieter
-
Moorhuhn Vol. 1 - Vol. 3Moorhuhn Vol. 1 Das Original Kultspiel ? unverfälscht und unerreicht Das Moorhuhn Vol.1 Spiele-Paket enthält 8 Kultspiele aus der Moorhuhn-Welt. Tauchen Sie ein in die nostalgische Jagd auf Moorhühner! Zögern Sie nicht und tauchen Sie ein in verschiedenste Spielkulissen, kämpfen Sie gegen Piraten, Aliens oder gegen die Zeit selbst. Amüsieren Sie sich über die verstecken Extras und die zahleichen Gags und grübeln Sie über den kniffligen Rätseln. Kommen Sie mit dem Original-Spieleklassiker, aus dem Jahre 1999, wieder in den Genuss der Moorhuhnjagd. Suchen Sie die schottische Hochebene nach Moorhühnern ab und eröffnen Sie Ihre eigene Jagdsaison. Auch Moorhuhn 2 und 3 sind im Paket enthalten. Sie erwartet ein Spieleerlebnis mit witzigen Goodies, noch stärkerer Munition und versteckte Extras. Das können Sie auch gut gebrauchen gegen die neuen Gegner. Moorhuhn Vol. 1 enthält: ...20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Trix 66314 N Bausatz Zeche Zollverein Kokerei Teil 2, Ep. IIISpur: Minitrix Epoche: III Zeche Zollverein "Kokerei" Teil 2. Mit folgendem Inhalt: 1 Kohlebunker, 1 Ablöschturm, 3 Umlenktürme, 4 Förderbänder. Bausatz aus durchgefärbtem Architektur-Hartkarton, lasergeschnitten. Ausgestattet mit feinsten, lasergravierten Details, teilweise . Ausführliche Bauanleitung. Der Platzbedarf für die komplette Kokerei (2x Teil 1 und 1x Teil 2) beträgt ca. 250 cm x 100 cm. Maße: Kohlebunker: 296 x 193 x 251 mm Ablöschturm: 180 x 114 x 226 mm 3 Umlenktürme: 1x 69 x 46 x 116 mm 1x 69 x 46 x 166 mm 1x 69 x 46 x 250 mm 1 Förderband ansteigend 407 x 30 x 20 mm 2 Förderbänder ansteigend 246 x 30 x 20 mm 1 Förderband gerade 427 x 30 x 20 mm Highlight: Weltkulturerbe der UNESCO. Feinste Details. Einmalige Serie.139,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet das Volume Vol. 1?
Das Volume Vol. 1 bedeutet, dass es sich um den ersten Teil einer Serie oder eines Werkes handelt. Es kennzeichnet den Anfang oder den ersten Band einer Reihe von Büchern, Filmen oder Musikalben. Es gibt an, dass es weitere Teile oder Bände gibt, die folgen werden. **
-
Wie hießen die Songs aus Guardians of the Galaxy Vol. 1 und Vol. 3?
Die Songs aus Guardians of the Galaxy Vol. 1 sind unter anderem "Hooked on a Feeling" von Blue Swede, "Come and Get Your Love" von Redbone und "Cherry Bomb" von The Runaways. Guardians of the Galaxy Vol. 2 enthält Songs wie "Mr. Blue Sky" von Electric Light Orchestra, "The Chain" von Fleetwood Mac und "Brandy (You're a Fine Girl)" von Looking Glass. Vol. 3 ist noch nicht erschienen, daher sind die Songs noch nicht bekannt. **
-
Was bedeutet zum Beispiel "Vol. 1" bei Animes?
"Vol. 1" bei Animes bezieht sich normalerweise auf die erste DVD- oder Blu-ray-Veröffentlichung einer Anime-Serie. Es enthält in der Regel die ersten paar Episoden der Serie. Weitere Volumes werden dann in regelmäßigen Abständen veröffentlicht, um die gesamte Serie abzudecken. **
-
Gibt es deutsche Untertitel für Nekopara Vol. 1?
Ja, es gibt deutsche Untertitel für Nekopara Vol. 1. Diese können in den Einstellungen des Spiels aktiviert werden. **
Ähnliche Suchbegriffe für PACT-Zollverein-Vol-1
-
Pact Urea 40 SalbeAnwendungsgebiet von Pact Urea 40 Salbe Pact Urea 40 Salbe - zur Reduktion von Nagelverfärbungen und zur Auflösung von brüchigem Nagelmaterial zum Beispiel durch Nagelpilzinfektionen.PACT UREA 40 Salbe ist ein Medizinprodukt zur Anwendung am Nagel. Die Salbe enthält etwa 40 % Harnstoff und wird zur Reduktion von Nagelverfärbungen sowie zur Auflösung von brüchigem Nagelmaterial beschrieben, auch im Zusammenhang mit pilzbefallenen Nagelanteilen. Der beschädigte Nagelteil kann nach dem Aufweichen vorsichtig abgelöst und mit Nagelfeile oder Nagelschere entfernt werden. Das Set enthält Salbe, Pflaster und eine grobe Nagelfeile für die sachgerechte äußere Anwendung am betroffenen Nagel.Harnstoff in hoher Konzentration kann verhärtetes und brüchiges Nagelmaterial aufweichen und lösen. Der beschädigte Nagelanteil kann anschließend mechanisch vorsichtig entfernt werden.Wirkstoffe / Inhaltsstoffe / ZutatenInhaltsstoffe Salbe: Urea 40 %, Vaseline, Lanolin Alcohol, Glycerol, Piroctone OlaminePackungsinhalt: Salbe 10 g, Pflaster 5 m, Nagelfeile grobGegenanzeigenNicht auf geschädigter Haut anwenden. Nicht bei bekannter Überempfindlichkeit gegen Bestandteile anwenden. Bei bekannter Überempfindlichkeit gegenüber einem der oben genannten Inhaltsstoffe sollte das Produkt nicht angewendet werden.DosierungBetroffenen Nagel an beschädigten Stellen mit der groben Nagelfeile aufrauen. Salbe einmal täglich, möglichst nach dem Duschen, großzügig auf den betroffenen Nagel auftragen und die gesamte Nagelfläche bedecken. Gelöstes Nagelmaterial vorsichtig mit Nagelfeile oder Nagelschere entfernen.HinweiseNicht verschlucken. Nicht in Augennähe oder auf Schleimhäute auftragen. Nach der Anwendung Hände waschen. Für Kinder unzugänglich aufbewahren. Packungsbeilage beachten. Pact Urea 40 Salbe können in Ihrer Versandapotheke www.juvalis.de erworben werden.12,63 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
ZollvereinZollverein , UNESCO-WELTERBE / UNESCO WORLD HERITAGE , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20241030, Produktform: Leinen, Fotograph: Stachelhaus, Thomas, Redaktion: Stiftung Zollverein~Noll, Hans-Peter, Seitenzahl/Blattzahl: 304, Keyword: Industriearchitektur; Ruhrgebiet; UNESCO; UNESCO Weltkulturerbe; Zeche Zollverein; Zollverein, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Bergbau - Bergwerk~Industrieanlage~Denkmal / Kulturdenkmal~Kulturdenkmal~UNESCO-Welterbe~Welterbe - Weltkulturerbe - Weltnaturerbe~Essen (Ruhr), Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 305, Breite: 245, Höhe: 34, Gewicht: 2240, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Inhalt von Anime Vol. 1?
Der Inhalt von Anime Vol. 1 kann je nach Serie variieren. In der Regel enthält es jedoch die ersten paar Episoden einer Anime-Serie. Es kann auch Bonusmaterial wie Interviews, Trailer oder Artworks enthalten. Der genaue Inhalt hängt von der jeweiligen Serie und der Veröffentlichung ab. **
-
Personen un pact avec le diable?
Il est courant dans les mythes et les légendes que des personnes fassent un pacte avec le diable en échange de pouvoir, de richesse ou de succès. Cependant, dans la réalité, il n'y a aucune preuve concrète de l'existence d'un tel pacte. C'est plutôt une croyance populaire et une métaphore pour décrire les conséquences négatives de la recherche du pouvoir à tout prix. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.