Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **


Ähnliche Suchbegriffe für Mhz
Top-Angebote
Produkte zum Begriff Mhz:
-
Mobeye Panikmelder CM4500 Panikmelder Frequenz 800 MHz, 2600 MHzDer Mobeye Panikmelder ist ein einfacher und effektiver Alarmmelder. Per Knopfdruck auf den großen integrierten Button kann in einer unsicheren Situation oder bei Pflegebedürftigkeit schnelle Hilfe angefordert werden. Dieser Panikmelder lässt sich einfach unter einem Schreibtisch, an einem Bett, auf einem Nachtschrank, Empfangstresen oder in der Nähe einer Maschine platzieren. Die eingestellten Alarmempfänger werden per Push-Nachricht, Sprachanruf, SMS oder E-Mail benachrichtigt. Entweder alle Kontakte gleichzeitig oder per Eskalationsplan. Um die Reaktionszeit zu erhöhen empfiehlt sich ein Netzteil (separat als Zubehör erhältlich) oder 12-24V DC anzuschließen. An die potenzialfreien Eingänge können zwei andere Sensoren oder zusätzliche drahtgebundene externe Taster angeschlossen werden. Der Panikmelder ist eine sichere Hilfe für Alleinarbeiter, gefährdete Personen in Geschäften, Rezeptionen und Cafés, Pflegebedürftige oder Mitarbeiter von Behörden. • Alarmbenachrichtigungen via Push-Nachricht, Anruf, SMS, E-Mail und/oder Kontrollraum • Alarmmeldung als Gruppennachricht oder als sequentielle Nachricht mit Eskalationsplan und Bestätigung • Alarm bei einem aktivierten Eingang (möglicherweise bei Alarmwiederherstellung) • Alarm bei externem Stromausfall und Stromwiederherstellung (Nur bei Verwendung eines ext. Netzteils) • Warnung vor schwachen internen Batterien • Warnung bei fehlenden Testberichten “Keep-Alive“ (ohne Portal: Testberichte per SMS) • Zusätzliche Sicherheit und Benutzerfreundlichkeit über das Mobeye Internet Portal und die App • Entwickelt und hergestellt in den Niederlanden Für die maximale Sicherheit und Effizienz einer nahtlosen Konnektivität empfiehlt sich die Nutzung der kostengünstigen Mobeye 4G “Multi-Provider“ M2M SIM-Karte, die jeder Lieferung beiliegt. Mit der Anwendung dieser Karte kann die angebotene ganzheitliche Sicherheitskette vom Mobeye Konnektivitätsservice im vollen Umfang genutzt werden. Dieser Service setzt sich zusammen aus SIM-Karte, Nutzung des übersichtlichen Portals, der Push-App und Support. Die online zu aktivierende SIM-Karte für den Mobeye CM4500 kostet pro Monat 4,00 EUR/Netto. Dies ist ein fester Betrag, der auf Fair Use basiert. Die Produkte der Mobeye können auch mit einigen Drittanbieter Vertrags-SIM-Karten genutzt werden, wobei die Sicherheitskette eingeschränkt wird. Das bedeutet, auch keine Nutzung des Portals und der Push-App. Die Alarmbenachrichtigungen werden (nur) per SMS und Telefonanruf an (max.) 5 Kontakte gesendet, die Programmierungen müssen per SMS-Befehle erfolgen. Es ist ratsam sorgfältig abzuwägen, ob eine eigene SIM-Karte eine gute Option ist. Auf jedem Fall ist es im Vorfeld sinnvoll sich auf den Internetseiten der Mobeye zum Thema eigene SIM-Karten zu informieren. Zubehör (nicht mit einbegriffen) • Mobeye Netzteil 10027 (500mA, 12V DC)239,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
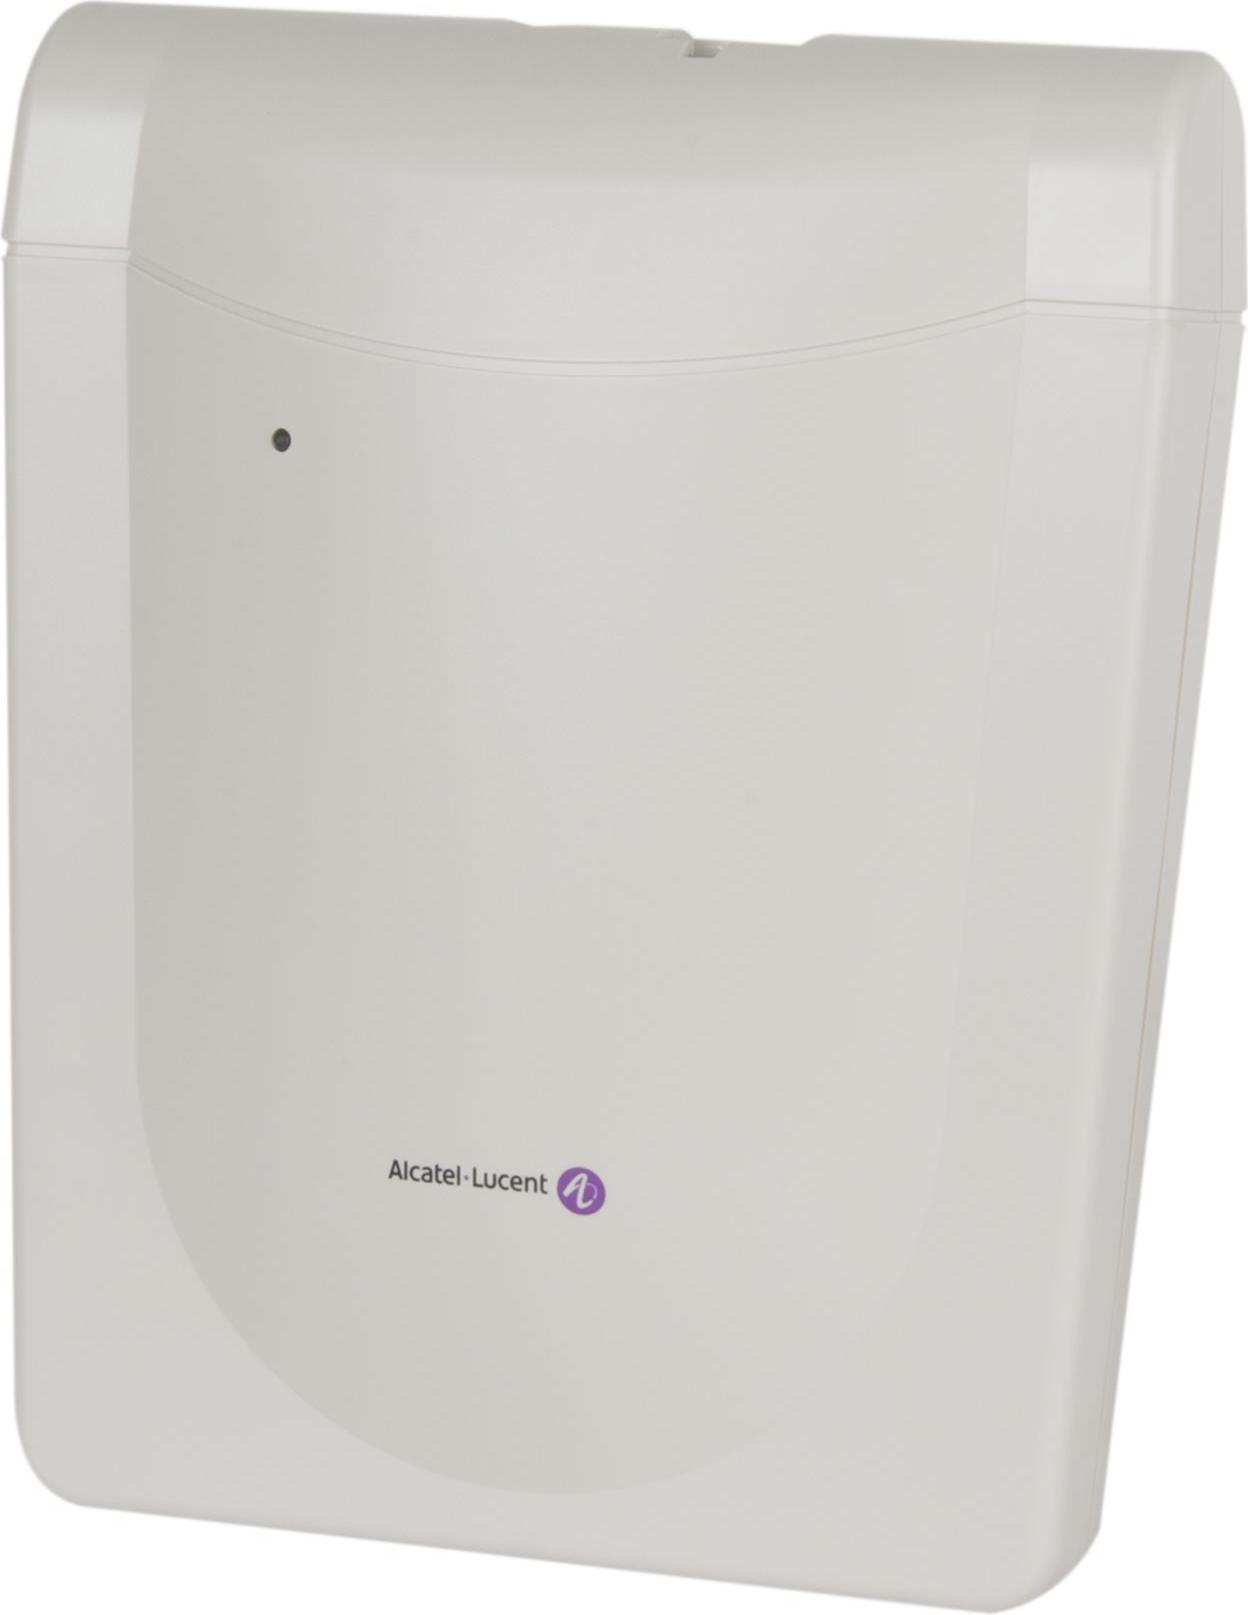
Alcatel-Lucent Enterprise 8379, 1880 - 1930 MHz, 1880 - 1900 MHz, 1920 - 1930 MHz, Omnidirektional, Weiß, NetzwerkFunkfrequenzbereich (RF):1880 - 1930 MHzFrequenzbereich (EU):1880 - 1900 MHzFrequenzbereich (US):1920 - 1930 MHzGAP-kompatibel:JaAntennentyp:OmnidirektionalProduktfarbe:WeißWandmontage:JaLED-Anzeigen:JaEthernet/LAN:JaAnzahl Ethernet-LAN-Anschlüsse (RJ-45):1Upgradefähige Firmware:JaFirmware kann hochgerüstet werden über:NetzwerkBetriebstemperatur:5 - 45 °CTemperaturbereich bei Lagerung:-20 - 55 °CBreite:170 mmTiefe:45 mmHöhe:215 mmGewicht:440 g Kurzinfo: Alcatel-Lucent 8379 DECT IBS integrated antennas - Basisstation für schnurloses VoIP-Telefon - IP-DECT\GAP Gruppe Telefone Hersteller Alcatel-Lucent Enterprise Hersteller Art. Nr. 3BN77020BA EAN/UPC Produktbeschreibung: Alcatel-Lucent 8379 DECT IBS integrated antennas - Basisstation für schnurloses VoIP-Telefon Produkttyp Basisstation für schnurloses VoIP-Telefon Norm für schnurlose Telefone IP-DECT\GAP Voice Codecs G.726 Ausführliche Details Allgemein Produkttyp Basisstation für schnurloses VoIP-Telefon Telefonmerkmale Norm für schnurl429,58 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **


Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
Wie können Nutzer ihre Online-Sicherheit verbessern, um sich vor Phishing-Attacken und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter verwenden und regelmäßig ändern. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Antiviren-Software und regelmäßige Updates für Betriebssysteme und Programme können ebenfalls helfen, die Online-Sicherheit zu verbessern. **
Top-Angebote
Produkte zum Begriff Mhz:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mobeye Panikmelder CM4500 Panikmelder Frequenz 800 MHz, 2600 MHzDer Mobeye Panikmelder ist ein einfacher und effektiver Alarmmelder. Per Knopfdruck auf den großen integrierten Button kann in einer unsicheren Situation oder bei Pflegebedürftigkeit schnelle Hilfe angefordert werden. Dieser Panikmelder lässt sich einfach unter einem Schreibtisch, an einem Bett, auf einem Nachtschrank, Empfangstresen oder in der Nähe einer Maschine platzieren. Die eingestellten Alarmempfänger werden per Push-Nachricht, Sprachanruf, SMS oder E-Mail benachrichtigt. Entweder alle Kontakte gleichzeitig oder per Eskalationsplan. Um die Reaktionszeit zu erhöhen empfiehlt sich ein Netzteil (separat als Zubehör erhältlich) oder 12-24V DC anzuschließen. An die potenzialfreien Eingänge können zwei andere Sensoren oder zusätzliche drahtgebundene externe Taster angeschlossen werden. Der Panikmelder ist eine sichere Hilfe für Alleinarbeiter, gefährdete Personen in Geschäften, Rezeptionen und Cafés, Pflegebedürftige oder Mitarbeiter von Behörden. • Alarmbenachrichtigungen via Push-Nachricht, Anruf, SMS, E-Mail und/oder Kontrollraum • Alarmmeldung als Gruppennachricht oder als sequentielle Nachricht mit Eskalationsplan und Bestätigung • Alarm bei einem aktivierten Eingang (möglicherweise bei Alarmwiederherstellung) • Alarm bei externem Stromausfall und Stromwiederherstellung (Nur bei Verwendung eines ext. Netzteils) • Warnung vor schwachen internen Batterien • Warnung bei fehlenden Testberichten “Keep-Alive“ (ohne Portal: Testberichte per SMS) • Zusätzliche Sicherheit und Benutzerfreundlichkeit über das Mobeye Internet Portal und die App • Entwickelt und hergestellt in den Niederlanden Für die maximale Sicherheit und Effizienz einer nahtlosen Konnektivität empfiehlt sich die Nutzung der kostengünstigen Mobeye 4G “Multi-Provider“ M2M SIM-Karte, die jeder Lieferung beiliegt. Mit der Anwendung dieser Karte kann die angebotene ganzheitliche Sicherheitskette vom Mobeye Konnektivitätsservice im vollen Umfang genutzt werden. Dieser Service setzt sich zusammen aus SIM-Karte, Nutzung des übersichtlichen Portals, der Push-App und Support. Die online zu aktivierende SIM-Karte für den Mobeye CM4500 kostet pro Monat 4,00 EUR/Netto. Dies ist ein fester Betrag, der auf Fair Use basiert. Die Produkte der Mobeye können auch mit einigen Drittanbieter Vertrags-SIM-Karten genutzt werden, wobei die Sicherheitskette eingeschränkt wird. Das bedeutet, auch keine Nutzung des Portals und der Push-App. Die Alarmbenachrichtigungen werden (nur) per SMS und Telefonanruf an (max.) 5 Kontakte gesendet, die Programmierungen müssen per SMS-Befehle erfolgen. Es ist ratsam sorgfältig abzuwägen, ob eine eigene SIM-Karte eine gute Option ist. Auf jedem Fall ist es im Vorfeld sinnvoll sich auf den Internetseiten der Mobeye zum Thema eigene SIM-Karten zu informieren. Zubehör (nicht mit einbegriffen) • Mobeye Netzteil 10027 (500mA, 12V DC)239,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Mhz
-
Alcatel-Lucent Enterprise 8379, 1880 - 1930 MHz, 1880 - 1900 MHz, 1920 - 1930 MHz, Omnidirektional, Weiß, NetzwerkFunkfrequenzbereich (RF):1880 - 1930 MHzFrequenzbereich (EU):1880 - 1900 MHzFrequenzbereich (US):1920 - 1930 MHzGAP-kompatibel:JaAntennentyp:OmnidirektionalProduktfarbe:WeißWandmontage:JaLED-Anzeigen:JaEthernet/LAN:JaAnzahl Ethernet-LAN-Anschlüsse (RJ-45):1Upgradefähige Firmware:JaFirmware kann hochgerüstet werden über:NetzwerkBetriebstemperatur:5 - 45 °CTemperaturbereich bei Lagerung:-20 - 55 °CBreite:170 mmTiefe:45 mmHöhe:215 mmGewicht:440 g Kurzinfo: Alcatel-Lucent 8379 DECT IBS integrated antennas - Basisstation für schnurloses VoIP-Telefon - IP-DECT\GAP Gruppe Telefone Hersteller Alcatel-Lucent Enterprise Hersteller Art. Nr. 3BN77020BA EAN/UPC Produktbeschreibung: Alcatel-Lucent 8379 DECT IBS integrated antennas - Basisstation für schnurloses VoIP-Telefon Produkttyp Basisstation für schnurloses VoIP-Telefon Norm für schnurlose Telefone IP-DECT\GAP Voice Codecs G.726 Ausführliche Details Allgemein Produkttyp Basisstation für schnurloses VoIP-Telefon Telefonmerkmale Norm für schnurl429,58 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Smith, Zadie: BetrugBetrug , Roman | Ausgezeichnet mit dem Christoph-Martin-Wieland-Übersetzerpreis 2025 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20231102, Produktform: Leinen, Autoren: Smith, Zadie, Übersetzung: Handels, Tanja, Seitenzahl/Blattzahl: 523, Themenüberschrift: FICTION / Places / Europe, Keyword: Charles Dickens; Gerichtsverfahren; Rassismus; Sklaverei; Tichborne-Case; True Crime; Victorian era; Viktorianisches England; Wahre Begebenheit; William Ainsworth, Fachschema: London / Roman, Erzählung~Jamaica~Jamaika~Karibik / Roman, Erzählung~Generationenromane - Familiensagas, Fachkategorie: Generationenromane, Familiensagas~Historischer Roman~Belletristik: basierend auf wahren Begebenheiten~Belletristik in Übersetzung, Region: London, Greater London~Jamaika, Zeitraum: erste Hälfte 19. Jahrhundert (1800 bis 1850 n. Chr.), Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH & Co. KG, Verlag, Länge: 218, Breite: 150, Höhe: 44, Gewicht: 724, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783462003604 9783462052831, eBook EAN: 9783462311839, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 1500, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
-
Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
-
Wie können Nutzer ihre Online-Sicherheit verbessern, um sich vor Phishing-Attacken und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter verwenden und regelmäßig ändern. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Antiviren-Software und regelmäßige Updates für Betriebssysteme und Programme können ebenfalls helfen, die Online-Sicherheit zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.