Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Ähnliche Suchbegriffe für Kalashnikov
Top-Angebote
Produkte zum Begriff Kalashnikov:
-
SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz (03-SSC-1924)SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz36,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
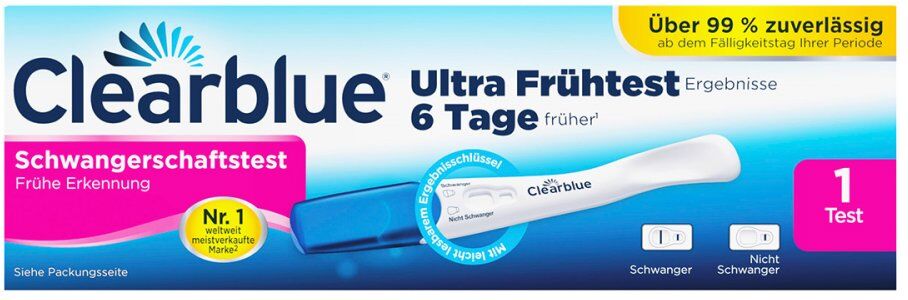
Clearblue Schwangerschaftstest frühe ErkennungAnwendungsgebiet von Clearblue Schwangerschaftstest frühe ErkennungClearblue Schwangerschaftstest frühe Erkennung liefert Ergebnisse 6 Tage vor dem Ausbleiben der Periode („Ausbleiben der Periode“ bezieht sich auf den Tag nach dem Fälligkeitstag Ihrer Periode). Ab dem Fälligkeitstag Ihrer Periode über 99 % zuverlässig. Bei 79 % der Proben, die in einer Laboruntersuchung getestet wurden, konnte die Schwangerschaft bis zu 6 Tage vor dem Ausbleiben der Periode erkannt werden (dies entspricht 5 Tage vor dem Fälligkeitstag der Periode).Wirkstoffe / Inhaltsstoffe / ZutatenClearblue Schwangerschaftstest frühe Erkennung enthält:HCG-TestzoneGegenanzeigenLesen Sie vor der Durchführung eines Tests grundsätzlich die Anweisungen der Hersteller der Medikamente durch, die Sie gerade einnehmen. Medikamente, die hCG enthalten, und bestimmte seltene Erkrankungen können zu falschen Positiv-Ergebnissen führen. Eileiterschwangerschaften oder eine kürzliche Schwangerschaft, auch wenn diese nicht ausgetragen wurde, können zu irreführenden Ergebnissen führen. Wenn Sie kurz vor oder in den Wechseljahren sind, können Sie ein falsches Ergebnis „Schwanger“ erhalten, obwohl Sie nicht schwanger sind. Hormontherapien mit Clomiphencitrat, gängige Schmerzmittel, Alkohol, Antibiotika oder die Antibabypille sollten KEINE Auswirkungen auf den Test haben. Wenn Sie unerwartete Ergebnisse erhalten, sollten Sie Ihren Arzt kontaktieren.DosierungAnwendungsempfehlung von Clearblue Schwangerschaftstest frühe Erkennung: Dieser Test ist für die Verwendung zu Hause bestimmt. Für Kinder unzugänglich aufbewahren. Lesen Sie die beigefügte Gebrauchsanweisung vor Gebrauch des Produkts sorgfältig durch.HinweiseFür den Selbsttest zu Hause. Ausschließlich zur Verwendung in der In-vitro-Diagnostik. Nicht zur inneren Anwendung. Nicht wiederverwenden.Für Kinder unzugänglich aufbewahren.Bei 2 °C bis 30 °C aufbewahren.Bei Aufbewahrung im K�8,56 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
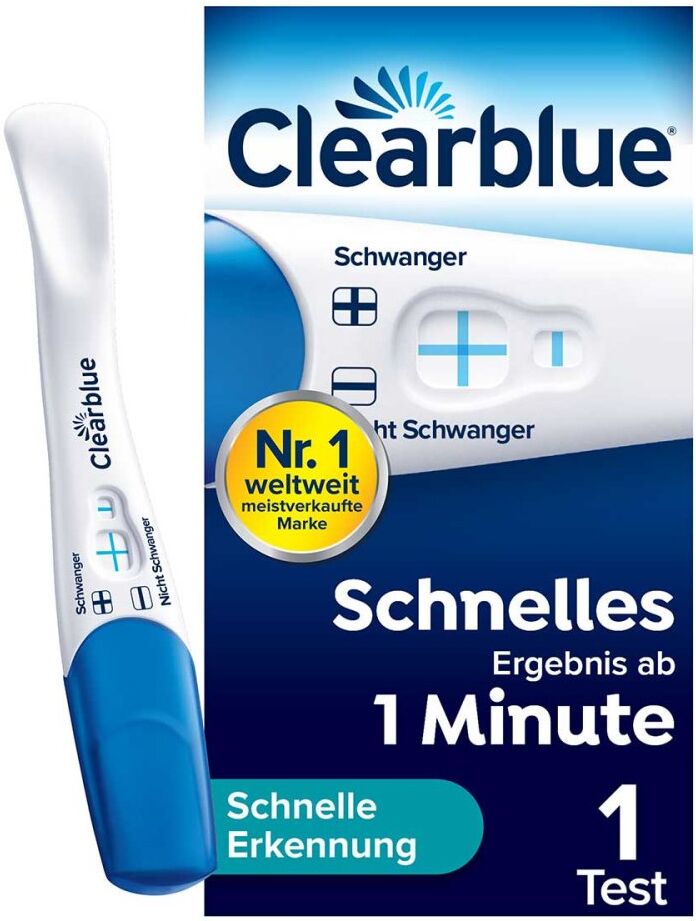
Clearblue Schwangerschaftstest schnelle ErkennungAnwendungsgebiet von Clearblue Schwangerschaftstest schnelle Erkennung Clearblue Schwangerschaftstest schnelle Erkennung - Schnell und zuverlässigAlle Clearblue Schwangerschaftstests sind ÜBER 99% ZUVERLÄSSIG in der Erkennung einer Schwangerschaft ab dem Fälligkeitstag Ihrer Periode, für ein eindeutiges und zuverlässiges Ergebnis, wenn Sie es am dringendsten benötigen. SCHNELLES ERGEBNIS: Wenn Sie vermuten,schwanger zu sein, möchten Sie möglichst schnell Klarheit.Der Clearblue Schwangerschaftstest Schnelle Erkennung kann Ihnen das Ergebnis „Schwanger“ INNERHALB VON 1 MINUTE anzeigen, wenn Sie ab dem Tag des Ausbleibens Ihrer Periode testen. Warten Sie 3 Minuten, bis sich das Ergebnis „Nicht Schwanger“ bestätigt. EINDEUTIGES ERGEBNIS: Die Ergebnisse dieses Schwangerschaftstests sind EINDEUTIG UND EINFACH ABZULESEN: „+“ für Schwanger, „-“ für Nicht Schwanger. EINFACH IN DER ANWENDUNG: Dank seiner besonders breiten, sich färbenden Testspitze, um anzuzeigen, dass der Test funktioniert, und dem ergonomisch geformten Griff zur einfachen Probeaufnahme ist er ein BESONDERS EINFACH ANZUWENDENDER Schwangerschaftstest zur Heimanwendung. Außerdem hilft unsere Clearblue Floodguard(TM)-Technologie dabei, die häufigste Ursache für gemeldete Benutzerfehler – zu starke Befeuchtung des Teststreifens – um über 70% zu reduzieren. NR. 1 WELTWEIT MEISTVERKAUFTE MARKE: Clearblue ist die Nr. 1 weltweit meistverkaufte Marke*, mit mehr als 40 Jahren Wissenschaft.Vor dem Testen sehen Sie möglicherweise eine schwache horizontale Linie im Ergebnisfenster. Nach dem Testen verdunkelt sich diese Linie, um Ihnen das Ablesen Ihres Ergebnisses zu erleichtern, entweder „Schwanger“ (+) oder „Nicht Schwanger“ (-).*Bei Schwangerschafts und Fruchtbarkeitstests zur Heimanwendung. Unabhängige Marktforschungsdaten internationale Verkäufe.Wirkstoffe / Inhaltsstoffe / ZutatenClearblue Schwangerschaftstest schnelle Erkennung7,36 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Libiszewski, Fabien: Master the Sicilian KalashnikovMaster the Sicilian Kalashnikov , Dive into the fascinating world of the Sicilian Kalashnikov variation! In this captivating Fritztrainer you will uncover the secrets of this explosive opening from the very first moves: 1.e4 c5 2.Nf3 Nc6 3.d4 cxd4 4.Nxd4 e5. Black willingly makes long-term strategic concessions, but in return forcing White to waste precious development time. This versatile opening will appeal to enthusiasts of dynamic play while offering a solid strategic foundation. You will learn the key ideas and crucial strategic plans so you feel more comfortable navigating through the sharp lines. This opening, introduced in 1834 by one of the greatest players of his time - Charles de La Bourdonnais, has stood the test of time and continues to be employed at the highest level by top players. Among the modern heroes of this opening, you'll find Teimour Radjabov, Alexei Shirov, and more recently, Parham Maghsoodloo and Hikaru Nakamura who used the Kalasnikov in the crucial final round of the Grand Swiss 2023 securing his qualification for the Candidates Tournament this way! Expand your repertoire with cutting-edge variations to surprise your opponents. Explore the modern perspective on this opening alongside French GM Fabien Libiszewski, an expert in the Kalashnikov for nearly two decades. ¿ Video running time: 5h 07 minutes (English) ¿ With interactive training including video feedback. ¿ Database with o ver 300 model games ¿ Extra: Training with Ches sBase apps - test your knowledge and practice your Repertoire. Including download & stream for iPad, tablet etc: can be unlocked with imprinted key Fabien Libiszewski was born on 5 January 1984 in St Etienne (France). He is a GM since 2009. His peak Elo rating was 2547. While Fabien continues to play actively, he now also has a solid experience as a coach, notably as the captain of the French mixed team. By producing Fritztrainer, he adds a new dimension to his work. System requirements: Minimum: Pentium III 1 GHz, 1 GB RAM, Windows 8.1, DirectX9 graphic card with 256 MB RAM, DVD-ROM drive, Windows Media Player 9 and internet connection for program activation. Recommended: PC Intel Core i7, 2.8 GHz, 4 GB RAM, Windows 10 or 11 , DirectX10 graphic card (or compatible) with 512 MB RAM or better, 100% DirectX10 compatible sound card, Windows Media Player 11, DVDROM drive and internet connection for program activation. , Besen > Besen & Kehrbleche , Erscheinungsjahr: 20240326, Produktform: DI, Titel der Reihe: Fritztrainer - Interaktives Video-Schachtraining##, Autoren: Libiszewski, Fabien, Keyword: Schach; Schacheröffnung; Schachtraining, Fachschema: Eröffnung (Schach)~Gambit (Schach)~Schach / Eröffnung~Schach / Gambit~Schach / Software, Warengruppe: Software/Sport/Sonstige Sportarten, UNSPSC: 85234910, Warenverzeichnis für die Außenhandelsstatistik: 85234910, Länge: 191, Breite: 139, Höhe: 17, Gewicht: 84, Produktform: DVD-ROM, Genre: Software,28,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **


Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
Wie können Nutzer ihre Online-Sicherheit verbessern, um sich vor Phishing-Attacken und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter verwenden und regelmäßig ändern. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Antiviren-Software und regelmäßige Updates für Betriebssysteme und Programme können ebenfalls helfen, die Online-Sicherheit zu verbessern. **
Top-Angebote
Produkte zum Begriff Kalashnikov:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz (03-SSC-1924)SonicWALL Avanan Complete Malware Anti-Phishing With Advanced Sandboxing For O365 Sharepoint Onedrive G Suite Gmail Gdrive Slack Box Dropbox Citrix Sharefile,Mon Sve Agreem-pLic Min.Menge: 1 Liz36,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Clearblue Schwangerschaftstest frühe ErkennungAnwendungsgebiet von Clearblue Schwangerschaftstest frühe ErkennungClearblue Schwangerschaftstest frühe Erkennung liefert Ergebnisse 6 Tage vor dem Ausbleiben der Periode („Ausbleiben der Periode“ bezieht sich auf den Tag nach dem Fälligkeitstag Ihrer Periode). Ab dem Fälligkeitstag Ihrer Periode über 99 % zuverlässig. Bei 79 % der Proben, die in einer Laboruntersuchung getestet wurden, konnte die Schwangerschaft bis zu 6 Tage vor dem Ausbleiben der Periode erkannt werden (dies entspricht 5 Tage vor dem Fälligkeitstag der Periode).Wirkstoffe / Inhaltsstoffe / ZutatenClearblue Schwangerschaftstest frühe Erkennung enthält:HCG-TestzoneGegenanzeigenLesen Sie vor der Durchführung eines Tests grundsätzlich die Anweisungen der Hersteller der Medikamente durch, die Sie gerade einnehmen. Medikamente, die hCG enthalten, und bestimmte seltene Erkrankungen können zu falschen Positiv-Ergebnissen führen. Eileiterschwangerschaften oder eine kürzliche Schwangerschaft, auch wenn diese nicht ausgetragen wurde, können zu irreführenden Ergebnissen führen. Wenn Sie kurz vor oder in den Wechseljahren sind, können Sie ein falsches Ergebnis „Schwanger“ erhalten, obwohl Sie nicht schwanger sind. Hormontherapien mit Clomiphencitrat, gängige Schmerzmittel, Alkohol, Antibiotika oder die Antibabypille sollten KEINE Auswirkungen auf den Test haben. Wenn Sie unerwartete Ergebnisse erhalten, sollten Sie Ihren Arzt kontaktieren.DosierungAnwendungsempfehlung von Clearblue Schwangerschaftstest frühe Erkennung: Dieser Test ist für die Verwendung zu Hause bestimmt. Für Kinder unzugänglich aufbewahren. Lesen Sie die beigefügte Gebrauchsanweisung vor Gebrauch des Produkts sorgfältig durch.HinweiseFür den Selbsttest zu Hause. Ausschließlich zur Verwendung in der In-vitro-Diagnostik. Nicht zur inneren Anwendung. Nicht wiederverwenden.Für Kinder unzugänglich aufbewahren.Bei 2 °C bis 30 °C aufbewahren.Bei Aufbewahrung im K�8,56 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Kalashnikov
-
Clearblue Schwangerschaftstest schnelle ErkennungAnwendungsgebiet von Clearblue Schwangerschaftstest schnelle Erkennung Clearblue Schwangerschaftstest schnelle Erkennung - Schnell und zuverlässigAlle Clearblue Schwangerschaftstests sind ÜBER 99% ZUVERLÄSSIG in der Erkennung einer Schwangerschaft ab dem Fälligkeitstag Ihrer Periode, für ein eindeutiges und zuverlässiges Ergebnis, wenn Sie es am dringendsten benötigen. SCHNELLES ERGEBNIS: Wenn Sie vermuten,schwanger zu sein, möchten Sie möglichst schnell Klarheit.Der Clearblue Schwangerschaftstest Schnelle Erkennung kann Ihnen das Ergebnis „Schwanger“ INNERHALB VON 1 MINUTE anzeigen, wenn Sie ab dem Tag des Ausbleibens Ihrer Periode testen. Warten Sie 3 Minuten, bis sich das Ergebnis „Nicht Schwanger“ bestätigt. EINDEUTIGES ERGEBNIS: Die Ergebnisse dieses Schwangerschaftstests sind EINDEUTIG UND EINFACH ABZULESEN: „+“ für Schwanger, „-“ für Nicht Schwanger. EINFACH IN DER ANWENDUNG: Dank seiner besonders breiten, sich färbenden Testspitze, um anzuzeigen, dass der Test funktioniert, und dem ergonomisch geformten Griff zur einfachen Probeaufnahme ist er ein BESONDERS EINFACH ANZUWENDENDER Schwangerschaftstest zur Heimanwendung. Außerdem hilft unsere Clearblue Floodguard(TM)-Technologie dabei, die häufigste Ursache für gemeldete Benutzerfehler – zu starke Befeuchtung des Teststreifens – um über 70% zu reduzieren. NR. 1 WELTWEIT MEISTVERKAUFTE MARKE: Clearblue ist die Nr. 1 weltweit meistverkaufte Marke*, mit mehr als 40 Jahren Wissenschaft.Vor dem Testen sehen Sie möglicherweise eine schwache horizontale Linie im Ergebnisfenster. Nach dem Testen verdunkelt sich diese Linie, um Ihnen das Ablesen Ihres Ergebnisses zu erleichtern, entweder „Schwanger“ (+) oder „Nicht Schwanger“ (-).*Bei Schwangerschafts und Fruchtbarkeitstests zur Heimanwendung. Unabhängige Marktforschungsdaten internationale Verkäufe.Wirkstoffe / Inhaltsstoffe / ZutatenClearblue Schwangerschaftstest schnelle Erkennung7,36 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Libiszewski, Fabien: Master the Sicilian KalashnikovMaster the Sicilian Kalashnikov , Dive into the fascinating world of the Sicilian Kalashnikov variation! In this captivating Fritztrainer you will uncover the secrets of this explosive opening from the very first moves: 1.e4 c5 2.Nf3 Nc6 3.d4 cxd4 4.Nxd4 e5. Black willingly makes long-term strategic concessions, but in return forcing White to waste precious development time. This versatile opening will appeal to enthusiasts of dynamic play while offering a solid strategic foundation. You will learn the key ideas and crucial strategic plans so you feel more comfortable navigating through the sharp lines. This opening, introduced in 1834 by one of the greatest players of his time - Charles de La Bourdonnais, has stood the test of time and continues to be employed at the highest level by top players. Among the modern heroes of this opening, you'll find Teimour Radjabov, Alexei Shirov, and more recently, Parham Maghsoodloo and Hikaru Nakamura who used the Kalasnikov in the crucial final round of the Grand Swiss 2023 securing his qualification for the Candidates Tournament this way! Expand your repertoire with cutting-edge variations to surprise your opponents. Explore the modern perspective on this opening alongside French GM Fabien Libiszewski, an expert in the Kalashnikov for nearly two decades. ¿ Video running time: 5h 07 minutes (English) ¿ With interactive training including video feedback. ¿ Database with o ver 300 model games ¿ Extra: Training with Ches sBase apps - test your knowledge and practice your Repertoire. Including download & stream for iPad, tablet etc: can be unlocked with imprinted key Fabien Libiszewski was born on 5 January 1984 in St Etienne (France). He is a GM since 2009. His peak Elo rating was 2547. While Fabien continues to play actively, he now also has a solid experience as a coach, notably as the captain of the French mixed team. By producing Fritztrainer, he adds a new dimension to his work. System requirements: Minimum: Pentium III 1 GHz, 1 GB RAM, Windows 8.1, DirectX9 graphic card with 256 MB RAM, DVD-ROM drive, Windows Media Player 9 and internet connection for program activation. Recommended: PC Intel Core i7, 2.8 GHz, 4 GB RAM, Windows 10 or 11 , DirectX10 graphic card (or compatible) with 512 MB RAM or better, 100% DirectX10 compatible sound card, Windows Media Player 11, DVDROM drive and internet connection for program activation. , Besen > Besen & Kehrbleche , Erscheinungsjahr: 20240326, Produktform: DI, Titel der Reihe: Fritztrainer - Interaktives Video-Schachtraining##, Autoren: Libiszewski, Fabien, Keyword: Schach; Schacheröffnung; Schachtraining, Fachschema: Eröffnung (Schach)~Gambit (Schach)~Schach / Eröffnung~Schach / Gambit~Schach / Software, Warengruppe: Software/Sport/Sonstige Sportarten, UNSPSC: 85234910, Warenverzeichnis für die Außenhandelsstatistik: 85234910, Länge: 191, Breite: 139, Höhe: 17, Gewicht: 84, Produktform: DVD-ROM, Genre: Software,28,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
-
Wie kann ich mich vor Online-Betrug und Phishing schützen?
1. Seien Sie vorsichtig bei der Weitergabe persönlicher Informationen online. 2. Klicken Sie nicht auf verdächtige Links oder öffnen Sie unbekannte Anhänge. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig Ihre Sicherheitssoftware. **
-
Wie können Nutzer ihre Online-Sicherheit verbessern, um sich vor Phishing-Attacken und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter verwenden und regelmäßig ändern. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Antiviren-Software und regelmäßige Updates für Betriebssysteme und Programme können ebenfalls helfen, die Online-Sicherheit zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.