Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **


Ähnliche Suchbegriffe für Josef-Graf-Sedlnitzky-als
Top-Angebote
Produkte zum Begriff Josef-Graf-Sedlnitzky-als:
-
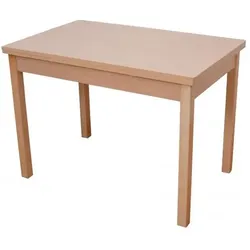
Möbel Direkt Online, Sitzbank, JosefEine teilmassive Truheneckbankgruppe, die für formschönes Design mit viel Sinn für Gemütlichkeit steht. Wahlweise lieferbar in sieben attraktiven Farbkombinationen. Die Gruppe wirkt hell und freundlich und trägt zur optimalen Raumausnutzung bei. Eine kompakte Eckbank, ausgestattet mit massiven Buchenholzelementen und widerstandsfähigen Melaminoberflächen, sorgt für Behaglichkeit. Die mit Qualitätsschaumstoff gepolsterten Sitz- und Rückenkissen weisen attraktive Ziersteppungen auf und sind mit langlebigen, strapazierfähigen Strukturstoffen bezogen. Unter den beiden seitlichen Sitzflächen befinden sich zwei Truhen, die für zusätzlichen Stauraum sorgen. Diese sind mit Gasdruckfedern gesichert und garantieren eine verletzungsfreie Handhabung der Truhendeckel. Beide Stühle und das Untergestell des rechteckigen Vierfusstisches sind aus massiver Buche, während die Tischplatte mit einer robusten, pflegeleichten Melaminoberfläche in Holzoptik glänzt. Zwei seitliche Auszugplatten, je ca. 30 cm, sorgen bei mehr Platzbedarf für eine schnelle Vergrösserung des Tisches. Einfache Reinigung: nur mit einem leicht feuchten Tuch abwischen und trocken nachpolieren. Die Verarbeitung aller Einzelteile garantiert eine hohe Stabilität und lange Nutzungsdauer. Schaffen Sie eine behagliche und gemütliche Atmosphäre in Ihrem Zuhause.866,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dürckheim, Karlfried Graf: Der Alltag als ÜbungDer Alltag als Übung , Vom Weg zur Verwandlung , Karosserie-Kits > Karosserie & Exterieur Styling , Auflage: 12., unveränderte Auflage, Erscheinungsjahr: 20180409, Produktform: Kartoniert, Beilage: KART, Autoren: Dürckheim, Karlfried Graf, Auflage: 18012, Auflage/Ausgabe: 12., unveränderte Auflage, Seitenzahl/Blattzahl: 130, Keyword: Bemühung; Zen-Buddhismus; Psychologie; Initiationstherapie; Psychotherapie; Bemühen, Fachschema: Gleichgewicht (psychologisch)~Psychologie~Management / Selbstmanagement~Manager / Selbstmanagement~Selbstmanagement~Hilfe / Lebenshilfe~Lebenshilfe~Wissenschaftsgeschichte (Sozial- und Geisteswissenschaften)~Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Medizin / Geschichte~Psychiatrie - Psychiater~Klinische Psychologie~Psychologie / Klinische Psychologie, Fachkategorie: Wissenschaftsgeschichte (Sozial- und Geisteswissenschaften)~Geschichte der Medizin~Psychiatrie~Klinische Psychologie~Medizin und Gesundheit: Ratgeber, Sachbuch~Ratgeber, Sachbuch: Psychologie, Warengruppe: HC/Psychologie/Psychologische Ratgeber, Fachkategorie: Analytische Psychologie (C. G. Jung), Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Länge: 205, Breite: 123, Höhe: 15, Gewicht: 164, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783456851297 9783456835440 9783456816074, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 174155720,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Matuschka, Mario Graf von: Michael Graf von MatuschkaMichael Graf von Matuschka , Der schlesische Verwaltungsjurist Michael Graf von Matuschka wurde als Folge des Umsturzversuches vom 20. Juli am 14. September 1944 im Zuchthaus Berlin-Plötzensee ermordet. In intensiver Erinnerungsarbeit gelingt es seinem Sohn Mario, durch Auswertung der Quellen ein beeindruckendes biographisches Porträt zu zeichnen. Diese Suche nach dem Vater bildet einen singulären Beitrag zur Erinnerungsliteratur der Frauen und Kinder des 20. Juli 1944. In seinem ergänzenden Beitrag 'Widerstandskämpfer als Märtyrer' weist Gerhard Ringshausen nach, dass Matuschka als Mitwisser der Umsturzpläne zu jenen Widerstandskämpfern gehörte, die sich als gläubige Christen gegen den Diktator wandten und im Glauben starben. Bis zu ihrer Aufnahme in die Martyrologien der beiden Kirchen war es ein langer Weg, der hier erstmals dargestellt wird. Eine Gegenüberstellung der Leben des evangelischen Märtyrers Hans Bernd von Haeften und des katholischen Michael Graf von Matuschka unterstreicht, dass das geistige Fundament ein wesentliches Element des Widerstandes war. , Einspritzpumpen > Kraftstoffversorgung , Erscheinungsjahr: 20240723, Titel der Reihe: Widerstand im Widerstreit#7#, Autoren: Matuschka, Mario Graf von, Redaktion: Ringshausen, Gerhard~Voss, Rüdiger von, Seitenzahl/Blattzahl: 200, Abbildungen: ca. 20 Abbildungen, Keyword: 20. Juli; Drittes Reich; Geistlichkeit; NS-Regime; Plötzensee; Widerstand, Fachschema: Drittes Reich~Nationalsozialismus / Drittes Reich~Widerstand / 20. Juli 1944~20. Juli 1944, Warengruppe: HC/Geschichte/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 173, Höhe: 21, Gewicht: 556, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Warum wird Graf Dracula als Vampir bezeichnet?
Graf Dracula wird als Vampir bezeichnet, weil er in der Literatur und im Film als eine Figur dargestellt wird, die Blut trinkt, um zu überleben und ihre Opfer in Vampire verwandelt. Er hat auch andere typische Merkmale eines Vampirs, wie zum Beispiel die Fähigkeit, sich in eine Fledermaus zu verwandeln und in der Nacht zu agieren. **
-
Wie schminke ich mich als Graf Dracula?
Um dich als Graf Dracula zu schminken, beginne damit, dein Gesicht mit einer hellen Foundation zu grundieren. Verwende dann schwarze oder graue Lidschatten, um tiefe Schatten unter den Augen und um die Wangenknochen zu schaffen. Betone deine Augen mit einem schwarzen Eyeliner und trage roten Lippenstift auf. Vergiss nicht, deine Augenbrauen dunkler zu schminken und füge vielleicht noch einige falsche Vampirzähne hinzu, um den Look zu vervollständigen. **


Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
Warum sehen Russen Josef Stalin als Helden?
Einige Russen sehen Josef Stalin als Helden, weil sie seine Rolle bei der Industrialisierung und Modernisierung Russlands während seiner Amtszeit als positiv betrachten. Sie schätzen auch seine Führungsrolle während des Zweiten Weltkriegs und sehen ihn als einen starken Führer, der Russland zu einer Weltmacht gemacht hat. Es ist wichtig anzumerken, dass nicht alle Russen diese Ansicht teilen und dass Stalins Herrschaft auch von vielen als repressiv und brutal angesehen wird. **
Top-Angebote
Produkte zum Begriff Josef-Graf-Sedlnitzky-als:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Graf Schack als Kunstsammler, Sachbücher von Andrea PophankenIm 19. Jahrhundert begründeten Privatsammler wie Wallraf in Köln, Städel in Frankfurt oder Wagener in Berlin mit ihren Stiftungen bedeutende Museen. München verdankt Adolf Friedrich Graf von Schacks Sammeltätigkeit mit der Schack-Galerie die einzige vollständig erhaltene Privatsammlung deutscher Malerei des 19. Jahrhunderts überhaupt. Über gut zwei Jahrzehnte nimmt Schack als Kunstsammler und Mäzen eine ähnlich bedeutende Position ein wie vor ihm König Ludwig I. von Bayern. Der Bildbestand der Schack-Galerie, 190 Gemälde und 85 Kopien nach alten Meistern, lässt sich thematisch auf das engste mit den persönlichen Interessen des Sammlers verbinden. Die originelle Sammlung wurde von einem engagierten Literaten und begeisterten Reisenden zusammengestellt. Daher wird auch Schacks Leistung als Schriftsteller, Übersetzer und Reisender vorgestellt. Wie gross Schacks Bedeutung als Kunstsammler in München war, wird deutlich im Vergleich zu den Aktivitäten der amtierenden Monarchen, der Akademie, des Kunstvereins, der Münchner Künstlergenossenschaft und dem Ausstellungswesen. Sein grosses Interesse an den bei ihm vertretenen Malern und seine enge Verbindung zu ihnen bezeugt der dichte Briefwechsel zwischen Sammler und Künstlern. Anhand von neuen Quellen und Dokumenten wird ausserdem der erste Galeriebau Schacks vorgestellt. Vergleicht man Schacks Kopiensammlung sowie die komplette Galerie mit zeitgleichen Sammlungen, so erweist sich sowohl die Kopiensammlung als Sonderfall und Teil des Ganzen als auch Schacks Sammlung überhaupt als eine der qualitativ hochwertigsten ihrer Zeit.28,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Möbel Direkt Online, Sitzbank, JosefEine teilmassive Truheneckbankgruppe, die für formschönes Design mit viel Sinn für Gemütlichkeit steht. Wahlweise lieferbar in sieben attraktiven Farbkombinationen. Die Gruppe wirkt hell und freundlich und trägt zur optimalen Raumausnutzung bei. Eine kompakte Eckbank, ausgestattet mit massiven Buchenholzelementen und widerstandsfähigen Melaminoberflächen, sorgt für Behaglichkeit. Die mit Qualitätsschaumstoff gepolsterten Sitz- und Rückenkissen weisen attraktive Ziersteppungen auf und sind mit langlebigen, strapazierfähigen Strukturstoffen bezogen. Unter den beiden seitlichen Sitzflächen befinden sich zwei Truhen, die für zusätzlichen Stauraum sorgen. Diese sind mit Gasdruckfedern gesichert und garantieren eine verletzungsfreie Handhabung der Truhendeckel. Beide Stühle und das Untergestell des rechteckigen Vierfusstisches sind aus massiver Buche, während die Tischplatte mit einer robusten, pflegeleichten Melaminoberfläche in Holzoptik glänzt. Zwei seitliche Auszugplatten, je ca. 30 cm, sorgen bei mehr Platzbedarf für eine schnelle Vergrösserung des Tisches. Einfache Reinigung: nur mit einem leicht feuchten Tuch abwischen und trocken nachpolieren. Die Verarbeitung aller Einzelteile garantiert eine hohe Stabilität und lange Nutzungsdauer. Schaffen Sie eine behagliche und gemütliche Atmosphäre in Ihrem Zuhause.866,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dürckheim, Karlfried Graf: Der Alltag als ÜbungDer Alltag als Übung , Vom Weg zur Verwandlung , Karosserie-Kits > Karosserie & Exterieur Styling , Auflage: 12., unveränderte Auflage, Erscheinungsjahr: 20180409, Produktform: Kartoniert, Beilage: KART, Autoren: Dürckheim, Karlfried Graf, Auflage: 18012, Auflage/Ausgabe: 12., unveränderte Auflage, Seitenzahl/Blattzahl: 130, Keyword: Bemühung; Zen-Buddhismus; Psychologie; Initiationstherapie; Psychotherapie; Bemühen, Fachschema: Gleichgewicht (psychologisch)~Psychologie~Management / Selbstmanagement~Manager / Selbstmanagement~Selbstmanagement~Hilfe / Lebenshilfe~Lebenshilfe~Wissenschaftsgeschichte (Sozial- und Geisteswissenschaften)~Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Medizin / Geschichte~Psychiatrie - Psychiater~Klinische Psychologie~Psychologie / Klinische Psychologie, Fachkategorie: Wissenschaftsgeschichte (Sozial- und Geisteswissenschaften)~Geschichte der Medizin~Psychiatrie~Klinische Psychologie~Medizin und Gesundheit: Ratgeber, Sachbuch~Ratgeber, Sachbuch: Psychologie, Warengruppe: HC/Psychologie/Psychologische Ratgeber, Fachkategorie: Analytische Psychologie (C. G. Jung), Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Länge: 205, Breite: 123, Höhe: 15, Gewicht: 164, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783456851297 9783456835440 9783456816074, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 174155720,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Josef-Graf-Sedlnitzky-als
-
Matuschka, Mario Graf von: Michael Graf von MatuschkaMichael Graf von Matuschka , Der schlesische Verwaltungsjurist Michael Graf von Matuschka wurde als Folge des Umsturzversuches vom 20. Juli am 14. September 1944 im Zuchthaus Berlin-Plötzensee ermordet. In intensiver Erinnerungsarbeit gelingt es seinem Sohn Mario, durch Auswertung der Quellen ein beeindruckendes biographisches Porträt zu zeichnen. Diese Suche nach dem Vater bildet einen singulären Beitrag zur Erinnerungsliteratur der Frauen und Kinder des 20. Juli 1944. In seinem ergänzenden Beitrag 'Widerstandskämpfer als Märtyrer' weist Gerhard Ringshausen nach, dass Matuschka als Mitwisser der Umsturzpläne zu jenen Widerstandskämpfern gehörte, die sich als gläubige Christen gegen den Diktator wandten und im Glauben starben. Bis zu ihrer Aufnahme in die Martyrologien der beiden Kirchen war es ein langer Weg, der hier erstmals dargestellt wird. Eine Gegenüberstellung der Leben des evangelischen Märtyrers Hans Bernd von Haeften und des katholischen Michael Graf von Matuschka unterstreicht, dass das geistige Fundament ein wesentliches Element des Widerstandes war. , Einspritzpumpen > Kraftstoffversorgung , Erscheinungsjahr: 20240723, Titel der Reihe: Widerstand im Widerstreit#7#, Autoren: Matuschka, Mario Graf von, Redaktion: Ringshausen, Gerhard~Voss, Rüdiger von, Seitenzahl/Blattzahl: 200, Abbildungen: ca. 20 Abbildungen, Keyword: 20. Juli; Drittes Reich; Geistlichkeit; NS-Regime; Plötzensee; Widerstand, Fachschema: Drittes Reich~Nationalsozialismus / Drittes Reich~Widerstand / 20. Juli 1944~20. Juli 1944, Warengruppe: HC/Geschichte/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 173, Höhe: 21, Gewicht: 556, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum wird Graf Dracula als Vampir bezeichnet?
Graf Dracula wird als Vampir bezeichnet, weil er in der Literatur und im Film als eine Figur dargestellt wird, die Blut trinkt, um zu überleben und ihre Opfer in Vampire verwandelt. Er hat auch andere typische Merkmale eines Vampirs, wie zum Beispiel die Fähigkeit, sich in eine Fledermaus zu verwandeln und in der Nacht zu agieren. **
-
Wie schminke ich mich als Graf Dracula?
Um dich als Graf Dracula zu schminken, beginne damit, dein Gesicht mit einer hellen Foundation zu grundieren. Verwende dann schwarze oder graue Lidschatten, um tiefe Schatten unter den Augen und um die Wangenknochen zu schaffen. Betone deine Augen mit einem schwarzen Eyeliner und trage roten Lippenstift auf. Vergiss nicht, deine Augenbrauen dunkler zu schminken und füge vielleicht noch einige falsche Vampirzähne hinzu, um den Look zu vervollständigen. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Warum sehen Russen Josef Stalin als Helden?
Einige Russen sehen Josef Stalin als Helden, weil sie seine Rolle bei der Industrialisierung und Modernisierung Russlands während seiner Amtszeit als positiv betrachten. Sie schätzen auch seine Führungsrolle während des Zweiten Weltkriegs und sehen ihn als einen starken Führer, der Russland zu einer Weltmacht gemacht hat. Es ist wichtig anzumerken, dass nicht alle Russen diese Ansicht teilen und dass Stalins Herrschaft auch von vielen als repressiv und brutal angesehen wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.