Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie führt man eine Alpha-Korrektur bei einer ANOVA mit Bonferroni-Post-Hoc-Test durch?
Um eine Alpha-Korrektur bei einer ANOVA mit Bonferroni-Post-Hoc-Test durchzuführen, muss der ursprüngliche Signifikanzniveau (Alpha) durch die Anzahl der geplanten Vergleiche geteilt werden. Dieser korrigierte Alpha-Wert wird dann für jeden einzelnen Vergleich verwendet, um die Signifikanz zu bestimmen. Dieser Ansatz reduziert das Risiko von Fehlern erster Art, da die Wahrscheinlichkeit, einen signifikanten Unterschied zu finden, strenger kontrolliert wird. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **


Ähnliche Suchbegriffe für Holm-Bonferroni-Test
Top-Angebote
Produkte zum Begriff Holm-Bonferroni-Test:
-
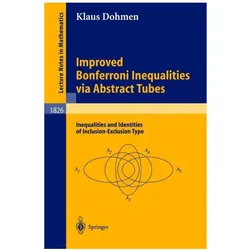
Improved Bonferroni Inequalities via Abstract Tubes, Fachbücher von Klaus DohmenDas Fachbuch "Improved Bonferroni Inequalities via Abstract Tubes" bietet eine umfassende Einführung in die moderne Theorie der abstrakten Rohre. Es erläutert ein Rahmenwerk zur Etablierung verbesserter Inklusions-Exklusions-Identitäten und Bonferroni-Ungleichungen, die nachweislich mindestens so präzise sind wie ihre klassischen Pendants, jedoch mit weniger Termen auskommen. Das Buch enthält alle notwendigen Definitionen aus der Graphentheorie, der Gittertheorie und der Topologie. Besondere Aufmerksamkeit wird den Abschluss- und Kernoperatoren gewidmet, und zahlreiche Beispiele veranschaulichen die Anwendbarkeit dieser neuen Theorie. Anwendungsgebiete umfassen die Zuverlässigkeit von Systemen und Netzwerken, Probleme der Zuverlässigkeitsabdeckung sowie die chromatische Graphentheorie. Weitere behandelte Themen sind Zeilbergers abstrakte Schnürungserweiterung, Matroid-Polynome und Möbius-Funktionen.36,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hümmler, Holm Gero: FaktenimmunFaktenimmun , Warum Wissenschaftsleugnung so gefährlich ist und wie man sich davor schützt , Stoßdämpferfedern > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20240416, Produktform: Kartoniert, Autoren: Hümmler, Holm Gero, Seitenzahl/Blattzahl: 220, Abbildungen: 5 Schwarz-Weiß- Abbildungen, Keyword: 5G; Bill Gates; Chips Verschwörungstheorie; Coronapandemie; Desinformation; FLICC; Factfulness; Fake Facts; Fake News; Geshichtsleugner; Hans Rosling; Klimwandel; Klmawandelleugner; Krankheitsleugner; Mai Thi Nguyen-Kim; PLURV; Querdenker; Sachbuch; Skeptiker; Strahlenschutz; Verschwörungsmythen; Verschwörungstheoretiker; Verschwörungstheorien; Verschwörungstheorien aufgedeckt; WTF Talk; Wissenschaftsleugnung; antiwissenschaftlichen Desinformation; Überwachung, Fachschema: Verschwörung, Fachkategorie: Wissenschaft, Technologie und Gesellschaft ~Populärwissenschaftliche Werke~Die Natur: Sachbuch, Warengruppe: HC/Naturwissenschaften/Technik allg., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 224 Blätter, Länge: 208, Breite: 139, Höhe: 22, Gewicht: 338, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Ist eine Bonferroni-Korrektur notwendig?
Eine Bonferroni-Korrektur ist notwendig, wenn mehrere statistische Tests durchgeführt werden und das Risiko von Fehlern vom Typ I (falsch positive Ergebnisse) reduziert werden soll. Die Korrektur passt die Signifikanzniveaus der einzelnen Tests an, um das Gesamtrisiko von Fehlern zu kontrollieren. Es hängt von der spezifischen Forschungsfrage und dem gewünschten Schutz vor Fehlern ab, ob eine Bonferroni-Korrektur angemessen ist. **


Wann macht man Bonferroni Korrektur?
Die Bonferroni-Korrektur wird angewendet, wenn mehrere Hypothesentests auf einmal durchgeführt werden, um das Risiko von Typ-I-Fehlern zu reduzieren. Sie wird insbesondere in der Biostatistik, Genetik und anderen Bereichen der Forschung verwendet, in denen mehrere Vergleiche gemacht werden. Die Korrektur wird angewendet, um sicherzustellen, dass die Gesamtwahrscheinlichkeit eines Fehlers bei der Ablehnung der Nullhypothese nicht zu hoch wird. Sie ist besonders wichtig, wenn die Wahrscheinlichkeit von zufälligen Fehlern durch die Anzahl der durchgeführten Tests erhöht wird. Die Bonferroni-Korrektur ist eine konservative Methode, die die Wahrscheinlichkeit von Typ-I-Fehlern reduziert, aber auch die Wahrscheinlichkeit von Typ-II-Fehlern erhöhen kann. **
Wann muss ich bonferroni korrigieren?
Die Bonferroni-Korrektur wird angewendet, wenn mehrere statistische Tests auf denselben Daten durchgeführt werden, um das Risiko von Typ-I-Fehlern zu reduzieren. Sie sollte verwendet werden, wenn mehrere Hypothesen getestet werden, um sicherzustellen, dass die Gesamtwahrscheinlichkeit eines Fehlers unter einem bestimmten Signifikanzniveau bleibt. Die Korrektur wird insbesondere empfohlen, wenn die Wahrscheinlichkeit von Zufallsfunden erhöht ist, z.B. bei der Analyse großer Datensätze mit vielen Variablen. Es ist wichtig zu beachten, dass die Bonferroni-Korrektur die Teststärke reduzieren kann, da sie die Signifikanzniveaus für jeden Test strenger macht. **
Top-Angebote
Produkte zum Begriff Holm-Bonferroni-Test:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Clearblue Schwangerschaftstest schnelle Erkennung 3 St TestClearblue Schwangerschaftstest Schnelle Erkennung Der Clearblue Schwangerschaftstest Schnelle Erkennung kann Ihnen das Ergebnis „Schwanger“ schon nach 1 Minute anzeigen, wenn Sie am Tag des Ausbleibens Ihrer Periode testen. Warten Sie 3 Minuten, bis...12,89 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Improved Bonferroni Inequalities via Abstract Tubes, Fachbücher von Klaus DohmenDas Fachbuch "Improved Bonferroni Inequalities via Abstract Tubes" bietet eine umfassende Einführung in die moderne Theorie der abstrakten Rohre. Es erläutert ein Rahmenwerk zur Etablierung verbesserter Inklusions-Exklusions-Identitäten und Bonferroni-Ungleichungen, die nachweislich mindestens so präzise sind wie ihre klassischen Pendants, jedoch mit weniger Termen auskommen. Das Buch enthält alle notwendigen Definitionen aus der Graphentheorie, der Gittertheorie und der Topologie. Besondere Aufmerksamkeit wird den Abschluss- und Kernoperatoren gewidmet, und zahlreiche Beispiele veranschaulichen die Anwendbarkeit dieser neuen Theorie. Anwendungsgebiete umfassen die Zuverlässigkeit von Systemen und Netzwerken, Probleme der Zuverlässigkeitsabdeckung sowie die chromatische Graphentheorie. Weitere behandelte Themen sind Zeilbergers abstrakte Schnürungserweiterung, Matroid-Polynome und Möbius-Funktionen.36,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie führt man eine Alpha-Korrektur bei einer ANOVA mit Bonferroni-Post-Hoc-Test durch?
Um eine Alpha-Korrektur bei einer ANOVA mit Bonferroni-Post-Hoc-Test durchzuführen, muss der ursprüngliche Signifikanzniveau (Alpha) durch die Anzahl der geplanten Vergleiche geteilt werden. Dieser korrigierte Alpha-Wert wird dann für jeden einzelnen Vergleich verwendet, um die Signifikanz zu bestimmen. Dieser Ansatz reduziert das Risiko von Fehlern erster Art, da die Wahrscheinlichkeit, einen signifikanten Unterschied zu finden, strenger kontrolliert wird. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für Holm-Bonferroni-Test
-
Hümmler, Holm Gero: FaktenimmunFaktenimmun , Warum Wissenschaftsleugnung so gefährlich ist und wie man sich davor schützt , Stoßdämpferfedern > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20240416, Produktform: Kartoniert, Autoren: Hümmler, Holm Gero, Seitenzahl/Blattzahl: 220, Abbildungen: 5 Schwarz-Weiß- Abbildungen, Keyword: 5G; Bill Gates; Chips Verschwörungstheorie; Coronapandemie; Desinformation; FLICC; Factfulness; Fake Facts; Fake News; Geshichtsleugner; Hans Rosling; Klimwandel; Klmawandelleugner; Krankheitsleugner; Mai Thi Nguyen-Kim; PLURV; Querdenker; Sachbuch; Skeptiker; Strahlenschutz; Verschwörungsmythen; Verschwörungstheoretiker; Verschwörungstheorien; Verschwörungstheorien aufgedeckt; WTF Talk; Wissenschaftsleugnung; antiwissenschaftlichen Desinformation; Überwachung, Fachschema: Verschwörung, Fachkategorie: Wissenschaft, Technologie und Gesellschaft ~Populärwissenschaftliche Werke~Die Natur: Sachbuch, Warengruppe: HC/Naturwissenschaften/Technik allg., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 224 Blätter, Länge: 208, Breite: 139, Höhe: 22, Gewicht: 338, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Holm, Johanne Lykke: Rote SonneRote Sonne , Ein brütend heißer Sommer in einer schmutzigen, trägen Stadt am Fluss. India arbeitet an der Universität dieser Stadt und lebt gemeinsam mit ihrem Freund Kallas in einem Wohnkomplex mit Parkanlage. Da lädt Desma, eine Freundin aus Kindertagen, das Paar in ihr großes Haus am Meer ein, und die beiden fahren hin. Dort angekommen, legt sich jedoch eine seltsame, unheimliche Stimmung über die scheinbare Urlaubsidylle. Im Radio wird von verschwundenen Kindern berichtet, ein Mann ertrinkt fast beim Baden, Feuer wüten in der näheren Umgebung. Eines Nachts tauchen drei Kinder auf, die allein sind und nirgendwo hin können. Desma bietet den Kindern Unterschlupf für die Nacht, aber als sich der Waldbrand weiter ausbreitet, sind sie gezwungen, länger zu bleiben. Die Dinge verkomplizieren sich, als India und Kallas eine liebevolle und fürsorgliche Beziehung zu den Kindern aufbauen und letztlich vor der Fragen stehen, wem Kinder eigentlich gehören, ob sie überhaupt jemandem gehören. In Rote Sonne erzählt Johanne Lykke Holm von Gemeinschaft und Familie, von Fürsorge und Verantwortung, aber auch von drohender Gewalt und Unheimlichkeiten, von Versehrungen, die Menschen ein Leben lang prägen. Johanne Lykke Holm schafft mit ihrer kraftvollen und einzigartigen Bildsprache eine intensive Atmosphäre und erzählt eine Geschichte, die so glaubhaft wie metaphysisch ist, traumgleich und gleichzeitig hellwach. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240917, Produktform: Leinen, Autoren: Holm, Johanne Lykke, Übersetzung: Granz, Hanna, Seitenzahl/Blattzahl: 272, Keyword: Beziehung; Familie; Familienmodell; Fürsorge; Gewalt; Hitze; Kinder; Sommer; Unheimlichkeiten; Verantwortung; Waldbrand; atmosphärisch; metaphysisch; unheimlich, Fachschema: Dänische Belletristik / Roman, Erzählung, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.)~21. Jahrhundert (2000 bis 2100 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: AKI Verlag, Verlag: AKI Verlag, Verlag: AKI Verlag, verfügbar ab: 20240917, Produktverfügbarkeit: 02, Länge: 205, Breite: 145, Höhe: 27, Gewicht: 487, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Ist eine Bonferroni-Korrektur notwendig?
Eine Bonferroni-Korrektur ist notwendig, wenn mehrere statistische Tests durchgeführt werden und das Risiko von Fehlern vom Typ I (falsch positive Ergebnisse) reduziert werden soll. Die Korrektur passt die Signifikanzniveaus der einzelnen Tests an, um das Gesamtrisiko von Fehlern zu kontrollieren. Es hängt von der spezifischen Forschungsfrage und dem gewünschten Schutz vor Fehlern ab, ob eine Bonferroni-Korrektur angemessen ist. **
-
Wann macht man Bonferroni Korrektur?
Die Bonferroni-Korrektur wird angewendet, wenn mehrere Hypothesentests auf einmal durchgeführt werden, um das Risiko von Typ-I-Fehlern zu reduzieren. Sie wird insbesondere in der Biostatistik, Genetik und anderen Bereichen der Forschung verwendet, in denen mehrere Vergleiche gemacht werden. Die Korrektur wird angewendet, um sicherzustellen, dass die Gesamtwahrscheinlichkeit eines Fehlers bei der Ablehnung der Nullhypothese nicht zu hoch wird. Sie ist besonders wichtig, wenn die Wahrscheinlichkeit von zufälligen Fehlern durch die Anzahl der durchgeführten Tests erhöht wird. Die Bonferroni-Korrektur ist eine konservative Methode, die die Wahrscheinlichkeit von Typ-I-Fehlern reduziert, aber auch die Wahrscheinlichkeit von Typ-II-Fehlern erhöhen kann. **
-
Wann muss ich bonferroni korrigieren?
Die Bonferroni-Korrektur wird angewendet, wenn mehrere statistische Tests auf denselben Daten durchgeführt werden, um das Risiko von Typ-I-Fehlern zu reduzieren. Sie sollte verwendet werden, wenn mehrere Hypothesen getestet werden, um sicherzustellen, dass die Gesamtwahrscheinlichkeit eines Fehlers unter einem bestimmten Signifikanzniveau bleibt. Die Korrektur wird insbesondere empfohlen, wenn die Wahrscheinlichkeit von Zufallsfunden erhöht ist, z.B. bei der Analyse großer Datensätze mit vielen Variablen. Es ist wichtig zu beachten, dass die Bonferroni-Korrektur die Teststärke reduzieren kann, da sie die Signifikanzniveaus für jeden Test strenger macht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.