Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie mounte ich ein Network File System (NFS)?
Um ein Network File System (NFS) zu mounten, musst du zunächst sicherstellen, dass der NFS-Server und der NFS-Client korrekt konfiguriert sind und im selben Netzwerk sind. Dann kannst du den Befehl "mount" verwenden, um das NFS-Verzeichnis auf dem Client zu mounten. Du musst die IP-Adresse oder den Hostnamen des NFS-Servers sowie den Pfad zum freigegebenen Verzeichnis angeben. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **

Ähnliche Suchbegriffe für Hängemappenwagen-System-File-Trolley
Top-Angebote
Produkte zum Begriff Hängemappenwagen-System-File-Trolley:
-
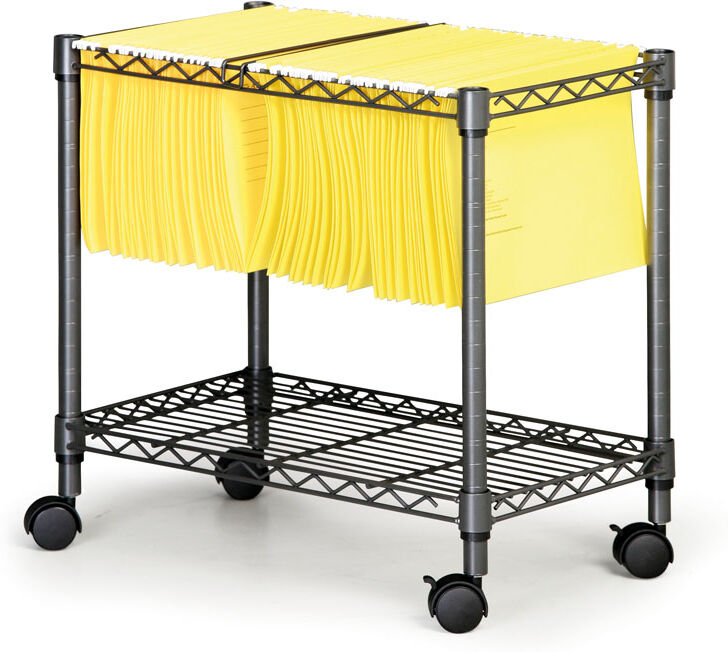
B2B Partner Hängemappenwagen, Hängeregisterwagender Hängemappenwagen ist aus Stahlrohren und -draht hergestellt Oberflächenbehandlung mit Pulverlack im Anthrazit-Farbton der Hängemappenwagen ist sehr fest, die Steifheit wird durch die beliebten festen Konusverbindungen gewährleistet die Regalböden und Oberrahmen sind höhenverstellbar die Hängemappen sind NICHT enthalten Wagenmaße (H x B x T) 600 x 350 x 500 mm Tragfähigkeit 40 kg38,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hängemappenwagen Pragma, mit Ablageboden, lichtgrauDer mobile und sehr hilfreiche Vielzweck-Bürowagen verfügt dank seiner stabilen Stahlkonstruktion über eine hohe Belastbarkeit. Fahrbar auf 4 Zwillingslenkrollen mit Feststellern. Rollauszüge auf kugelgelagerten Teleskopführungen mit Endarretierung. * Schreibtischhöhe (720 mm) * mit Ablageboden und 2 Mappenauszügen * Farbe: Wahlweise komplett in Lichtgrau oder in Alusilber/Buche hell * Maße: B 760 x T 400 x H 720 mm308,21 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Elite Bags EMERAIR'S TROLLEY Beatmungskoffer mit Trolley-System rotDer Elite Bags Emerair’s Trolley wurde speziell für den sicheren Transport von Beatmungsgeräten und medizinischem Zubehör entwickelt. Mit seinem durchdachten Design und dem praktischen Trolley-System ist er ideal für den mobilen Einsatz in Rettungsdiensten, Kliniken und Notfallteams geeignet. Hauptmerkmale & Vorteile Optimale Organisation: Durch das intelligente Innenraumdesign mit separaten Fächern lassen sich Beatmungsgeräte, Sauerstoffflaschen und weiteres Zubehör sicher verstauen. Ergonomische Handhabung: Das ausziehbare Teleskopgriff-System und die stabilen Rollen ermöglichen einen komfortablen Transport, selbst bei schwerer Beladung. Zusätzlich erleichtert das verstaubare Rucksacktragesystem die Mitnahme auf unebenem Gelände. Robustes & wasserabweisendes Material: Der Koffer besteht aus hochwertigem Nylon, das strapazierfähig und wasserabweisend ist und somit eine zuverläs379,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
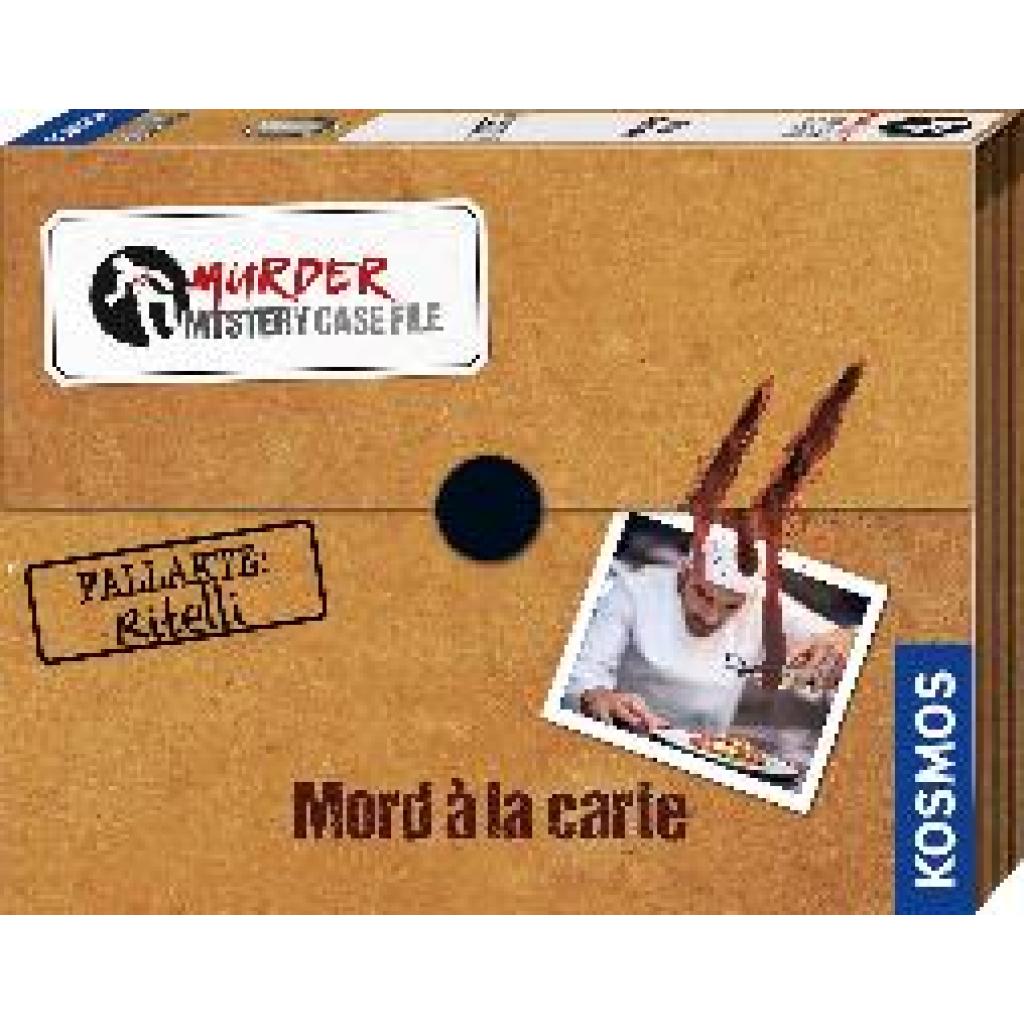
Murder Mystery Case File - Mord à la carteMurder Mystery Case File - Mord à la carte , Ein umfangreiches Case File für Hobby-Ermittler. Mit über 50 Hinweisen und realistischem Beweismaterial. Enthält über 50 Hinweise (Fotos, Zeitungsausschnitte, Zeugenaussagen, Briefe usw.). Gemeinsam oder auch alleine die Fall-Akten durcharbeiten, um den Täter zu entlarven. Für 1-4 SpielerInnen ab 14 Jahren. Mit Tipps und Lösungen online. Design als echte Polizei-Akte. Ermitteln wie die Profis! Wer hat den Starkoch Lorenzo Ritelli ermordet? Dieser wurde tot in seinem New Yorker Restaurant aufgefunden. Wer könnte Interesse an seinem Tod haben? Welcher Zeuge hat kein Alibi? Wer konnte an die Mordwaffe gelangen? Viele Fragen, die unbedingt geklärt werden müssen! Allein oder im Team werden Zeugenaussagen geprüft, Dokumente und Fotos gesammelt. Auch Zeitungausschnitte und weiteres Beweismaterial landen in der Ermittlungsakte. Stück für Stück setzt sich ein Bild zusammen, das zum Täter führt. , Eierkocher > Kleingeräte Küche , Erscheinungsjahr: 202210, Produktform: Spiele, Keyword: brettspiele; gesellschaftsspiele; escape room spiel; gesellschaftsspiel erwachsene; sherlock holmes; spiel des jahres; brettspiele erwachsene; black stories; true detective; hidden games; suspense; csi; scotland yard; krimi spiel; tatort; party-spiel, Fachschema: Non Books / Spiele / Brettspiele~Non Books / Spiele / Escape Spiele~Non Books / Spiele / Krimi und Detektivspiele, Altersempfehlung / Lesealter: 18, ab Alter: 14, bis Alter: 88, Warengruppe: NB/Spielen/Raten, Fachkategorie: Spiele für Drinnen, Text Sprache: ger, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos Verlags-GmbH & Co. KG, Warnung vor Sicherheitsrisiken in der EU: ACHTUNG! Nicht für Kinder unter 3 Jahren geeignet. Erstickungsgefahr, da kleine Teile verschluckt oder eingeatmet werden können., Länge: 296, Breite: 233, Höhe: 50, Gewicht: 480, Produktform: Spiele, Genre: Spiele, PBS, Genre: Spiele, PBS, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Lagerartikel,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wie kann man die Sicherheit der DNS (Domain Name System) maximieren, um vor Phishing-Angriffen und anderen Bedrohungen geschützt zu sein?
1. Verwendung von DNSSEC (Domain Name System Security Extensions) zur Überprüfung der Authentizität von DNS-Einträgen. 2. Implementierung von DANE (DNS-based Authentication of Named Entities) zur Absicherung von TLS-Zertifikaten. 3. Regelmäßige Überwachung und Aktualisierung von DNS-Einstellungen, um Schwachstellen zu identifizieren und zu beheben. **

Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
Warum bootet Windows nicht und zeigt stattdessen "grub rescue unknown file system" an?
Die Meldung "grub rescue unknown file system" tritt normalerweise auf, wenn das Betriebssystem nicht auf die Festplatte zugreifen kann, auf der es installiert ist. Dies kann auf verschiedene Probleme hinweisen, wie z.B. eine beschädigte Bootloader-Konfiguration, eine fehlerhafte Festplatte oder eine falsche Bootreihenfolge im BIOS. Um das Problem zu beheben, können Sie versuchen, den Bootloader neu zu installieren, die Festplatte zu überprüfen oder die Bootreihenfolge im BIOS zu ändern. **
Top-Angebote
Produkte zum Begriff Hängemappenwagen-System-File-Trolley:
-
Hängemappenwagen, Hängeregisterwagender Hängemappenwagen ist aus Stahlrohren und -draht hergestellt Oberflächenbehandlung mit Pulverlack im Anthrazit-Farbton der Hängemappenwagen ist sehr fest, die Steifheit wird durch die beliebten festen Konusverbindungen gewährleistet die Regalböden und Oberrahmen sind höhenverstellbar die Hängemappen sind NICHT enthalten Wagenmaße (H x B x T) 600 x 350 x 500 mm Tragfähigkeit 40 kg34,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
B2B Partner Hängemappenwagen, Hängeregisterwagender Hängemappenwagen ist aus Stahlrohren und -draht hergestellt Oberflächenbehandlung mit Pulverlack im Anthrazit-Farbton der Hängemappenwagen ist sehr fest, die Steifheit wird durch die beliebten festen Konusverbindungen gewährleistet die Regalböden und Oberrahmen sind höhenverstellbar die Hängemappen sind NICHT enthalten Wagenmaße (H x B x T) 600 x 350 x 500 mm Tragfähigkeit 40 kg38,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hängemappenwagen Pragma, mit Ablageboden, lichtgrauDer mobile und sehr hilfreiche Vielzweck-Bürowagen verfügt dank seiner stabilen Stahlkonstruktion über eine hohe Belastbarkeit. Fahrbar auf 4 Zwillingslenkrollen mit Feststellern. Rollauszüge auf kugelgelagerten Teleskopführungen mit Endarretierung. * Schreibtischhöhe (720 mm) * mit Ablageboden und 2 Mappenauszügen * Farbe: Wahlweise komplett in Lichtgrau oder in Alusilber/Buche hell * Maße: B 760 x T 400 x H 720 mm308,21 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Wie mounte ich ein Network File System (NFS)?
Um ein Network File System (NFS) zu mounten, musst du zunächst sicherstellen, dass der NFS-Server und der NFS-Client korrekt konfiguriert sind und im selben Netzwerk sind. Dann kannst du den Befehl "mount" verwenden, um das NFS-Verzeichnis auf dem Client zu mounten. Du musst die IP-Adresse oder den Hostnamen des NFS-Servers sowie den Pfad zum freigegebenen Verzeichnis angeben. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für Hängemappenwagen-System-File-Trolley
-
Elite Bags EMERAIR'S TROLLEY Beatmungskoffer mit Trolley-System rotDer Elite Bags Emerair’s Trolley wurde speziell für den sicheren Transport von Beatmungsgeräten und medizinischem Zubehör entwickelt. Mit seinem durchdachten Design und dem praktischen Trolley-System ist er ideal für den mobilen Einsatz in Rettungsdiensten, Kliniken und Notfallteams geeignet. Hauptmerkmale & Vorteile Optimale Organisation: Durch das intelligente Innenraumdesign mit separaten Fächern lassen sich Beatmungsgeräte, Sauerstoffflaschen und weiteres Zubehör sicher verstauen. Ergonomische Handhabung: Das ausziehbare Teleskopgriff-System und die stabilen Rollen ermöglichen einen komfortablen Transport, selbst bei schwerer Beladung. Zusätzlich erleichtert das verstaubare Rucksacktragesystem die Mitnahme auf unebenem Gelände. Robustes & wasserabweisendes Material: Der Koffer besteht aus hochwertigem Nylon, das strapazierfähig und wasserabweisend ist und somit eine zuverläs379,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Murder Mystery Case File - Mord à la carteMurder Mystery Case File - Mord à la carte , Ein umfangreiches Case File für Hobby-Ermittler. Mit über 50 Hinweisen und realistischem Beweismaterial. Enthält über 50 Hinweise (Fotos, Zeitungsausschnitte, Zeugenaussagen, Briefe usw.). Gemeinsam oder auch alleine die Fall-Akten durcharbeiten, um den Täter zu entlarven. Für 1-4 SpielerInnen ab 14 Jahren. Mit Tipps und Lösungen online. Design als echte Polizei-Akte. Ermitteln wie die Profis! Wer hat den Starkoch Lorenzo Ritelli ermordet? Dieser wurde tot in seinem New Yorker Restaurant aufgefunden. Wer könnte Interesse an seinem Tod haben? Welcher Zeuge hat kein Alibi? Wer konnte an die Mordwaffe gelangen? Viele Fragen, die unbedingt geklärt werden müssen! Allein oder im Team werden Zeugenaussagen geprüft, Dokumente und Fotos gesammelt. Auch Zeitungausschnitte und weiteres Beweismaterial landen in der Ermittlungsakte. Stück für Stück setzt sich ein Bild zusammen, das zum Täter führt. , Eierkocher > Kleingeräte Küche , Erscheinungsjahr: 202210, Produktform: Spiele, Keyword: brettspiele; gesellschaftsspiele; escape room spiel; gesellschaftsspiel erwachsene; sherlock holmes; spiel des jahres; brettspiele erwachsene; black stories; true detective; hidden games; suspense; csi; scotland yard; krimi spiel; tatort; party-spiel, Fachschema: Non Books / Spiele / Brettspiele~Non Books / Spiele / Escape Spiele~Non Books / Spiele / Krimi und Detektivspiele, Altersempfehlung / Lesealter: 18, ab Alter: 14, bis Alter: 88, Warengruppe: NB/Spielen/Raten, Fachkategorie: Spiele für Drinnen, Text Sprache: ger, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos Verlags-GmbH & Co. KG, Warnung vor Sicherheitsrisiken in der EU: ACHTUNG! Nicht für Kinder unter 3 Jahren geeignet. Erstickungsgefahr, da kleine Teile verschluckt oder eingeatmet werden können., Länge: 296, Breite: 233, Höhe: 50, Gewicht: 480, Produktform: Spiele, Genre: Spiele, PBS, Genre: Spiele, PBS, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Lagerartikel,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Murder Mystery Case File - Der Tote im WeinkellerMurder Mystery Case File - Der Tote im Weinkeller , Ein spannendes kooperatives Detektivspiel Mit über 50 Hinweisen und realistischem Beweismaterial Löse den Fall des Toten Winzers im Weinkeller Für 1-4 Spieler ab 14 Jahren Design der Packung als echte Fall-Akte Ein Fall wird neu aufgerollt! Auch nach zwanzig Jahren tappt die Polizei im Dunkeln: Die Leiche eines Winzers wurde nach Jahren erfolgloser Ermittlungen erst jetzt gefunden. An diesen komplizierten Fall müssen Profis ran. Eine spannende Geschichte bringt die Spieler mitten hinein ins Geschehen. In detektivischer Feinarbeit gehen sie Spuren nach und sichern Beweise. Dafür sichten sie in diesem Detektiv-Spiel Zeitungsausschnitte und Notizbücher, Zeugenaussagen, Fotos von Tatort und Verdächtigen. Passen die Aussagen und das Beweismaterial zusammen? Wer könnte hinter der Tat stecken? Die Spieler schlüpfen in die Rolle des ermittelnden Detektiv-Teams. Dieser Krimi verspricht Spannung pur für den nächsten Spielabend! , Eierkocher > Kleingeräte Küche , Erscheinungsjahr: 20210923, Produktform: Spiele, Keyword: gesellschaftsspiele; spiel des jahres; scotland yard; brettspiele; party-spiel; suspense; escape room spiel; sherlock holmes; hidden games; csi; true detective; brettspiele erwachsene; black stories; krimi spiel; gesellschaftsspiel erwachsene; tatort, Fachschema: Non Books / Spiele / Krimi und Detektivspiele, Fachkategorie: Frühe Kindheit / Frühkindliche Bildung, Warengruppe: NB/Kinderbücher/Kinderbeschäftigung Lernen, Fachkategorie: Spiele für Drinnen, Text Sprache: ger, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Franckh-Kosmos, Verlag: Kosmos, Warnung vor Sicherheitsrisiken in der EU: ACHTUNG! Nicht für Kinder unter 3 Jahren geeignet. Erstickungsgefahr, da kleine Teile verschluckt oder eingeatmet werden können., Länge: 294, Breite: 231, Höhe: 55, Gewicht: 498, Produktform: Spiele, Genre: Spiele, PBS, Genre: Spiele, PBS, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Lagerartikel,23,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wie kann man die Sicherheit der DNS (Domain Name System) maximieren, um vor Phishing-Angriffen und anderen Bedrohungen geschützt zu sein?
1. Verwendung von DNSSEC (Domain Name System Security Extensions) zur Überprüfung der Authentizität von DNS-Einträgen. 2. Implementierung von DANE (DNS-based Authentication of Named Entities) zur Absicherung von TLS-Zertifikaten. 3. Regelmäßige Überwachung und Aktualisierung von DNS-Einstellungen, um Schwachstellen zu identifizieren und zu beheben. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Warum bootet Windows nicht und zeigt stattdessen "grub rescue unknown file system" an?
Die Meldung "grub rescue unknown file system" tritt normalerweise auf, wenn das Betriebssystem nicht auf die Festplatte zugreifen kann, auf der es installiert ist. Dies kann auf verschiedene Probleme hinweisen, wie z.B. eine beschädigte Bootloader-Konfiguration, eine fehlerhafte Festplatte oder eine falsche Bootreihenfolge im BIOS. Um das Problem zu beheben, können Sie versuchen, den Bootloader neu zu installieren, die Festplatte zu überprüfen oder die Bootreihenfolge im BIOS zu ändern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.