Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **

Ähnliche Suchbegriffe für GMCI-PRO-SK
Top-Angebote
Produkte zum Begriff GMCI-PRO-SK:
-
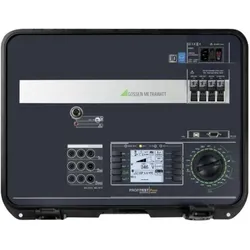
Gossen, Multimeter, GMCI Testgeräte-SetDas GMCI-Testgerät-Set von Gossen ist ein hochwertiges Prüfgerät, das für die normgerechte Überprüfung von Schutzmassnahmen in elektrischen Anlagen entwickelt wurde. Es erfüllt die strengen Anforderungen der DIN VDE 0100-600 sowie anderer relevanter Normen, einschliesslich VDE 0113-1 für Maschinen und Anlagen, VDE 0126-23 für Photovoltaikanlagen und VDE 0122-1 für Ladestationen. Dieses umfassende Set ermöglicht es Fachleuten, die Sicherheit und Funktionalität elektrischer Systeme präzise zu testen und sicherzustellen. Hergestellt in Deutschland, bietet das Testgerät-Set hohe Qualität und Zuverlässigkeit. Es enthält alle notwendigen Komponenten für effektive Tests, sodass die Benutzer sicherstellen können, dass ihre elektrischen Installationen den geltenden Sicherheitsstandards entsprechen und potenzielle Risiken minimiert werden. Es entspricht der DIN VDE 0100-600 für elektrische Installationen, ist geeignet für Maschinen, Photovoltaikanlagen und Ladestationen und zeichnet sich durch hochwertige Verarbeitung für zuverlässige Ergebnisse aus. Dieses umfassende Set ist ideal für professionelle Prüfungen.7459,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hammond SK PROHammond SK-PRO; Stage Keyboard mit Hammond-Drawbars; drei verschiedene Sound Engines: Organ, Piano/Ensemble und Mono Synth; 61-Tasten Hammond Waterfall Tastatur; Orgel Sektion: 3 Parts (Upper, Lower, Pedal) mit 9 Drawbars und 61-stimmig polyphon; Piano/Ensemble Sektion: 128-stimmig polyphon mit Kategorie-Tasten und tiefgehender Bearbeitungsmöglichkeiten der Sounds (Sample-Auswahl, Filter,Hüllkurve, LFO uvm.); Mono Synth Sektion: monophon mit 6 verschiedenen Oszillatoren, 4 Filtertypen, LFO und zwei Hüllkurven; 100 Preset- und 100 User-Patches für Orgel- und Mono Synth Sektion, 300 Preset- und 400 User-Patches für die Piano/Ensemble Sektion; integrierte Effekte; 320x240 Pixel Display; Anschlüsse: USB-Anschluss für externes Speichermedium, MIDI I/O, 6.3 mm Klinke Line-Out L/R, 6.3 mm Klinke Individual Line-Out L/R, Organ Pedal- und Rotary 6.3 mm Klinke Out, Kopfhöreranschluss, 11-pin Leslie-Anschluss, Fußschalter-, Damper- und Expression-Pedal-Anschluss; Abmaße: 1004 x 322 x 109 mm (BxTxH), Gewicht: 9.3 kg2222,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Neumann, Peter: TWINS SK 36 SK 37TWINS SK 36 SK 37 , Der Seenotkreuzer BERLIN (SK 36) und der Seenotkreuzer ANNELIESE KRAMER (SK37) sind die jüngsten und damit modernsten und leistungsfähigsten Rettungsschiffe der Deutschen Gesellschaft zur Rettung Schiffbrüchiger (DGzRS). Zusammen mit der auf Amrum stationierten ERNST MEIER HEDDE bilden Sie die neue 28-Meter-Klasse, die die bewährte 27,5-Meter-Klasse ersetzt. Den Bau dieser schiffstechnischen Meisterleistungen hat Peter Neumann, der renommierte Schiffsfotograf, mit seiner Kamera vom ersten Tag an dokumentiert und zeigt in beeindruckenden Bildern wie ein solcher Kreuzer entsteht. , Wischwasserbehälter, -pumpen & -düsen > Scheiben- & Scheinwerferreinigung , Erscheinungsjahr: 20171218, Produktform: Leinen, Autoren: Neumann, Peter, Seitenzahl/Blattzahl: 167, Abbildungen: 220 Farbfotos, Keyword: Anneliese Kramer; Berlin; DGzRS; Rettungsschiffe; Schiffstechnik, Fachschema: Not - Seenot - Seenotrettungsdienst, Warengruppe: HC/Schiffe, Fachkategorie: Schiffe und Boote: Ratgeber, Sachbuch, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Koehlers Verlagsgesells., Verlag: Koehlers Verlagsgesells., Verlag: Koehler, Länge: 304, Breite: 235, Höhe: 22, Gewicht: 1256, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: SLOWENIEN (SI), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was bedeutet SK?
SK steht für verschiedene Dinge, je nach Kontext. Im Bereich der Informatik könnte es für "Softwareentwicklung" stehen. Im medizinischen Bereich könnte es für "Schlüsselkompetenzen" stehen. Im Sport könnte es für "Schiedsrichterkommission" stehen. Es ist wichtig, den Kontext zu berücksichtigen, um die genaue Bedeutung von SK zu verstehen. Was bedeutet SK für dich? **
-
Was bedeutet "stdstsdt sk"?
"stdstsdt sk" ist keine gängige Abkürzung oder Begriff, daher gibt es keine eindeutige Bedeutung dafür. Es könnte sich um einen Tippfehler oder eine individuelle Abkürzung handeln, die nur in einem bestimmten Kontext Sinn ergibt. Ohne weitere Informationen ist es schwer, eine genaue Bedeutung zu bestimmen. **

Was ist SK Kunden?
SK Kunden könnte sich auf Kunden des Unternehmens SK Telecom beziehen, einem südkoreanischen Telekommunikationsunternehmen. Diese Kunden könnten Mobilfunk- oder Internetdienste von SK Telecom nutzen. Es könnte auch auf Kunden anderer Unternehmen mit ähnlichen Initialen hinweisen. **
Was bedeutet "sk kz"?
"sk kz" ist keine gängige Abkürzung oder Begriff, daher gibt es keine eindeutige Bedeutung dafür. Es könnte sich um eine individuelle Abkürzung oder ein Akronym handeln, das nur in einem spezifischen Kontext Sinn ergibt. Ohne weitere Informationen ist es schwierig, eine genaue Bedeutung zu bestimmen. **
Top-Angebote
Produkte zum Begriff GMCI-PRO-SK:
-
Gossen, Detektor, GMCI TestgerätDas GMCI Testgerät von Gossen ist ein hochmodernes Prüfgerät, das speziell für die normgerechte Prüfung der Wirksamkeit von Schutzmassnahmen in elektrischen Installationen entwickelt wurde. Es erfüllt die Anforderungen der relevanten Normen, darunter DIN VDE 0100-600, VDE 0113-1, VDE 0126-23 und VDE 0122-1. Dieses Gerät ist ideal für Fachleute, die in der Elektroinstallation, Maschinen- und Anlagentechnik sowie in der Photovoltaik tätig sind. Mit seiner Fähigkeit, sowohl AC- als auch DC-Netze zu messen, bietet das GMCI Testgerät umfassende Prüfoptionen, die eine zuverlässige und präzise Analyse der elektrischen Systeme ermöglichen. Die benutzerfreundliche Bedienung und das durchdachte Zubehör machen es zu einem unverzichtbaren Werkzeug für die normkonforme Prüfung von elektrischen Anlagen und E-Ladestationen. Das Gerät ist für den Netzbetrieb ausgelegt und bietet eine Vielzahl von Messfunktionen, die den Anforderungen moderner Elektroinstallationen gerecht werden. - Prüfung von Schutzmassnahmen in elektrischen Installationen nach DIN VDE 0100-600 - Messung der Netzinnen- und Fehlerschleifenimpedanz bis 690 V AC / 800 V DC - Niederohmmessung für Schutz- und Potentialausgleichsleiter mit automatischer Polaritätsumkehr - Isolationsmessung bis 1000 V mit ansteigender Rampe - Messen von Temperatur und Feuchte sowie Ableit- und Differenzströmen.5462,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gossen, Multimeter, GMCI Testgeräte-SetDas GMCI-Testgerät-Set von Gossen ist ein hochwertiges Prüfgerät, das für die normgerechte Überprüfung von Schutzmassnahmen in elektrischen Anlagen entwickelt wurde. Es erfüllt die strengen Anforderungen der DIN VDE 0100-600 sowie anderer relevanter Normen, einschliesslich VDE 0113-1 für Maschinen und Anlagen, VDE 0126-23 für Photovoltaikanlagen und VDE 0122-1 für Ladestationen. Dieses umfassende Set ermöglicht es Fachleuten, die Sicherheit und Funktionalität elektrischer Systeme präzise zu testen und sicherzustellen. Hergestellt in Deutschland, bietet das Testgerät-Set hohe Qualität und Zuverlässigkeit. Es enthält alle notwendigen Komponenten für effektive Tests, sodass die Benutzer sicherstellen können, dass ihre elektrischen Installationen den geltenden Sicherheitsstandards entsprechen und potenzielle Risiken minimiert werden. Es entspricht der DIN VDE 0100-600 für elektrische Installationen, ist geeignet für Maschinen, Photovoltaikanlagen und Ladestationen und zeichnet sich durch hochwertige Verarbeitung für zuverlässige Ergebnisse aus. Dieses umfassende Set ist ideal für professionelle Prüfungen.7459,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für GMCI-PRO-SK
-
Hammond SK PROHammond SK-PRO; Stage Keyboard mit Hammond-Drawbars; drei verschiedene Sound Engines: Organ, Piano/Ensemble und Mono Synth; 61-Tasten Hammond Waterfall Tastatur; Orgel Sektion: 3 Parts (Upper, Lower, Pedal) mit 9 Drawbars und 61-stimmig polyphon; Piano/Ensemble Sektion: 128-stimmig polyphon mit Kategorie-Tasten und tiefgehender Bearbeitungsmöglichkeiten der Sounds (Sample-Auswahl, Filter,Hüllkurve, LFO uvm.); Mono Synth Sektion: monophon mit 6 verschiedenen Oszillatoren, 4 Filtertypen, LFO und zwei Hüllkurven; 100 Preset- und 100 User-Patches für Orgel- und Mono Synth Sektion, 300 Preset- und 400 User-Patches für die Piano/Ensemble Sektion; integrierte Effekte; 320x240 Pixel Display; Anschlüsse: USB-Anschluss für externes Speichermedium, MIDI I/O, 6.3 mm Klinke Line-Out L/R, 6.3 mm Klinke Individual Line-Out L/R, Organ Pedal- und Rotary 6.3 mm Klinke Out, Kopfhöreranschluss, 11-pin Leslie-Anschluss, Fußschalter-, Damper- und Expression-Pedal-Anschluss; Abmaße: 1004 x 322 x 109 mm (BxTxH), Gewicht: 9.3 kg2222,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Neumann, Peter: TWINS SK 36 SK 37TWINS SK 36 SK 37 , Der Seenotkreuzer BERLIN (SK 36) und der Seenotkreuzer ANNELIESE KRAMER (SK37) sind die jüngsten und damit modernsten und leistungsfähigsten Rettungsschiffe der Deutschen Gesellschaft zur Rettung Schiffbrüchiger (DGzRS). Zusammen mit der auf Amrum stationierten ERNST MEIER HEDDE bilden Sie die neue 28-Meter-Klasse, die die bewährte 27,5-Meter-Klasse ersetzt. Den Bau dieser schiffstechnischen Meisterleistungen hat Peter Neumann, der renommierte Schiffsfotograf, mit seiner Kamera vom ersten Tag an dokumentiert und zeigt in beeindruckenden Bildern wie ein solcher Kreuzer entsteht. , Wischwasserbehälter, -pumpen & -düsen > Scheiben- & Scheinwerferreinigung , Erscheinungsjahr: 20171218, Produktform: Leinen, Autoren: Neumann, Peter, Seitenzahl/Blattzahl: 167, Abbildungen: 220 Farbfotos, Keyword: Anneliese Kramer; Berlin; DGzRS; Rettungsschiffe; Schiffstechnik, Fachschema: Not - Seenot - Seenotrettungsdienst, Warengruppe: HC/Schiffe, Fachkategorie: Schiffe und Boote: Ratgeber, Sachbuch, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Koehlers Verlagsgesells., Verlag: Koehlers Verlagsgesells., Verlag: Koehler, Länge: 304, Breite: 235, Höhe: 22, Gewicht: 1256, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: SLOWENIEN (SI), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet SK?
SK steht für verschiedene Dinge, je nach Kontext. Im Bereich der Informatik könnte es für "Softwareentwicklung" stehen. Im medizinischen Bereich könnte es für "Schlüsselkompetenzen" stehen. Im Sport könnte es für "Schiedsrichterkommission" stehen. Es ist wichtig, den Kontext zu berücksichtigen, um die genaue Bedeutung von SK zu verstehen. Was bedeutet SK für dich? **
-
Was bedeutet "stdstsdt sk"?
"stdstsdt sk" ist keine gängige Abkürzung oder Begriff, daher gibt es keine eindeutige Bedeutung dafür. Es könnte sich um einen Tippfehler oder eine individuelle Abkürzung handeln, die nur in einem bestimmten Kontext Sinn ergibt. Ohne weitere Informationen ist es schwer, eine genaue Bedeutung zu bestimmen. **
-
Was ist SK Kunden?
SK Kunden könnte sich auf Kunden des Unternehmens SK Telecom beziehen, einem südkoreanischen Telekommunikationsunternehmen. Diese Kunden könnten Mobilfunk- oder Internetdienste von SK Telecom nutzen. Es könnte auch auf Kunden anderer Unternehmen mit ähnlichen Initialen hinweisen. **
-
Was bedeutet "sk kz"?
"sk kz" ist keine gängige Abkürzung oder Begriff, daher gibt es keine eindeutige Bedeutung dafür. Es könnte sich um eine individuelle Abkürzung oder ein Akronym handeln, das nur in einem spezifischen Kontext Sinn ergibt. Ohne weitere Informationen ist es schwierig, eine genaue Bedeutung zu bestimmen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.