Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **


Ähnliche Suchbegriffe für Ejakulation-Mirna-macht-s
Top-Angebote
Produkte zum Begriff Ejakulation-Mirna-macht-s:
-
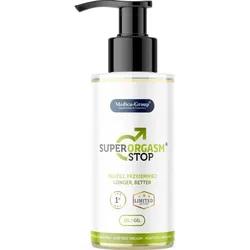
Medica-Group Super Orgasm Stop Gel zur Verzögerung der Ejakulation 150 mlGewinnen Sie die Kontrolle über Ihren Höhepunkt und bringen Sie Ihr Liebesspiel auf ein neues Level. Super Orgasm Stop Gel hilft, die Ejakulation zu verzögern, indem es die Überempfindlichkeit reduziert. Die leichte, schnell einziehende Textur hinterlässt kein klebriges Gefühl auf der Haut und ist auch bei häufigerer Anwendung angenehm. Enthaltene Pflanzenextrakte und feuchtigkeitsspendende Inhaltsstoffe kühlen, pflegen die Haut und erhöhen die Ausdauer. ✅ Kann mit Kondom verwendet werden✅ Beeinflusst nicht die Empfindungen des Partners✅ Geeignet für die regelmäßige Anwendung – steigert Selbstvertrauen und Ausdauer Anwendung:Eine kleine Menge Gel auf den Penis auftragen und sanft einmassieren. Einige Minuten warten, bis es eingezogen ist. Bei Bedarf kann die Anwendung wiederholt werden. Aktive Inhaltsstoffe: Kamillenextrakt – beruhigt und reduziert Überempfindlichkeit Menthol – kühlt und hilft, die Ausdauer zu verlängern Aloe vera – spendet Feuchtigkeit und regeneriert die Haut Inhaltsstoffe (INCI):Aqua (Water), Propylene Glycol, Hydroxyethylcellulose, Polysorbate 20, Alcohol Denat., Phenoxyethanol, Ethylhexylglycerin, Mentha Piperita (Peppermint) Oil, Limonene, Lina11,96 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Haerdle, Stephanie: Spritzen. Geschichte der weiblichen EjakulationSpritzen. Geschichte der weiblichen Ejakulation , Auch Frauen ejakulieren und squirten beim Sex? Aber ja doch! Bis zu 69 Prozent aller Frauen spritzen beim Kommen. Trotzdem werden weibliche Ejakulation und Squirting auch heute noch kontrovers diskutiert. Für die Einen sind die Flüssigkeiten ein Mythos, für die Anderen sexueller Alltag. Was weiß man wirklich über diesen Aspekt weiblicher Lust, welche Forschungsergebnisse gibt es und weshalb liegen noch immer so viele Details im Dunkeln? Die Suche nach Spuren und Zeugnissen führt bis weit in die vorchristliche Zeit und rund um den Erdball. Jahrtausendelang waren die Säfte ein selbstverständlicher Teil sexuellen Erlebens. In Europa wurde die weibliche Ejakulation überhaupt erst ab dem späten 19. Jahrhundert belächelt, tabuisiert und schließlich weitgehend vergessen - bis die Vorstellung einer spritzenden Frau geradezu obszön wurde. Feministinnen der zweiten Welle entdeckten den 'Freudenfluss' begeistert wieder - oder attackierten ihn als frauenfeindliche Männerphantasie. Squirting-Performerinnen wie Shannon Bell, Annie Sprinkle oder Deborah Sundahl vermittelten ihre Kenntnisse rund um das weibliche Abspritzen via Video, Performance oder Workshop, bis das Squirten schließlich das Mainstream-Pornobusiness eroberte und dort für Milliardenumsätze sorgte. 'Spritzen' ist eine lustvolle Reise: Stephanie Haerdle vermittelt ihre Erkenntnisse höchst interessant und unterhaltsam und zeigt, wie sehr der Wunsch nach Kontrolle der Weiblichkeit unsere Wahrnehmung und unser Wissen über die Jahrhunderte bis heute beeinflusst. , Sonstige > Motorkühlung , Erscheinungsjahr: 20240212, Produktform: Kartoniert, Titel der Reihe: Nautilus Flugschrift##, Autoren: Haerdle, Stephanie, Seitenzahl/Blattzahl: 299, Abbildungen: mit 14 S-W-Abbildungen, Keyword: Abspritzen; Annie Sprinkle; China; Deborah Sundahl; Ejakulieren; Feminismus; Frauenbewegung; Frauengesundheit; Frauengesundheitsbewegung; Frauenkörper; Freudenfluss; G-Fläche; G-Punkt; G-Spot; Gräfenberg; Indien; Kamasutra; Kulturgeschichte; Körper; Laura Méritt; Misogynie; Orgasmus; Porno; Prostata; Sex; Sexismus; Shannon Bell; Squirten; Vagina; Vulva; cum shot; female ejaculation; squirting; weibliche Prostata, Fachschema: Frau / Sexualität, Erotik, Aufklärung~Gender Studies~Geschlechterforschung~Gesellschaft / Familie, Frau, Sexualität~Orgasmus~Diskriminierung~Sex~Sexualität~Frauenforschung~Gender Studies / Frauenforschung~Geschlechterforschung / Frauenforschung~Medizin / Soziologie~Medizin / Geschichte, Fachkategorie: Soziale Diskriminierung und soziale Gleichbehandlung~Sexualität, Partnerschaft und Gesellschaft, allgemein~Medizinsoziologie~Geschichte der Medizin, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 124, Höhe: 26, Gewicht: 388, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Funk, Mirna: Zwischen Du und IchZwischen Du und Ich , Roman , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20210219, Produktform: Leinen, Autoren: Funk, Mirna, Seitenzahl/Blattzahl: 301, Keyword: #2021JLID; 1700 Jahre jüdisches Leben in Deutschland; Berlin; Ethik; Familienroman; Feminismus; Frauen; Gesellschaftskritik; Gewalt; Holocaust; Israel; Jerusalem; Judentum; Jüdische Familiengeschichte; Liebe; Liebesgeschichte; MeToo; Missbrauch; Moral; Opfer; Portrait; Porträt; Sexismus; Sexualität; Shoah; Tel Aviv; intergenerationales Trauma, Fachschema: Reportage - Reporter~Anthologie / Belletristik / Roman, Erzählung~Feminismus~Frauenbewegung / Feminismus~Israel / Roman, Erzählung~Judentum~Weltreligionen / Judentum~Judentum / Erinnerung, Brief, Tagebuch~Tel Aviv / Roman, Erzählung, Fachkategorie: Literarische Essays~Reportagen und journalistische Berichterstattung~Anthologien (nicht Lyrik)~Moderne und zeitgenössische Belletristik~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Soziale und ethische Themen~Biografien: historisch, politisch, militärisch~Judentum, Region: Tel-Aviv, Interesse Alter: für Männer und/oder Jungen~Bezug zu Juden und jüdischen Gruppen, Thema: Auseinandersetzen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Feminismus und feministische Theorie, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: dtv Verlagsgesellschaft, Verlag: dtv Verlagsgesellschaft, Verlag: dtv Verlagsgesellschaft mbH & Co. KG, Länge: 216, Breite: 142, Höhe: 25, Gewicht: 445, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 240198822,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Wann macht man im Englischen S und S?
Im Englischen verwendet man normalerweise das S am Ende eines Verbs in der dritten Person Singular (z.B. he eats, she runs). Das S wird auch bei einigen Substantiven im Plural verwendet (z.B. cats, dogs). Es gibt jedoch Ausnahmen, wie z.B. unregelmäßige Verben, die kein S am Ende haben (z.B. I go, they do). Es ist wichtig, die Regeln für die Verwendung von S im Englischen zu lernen, um korrekte Sätze zu bilden. Wann genau man im Englischen ein S verwendet, hängt also von der grammatischen Struktur des Satzes ab. **
-
Was macht Strg S?
"Was macht Strg S?" ist eine Frage, die sich auf die Tastenkombination Strg + S bezieht, die in vielen Programmen verwendet wird, um den aktuellen Inhalt zu speichern. Wenn man Strg + S drückt, wird der aktuelle Stand des Dokuments oder der Datei auf dem Computer gespeichert, um sicherzustellen, dass keine Änderungen verloren gehen. Diese Funktion ist besonders nützlich, um regelmäßig den Fortschritt zu sichern und unerwartete Datenverluste zu vermeiden. Insgesamt ist Strg + S eine einfache und effektive Möglichkeit, sicherzustellen, dass wichtige Informationen gesichert werden. **


Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
Top-Angebote
Produkte zum Begriff Ejakulation-Mirna-macht-s:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Medica-Group Super Orgasm Stop Gel zur Verzögerung der Ejakulation 150 mlGewinnen Sie die Kontrolle über Ihren Höhepunkt und bringen Sie Ihr Liebesspiel auf ein neues Level. Super Orgasm Stop Gel hilft, die Ejakulation zu verzögern, indem es die Überempfindlichkeit reduziert. Die leichte, schnell einziehende Textur hinterlässt kein klebriges Gefühl auf der Haut und ist auch bei häufigerer Anwendung angenehm. Enthaltene Pflanzenextrakte und feuchtigkeitsspendende Inhaltsstoffe kühlen, pflegen die Haut und erhöhen die Ausdauer. ✅ Kann mit Kondom verwendet werden✅ Beeinflusst nicht die Empfindungen des Partners✅ Geeignet für die regelmäßige Anwendung – steigert Selbstvertrauen und Ausdauer Anwendung:Eine kleine Menge Gel auf den Penis auftragen und sanft einmassieren. Einige Minuten warten, bis es eingezogen ist. Bei Bedarf kann die Anwendung wiederholt werden. Aktive Inhaltsstoffe: Kamillenextrakt – beruhigt und reduziert Überempfindlichkeit Menthol – kühlt und hilft, die Ausdauer zu verlängern Aloe vera – spendet Feuchtigkeit und regeneriert die Haut Inhaltsstoffe (INCI):Aqua (Water), Propylene Glycol, Hydroxyethylcellulose, Polysorbate 20, Alcohol Denat., Phenoxyethanol, Ethylhexylglycerin, Mentha Piperita (Peppermint) Oil, Limonene, Lina11,96 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Haerdle, Stephanie: Spritzen. Geschichte der weiblichen EjakulationSpritzen. Geschichte der weiblichen Ejakulation , Auch Frauen ejakulieren und squirten beim Sex? Aber ja doch! Bis zu 69 Prozent aller Frauen spritzen beim Kommen. Trotzdem werden weibliche Ejakulation und Squirting auch heute noch kontrovers diskutiert. Für die Einen sind die Flüssigkeiten ein Mythos, für die Anderen sexueller Alltag. Was weiß man wirklich über diesen Aspekt weiblicher Lust, welche Forschungsergebnisse gibt es und weshalb liegen noch immer so viele Details im Dunkeln? Die Suche nach Spuren und Zeugnissen führt bis weit in die vorchristliche Zeit und rund um den Erdball. Jahrtausendelang waren die Säfte ein selbstverständlicher Teil sexuellen Erlebens. In Europa wurde die weibliche Ejakulation überhaupt erst ab dem späten 19. Jahrhundert belächelt, tabuisiert und schließlich weitgehend vergessen - bis die Vorstellung einer spritzenden Frau geradezu obszön wurde. Feministinnen der zweiten Welle entdeckten den 'Freudenfluss' begeistert wieder - oder attackierten ihn als frauenfeindliche Männerphantasie. Squirting-Performerinnen wie Shannon Bell, Annie Sprinkle oder Deborah Sundahl vermittelten ihre Kenntnisse rund um das weibliche Abspritzen via Video, Performance oder Workshop, bis das Squirten schließlich das Mainstream-Pornobusiness eroberte und dort für Milliardenumsätze sorgte. 'Spritzen' ist eine lustvolle Reise: Stephanie Haerdle vermittelt ihre Erkenntnisse höchst interessant und unterhaltsam und zeigt, wie sehr der Wunsch nach Kontrolle der Weiblichkeit unsere Wahrnehmung und unser Wissen über die Jahrhunderte bis heute beeinflusst. , Sonstige > Motorkühlung , Erscheinungsjahr: 20240212, Produktform: Kartoniert, Titel der Reihe: Nautilus Flugschrift##, Autoren: Haerdle, Stephanie, Seitenzahl/Blattzahl: 299, Abbildungen: mit 14 S-W-Abbildungen, Keyword: Abspritzen; Annie Sprinkle; China; Deborah Sundahl; Ejakulieren; Feminismus; Frauenbewegung; Frauengesundheit; Frauengesundheitsbewegung; Frauenkörper; Freudenfluss; G-Fläche; G-Punkt; G-Spot; Gräfenberg; Indien; Kamasutra; Kulturgeschichte; Körper; Laura Méritt; Misogynie; Orgasmus; Porno; Prostata; Sex; Sexismus; Shannon Bell; Squirten; Vagina; Vulva; cum shot; female ejaculation; squirting; weibliche Prostata, Fachschema: Frau / Sexualität, Erotik, Aufklärung~Gender Studies~Geschlechterforschung~Gesellschaft / Familie, Frau, Sexualität~Orgasmus~Diskriminierung~Sex~Sexualität~Frauenforschung~Gender Studies / Frauenforschung~Geschlechterforschung / Frauenforschung~Medizin / Soziologie~Medizin / Geschichte, Fachkategorie: Soziale Diskriminierung und soziale Gleichbehandlung~Sexualität, Partnerschaft und Gesellschaft, allgemein~Medizinsoziologie~Geschichte der Medizin, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 124, Höhe: 26, Gewicht: 388, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Ähnliche Suchbegriffe für Ejakulation-Mirna-macht-s
-
Funk, Mirna: Zwischen Du und IchZwischen Du und Ich , Roman , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20210219, Produktform: Leinen, Autoren: Funk, Mirna, Seitenzahl/Blattzahl: 301, Keyword: #2021JLID; 1700 Jahre jüdisches Leben in Deutschland; Berlin; Ethik; Familienroman; Feminismus; Frauen; Gesellschaftskritik; Gewalt; Holocaust; Israel; Jerusalem; Judentum; Jüdische Familiengeschichte; Liebe; Liebesgeschichte; MeToo; Missbrauch; Moral; Opfer; Portrait; Porträt; Sexismus; Sexualität; Shoah; Tel Aviv; intergenerationales Trauma, Fachschema: Reportage - Reporter~Anthologie / Belletristik / Roman, Erzählung~Feminismus~Frauenbewegung / Feminismus~Israel / Roman, Erzählung~Judentum~Weltreligionen / Judentum~Judentum / Erinnerung, Brief, Tagebuch~Tel Aviv / Roman, Erzählung, Fachkategorie: Literarische Essays~Reportagen und journalistische Berichterstattung~Anthologien (nicht Lyrik)~Moderne und zeitgenössische Belletristik~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Soziale und ethische Themen~Biografien: historisch, politisch, militärisch~Judentum, Region: Tel-Aviv, Interesse Alter: für Männer und/oder Jungen~Bezug zu Juden und jüdischen Gruppen, Thema: Auseinandersetzen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Feminismus und feministische Theorie, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: dtv Verlagsgesellschaft, Verlag: dtv Verlagsgesellschaft, Verlag: dtv Verlagsgesellschaft mbH & Co. KG, Länge: 216, Breite: 142, Höhe: 25, Gewicht: 445, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 240198822,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann macht man im Englischen S und S?
Im Englischen verwendet man normalerweise das S am Ende eines Verbs in der dritten Person Singular (z.B. he eats, she runs). Das S wird auch bei einigen Substantiven im Plural verwendet (z.B. cats, dogs). Es gibt jedoch Ausnahmen, wie z.B. unregelmäßige Verben, die kein S am Ende haben (z.B. I go, they do). Es ist wichtig, die Regeln für die Verwendung von S im Englischen zu lernen, um korrekte Sätze zu bilden. Wann genau man im Englischen ein S verwendet, hängt also von der grammatischen Struktur des Satzes ab. **
-
Was macht Strg S?
"Was macht Strg S?" ist eine Frage, die sich auf die Tastenkombination Strg + S bezieht, die in vielen Programmen verwendet wird, um den aktuellen Inhalt zu speichern. Wenn man Strg + S drückt, wird der aktuelle Stand des Dokuments oder der Datei auf dem Computer gespeichert, um sicherzustellen, dass keine Änderungen verloren gehen. Diese Funktion ist besonders nützlich, um regelmäßig den Fortschritt zu sichern und unerwartete Datenverluste zu vermeiden. Insgesamt ist Strg + S eine einfache und effektive Möglichkeit, sicherzustellen, dass wichtige Informationen gesichert werden. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
-
Wie können Nutzer ihre Online-Sicherheit erhöhen, um sich vor Phishing und Identitätsdiebstahl zu schützen?
1. Nutzer sollten starke und einzigartige Passwörter für ihre Online-Konten verwenden. 2. Sie sollten auf verdächtige E-Mails und Links achten und niemals persönliche Informationen preisgeben. 3. Die Verwendung von Zwei-Faktor-Authentifizierung kann zusätzlichen Schutz bieten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.