Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Was bedeutet "coup de foudre" und "coup de soleil"?
"Coup de foudre" ist ein französischer Ausdruck, der wörtlich "Blitzschlag" bedeutet. Es wird verwendet, um eine plötzliche und starke Anziehung oder Verliebtheit zu beschreiben, die jemand für eine andere Person empfindet. "Coup de soleil" bedeutet wörtlich "Sonnenstich" und bezieht sich auf eine Verbrennung der Haut durch übermäßige Sonneneinstrahlung. Es wird oft verwendet, um eine Sonnenbrand zu beschreiben. **
Wem gehören die britischen Kronjuwelen?
Die britischen Kronjuwelen gehören offiziell der britischen Königin oder dem britischen Monarchen. Sie sind ein Symbol der königlichen Macht und werden bei königlichen Zeremonien und Veranstaltungen getragen. Die Kronjuwelen umfassen verschiedene wertvolle Stücke wie Kronen, Diademe, Zepter und Ringe, die über die Jahrhunderte von verschiedenen Monarchen gesammelt und weitervererbt wurden. Sie werden normalerweise im Tower of London aufbewahrt und sind für die Öffentlichkeit zugänglich. Die Kronjuwelen sind ein wichtiger Bestandteil der britischen Monarchie und ihrer Geschichte. **


Ähnliche Suchbegriffe für Der-Kronjuwelen-Coup---Wolfgang
Top-Angebote
Produkte zum Begriff Der-Kronjuwelen-Coup---Wolfgang:
-
Escape-Deck – Der Coup von VenedigEscape Deck – Der Coup von Venedig ist ein kartenbasiertes Escape-Room-Spiel mit erzählbasiertem Ablauf, bei dem die Spielenden gemeinsam Rätsel lösen, Hinweise deuten und Zusammenhänge erkennen müssen. Ziel ist es, dass das Team mit Hilfe der verfügbaren Informationen den Auftrag erfolgreich erfüllt. Produkteigenschaften Verlag: Gémklub Produktkategorie: Kartenspiel, Escape-Spiel, Logikspiel Empfohlenes Alter: ab 12 Jahren Hauptfunktion: Lösen von Rätseln und Logikaufgaben als Teil einer Geschichte Geförderte Fähigkeiten: logisches Denken, Problemlösefähigkeit, Schlussfolgern, Beobachtungsgabe, Kommunikation, Zusammenarbeit, Kreativität Material: Karton, Papier Sicherheitsinformation: Nicht geeignet für Kinder unter 3 Jahren, kann Kleinteile enthalten Weitere wichtige Merkmale: erzählbasierter Spielablauf, Escape-Room-ähnliche Aufgaben, kooperatives Spiel, kompaktes Format Escape Deck – Der Coup von Venedig ist ein Escape-Room-Spiel in Form einer spannenden Geschichte, in dem die Teilnehmenden gemeinsam die Hinweise finden müssen, die zur Lösung führen. Im Verlauf des Spiels müssen die Informationen auf den Karten ganz genau untersucht werden. Manche Details wirken für sich genommen unbedeutend, werden aber in Kombination mit anderen Karten zu wichtigen Hinweisen. Die Spielenden müssen Rätsel und Logikaufgaben lösen und dabei der Entwicklung der Geschichte aufmerksam folgen. Für den Erfolg ist es wichtig, Entdeckungen untereinander zu teilen, denn jede Spielerin und jeder Spieler kann auf andere Details aufmerksam werden. Die Geschichte von „Der Coup von Venedig“ erinnert an klassische Heist-Storys, also Raub- und Einbruchsmissionen. Die Spielenden müssen aus den vorliegenden Informationen ihre Schlüsse ziehen und durch das Lösen der Aufgaben in der Geschichte vorankommen. Das Besondere an Escape Deck ist, dass man im Spiel nicht einfach nur Karten ausspielt, sondern die darauf enthaltenen Informationen deuten und miteinander verknüpfen muss. Dadurch ähnelt der Spielablauf eher einer Detektivarbeit oder einer Escape-Room-Herausforderung. Durch das gemeinsame Nachdenken bietet das Spiel ein kooperatives Erlebnis. Die Teilnehmenden suchen gemeinsam nach der Lösung, besprechen ihre Ideen und entscheiden zusammen, wie sie weiter vorgehen. Das kompakte Kartendeck lässt sich leicht verstauen und überallhin mitnehmen. Es kann auch auf engem Raum gespielt werden und eignet sich daher ideal für einen Spieleabend mit Freundinnen und Freunden, Familienaktivitäten oder sogar für unterwegs auf Reisen. Für wen ist es geeignet? Escape Deck – Der Coup von Venedig wird vor allem für Jugendliche ab 12 Jahren, Erwachsene, Familien und Freundesgruppen empfohlen. Es ist eine gute Wahl für alle, die die Atmosphäre von Escape-Rooms, Logikrätsel, Detektivarbeit und gemeinsames Problemlösen mögen. Verpackungsgröße: 10 × 3 × 13 cm11,79 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
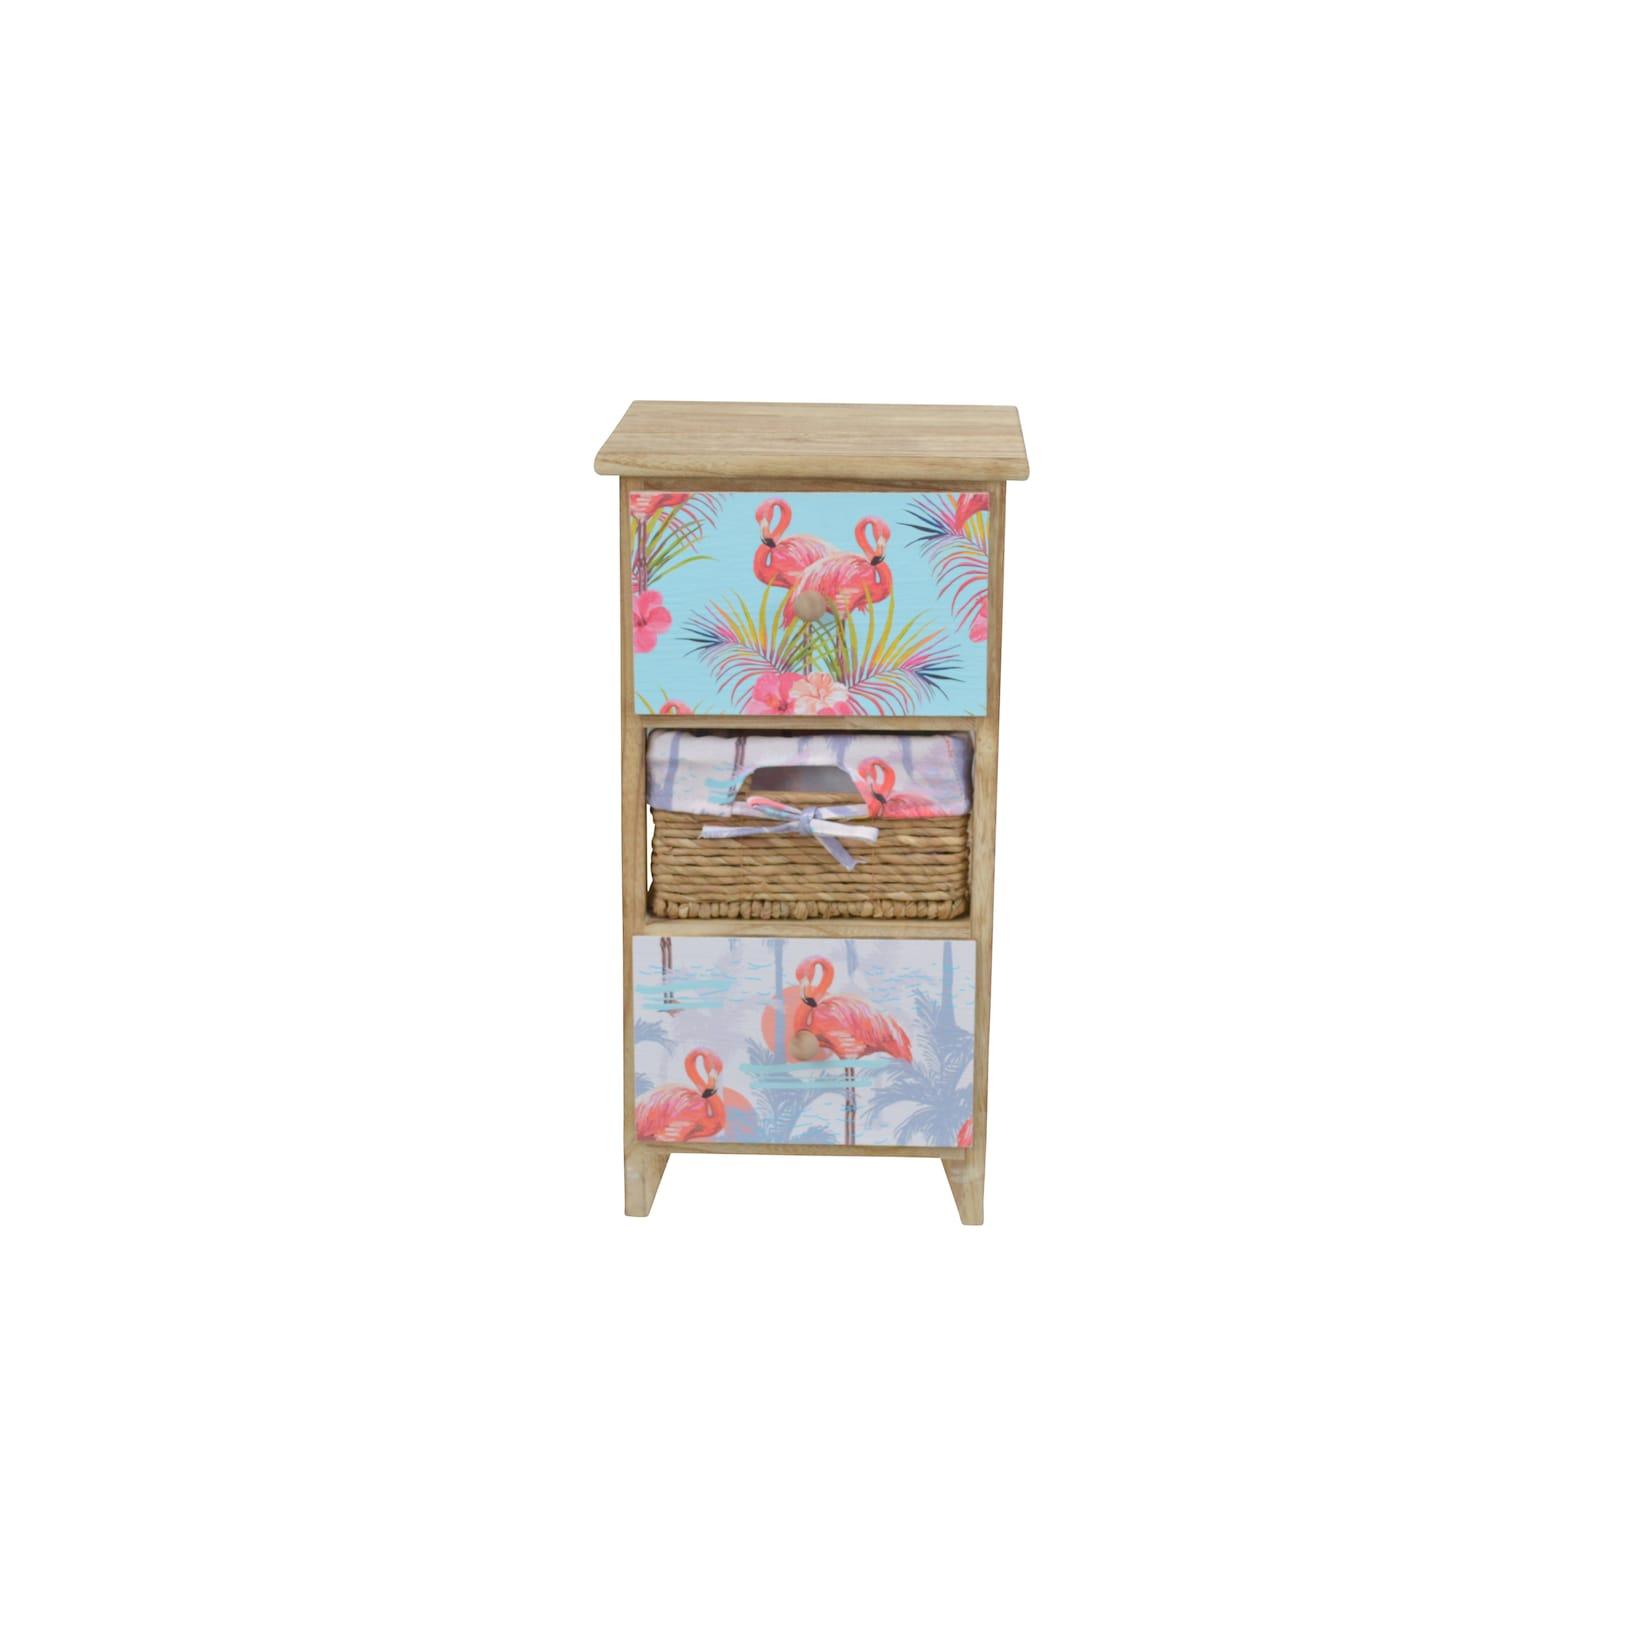
möbel direkt online Schubkastenregal Wolfgang braunTrendiges Schubkastenregal aus Massivholz Paulownia, naturfarben gebeizt und lackiert, im Vintage-Look, mit Gebrauchsspuren. Schubkastenfronten mit einem bunten Motivdruck mit Flamingos gearbeitet. Die Körbchen sind mit Wasserhyazinthe, naturfarben gebeizt68,63 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Will, Wolfgang: Der Zug der 10000Der Zug der 10000 , Die unglaubliche Geschichte eines antiken Söldnerheeres , Steuerketten & Zahnriemen > Steuerketten, Zahnriemen & Einbausätze , Auflage: 2., durchgesehene Auflage, Erscheinungsjahr: 20220915, Produktform: Leinen, Autoren: Will, Wolfgang, Edition: NED, Auflage: 23002, Auflage/Ausgabe: 2., durchgesehene Auflage, Seitenzahl/Blattzahl: 314, Abbildungen: mit 5 Abbildungen und 10 Karten, Keyword: Kleinasien; Antike; Krieg; Griechenland; Söldner; Großkönig; Artaxerxes; Kyros; Anabasis; Kultur; Umwelt, Fachschema: Altertum~Antike~Militärgeschichte, Fachkategorie: Antike~Antike Kriegsführung~Kriege und Feldzüge, Zeitraum: Ur- und Frühgeschichte, Thema: Verstehen, Warengruppe: HC/Vor- und Frühgeschichte, Fachkategorie: Sozial- und Kulturgeschichte, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Blätteranzahl: 314 Blätter, Länge: 221, Breite: 152, Höhe: 28, Gewicht: 535, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 279047828,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wo sind die Kronjuwelen aufbewahrt?
Die Kronjuwelen werden in der Tower of London in einer speziell gesicherten Einrichtung aufbewahrt. Der Tower of London ist eine historische Festung und ein königliches Schloss in London, England. Die Kronjuwelen umfassen Kronen, Zepter, Ringe, Diademe und andere königliche Insignien, die von den britischen Monarchen im Laufe der Jahrhunderte getragen wurden. Die Sicherheit der Kronjuwelen wird streng überwacht und es gibt spezielle Sicherheitsvorkehrungen, um sie vor Diebstahl oder Beschädigung zu schützen. Die Kronjuwelen sind ein wichtiger Bestandteil der königlichen Tradition und werden bei besonderen Anlässen wie Krönungen oder Staatszeremonien präsentiert. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **


Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
Quelle est la différence entre un coup de foudre et un coup de soleil ?
Un coup de foudre est une expression utilisée pour décrire un sentiment intense et soudain d'amour ou d'attirance envers quelqu'un. Un coup de soleil, en revanche, est une brûlure de la peau causée par une exposition excessive au soleil. Les deux expressions sont utilisées pour décrire des expériences différentes et n'ont pas de lien direct entre elles. **
Top-Angebote
Produkte zum Begriff Der-Kronjuwelen-Coup---Wolfgang:
-
Ravensburger tiptoi Team SMART ermittelt: Auf der Spur der KronjuwelenWarnhinweise Achtung: Erstickungsgefahr wegen verschluckbarer Kleinteile! Achtung: Nicht geeignet für Kinder unter 36 Monaten! Altersempfehlung: von 5 Jahren bis 8 Jahren16,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Escape-Deck – Der Coup von VenedigEscape Deck – Der Coup von Venedig ist ein kartenbasiertes Escape-Room-Spiel mit erzählbasiertem Ablauf, bei dem die Spielenden gemeinsam Rätsel lösen, Hinweise deuten und Zusammenhänge erkennen müssen. Ziel ist es, dass das Team mit Hilfe der verfügbaren Informationen den Auftrag erfolgreich erfüllt. Produkteigenschaften Verlag: Gémklub Produktkategorie: Kartenspiel, Escape-Spiel, Logikspiel Empfohlenes Alter: ab 12 Jahren Hauptfunktion: Lösen von Rätseln und Logikaufgaben als Teil einer Geschichte Geförderte Fähigkeiten: logisches Denken, Problemlösefähigkeit, Schlussfolgern, Beobachtungsgabe, Kommunikation, Zusammenarbeit, Kreativität Material: Karton, Papier Sicherheitsinformation: Nicht geeignet für Kinder unter 3 Jahren, kann Kleinteile enthalten Weitere wichtige Merkmale: erzählbasierter Spielablauf, Escape-Room-ähnliche Aufgaben, kooperatives Spiel, kompaktes Format Escape Deck – Der Coup von Venedig ist ein Escape-Room-Spiel in Form einer spannenden Geschichte, in dem die Teilnehmenden gemeinsam die Hinweise finden müssen, die zur Lösung führen. Im Verlauf des Spiels müssen die Informationen auf den Karten ganz genau untersucht werden. Manche Details wirken für sich genommen unbedeutend, werden aber in Kombination mit anderen Karten zu wichtigen Hinweisen. Die Spielenden müssen Rätsel und Logikaufgaben lösen und dabei der Entwicklung der Geschichte aufmerksam folgen. Für den Erfolg ist es wichtig, Entdeckungen untereinander zu teilen, denn jede Spielerin und jeder Spieler kann auf andere Details aufmerksam werden. Die Geschichte von „Der Coup von Venedig“ erinnert an klassische Heist-Storys, also Raub- und Einbruchsmissionen. Die Spielenden müssen aus den vorliegenden Informationen ihre Schlüsse ziehen und durch das Lösen der Aufgaben in der Geschichte vorankommen. Das Besondere an Escape Deck ist, dass man im Spiel nicht einfach nur Karten ausspielt, sondern die darauf enthaltenen Informationen deuten und miteinander verknüpfen muss. Dadurch ähnelt der Spielablauf eher einer Detektivarbeit oder einer Escape-Room-Herausforderung. Durch das gemeinsame Nachdenken bietet das Spiel ein kooperatives Erlebnis. Die Teilnehmenden suchen gemeinsam nach der Lösung, besprechen ihre Ideen und entscheiden zusammen, wie sie weiter vorgehen. Das kompakte Kartendeck lässt sich leicht verstauen und überallhin mitnehmen. Es kann auch auf engem Raum gespielt werden und eignet sich daher ideal für einen Spieleabend mit Freundinnen und Freunden, Familienaktivitäten oder sogar für unterwegs auf Reisen. Für wen ist es geeignet? Escape Deck – Der Coup von Venedig wird vor allem für Jugendliche ab 12 Jahren, Erwachsene, Familien und Freundesgruppen empfohlen. Es ist eine gute Wahl für alle, die die Atmosphäre von Escape-Rooms, Logikrätsel, Detektivarbeit und gemeinsames Problemlösen mögen. Verpackungsgröße: 10 × 3 × 13 cm11,79 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "coup de foudre" und "coup de soleil"?
"Coup de foudre" ist ein französischer Ausdruck, der wörtlich "Blitzschlag" bedeutet. Es wird verwendet, um eine plötzliche und starke Anziehung oder Verliebtheit zu beschreiben, die jemand für eine andere Person empfindet. "Coup de soleil" bedeutet wörtlich "Sonnenstich" und bezieht sich auf eine Verbrennung der Haut durch übermäßige Sonneneinstrahlung. Es wird oft verwendet, um eine Sonnenbrand zu beschreiben. **
-
Wem gehören die britischen Kronjuwelen?
Die britischen Kronjuwelen gehören offiziell der britischen Königin oder dem britischen Monarchen. Sie sind ein Symbol der königlichen Macht und werden bei königlichen Zeremonien und Veranstaltungen getragen. Die Kronjuwelen umfassen verschiedene wertvolle Stücke wie Kronen, Diademe, Zepter und Ringe, die über die Jahrhunderte von verschiedenen Monarchen gesammelt und weitervererbt wurden. Sie werden normalerweise im Tower of London aufbewahrt und sind für die Öffentlichkeit zugänglich. Die Kronjuwelen sind ein wichtiger Bestandteil der britischen Monarchie und ihrer Geschichte. **
-
Wo sind die Kronjuwelen aufbewahrt?
Die Kronjuwelen werden in der Tower of London in einer speziell gesicherten Einrichtung aufbewahrt. Der Tower of London ist eine historische Festung und ein königliches Schloss in London, England. Die Kronjuwelen umfassen Kronen, Zepter, Ringe, Diademe und andere königliche Insignien, die von den britischen Monarchen im Laufe der Jahrhunderte getragen wurden. Die Sicherheit der Kronjuwelen wird streng überwacht und es gibt spezielle Sicherheitsvorkehrungen, um sie vor Diebstahl oder Beschädigung zu schützen. Die Kronjuwelen sind ein wichtiger Bestandteil der königlichen Tradition und werden bei besonderen Anlässen wie Krönungen oder Staatszeremonien präsentiert. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Ähnliche Suchbegriffe für Der-Kronjuwelen-Coup---Wolfgang
-
möbel direkt online Schubkastenregal Wolfgang braunTrendiges Schubkastenregal aus Massivholz Paulownia, naturfarben gebeizt und lackiert, im Vintage-Look, mit Gebrauchsspuren. Schubkastenfronten mit einem bunten Motivdruck mit Flamingos gearbeitet. Die Körbchen sind mit Wasserhyazinthe, naturfarben gebeizt68,63 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Will, Wolfgang: Der Zug der 10000Der Zug der 10000 , Die unglaubliche Geschichte eines antiken Söldnerheeres , Steuerketten & Zahnriemen > Steuerketten, Zahnriemen & Einbausätze , Auflage: 2., durchgesehene Auflage, Erscheinungsjahr: 20220915, Produktform: Leinen, Autoren: Will, Wolfgang, Edition: NED, Auflage: 23002, Auflage/Ausgabe: 2., durchgesehene Auflage, Seitenzahl/Blattzahl: 314, Abbildungen: mit 5 Abbildungen und 10 Karten, Keyword: Kleinasien; Antike; Krieg; Griechenland; Söldner; Großkönig; Artaxerxes; Kyros; Anabasis; Kultur; Umwelt, Fachschema: Altertum~Antike~Militärgeschichte, Fachkategorie: Antike~Antike Kriegsführung~Kriege und Feldzüge, Zeitraum: Ur- und Frühgeschichte, Thema: Verstehen, Warengruppe: HC/Vor- und Frühgeschichte, Fachkategorie: Sozial- und Kulturgeschichte, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Blätteranzahl: 314 Blätter, Länge: 221, Breite: 152, Höhe: 28, Gewicht: 535, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 279047828,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolfgang, Schad: Der Geist der ErdeDer Geist der Erde , Als Naturwissenschaftler, Anthroposoph und Goetheanist eröffnet der Autor eine große Sicht auf die Schöpfung, die den Menschen in Einheit mit der Natur zeigt, zugleich aber auch als eine in Entwicklung begriffene, potenziell göttliche Wesenheit. Hier setzt Schads Plädoyer für ein Mündigwerden der Menschheit an: Wo der Mensch Wissen über sich selbst und die Welt erwirbt, das ihn das Geistige in der Natur wahrnehmen lehrt, kann er Verantwortung übernehmen und sich selbst und den Planeten heilen. "Wenn wir so in der Verständnissuche nach unserem planetarischen Wohnort Erde dreifach die Perspektiven gewechselt haben: einmal die physische, dann die physiologische und von da aus die psychische Blickweise, so verlangt der Gesamttitel nach der Dimension des Geistigen der Erde. Ein Widerspruch in sich selbst? - Es ist ganz natürlich, dass wir im Alltagsbewusstsein meinen, nichts davon zu bemerken. Und doch kennt es bei einiger Aufmerksamkeit jeder." Wolfgang Schad (1935-2022) Prof. Dr. rer. nat., studierte Biologie, Chemie, Physik und Pädagogik. Er war langjähriger Waldorflehrer und ab 1975 Dozent am Seminar für Waldorfpädagogik an der Freien Hochschule Stuttgart. Er leitete dort die Pädagogische Forschungsstelle des Bundes der Waldorfschulen in Deutschland und das Freie Hochschulkolleg Stuttgart. Er ist Autor zahlreicher Bücher. , Sonstige > Innenausstattung , Erscheinungsjahr: 20230717, Produktform: Kartoniert, Autoren: Wolfgang, Schad, Seitenzahl/Blattzahl: 176, Keyword: Mensch, Natur, Gott; Spiritualität; Wissenschaft, Fachschema: Philosophie, Warengruppe: HC/Philosophie/Allgemeines, Lexika, Fachkategorie: Philosophie, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Int. Schule Gold. Rosenkr, Verlag: Int. Schule Gold. Rosenkr, Verlag: Internationale Schule des Goldenen Rosenkreuzes, Lectorium Rosicrucianum e.V., Länge: 256, Breite: 185, Höhe: 10, Gewicht: 594, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0300, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Quelle est la différence entre un coup de foudre et un coup de soleil ?
Un coup de foudre est une expression utilisée pour décrire un sentiment intense et soudain d'amour ou d'attirance envers quelqu'un. Un coup de soleil, en revanche, est une brûlure de la peau causée par une exposition excessive au soleil. Les deux expressions sont utilisées pour décrire des expériences différentes et n'ont pas de lien direct entre elles. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.