Domain phishingsites.de kaufen?
Wir ziehen mit dem Projekt
phishingsites.de um.
Sind Sie am Kauf der Domain
phishingsites.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain phishingsites.de kaufen?
Habe ich das Reizdarmsyndrom?
Als KI kann ich keine medizinische Diagnose stellen. Das Reizdarmsyndrom ist eine Erkrankung des Verdauungstrakts, die verschiedene Symptome wie Bauchschmerzen, Blähungen und Durchfall oder Verstopfung verursachen kann. Wenn du diese Symptome hast, solltest du einen Arzt aufsuchen, um eine genaue Diagnose zu erhalten. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
Ähnliche Suchbegriffe für Das-chronische-Reizdarmsyndrom-Taschenbuch
Top-Angebote
Produkte zum Begriff Das-chronische-Reizdarmsyndrom-Taschenbuch:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
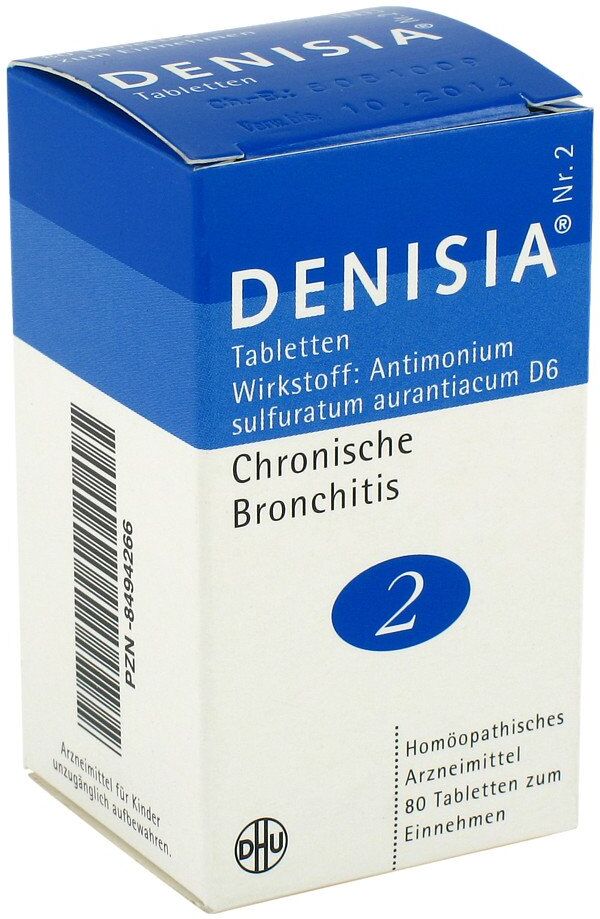
DHU Denisia 2 chronische Bronchitis TablettenAnwendungsgebiet von Denisia 2 chronische Bronchitis TablettenDas Präparat ist ein homöopathisches Arzneimittel zur Anwendung bei Erkrankungen der Atemwege.Die Anwendungsgebiete entsprechen dem homöopathischen Arzneimittelbild. Dazu gehört: Chronische Bronchitis.Wirkstoffe / Inhaltsstoffe / Zutaten250 mg Stibium sulfuratum aurantiacum (hom./anthr.)Lactose Hilfstoff (+)Magnesium stearat Hilfstoff (+)Weizenstärke Hilfstoff (+)GegenanzeigenDas Arzneimittel darf nicht angewendet werden,während der Schwangerschaft und Stillzeit.bei Kindern unter 12 Jahren.wenn Sie überempfindlich (allergisch) gegen den Wirkstoff oder einen der anderen Bestandteile des Präparates sind.DosierungFalls nicht anders verordnet, ist die übliche Dosis:Sie sollten 3-mal täglich 1 Tablette einnehmen.Besserung der Beschwerden ist die Häufigkeit der Einnahme zu reduzieren.Auch homöopathische Arzneimittel sollten ohne ärztlichen Rat nicht über längere Zeit eingenommen werden. Wenn Sie eine größere Menge angewendet haben, als Sie solltenEs sind bisher keine schädlichen Wirkungen von Überdosierungen bekannt. Falls Sie dieses Arzneimittel erheblich überdosiert haben, sollten Sie Rücksprache mit einem Arzt halten. Wenn Sie die Anwendung vergessen habenNehmen Sie nicht die doppelte Dosis ein, wenn Sie die vorherige Einnahme vergessen haben. Wenn Sie die Anwendung abbrechenEs sind keine schädlichen Auswirkungen zu erwarten, wenn Sie die Anwendung des Arzneimittels abbrechen. Wenn Sie weitere Fragen zur Anwendung des Arzneimittels haben, fragen Sie Ihren Arzt oder Apotheker.EinnahmeSie sollten die Tablette eine halbe Stunde vor oder nach dem Essen einnehmen und sie vorzugsweise langsam im Mund zergehen lassen.PatientenhinweiseBesondere Vorsicht bei der Anwendung des Arzneimittels ist erforderlich:Bei länger anhaltenden Beschwerden, bei Atemnot, Fieber, eitrigem oder blutigem Auswurf sollten Sie einen Arzt aufsuchen. Verkehrstüchtigkeit und das Bedienen von MaschinenEs sind keine13,16 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Spohr, Alex: Das Schwarze Auge Regelwerk (Taschenbuch)Das Schwarze Auge Regelwerk (Taschenbuch) , 5. Edition , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 201601, Produktform: Kartoniert, Beilage: GEKL, Titel der Reihe: Das Schwarze Auge: Regelwerke##~Das Schwarze Auge: Regelwerke##, Autoren: Spohr, Alex~Ullrich, Jens~Junge, Tobias Rafael, Edition: NED, Seitenzahl/Blattzahl: 416, Keyword: Aventurien; DSA; Das Schwarze Auge; Fantasy; Rollenspiel, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, Fachkategorie: Rollenspiele (auch Fantasy-Rollenspiele), Kriegsspiele, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Medien und Spiel Distribution GmbH, Warnhinweis für Spielzeuge: Kein Warnhinweis erforderlich, Länge: 233, Breite: 166, Höhe: 20, Gewicht: 755, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 153825729,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist das Format Taschenbuch?
Das Format Taschenbuch bezieht sich auf die Größe und Ausstattung eines Buches. Es handelt sich um eine gängige Buchform, die in der Regel handlich und leicht ist. Taschenbücher haben oft eine flexible, weiche Umschlaggestaltung und sind preisgünstiger als gebundene Ausgaben. Sie sind ideal für unterwegs, da sie leicht zu transportieren sind. Viele Romane, Sachbücher und Ratgeber werden im Taschenbuchformat veröffentlicht. **


Was ist das Lustige Taschenbuch?
Das Lustige Taschenbuch ist eine Comic-Reihe, die seit 1967 in Deutschland veröffentlicht wird. Sie enthält eine Sammlung von lustigen Geschichten mit den beliebten Disney-Figuren wie Micky Maus, Donald Duck und Goofy. Das Lustige Taschenbuch ist besonders bei Kindern und Comic-Fans sehr beliebt. **
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
Top-Angebote
Produkte zum Begriff Das-chronische-Reizdarmsyndrom-Taschenbuch:
-
Das SIBO- & Leaky-Gut-Protokoll (Taschenbuch) - Andreas W. Kraus<h1 id="title" class="a-size-large a-spacing-none" style="padding:0px;margin-top:0px;color:rgb(15,17,17);"><span style="font-size:18px;color:inherit;">Der unsichtbare Gärtner im Darm – Neue Perspektiven auf das Mikrobiom</span></h1><p class="isSelectedEnd">Unser Darm beeinflusst weit mehr als nur die Verdauung. Er steht in engem Zusammenhang mit Immunsystem, Stoffwechsel, Energiehaushalt und dem allgemeinen Wohlbefinden. Dennoch leiden viele Menschen unter Beschwerden wie Blähungen, Völlegefühl, Reizdarmsymptomen oder anhaltenden Verdauungsproblemen, deren Ursachen oft komplex sind.</p><p class="isSelectedEnd">Im Mittelpunkt aktueller Forschungen rückt zunehmend ein außergewöhnlicher Mikroorganismus in den Fokus: <strong>Bacillus subtilis</strong>. Dank seiner widerstandsfähigen Sporen kann dieses Bakterium den Magen passieren und erst im Darm aktiv werden – ein Merkmal, das es von viele...16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DHU Denisia 2 chronische Bronchitis TablettenAnwendungsgebiet von Denisia 2 chronische Bronchitis TablettenDas Präparat ist ein homöopathisches Arzneimittel zur Anwendung bei Erkrankungen der Atemwege.Die Anwendungsgebiete entsprechen dem homöopathischen Arzneimittelbild. Dazu gehört: Chronische Bronchitis.Wirkstoffe / Inhaltsstoffe / Zutaten250 mg Stibium sulfuratum aurantiacum (hom./anthr.)Lactose Hilfstoff (+)Magnesium stearat Hilfstoff (+)Weizenstärke Hilfstoff (+)GegenanzeigenDas Arzneimittel darf nicht angewendet werden,während der Schwangerschaft und Stillzeit.bei Kindern unter 12 Jahren.wenn Sie überempfindlich (allergisch) gegen den Wirkstoff oder einen der anderen Bestandteile des Präparates sind.DosierungFalls nicht anders verordnet, ist die übliche Dosis:Sie sollten 3-mal täglich 1 Tablette einnehmen.Besserung der Beschwerden ist die Häufigkeit der Einnahme zu reduzieren.Auch homöopathische Arzneimittel sollten ohne ärztlichen Rat nicht über längere Zeit eingenommen werden. Wenn Sie eine größere Menge angewendet haben, als Sie solltenEs sind bisher keine schädlichen Wirkungen von Überdosierungen bekannt. Falls Sie dieses Arzneimittel erheblich überdosiert haben, sollten Sie Rücksprache mit einem Arzt halten. Wenn Sie die Anwendung vergessen habenNehmen Sie nicht die doppelte Dosis ein, wenn Sie die vorherige Einnahme vergessen haben. Wenn Sie die Anwendung abbrechenEs sind keine schädlichen Auswirkungen zu erwarten, wenn Sie die Anwendung des Arzneimittels abbrechen. Wenn Sie weitere Fragen zur Anwendung des Arzneimittels haben, fragen Sie Ihren Arzt oder Apotheker.EinnahmeSie sollten die Tablette eine halbe Stunde vor oder nach dem Essen einnehmen und sie vorzugsweise langsam im Mund zergehen lassen.PatientenhinweiseBesondere Vorsicht bei der Anwendung des Arzneimittels ist erforderlich:Bei länger anhaltenden Beschwerden, bei Atemnot, Fieber, eitrigem oder blutigem Auswurf sollten Sie einen Arzt aufsuchen. Verkehrstüchtigkeit und das Bedienen von MaschinenEs sind keine13,16 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Habe ich das Reizdarmsyndrom?
Als KI kann ich keine medizinische Diagnose stellen. Das Reizdarmsyndrom ist eine Erkrankung des Verdauungstrakts, die verschiedene Symptome wie Bauchschmerzen, Blähungen und Durchfall oder Verstopfung verursachen kann. Wenn du diese Symptome hast, solltest du einen Arzt aufsuchen, um eine genaue Diagnose zu erhalten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für Das-chronische-Reizdarmsyndrom-Taschenbuch
-
Spohr, Alex: Das Schwarze Auge Regelwerk (Taschenbuch)Das Schwarze Auge Regelwerk (Taschenbuch) , 5. Edition , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 201601, Produktform: Kartoniert, Beilage: GEKL, Titel der Reihe: Das Schwarze Auge: Regelwerke##~Das Schwarze Auge: Regelwerke##, Autoren: Spohr, Alex~Ullrich, Jens~Junge, Tobias Rafael, Edition: NED, Seitenzahl/Blattzahl: 416, Keyword: Aventurien; DSA; Das Schwarze Auge; Fantasy; Rollenspiel, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, Fachkategorie: Rollenspiele (auch Fantasy-Rollenspiele), Kriegsspiele, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Medien und Spiel Distribution GmbH, Warnhinweis für Spielzeuge: Kein Warnhinweis erforderlich, Länge: 233, Breite: 166, Höhe: 20, Gewicht: 755, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 153825729,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chronische WundenChronische Wunden , Diagnostik - Therapie - Versorgung , Reiningungssets > Autopflege & Aufbereitung , Auflage: 2. Auflage, Erscheinungsjahr: 20240207, Produktform: Kartoniert, Redaktion: Dissemond, Joachim~Kröger, Knut~Initiative Chronische Wunden e. V., Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 478, Keyword: Ärztliche Wundversorgung; Wundversorgung; chronische Wunden; schlecht heilende Wunden; Dekubitus; Diabetes-Fuß; offenes Bein; Wundheilung; Wundmanagement; Verbrennungen, Fachschema: Allgemeinmedizin~Dermatologie~Haut / Dermatologie~Therapie, Fachkategorie: Dermatologie~Therapie und Therapeutika, Warengruppe: HC/Medizin/Andere Fachgebiete, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 239, Breite: 169, Höhe: 20, Gewicht: 934, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,64,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Was ist das Format Taschenbuch?
Das Format Taschenbuch bezieht sich auf die Größe und Ausstattung eines Buches. Es handelt sich um eine gängige Buchform, die in der Regel handlich und leicht ist. Taschenbücher haben oft eine flexible, weiche Umschlaggestaltung und sind preisgünstiger als gebundene Ausgaben. Sie sind ideal für unterwegs, da sie leicht zu transportieren sind. Viele Romane, Sachbücher und Ratgeber werden im Taschenbuchformat veröffentlicht. **
-
Was ist das Lustige Taschenbuch?
Das Lustige Taschenbuch ist eine Comic-Reihe, die seit 1967 in Deutschland veröffentlicht wird. Sie enthält eine Sammlung von lustigen Geschichten mit den beliebten Disney-Figuren wie Micky Maus, Donald Duck und Goofy. Das Lustige Taschenbuch ist besonders bei Kindern und Comic-Fans sehr beliebt. **
-
Was ist ein Phishing-Betrug?
Phishing-Betrug bezieht sich auf eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Opfern zu stehlen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Telefonanrufe, die vorgeben, von vertrauenswürdigen Unternehmen oder Organisationen zu stammen. Das Ziel ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, die dann für betrügerische Zwecke verwendet werden können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.